
フィンテック向けソフトウェアセキュリティ
コンプライアンス重視のバンキングAPIから高速な暗号通貨取引所まで、AikidoはFinTechチームが開発を遅らせることなく、迅速な出荷、コンプライアンス維持、SDLCの保護を支援します。








フィンテック企業向けの機能
セキュリティを加速し、クライアントの信頼を獲得
フィンテックの分野は急速に進化していますが、セキュリティやコンプライアンスもそれに遅れをとってはなりません。
Aikido リリースサイクルを安全に保ち、DORA、PCI DSS、 ISO 27001の監査に対応できる状態を維持することで、顧客、パートナー、規制当局に対して自社のセキュリティ態勢を証明します。
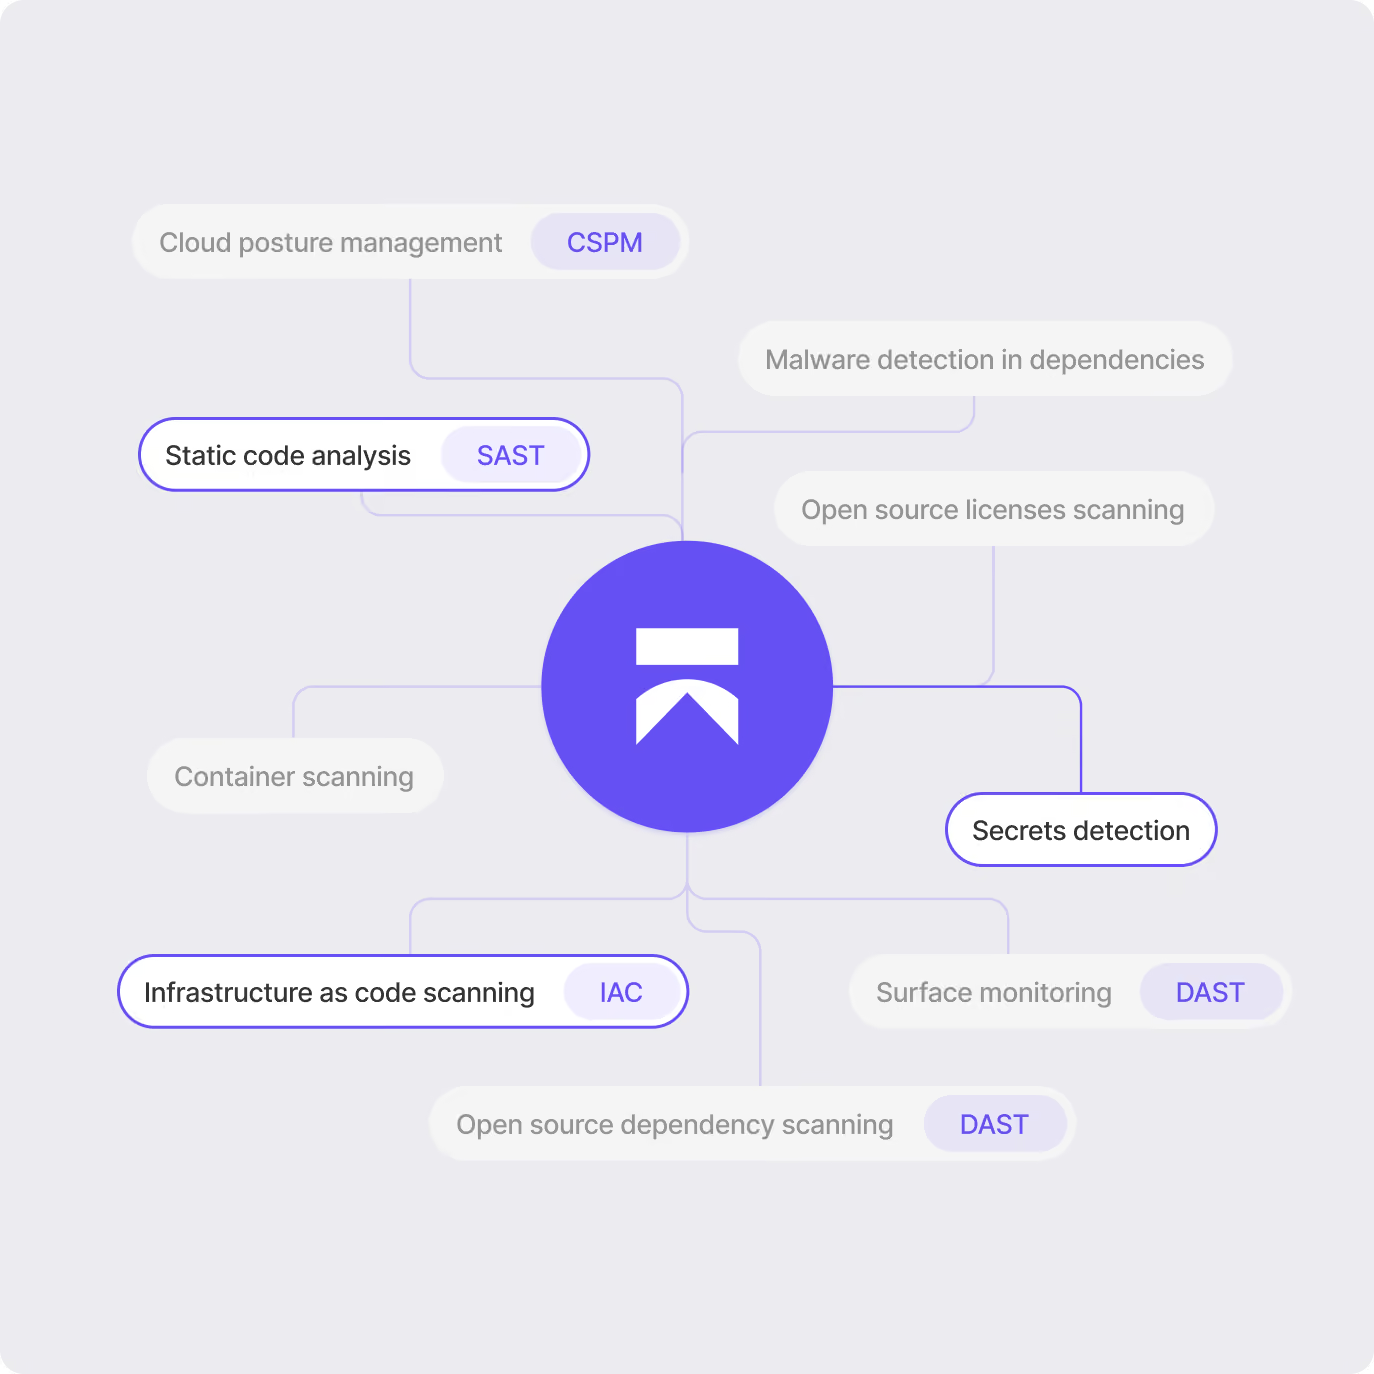
スピードと信頼性を追求して構築された、業界をリードするセキュリティ
フィンテックでは、信頼性が通貨です。Aikidoは、デリバリーを遅らせることなく、最高のセキュリティ基準を満たすのに役立ちます。
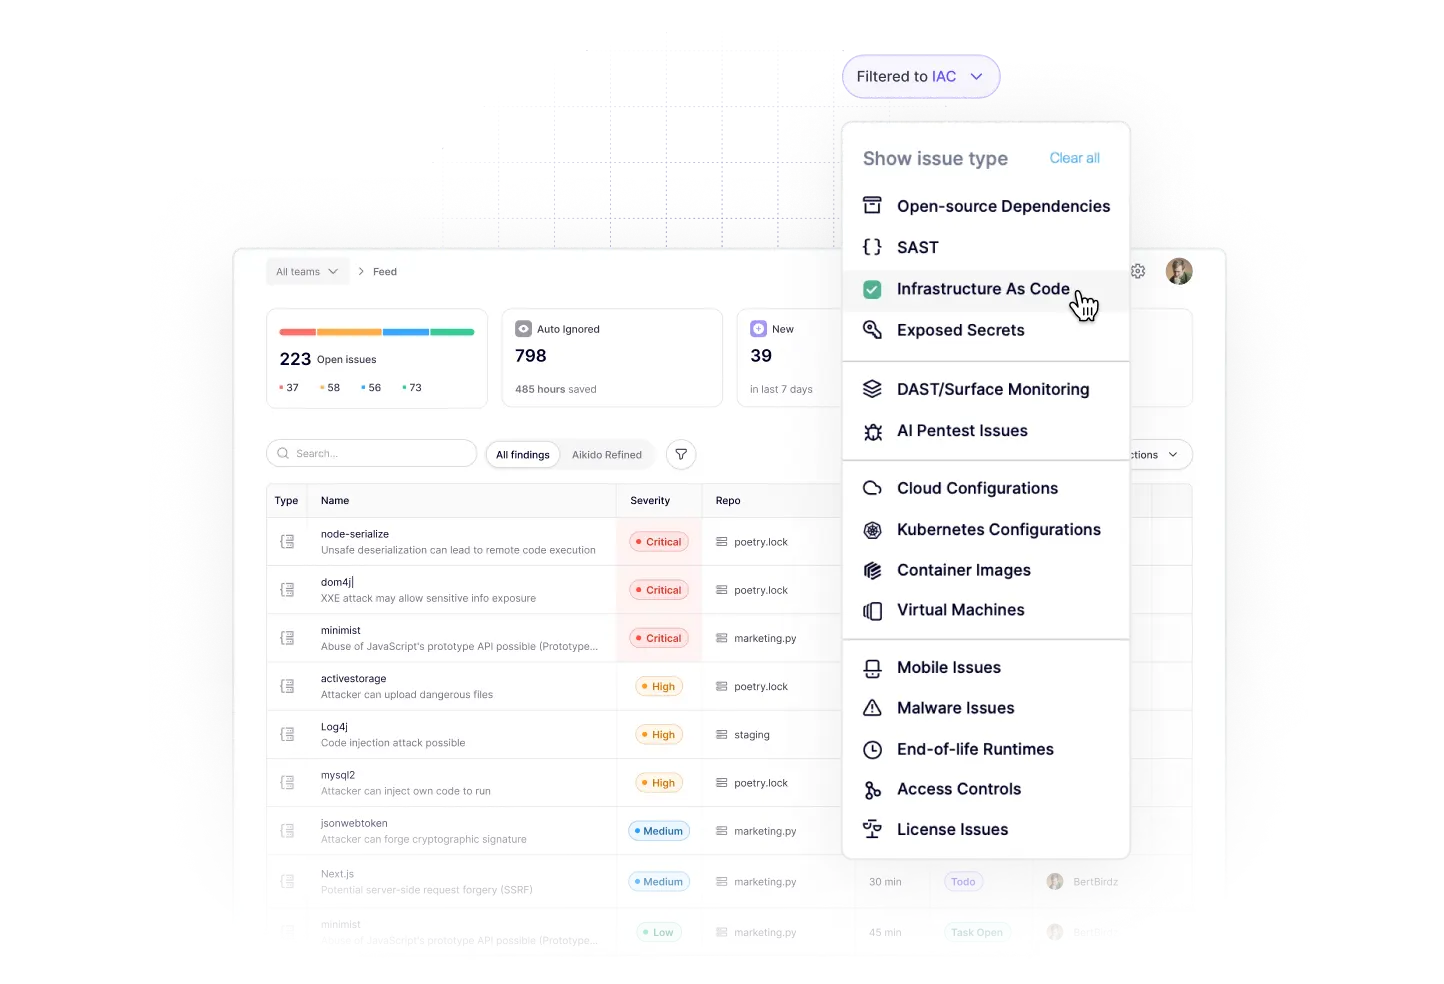
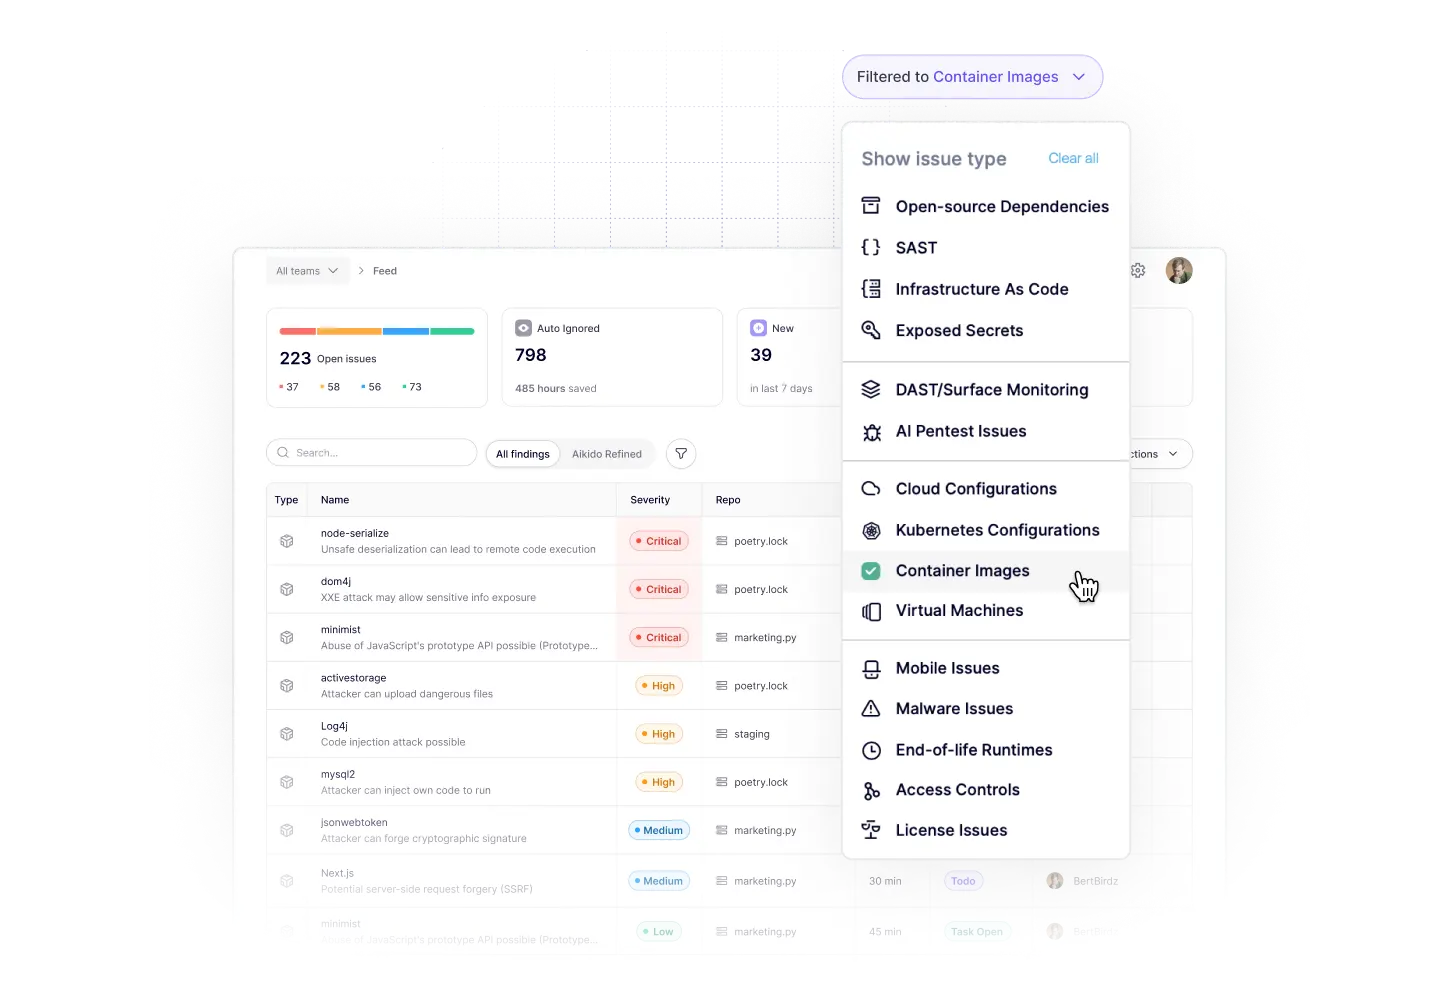
検出、監視、修復を統合します。
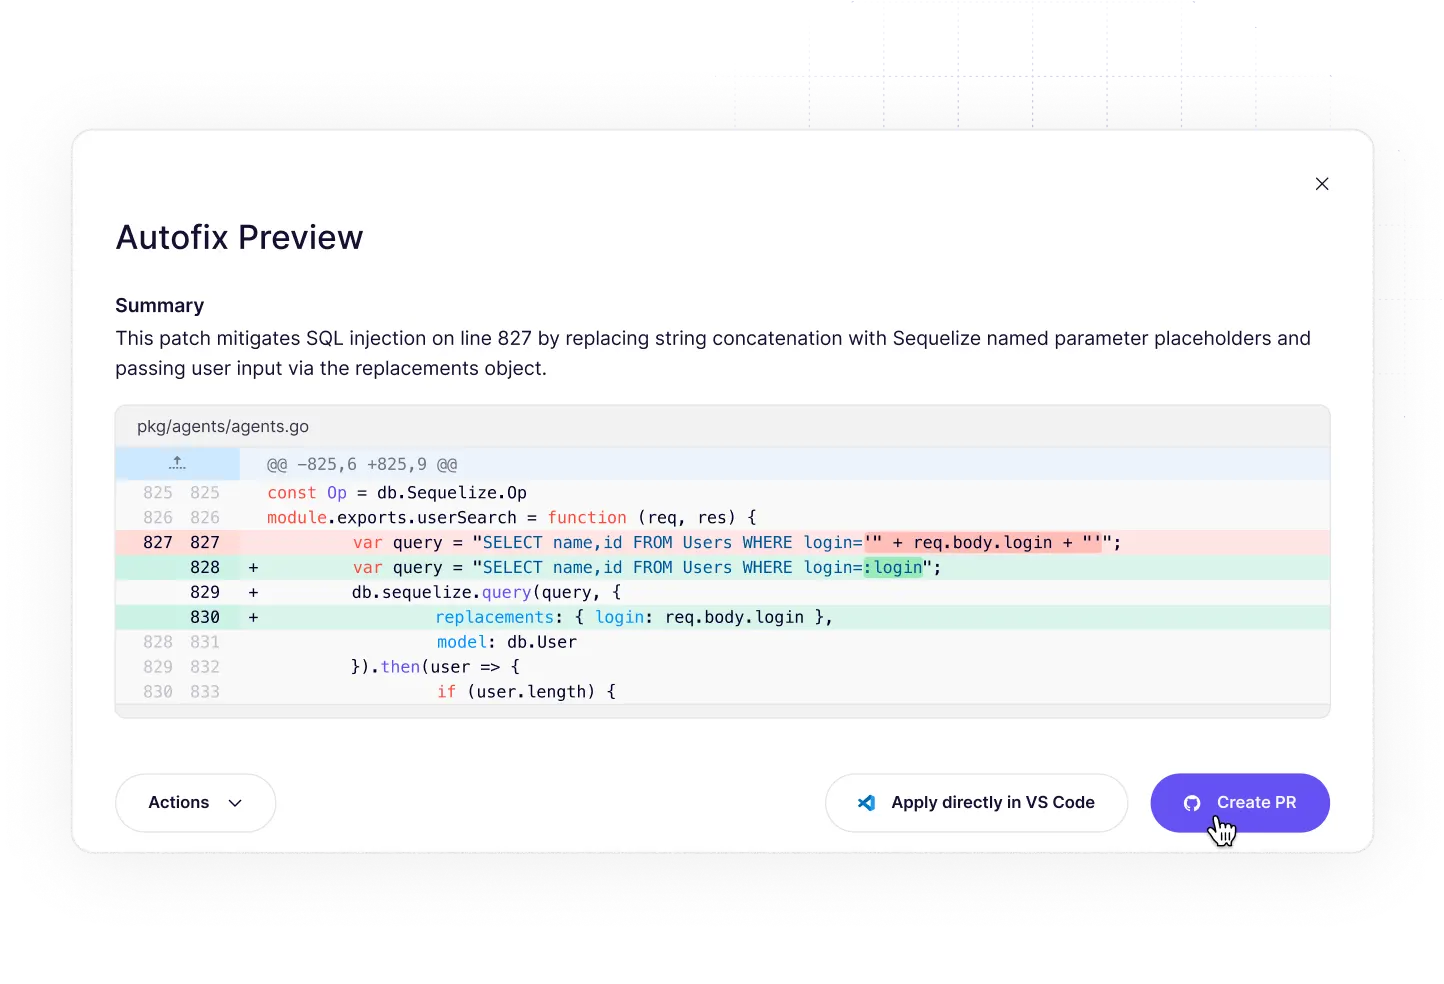
本番環境に移行する前に問題を修正します。
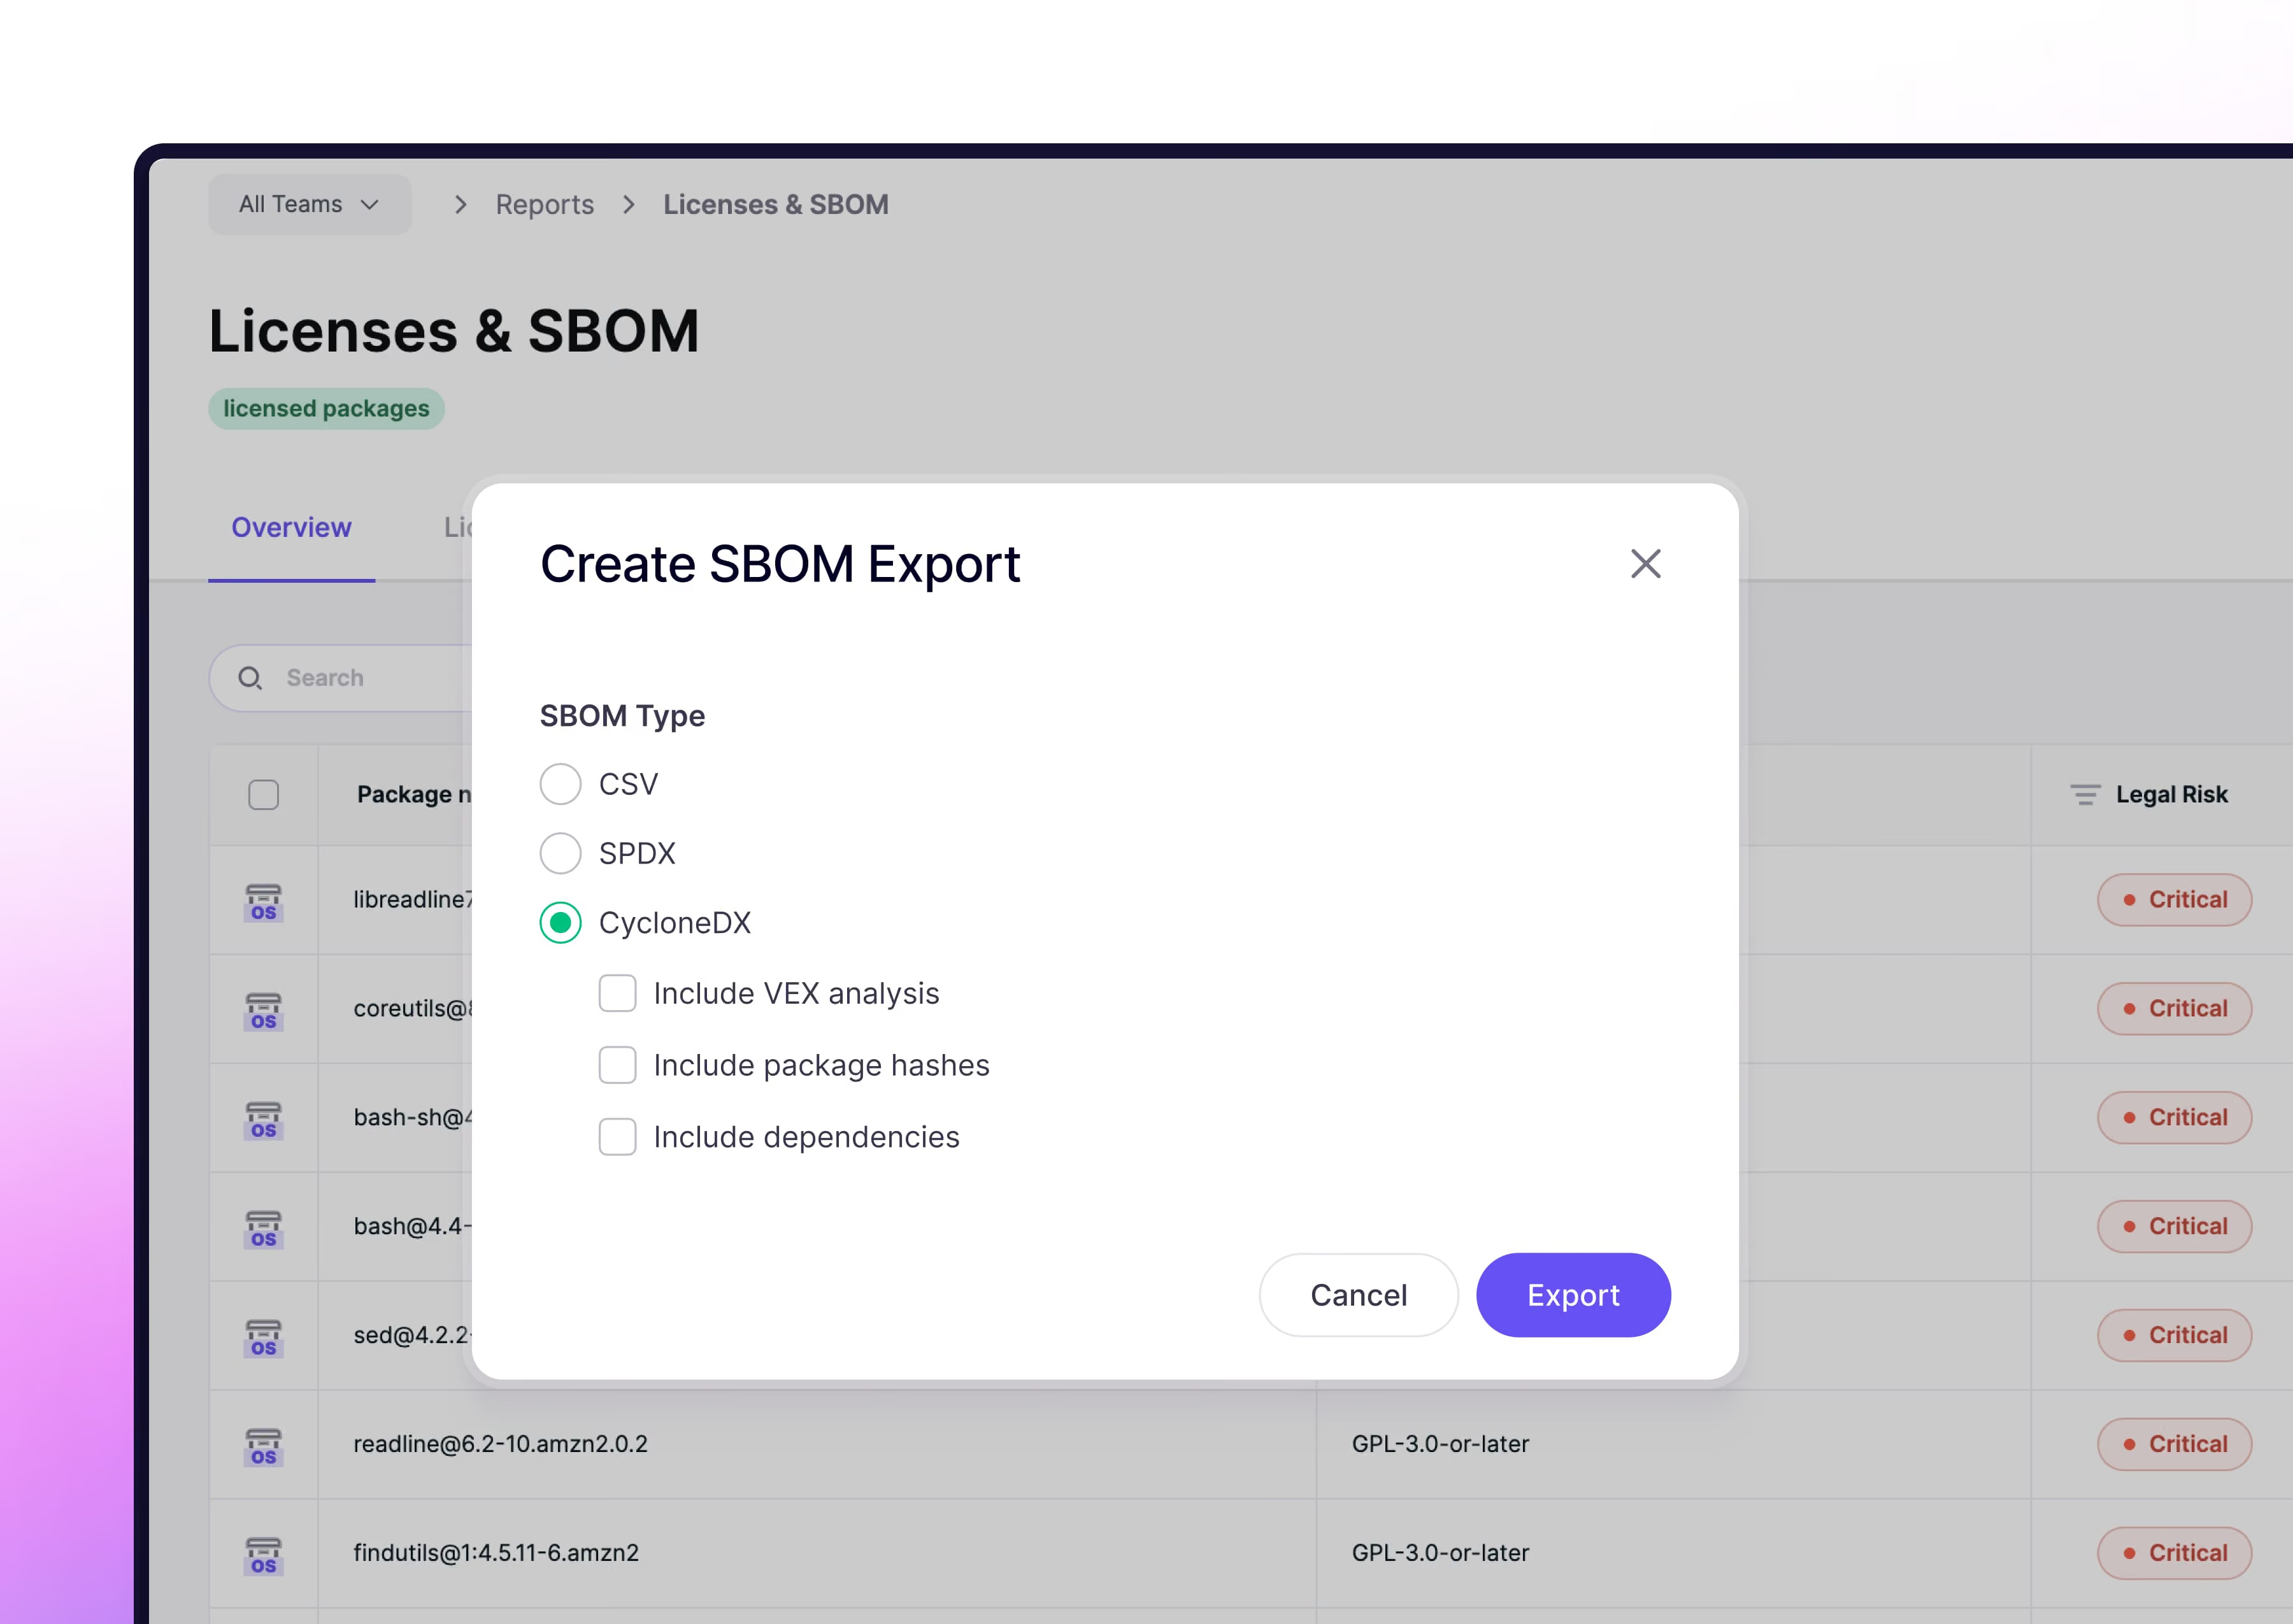
監査対応可能なレポートでコンプライアンスを証明します。
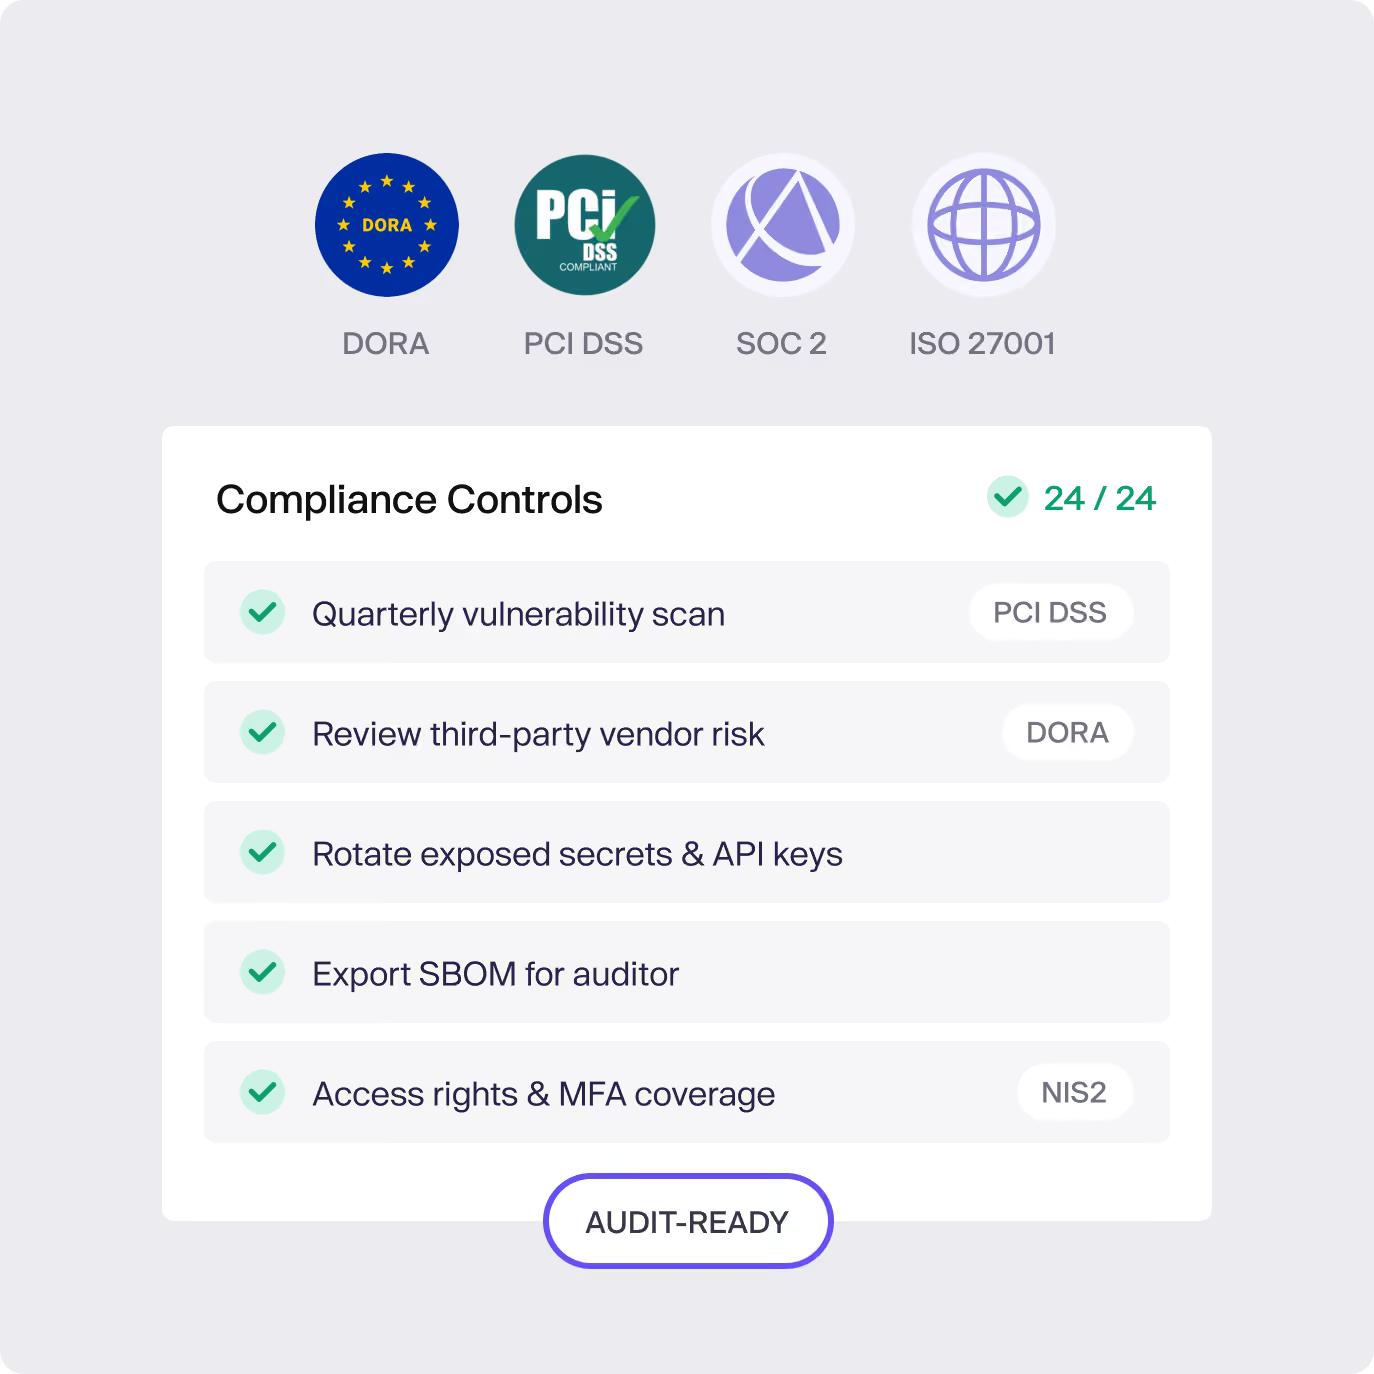
手間のかからないコンプライアンス。
PCI DSSからDORA、ISO 27001、SOC 2、NIS2まで、FinTechにおいてコンプライアンスは必須要件です。Aikidoは、自動化されたコントロール、明確なレポート、監査までの時間短縮により、認証の取得と維持を容易にします。
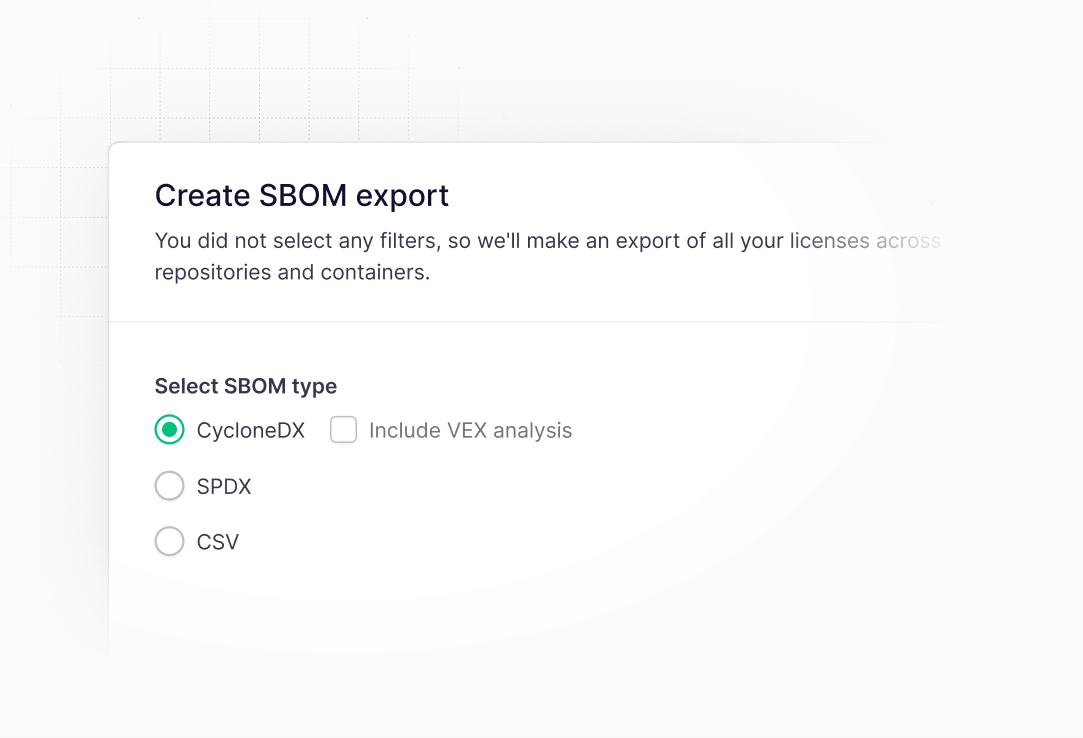
SBOM、OSSライセンスチェック、およびNIS2に準拠したレポートを自動化します。
DORA、PCI DSSなどに対応する監査対応可能な証拠を生成します。
パートナー、監査人、規制当局に明確な証拠を提供します。
組み込みのコントロールとレポート機能により、コンプライアンスのオーバーヘッドを削減します。
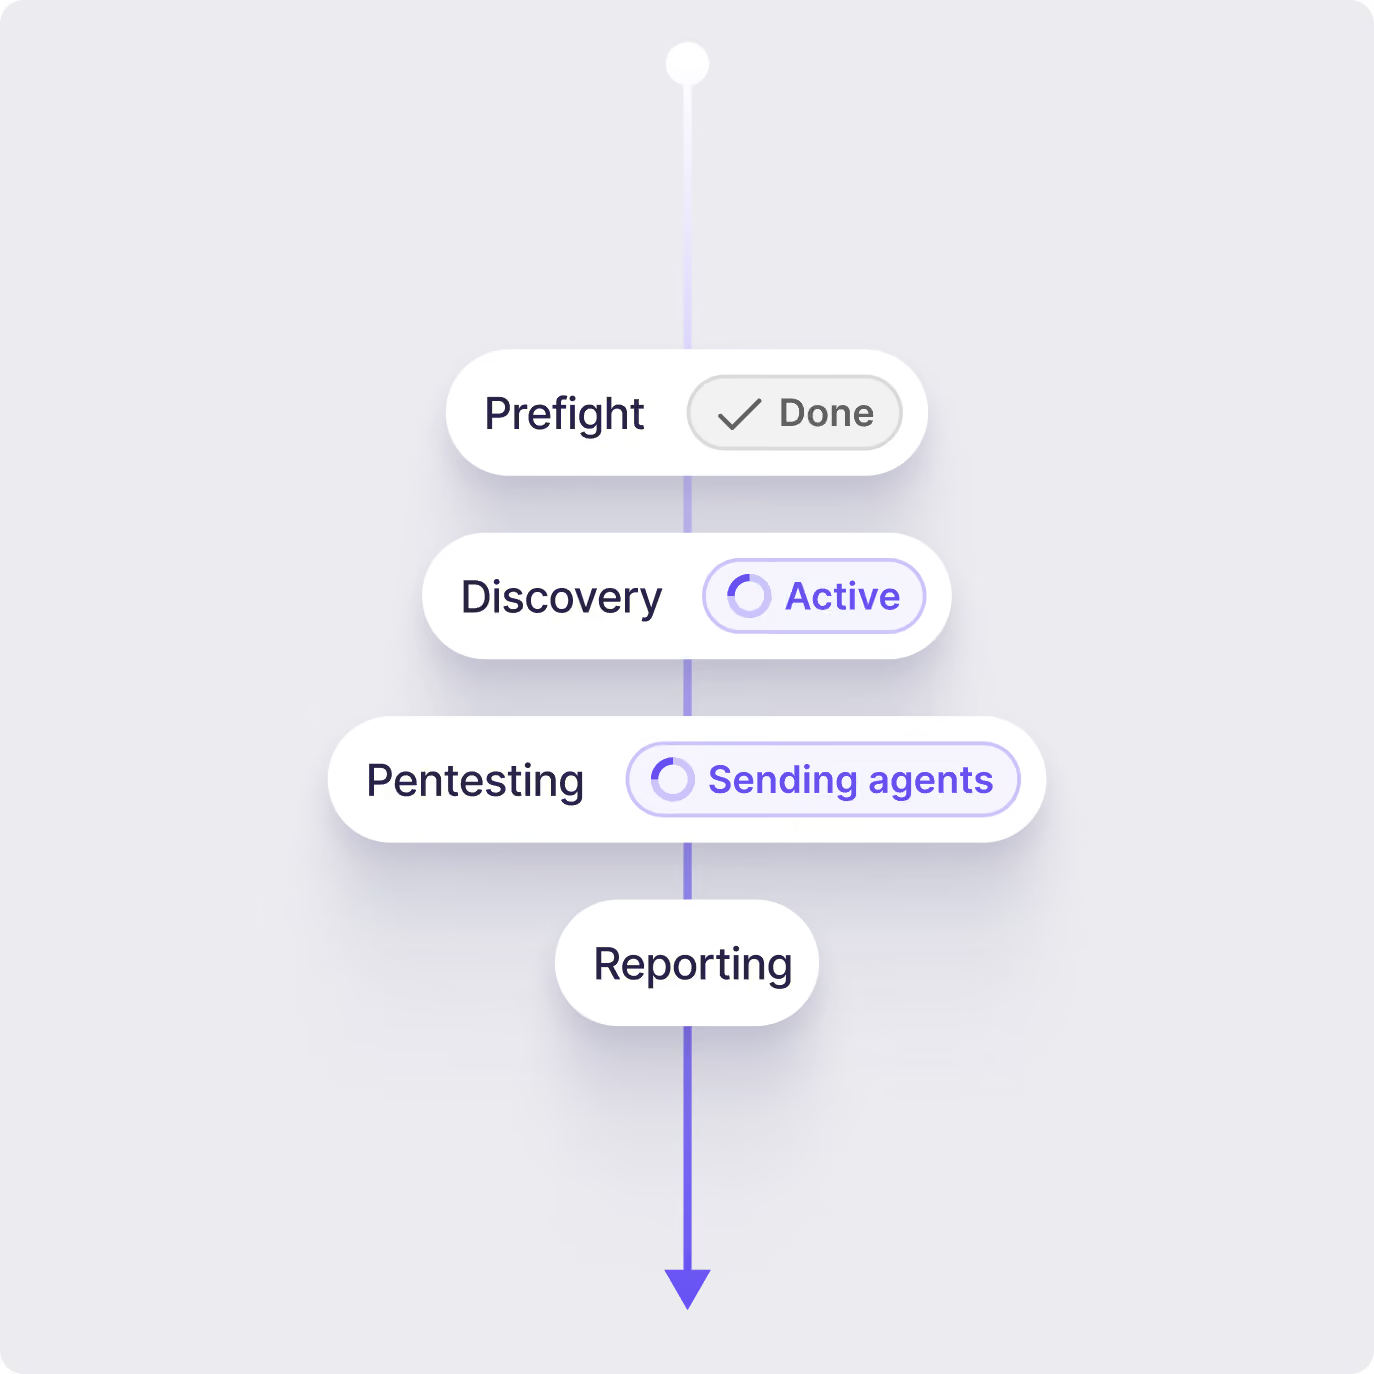
自律型AIペンテスト
セキュリティとは、単にスキャンを行うことではなく、実際の攻撃者がどのように動き回るかを理解することです。当社のAIエージェントは、お客様のコードやデプロイ済みのWebアプリ、APIを分析し、実際の攻撃者の行動をシミュレートした上で、SOC2およびISO27001に準拠した検証済みのレポートを、わずか数時間以内に提供します。
エンドツーエンドの攻撃パス:コード、クラウド、ランタイムにわたる悪用可能な経路をマッピングします。
エクスプロイトシミュレーション:本番環境にリスクを与えることなく、現実世界のテクニックに対してテストします。
優先順位付けされたリスク:攻撃者が実際にExploitする可能性のある脆弱性に焦点を当てます。
Crypto & Web3 対応
クリプトチームにはプロアクティブな防御が必要です。Aikidoはアプリ内ランタイム保護を追加してリアルタイムでエクスプロイトを阻止し、当社のOpen Source Threat Feedは他が見逃すリスクを明らかにします。
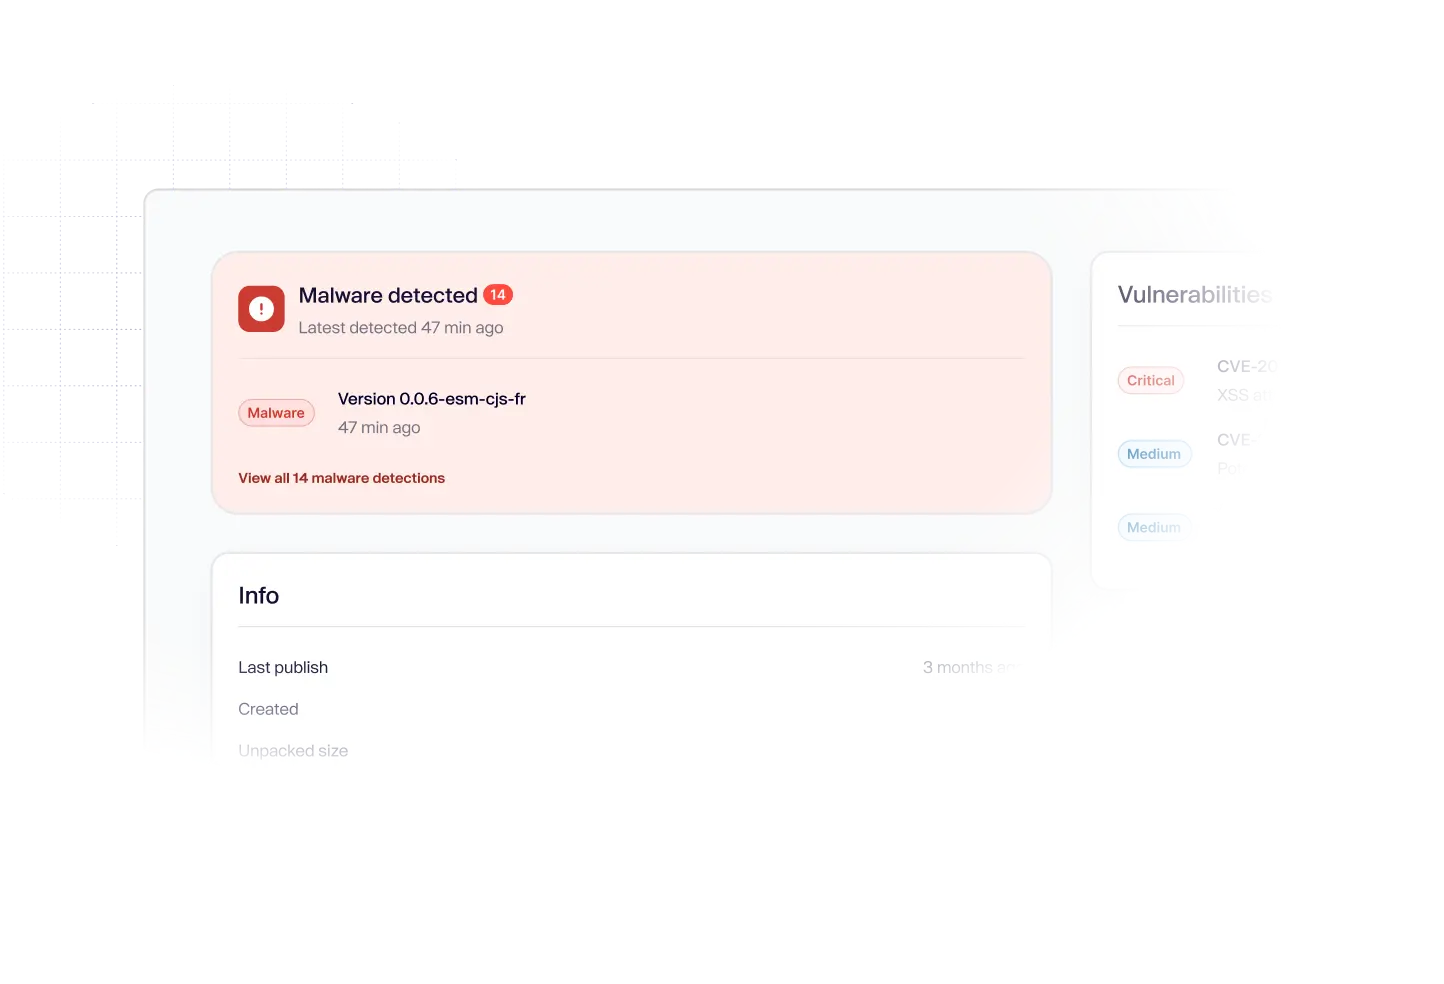
Open Source Threat Feed: 人手による検証済みインテリジェンス、数万件の脆弱性およびマルウェアパッケージを発見 (NVD/GitHubのギャップを含む)
Runtime protection: アプリケーション内で攻撃が発生した際にブロックします
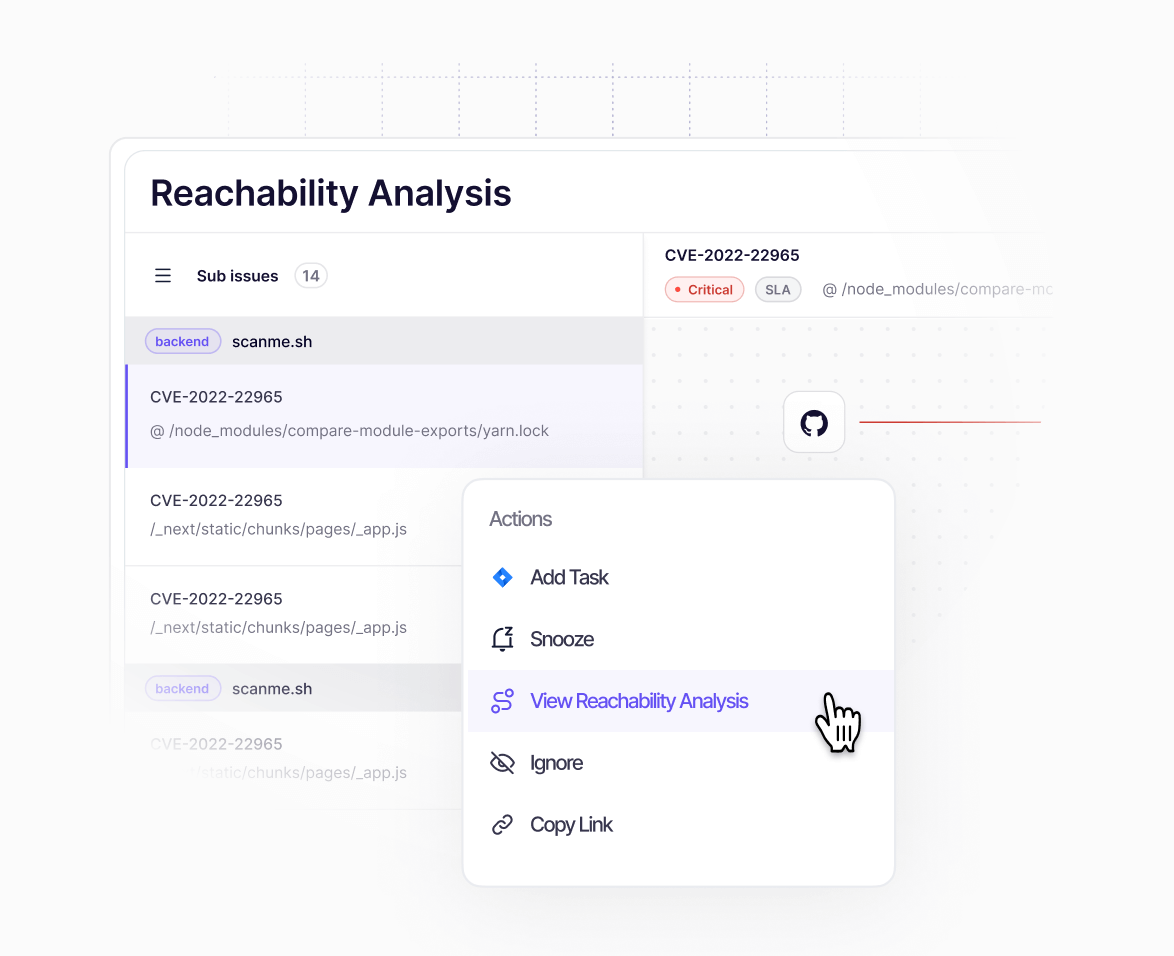
重要なオープンソースの依存関係におけるゼロデイの早期警告
セキュリティツールに本当に期待することのすべて












コンプライアンスを確認する。
Aikidoは、ISO 27001:2022、SOC 2 Type 2、PCIセキュリティスタンダード、DORAの技術的統制のチェックとエビデンスの作成を行います。技術的統制の自動化は、コンプライアンス達成に向けた大きなステップアップです。
ISO 27001:2022
ISO 27001は、FinTech企業にとって特に重要です。この世界的に認知された規格は、機密性の高い企業情報を管理し、機密性、完全性、可用性を確保するための体系的なアプローチを保証します。Aikidoは、ISO 27001:2022の様々な技術的管理を自動化します。
SOC 2 タイプ2
SOC 2は、サービスプロバイダーが顧客のデータを適切に管理し、組織の利益と顧客のプライバシーを保護することを保証する基準です。SOC2に準拠することで、データ保護へのコミットメントを示すことができます。Aikidoはすべての技術的な管理を自動化し、コンプライアンス・プロセスをより簡単にします。
DORA
デジタル・オペレーショナル・レジリエンス法(DORA)は、金融機関に対し、ITリスクへの対応強化を求めるEUの規制である。Aikidoは、セキュリティ脆弱性の検知と修復を自動化することで、DORA規制が求める継続的な監視、インシデント報告、3Dパーティリスクの管理を可能にし、DORAコンプライアンスを支援します。
ペイメントカード業界データセキュリティ
Payment Card Industry Data Security Standard(PCI DSS)は、金融取引中および取引後のカード会員データを保護するために設計された一連のセキュリティ基準を要求しています。クレジットカード情報を扱う組織は、カード会員データの安全な処理、保存、および送信を保証するために、これらの基準に準拠しなければなりません。Aikidoは、多くの技術的管理を自動化します。
「私たちの最大の成果の一つは、セキュリティ部門と開発者たちの間の摩擦がなくなったことです。開発者たちは、 Aikido 何か問題提起したときは、それに対処する価値があると確信しているのです。」
コンプライアンス・スイートとの統合
コンプライアンス・スイートをお使いですか?Aikidoはお客様が選んだスイートとシームレスに統合します。

Vanta
コンプライアンスへの最短経路。認証に必要な証拠の90%を収集します。

Drata
コンプライアンスの開始から監査対応、さらにその先までを自動化します。

Sprinto
Sprintoは、すべてのセキュリティコンプライアンスと認証監査のためのワンストッププラットフォームです。

Thoropass
Thoropassは、シームレスなセキュリティ監査体験を提供する包括的なコンプライアンス・ソリューションです。

Secureframe
セキュリティコンプライアンスの自動化プラットフォームをリードし、あらゆるコンプライアンスを迅速かつ容易に実現します。
SIEM
セキュリティログを一元管理し、単一のダッシュボードで脅威の検出を迅速化します。


フィンテックに関するよくある質問

私たちは、一時的な環境(専用のDockerコンテナなど)内にリポジトリをクローンします。これらのコンテナは、分析後に自動で削除されます。テストとスキャン自体の所要時間は約5分です。その後、すべてのクローンおよびコンテナは、すべてのお客様に対し、常に即時かつ自動的に消去されます。
もちろん!gitでサインアップする際、どのリポジトリにもアクセス権を付与せず、代わりにデモ用のリポジトリを選択できます。
他の方法とは異なり、Aikidoは完全にAPIベースで運用できるため、専用のエージェントは不要です!数分でセットアップが完了し、手間は一切かかりません。