





「AikidoはISOとSOC2の認証取得に役立つ統合された自動レポーティング・ソリューションのおかげで、御社のセキュリティを御社の強みの1つにします。」
ファブリス・Gカドネーション 代表取締役
GEAはSonarqubeから Aikido
アイテムが見つかりませんでした。
よくある質問
オープンソースライセンスのセキュリティに関するよくある質問
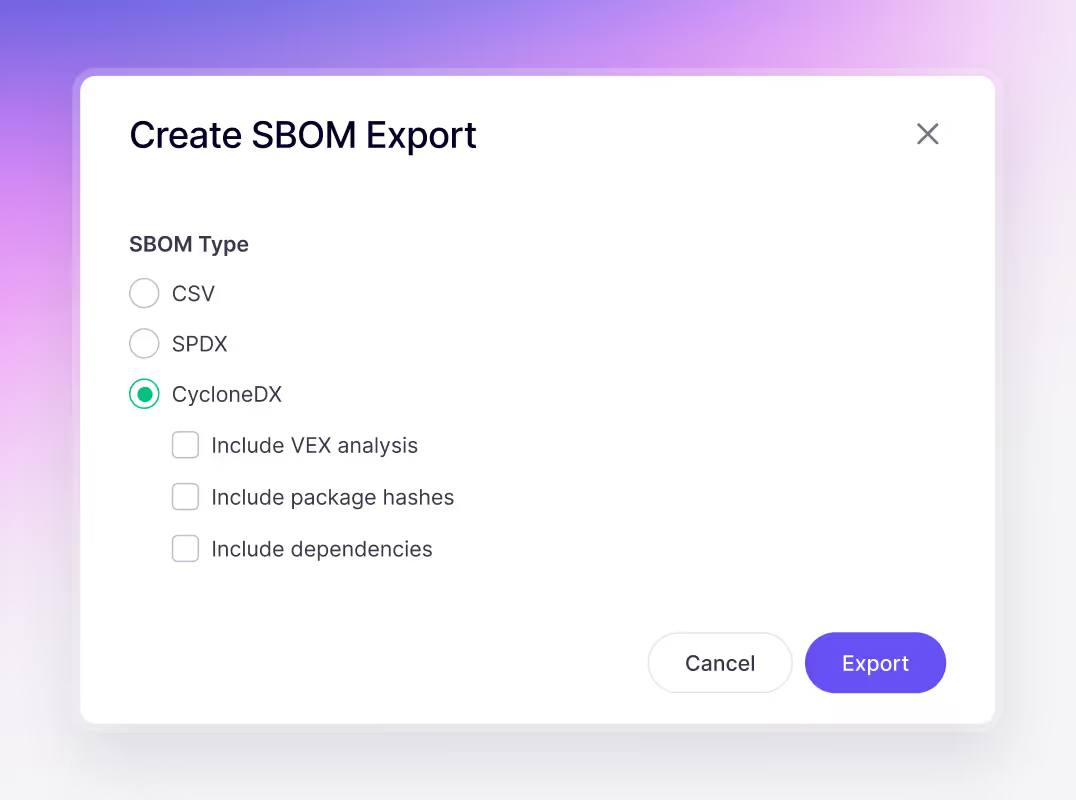
SBOMも生成できますか?

はい、CycloneDX、SPDX、またはCSV形式で完全なSBOMをワンクリックでエクスポートできます。ライセンスとSBOMレポートを開くだけで、すべてのパッケージとライセンスを確認できます。
自分のコードへのアクセス権限を付与せずにAikidoを試すことはできますか?
はい、実際のレポジトリ(読み取り専用アクセス)を接続するか、公開デモプロジェクトを使用してプラットフォームを探索できます。すべてのスキャンは読み取り専用であり、Aikidoがコードを変更することはありません。修正は、お客様がレビューしてマージするプルリクエストを通じて提案されます。
Aikidoはコードベースに変更を加えますか?
そのようなことはできませんし、起こり得ません。これは読み取り専用アクセスによって保証されています。
私のソースコードをどう扱うのですか?
Aikido 分析後はコードが保存されません。「SAST 」や「シークレット Detection」などの一部の分析では、git clone 操作が必要となります。詳細については、help.aikido.dev をご覧ください。
リポジトリを接続したくありません。テストアカウントで試すことはできますか?
もちろん!gitでサインアップする際、どのリポジトリにもアクセス権を付与せず、代わりにデモ用のリポジトリを選択できます。
オープンソースライセンスに関連するリスクを管理する
コード、クラウド、ランタイムを1つの集中システムで保護します。
脆弱性を自動で迅速に発見し、修正します。


Aikido Security Platform

