政府・公共部門向けソフトウェアセキュリティ
政府機関およびその委託業者向けの統合セキュリティプラットフォームを活用し、市民の信頼を維持し、コンプライアンスを確保し、公共サービス全般にわたる安全なイノベーションを推進します。
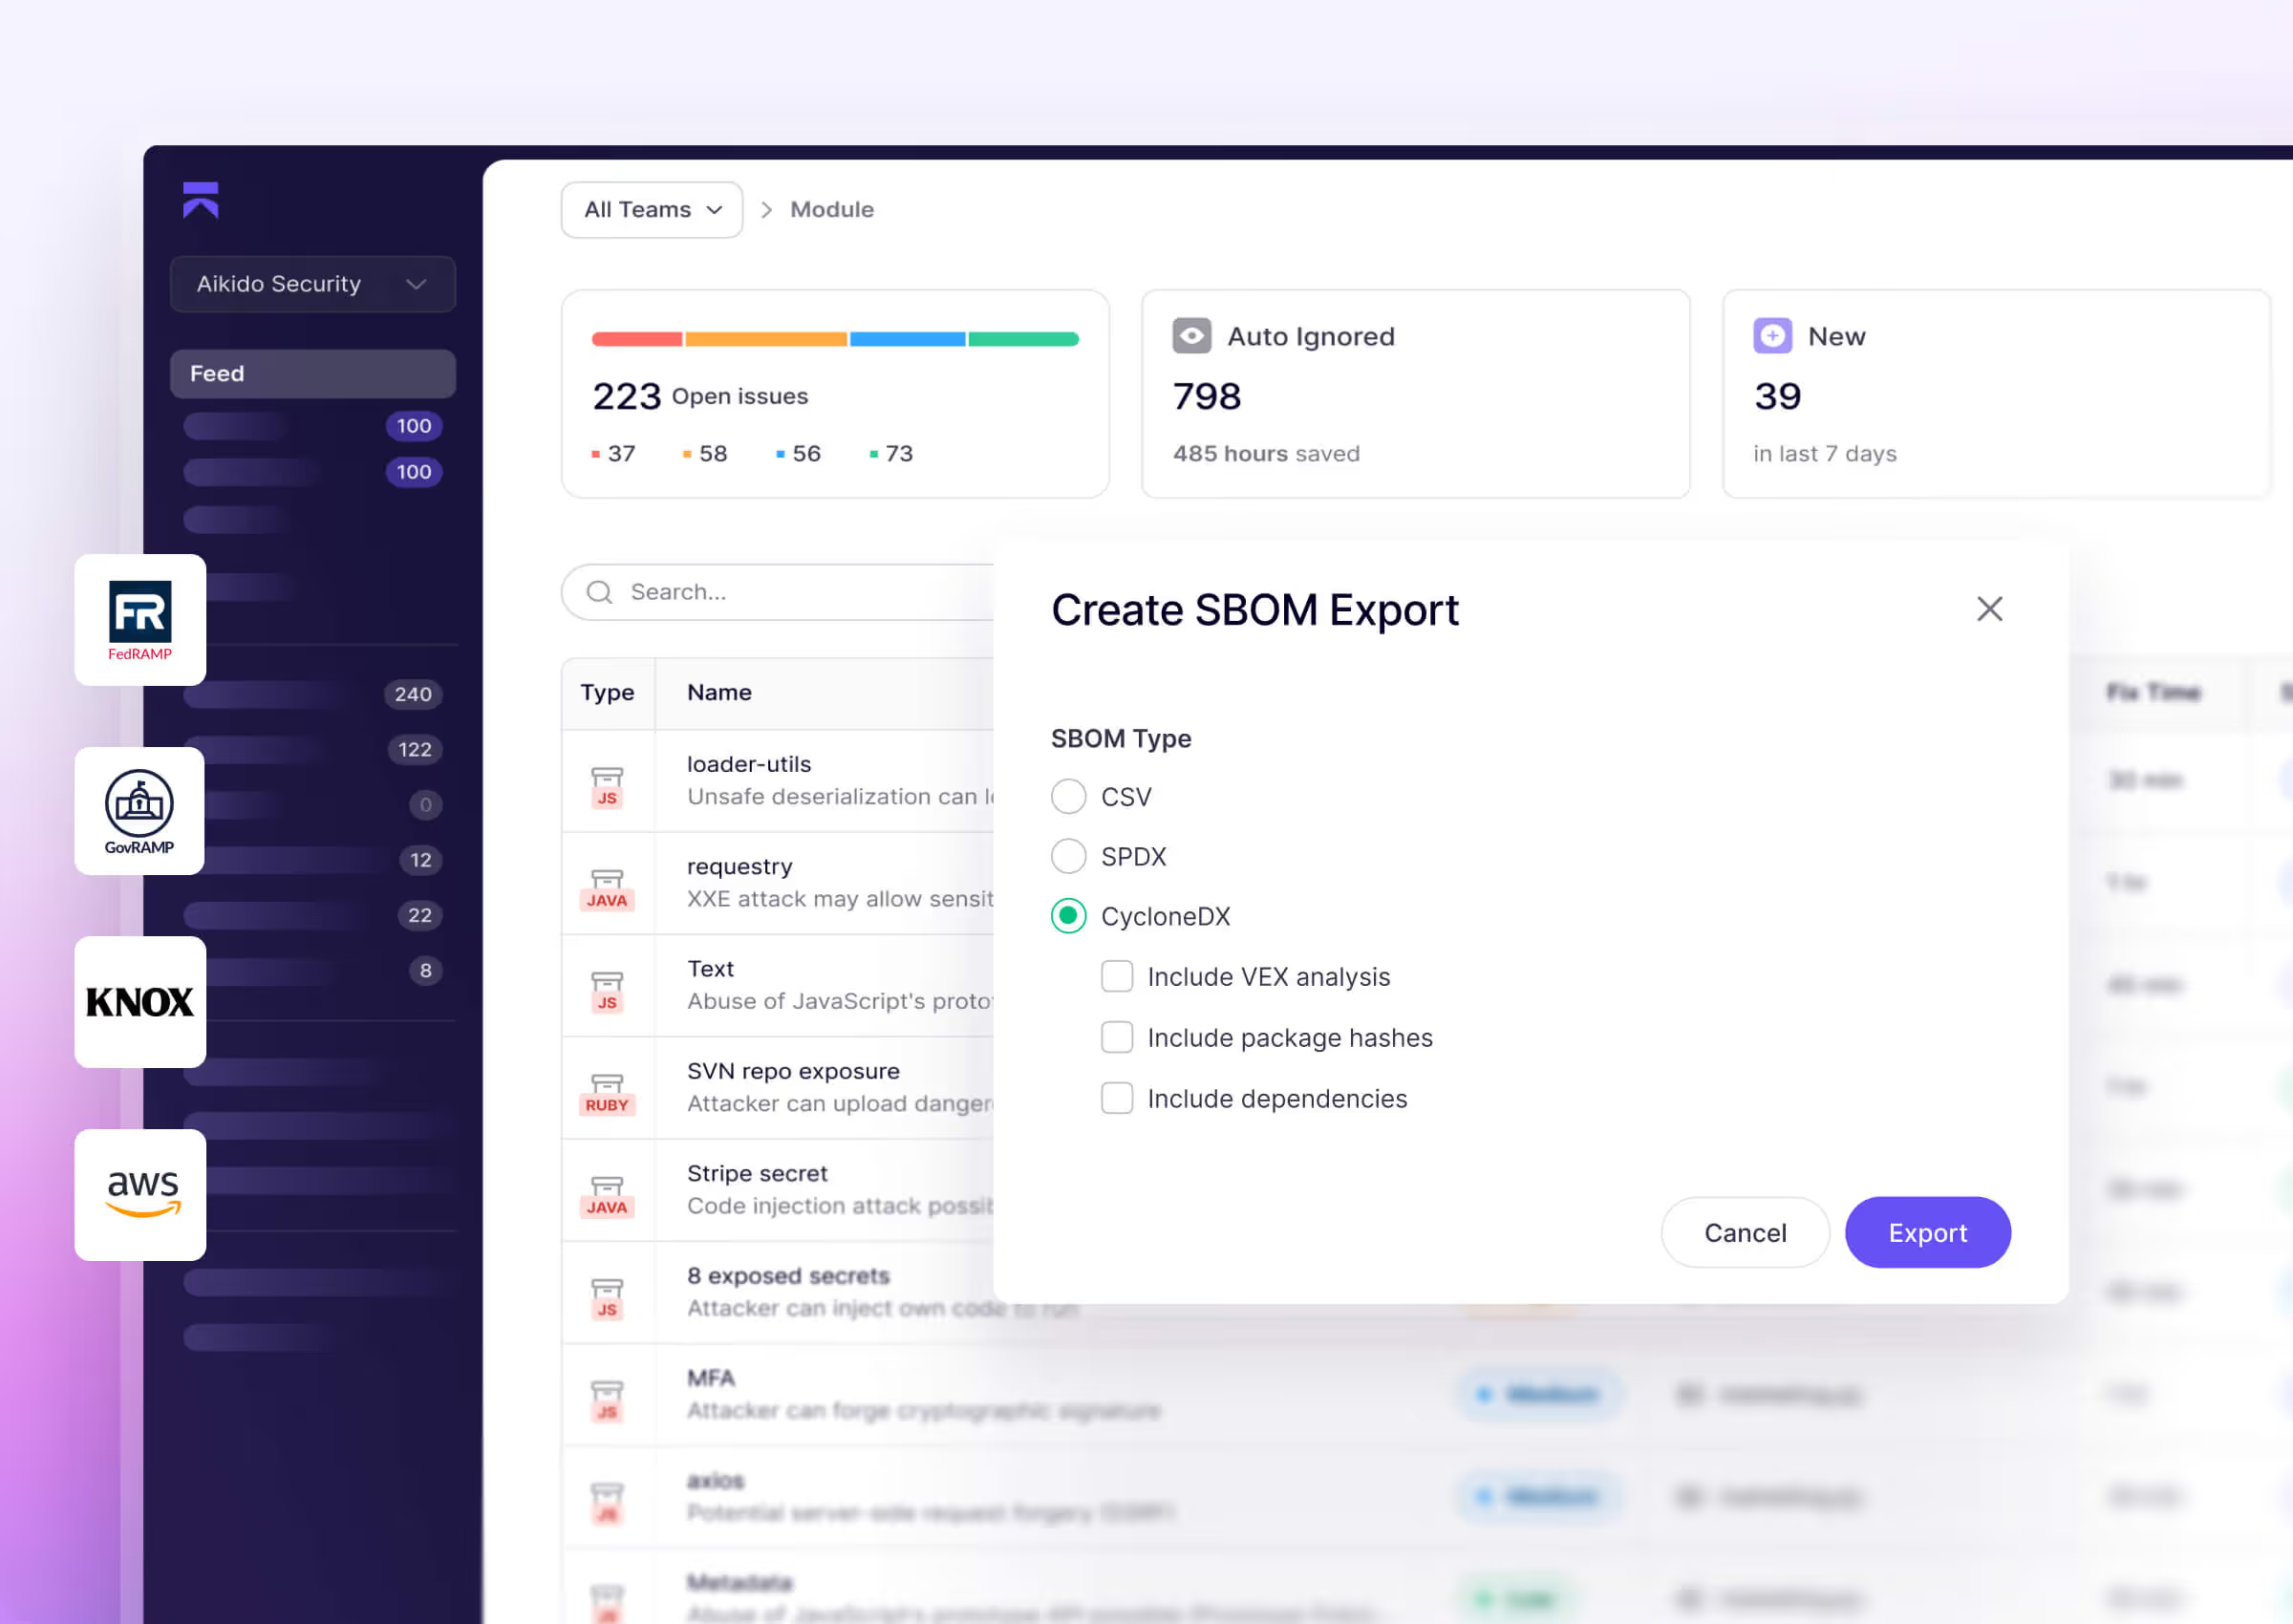
コード、依存関係 、コンテナ、IaC、クラウドを横断して継続的にスキャンし、すべてのアプリケーションにSBOM を割り当てます。
KEV-first:既知の悪用済み脆弱性はキューの先頭に配置される
ホスティング型、お客様のインフラ上での運用、または完全なエアギャップ環境のオプション
SOC 2 タイプ II · ISO 27001:2022 · ISO 42001 · FedRAMP モデレート


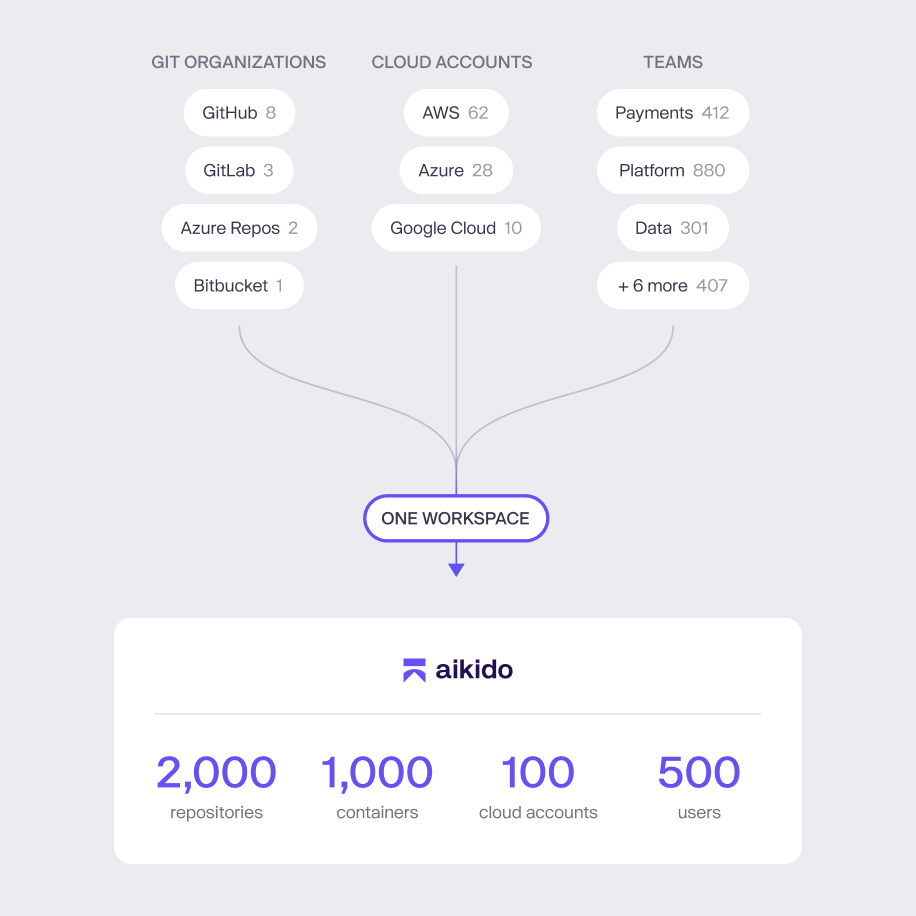
公共部門のワークフロー向けに特別に設計されています
政府機関、研究機関、または認定業者。 Aikido すでに運用しているシステム環境とシームレスに統合されます。
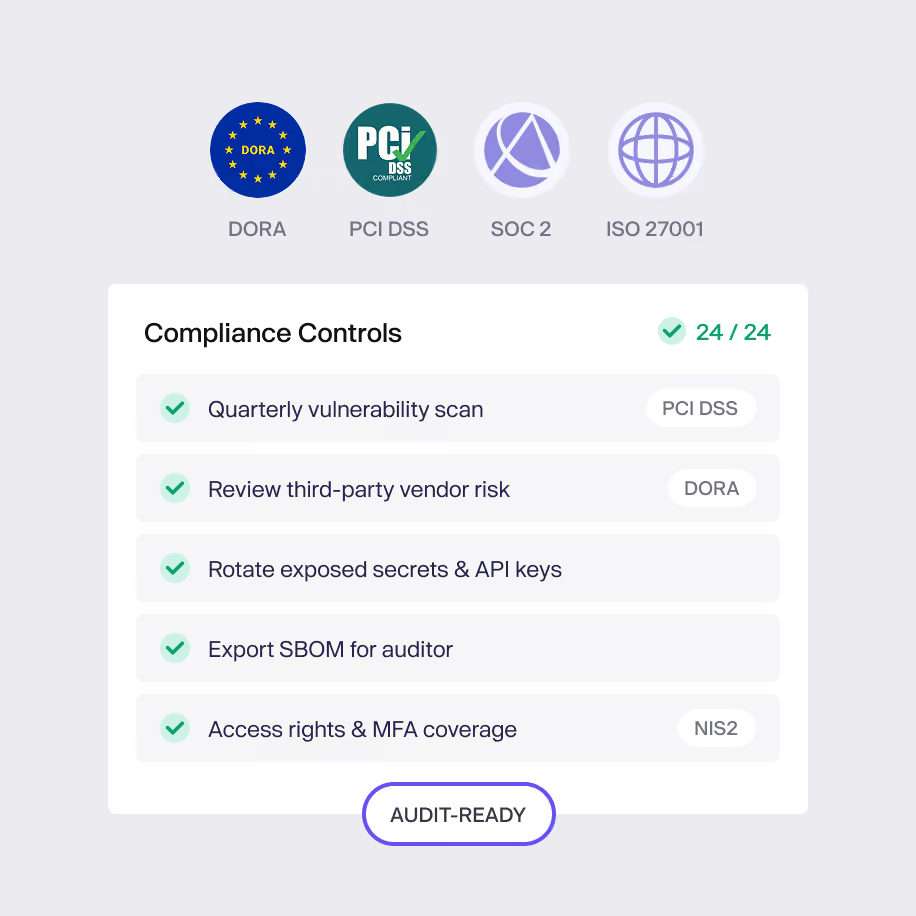
要件を満たす: 国、地域、地方自治体の要件に沿った継続的な モニタリングとエビデンスの確保。
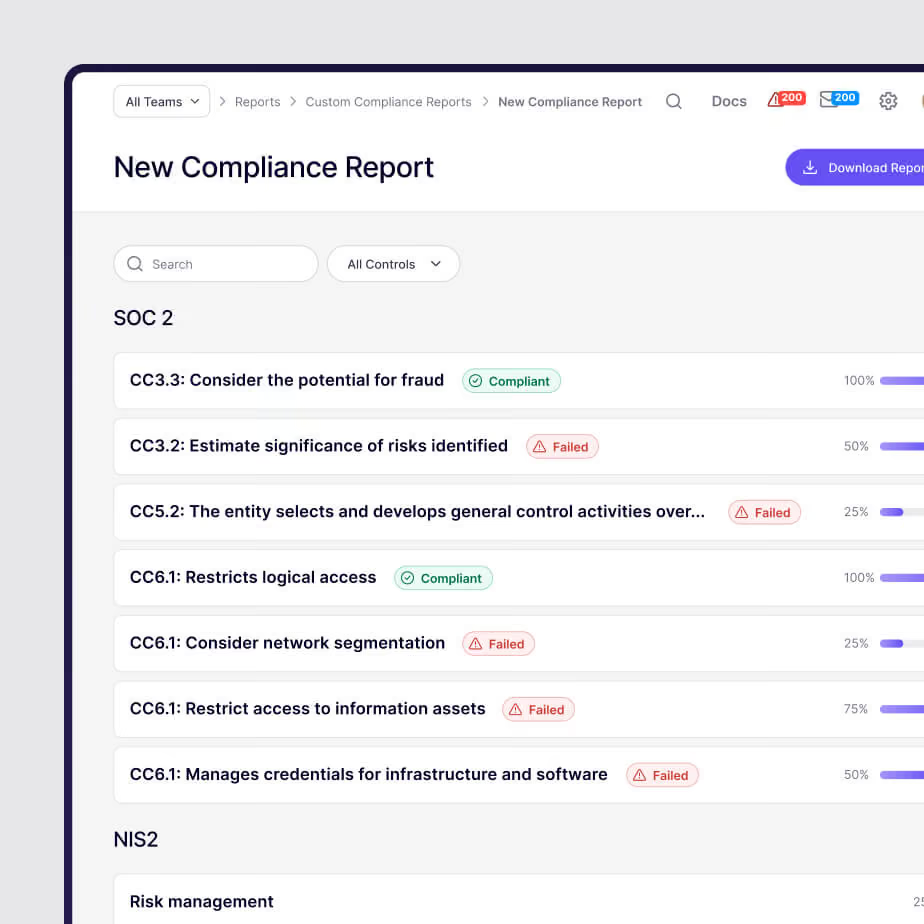
迅速に証明:監査人、評価者、認定審査員向けに、監査対応済みのレポートを数分でエクスポートできます。
スムーズなリリース: GitHub、GitLab、Bitbucket、Azure DevOps、CI/CD における開発者優先の ワークフロー。
米国連邦政府:FedRAMPクラスC(中程度)の認証を取得、AWS GovCloud上でホストされています。
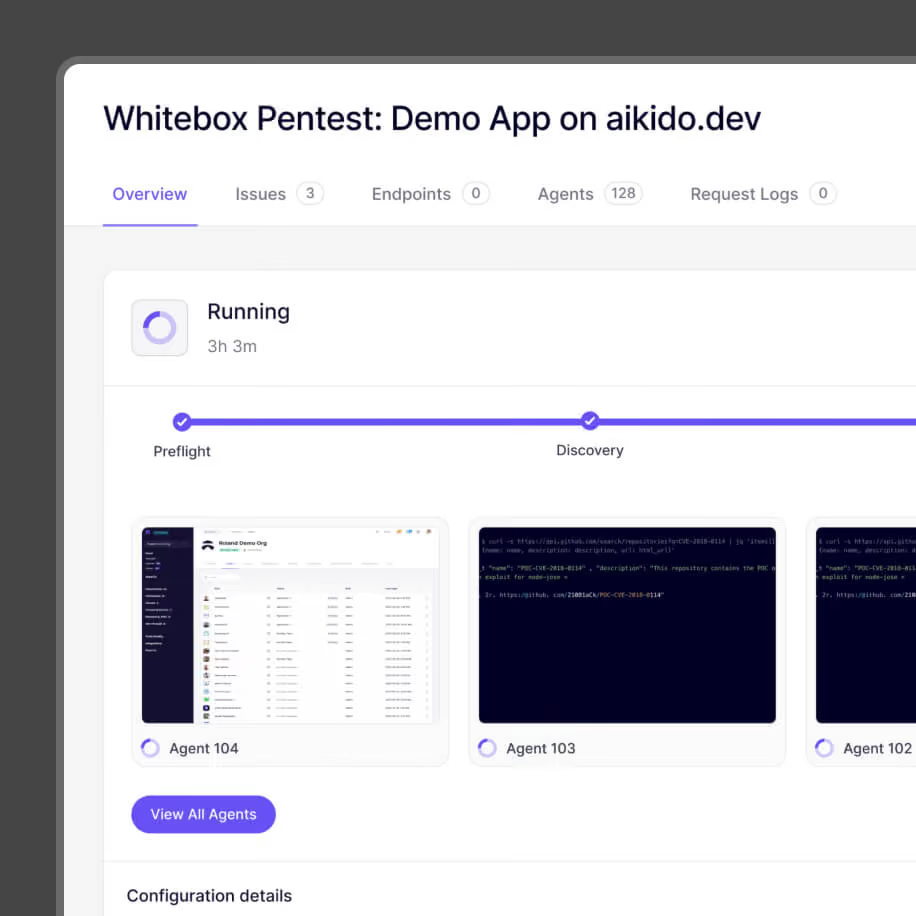
完全に自社で管理できるAIペネトレーションテスト
コードをオンプレミスに保持したまま実施できる、継続的なAIペネトレーションテスト。
金融、医療、製薬業界では絶えずシステムがリリースされていますが、コンプライアンス上、定期的なペネトレーションテストが求められ、コードをネットワーク外に持ち出すことはできません。この Aikido このマシンは、デプロイのたびに継続的にペネトレーションテストを実施し、脆弱性の悪用可能性を検証し、パッチを生成し、修正後の再テストを行います。
- データはローカルに保存されます
ソースコード、顧客記録、および調査結果は、お客様のネットワーク外に出ることは決してありません。これこそが、銀行や病院においてホワイトボックステストを可能にしている理由です。
- 配給する必要はない
推論は、 Aikido マシンに搭載されたGPU上で、トークンコストなしで実行されます。
- 監査人が認めた調査結果
すべての結果には、その再現に必要なトレースが添付されているため、不確かな情報ではなく、確認済みの問題を報告することができます。
インターネットに一切接続しないネットワーク向けの自律型ペネトレーションテスト。
機密情報や任務関連のシステムは、クラウドにコードを送信することができず、多くの場合、外部のオペレーターがシステムに近づくことさえ許されません。この Aikido Machineは、エアギャップが確保されたエンクレーブ内で完全に動作し、独自のハードウェア上に独自のモデルを保有しているため、ネットワーク外へデータが流出することはありません。
- 完全にエアギャップ化されている
この Aikido このマシンは外部への接続を一切行わずに動作し、更新プログラムも別のデバイスから読み込むことができるため、パッチの適用でさえネットワークを経由することはありません。
- オペレーターによるボトルネックがない
テストは自律的に行われ、お客様のハードウェア上で実行されるため、外部のペネトレーションテスターのスケジュール調整やセキュリティクリアランスの取得を待つ必要がありません。
- 通信環境が整っていない現場向けに設計されています
AikidoのAIペネトレーションテスト・スタックと、それに必要なモデルはローカルで実行されるため、クラウドツールでは対応できない場所にも到達できます。
市民のデータが外部に流出することなく、重要システムをテストする。
政府のシステムには人々の個人データが保管されており、その運用は数十年にわたって続く傾向があります。GDPRやFedRAMPなどの規制により、データは国内に留め、パブリッククラウドには保存してはならないことが多く、そのため、ほとんどのAIペネトレーションテストツールは利用できません。この Aikido Machineはお客様のインフラ上で完全に動作するため、外部にデータを送信することなくご利用いただけます。
- データは管轄区域内に留まる
コード、データ、および分析結果は、お客様のネットワーク外に出ることは決してないため、それらがどこで処理されるか、あるいはどの国に送られるかといった懸念は一切ありません。
- お客様のテスト要件を満たします
FedRAMP、NIST 800-53、およびCMMCはいずれも、定期的なペネトレーションテスト を義務付けています。 Aikido 本マシンはお客様のハードウェア上で継続的にペンテスト を実行するため、サイクルごとに外部の を予約することなく、常に要件を満たした状態を維持できます。
- 従来のスタックに対応しています
この Aikido このマシンは、多くの公共インフラで現在も稼働しているCOBOLなどの言語を含め、最新システムから旧式システムまで幅広くテストします。
- 予算の範囲内と見込まれる
年間利用料1回分で、ハードウェア、ソフトウェア、サポート、修理がすべてカバーされ、ペンテスト やトークンごとの費用が発生しないため、年度半ばの予算見通しが立てやすくなります。
複数の導入オプション
商用SaaS
無料 - 企業向けサービス
規制対象SaaS
FedRAMP
主権国家による配備
米国/EU
NIST 800-171 サポート
エアギャップ
オンプレミス

「 Aikido 提供するのは可観測性です。セキュリティ態勢を数値化できるため、今後どのような方向へ進むべきかについて、明確なロードマップが得られるのです。」
ワリード・マフムードDevSecOps シニアエンジニア
Aikidoの特徴
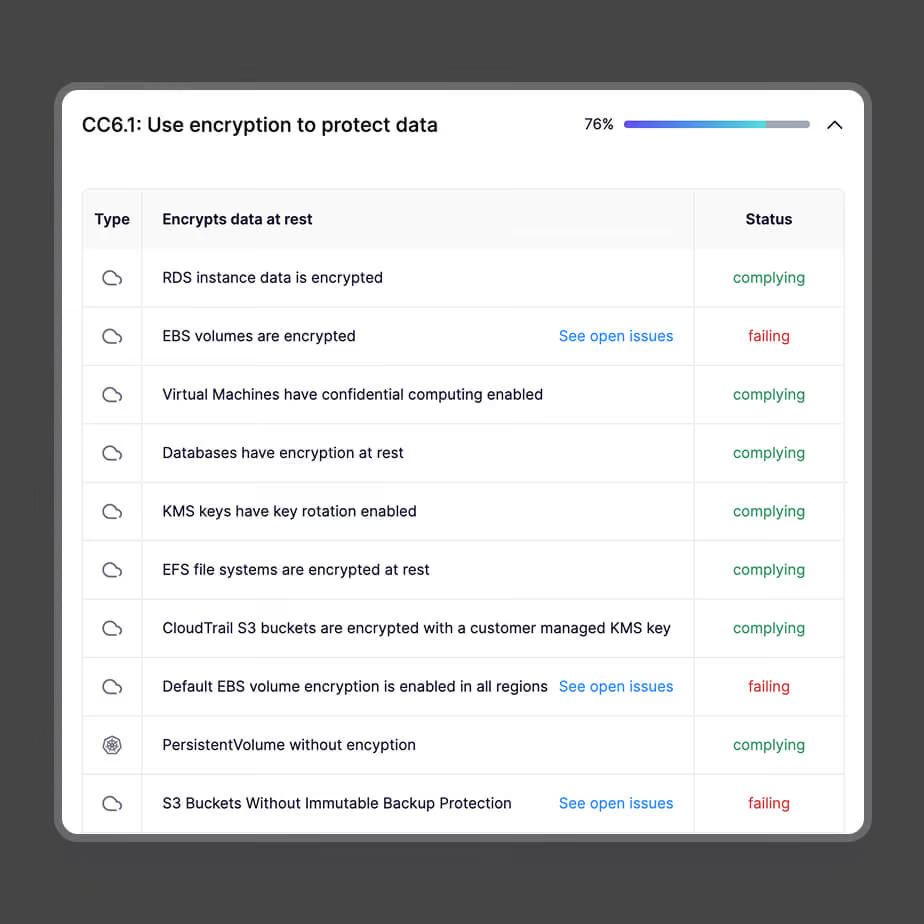
コンプライアンスの自動化
調査結果をSOC 2、ISO 27001、OWASP Top 10、およびNIST SP 800-53 (RA-5) に照合し、わずか数回のクリックで監査対応可能な証拠データをエクスポートできます。チームが開発を継続している間も、コンプライアンス関連のデータはバックグラウンドで自動的に収集されます。
オンデマンドでの証拠提示:SBOM、RA-5の調査結果、コンプライアンスレポートをいつでもエクスポート可能。
要件への対応:調査結果は、審査担当者が求める管理措置に直接結びついています。
手動でのエクスポート作業は不要:レポートは 自動的に生成されます。スプレッドシートの処理に手間取る必要もありません。
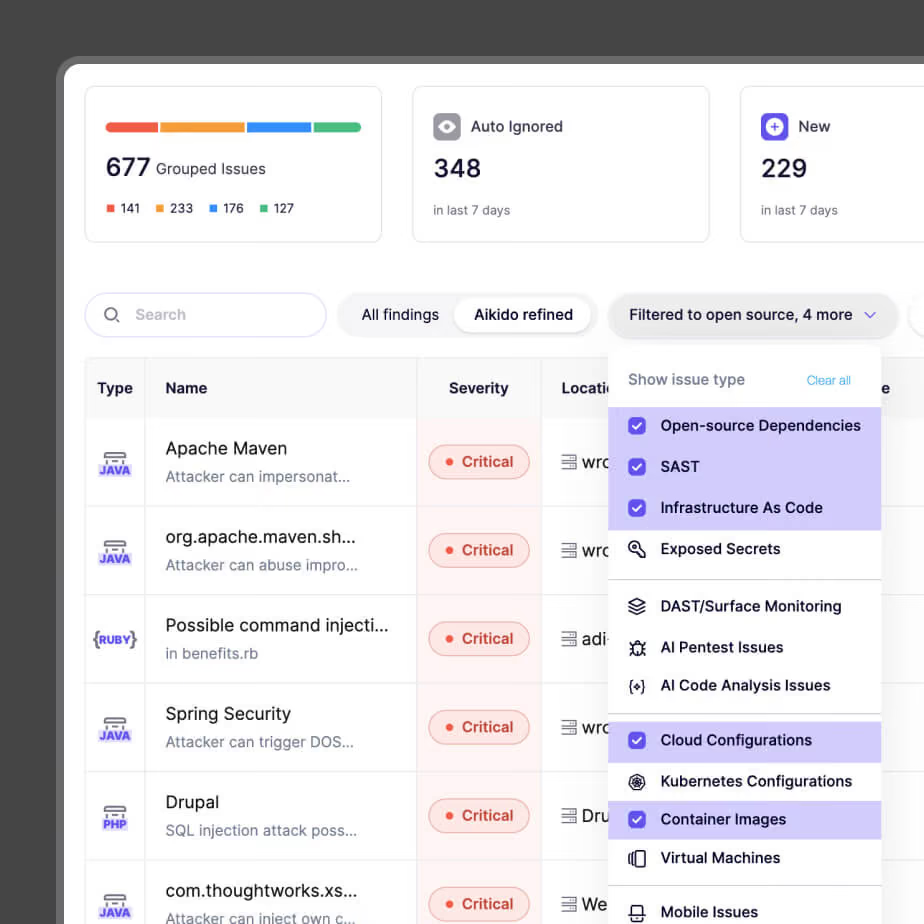
コードからクラウドまでの全体像
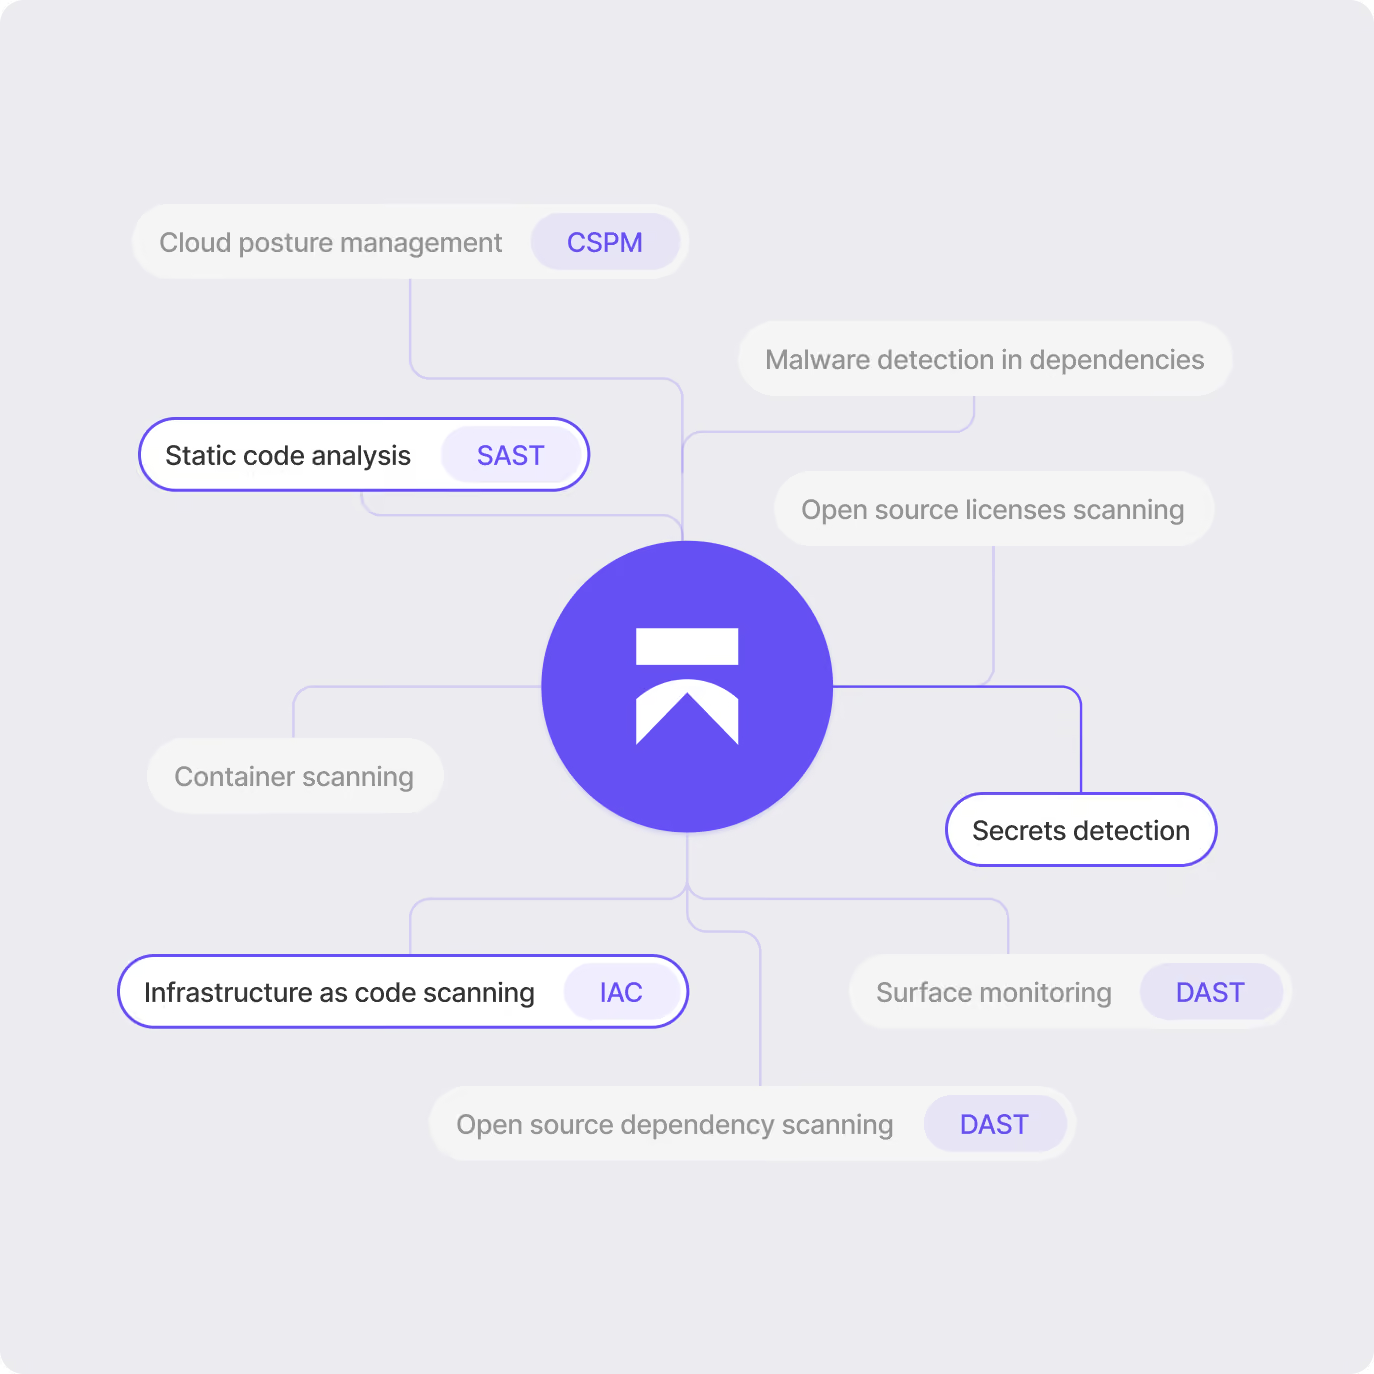
各機関は、自らが構築・運用するすべてのシステムを一元的に把握でき、証拠の単一の情報源を確保できます。 Aikido クラウドポスチャー(CSPM )、SAST 、SCA 、シークレット 、IaC、およびコンテナを1つのプラットフォームに統合することで、政府機関は構築・運用するすべてのリソースを一元的に把握し、単一の証拠源を確保できます。
「コード・トゥ・クラウド」:SDLC全体とクラウド環境を横断する単一のプラットフォーム。
到達可能性を考慮: 実際に悪用可能なものを特定し 、そうでないものは無視します 。
コントロール所有者が1人の場合: 5点ツールを結合しない 。
よくある質問

Aikido 調査結果をNIST SP 800-53(RA-5を含む)、SOC 2、およびISO 27001に照合し、FedRAMPの「Moderate」認証を取得しています。政府機関および請負業者は、監査対応可能な証拠データをエクスポートできます。
はい。SBOM 、SSDFとの整合性、および認証対応の証拠が、1つのプラットフォームを通じて管理されます。請負業者は納品内容を証明し、政府機関がそれを検証します。
いいえ。スキャンは一時的なコンテナ内で実行され、分析後に破棄されます。アクセスは常に読み取り専用です。
はい。この Aikido 本マシンは、AIペネトレーションテストを含め、プラットフォーム全体をオンプレミスで実行します。ローカルスキャナーはCI専用環境にも対応しています。データがお客様のネットワーク境界外へ流出することは一切ありません。
Aikido GovRAMPおよび各州のフレームワークに対応しています。継続的なモニタリングとエビデンスのエクスポートは、州の審査担当者が求める管理措置と照合されます。
今すぐ、安全な環境へ。
コード、クラウド、ランタイムを1つの集中システムで保護します。
脆弱性を自動で迅速に発見し、修正します。