
公共部門向けの「コード・トゥ・クラウド」セキュリティ
Aikido コード、コンテナ、クラウド全体において、変更のたびに悪用可能な脆弱性を検出してランク付けし、自動的に修正します。ConMonの証拠収集を自動化し、POA&Mの増加を防ぎます。
FedRAMP認定:クラスC(中程度)
四半期ごとではなく、コミットごとにRA-5のスキャンを継続的に実施する
AWS GovCloud および US-Gov-East にデプロイ可能
公的機関や政府向けITプロバイダーから信頼されています

さまざまな導入オプション
FedRAMP(クラウド)
Aikido FedRAMP認定環境における政府向けSaaS向けです。認定済みのクラウドインフラストラクチャを利用する政府機関や請負業者にとって、これが最も迅速な導入方法です。お客様側でホスティングやメンテナンスを行う必要は一切ありません。
ハイブリッド
完全オンプレミス:IL5+、エアギャップ環境、および機密情報に隣接する環境向けの包括的なプラットフォーム。
エアギャップ方式
このプラットフォームはお客様のネットワーク内で稼働し、 Aikido Machineを活用したAIペネトレーションテストも含まれます。IL5+、機密情報に隣接する環境、および主権環境向けに設計されており、NIST 800-171に対応しています。
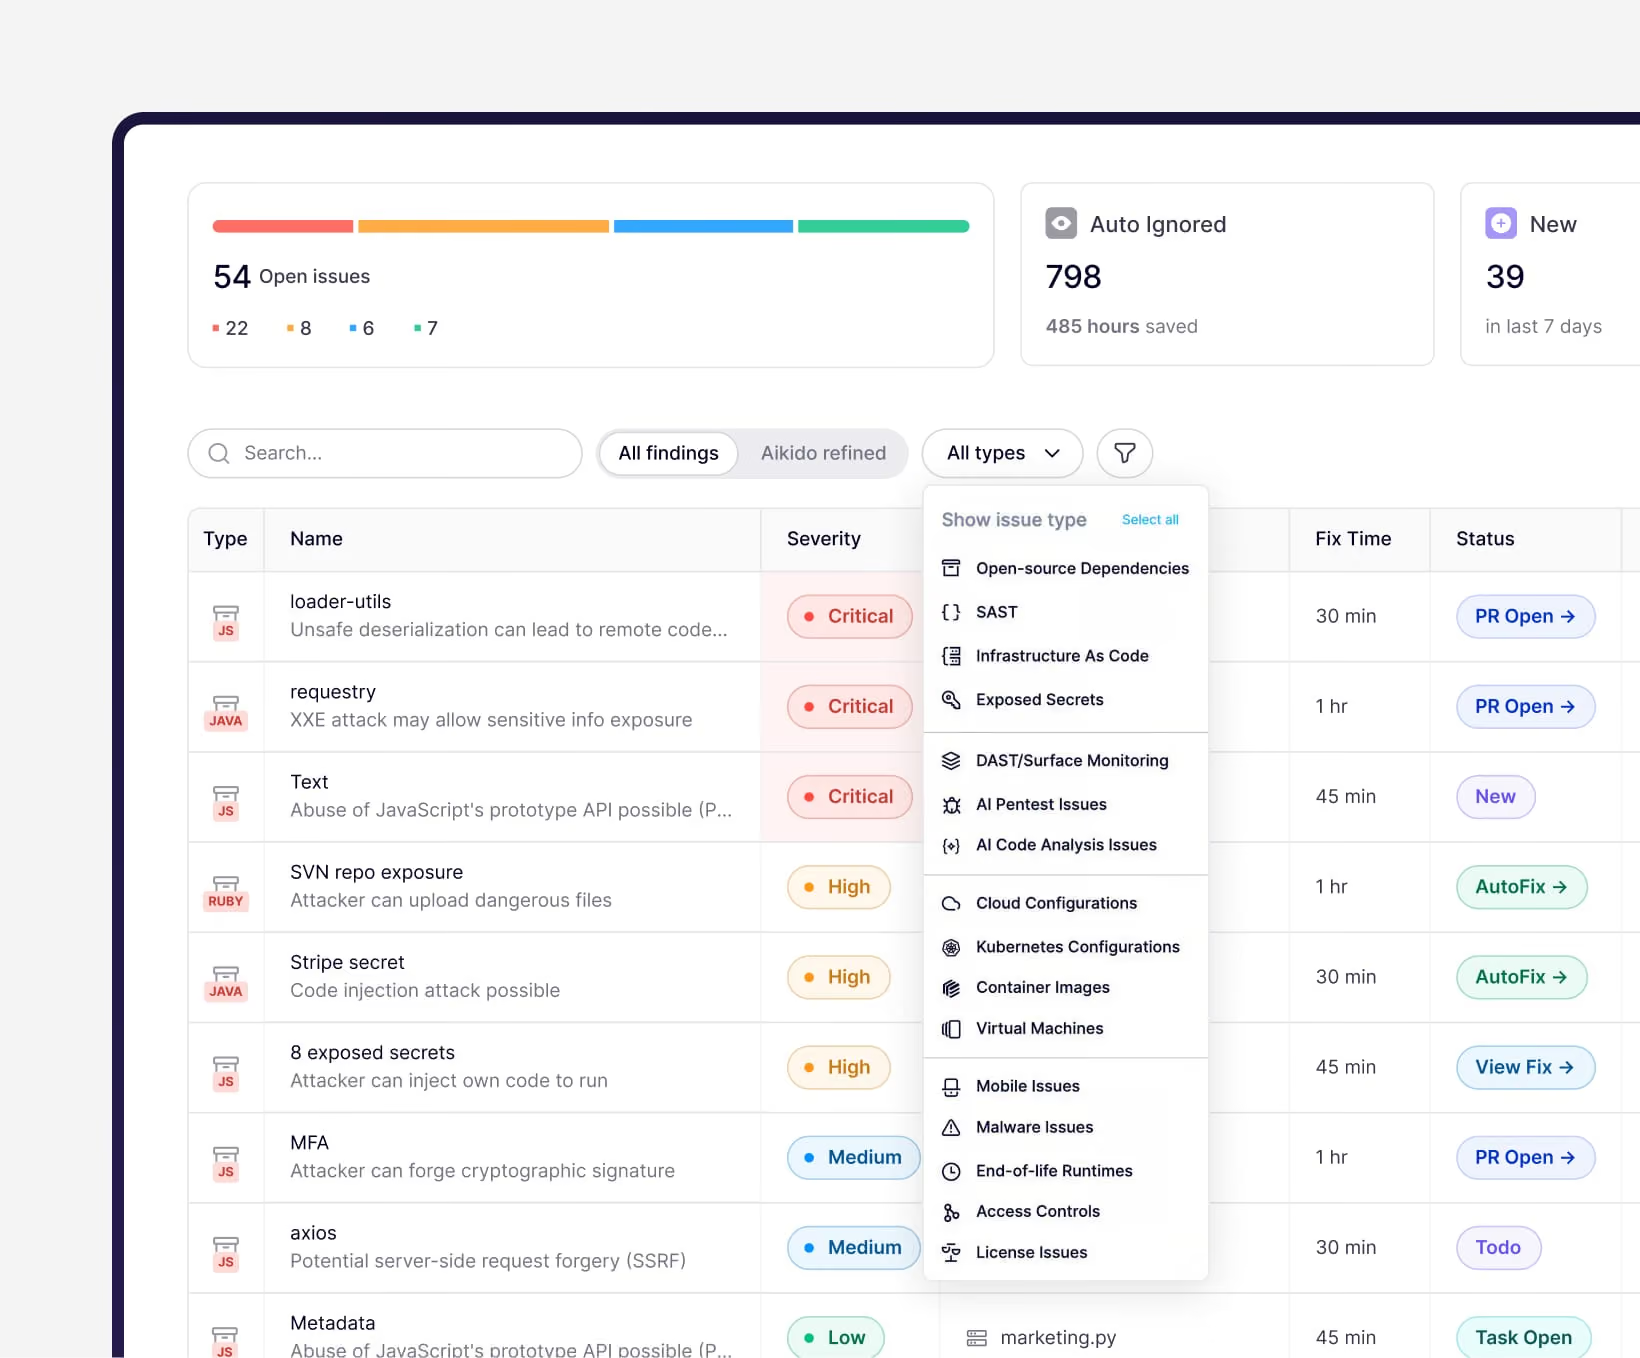
RA-5脆弱性 、出荷プロセスに組み込まれています
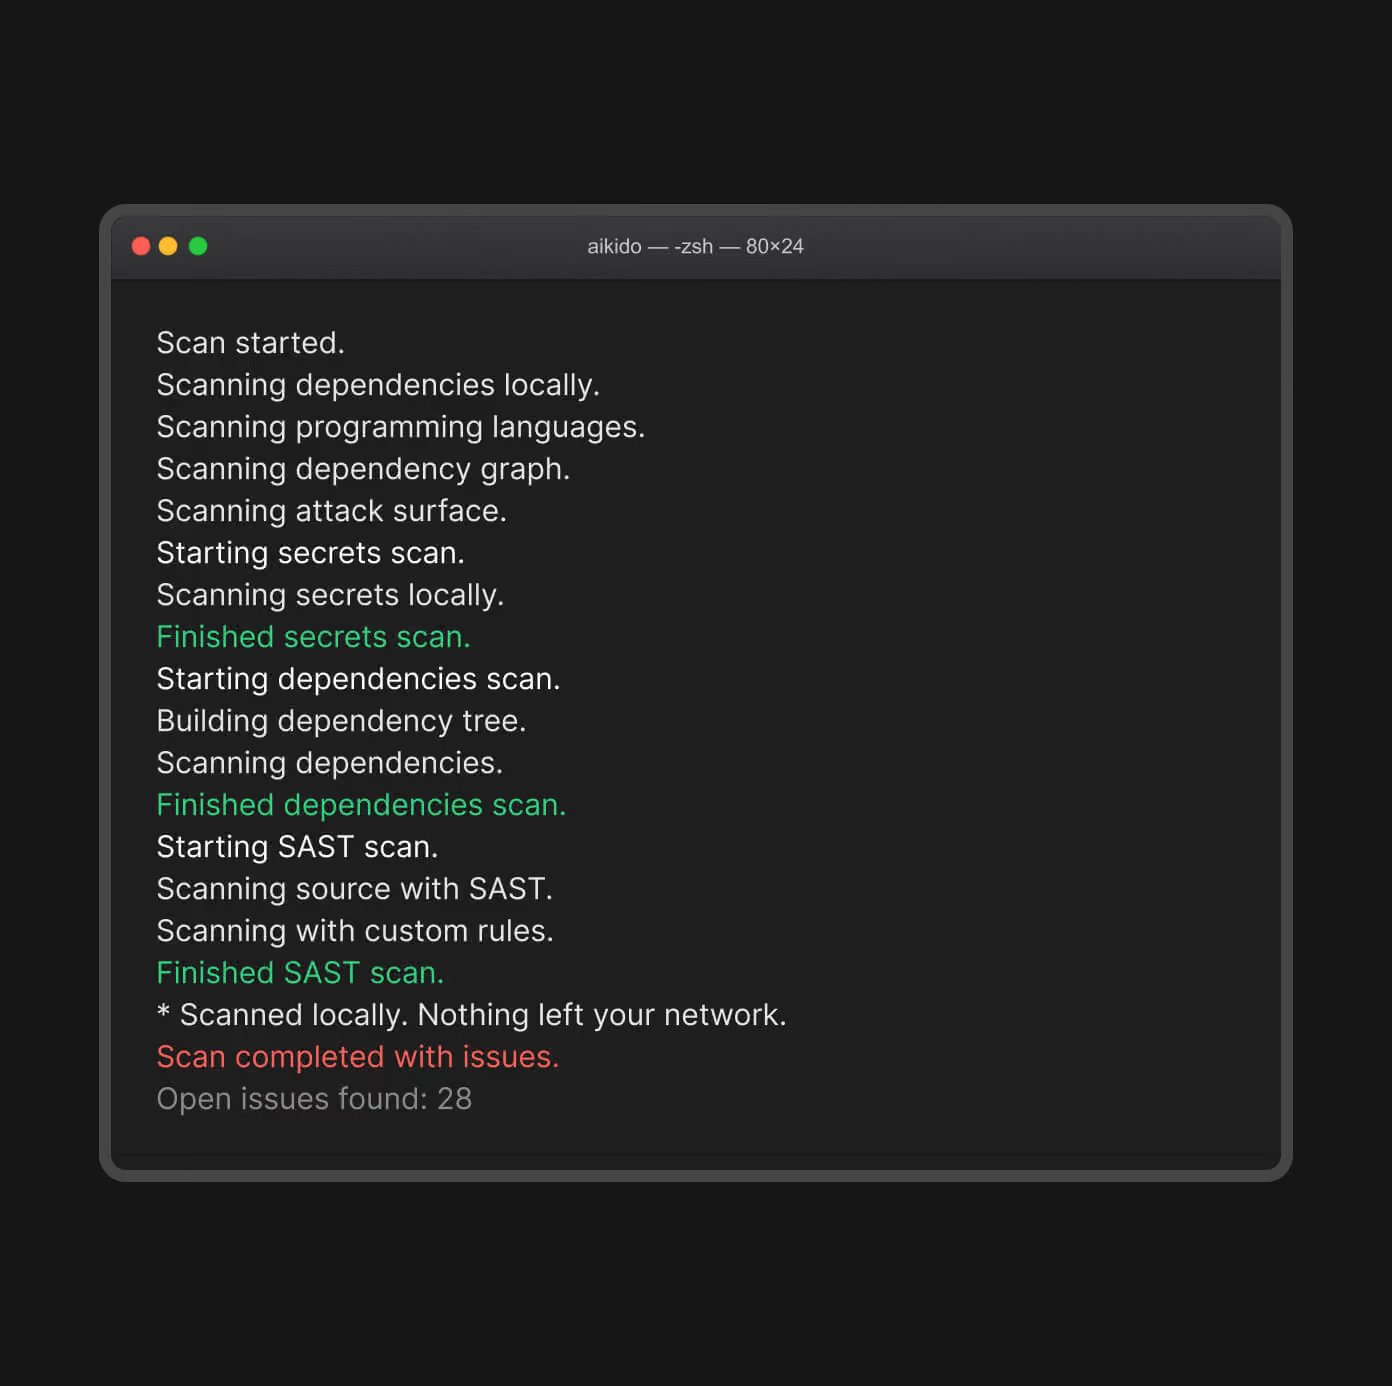
御社では、RA-5に準拠したコードからクラウドまでの継続的なスキャンが実施されます。評価担当者は証拠を入手でき、開発者は開発を継続できます。
御社に提供されるもの
Aikido は、コンプライアンス
および業務の健全性が絶対条件となる、高い信頼性が求められる環境向けに特別に設計されています。


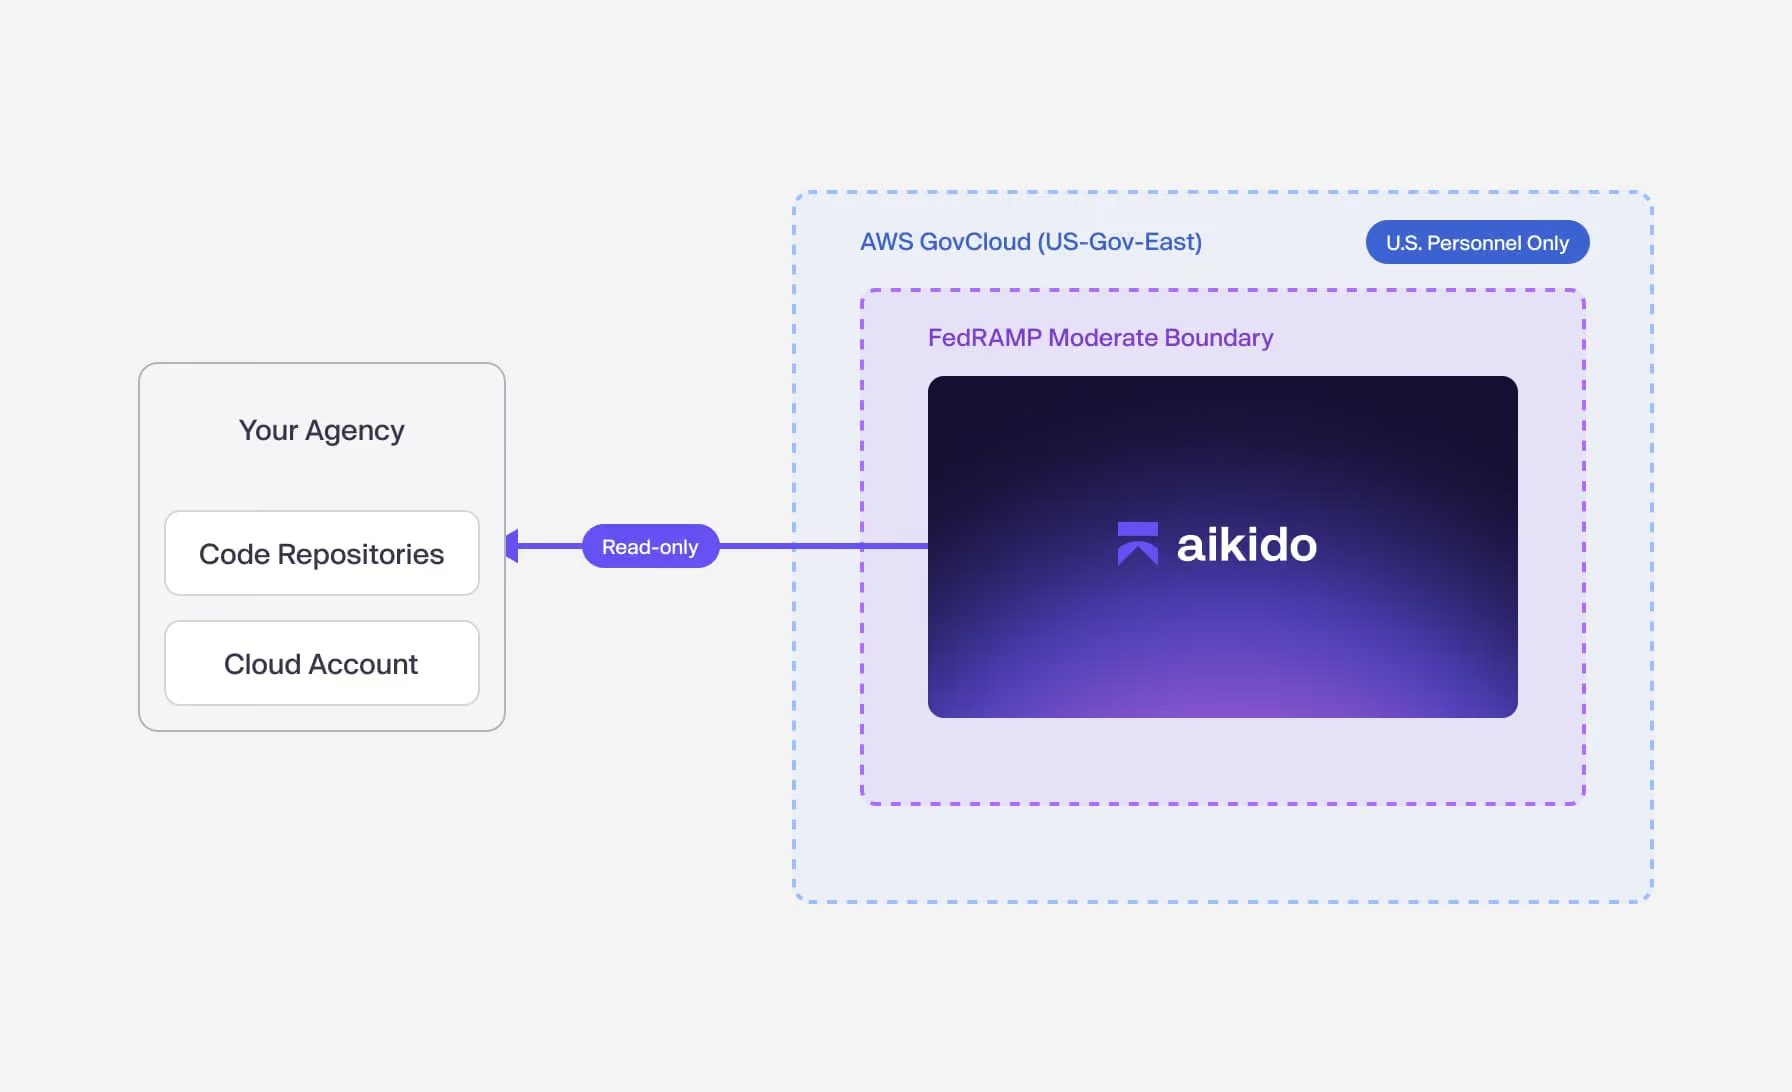
FedRAMP認定:クラスC(中程度)
Aikido FedRAMPのクラスC(管理対象の非機密情報を扱うシステム向けのレベル)の認証を取得しています。各機関は、FedRAMPマーケットプレイスを通じて当社の認証パッケージを請求し、自機関の認可手続きに活用することができます。
自社システムの認証を取得する
Aikido すでに実行済みのスキャンデータをもとに、3PAOの評価および継続的な認証に必要な脆弱性 の証拠を生成します。
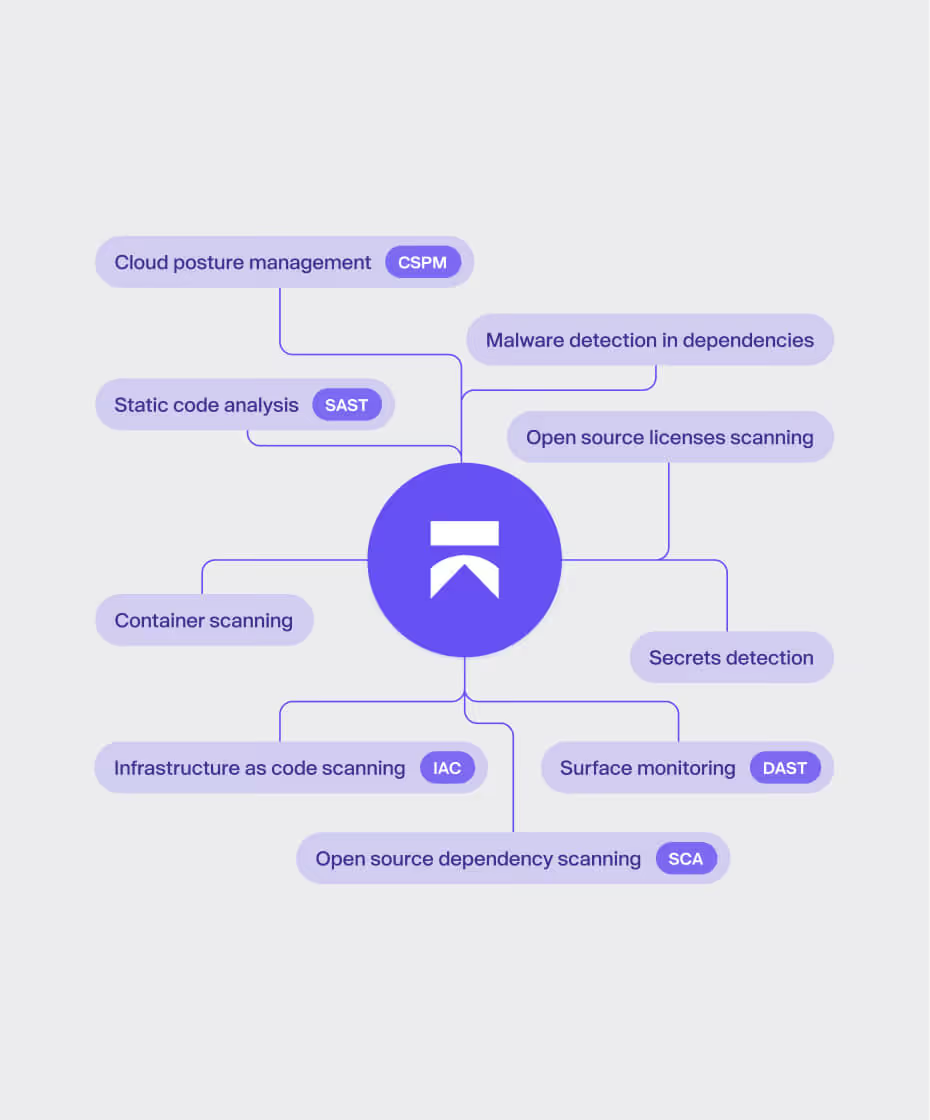
より早く認定資格を取得する
スキャンコード、依存関係、コンテナ、IaC、クラウドを1つのプラットフォームに統合。SAST、DAST、SCA、シークレット 、CSPM ASPMを搭載。本番環境に問題が波及する前に、問題を特定して修正します。
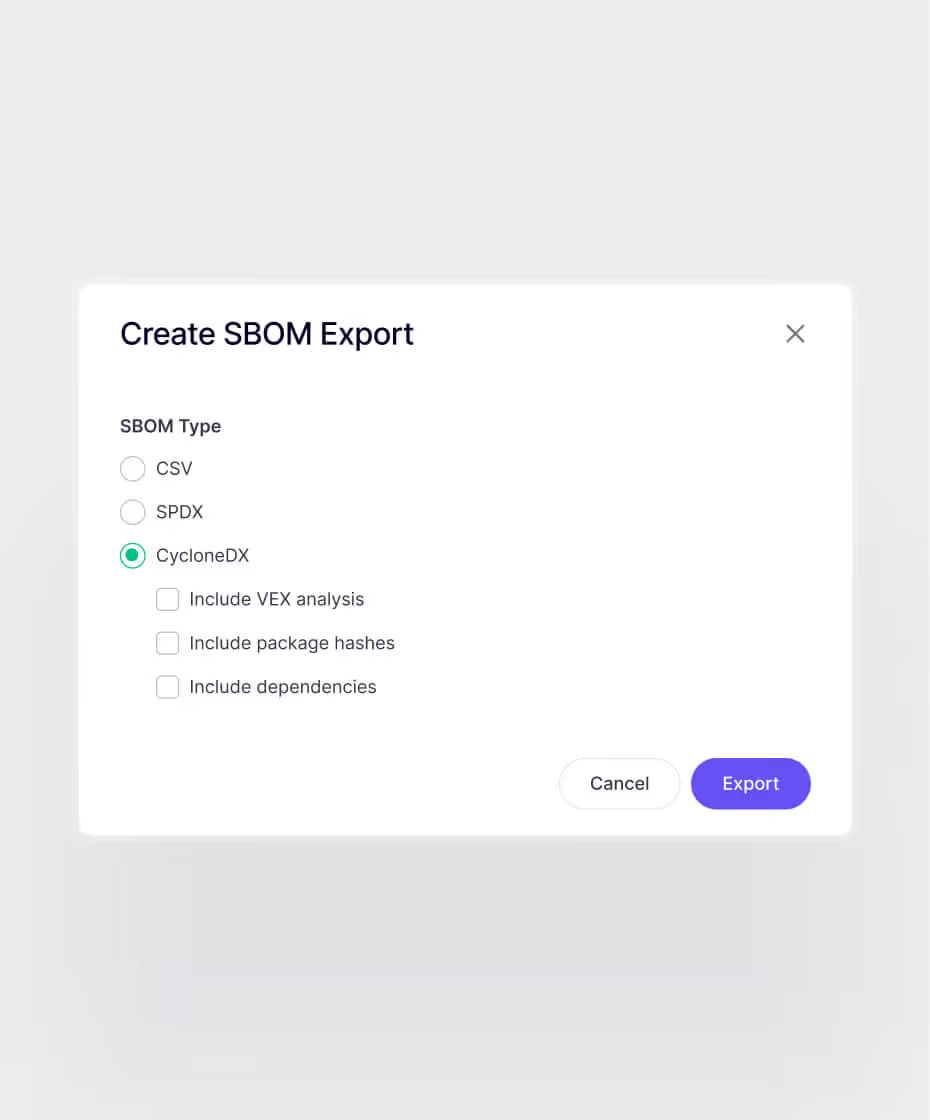
要求に応じてコンプライアンスを証明する
RA-5スキャン、SBOM、およびPOA&M対応の出力が自動的に生成されます。FedRAMP、GovRAMP、SOC 2、ISO 27001、NIS2のコンプライアンス証明を、手作業による手間をかけずに取得できます。
認定資格を維持する
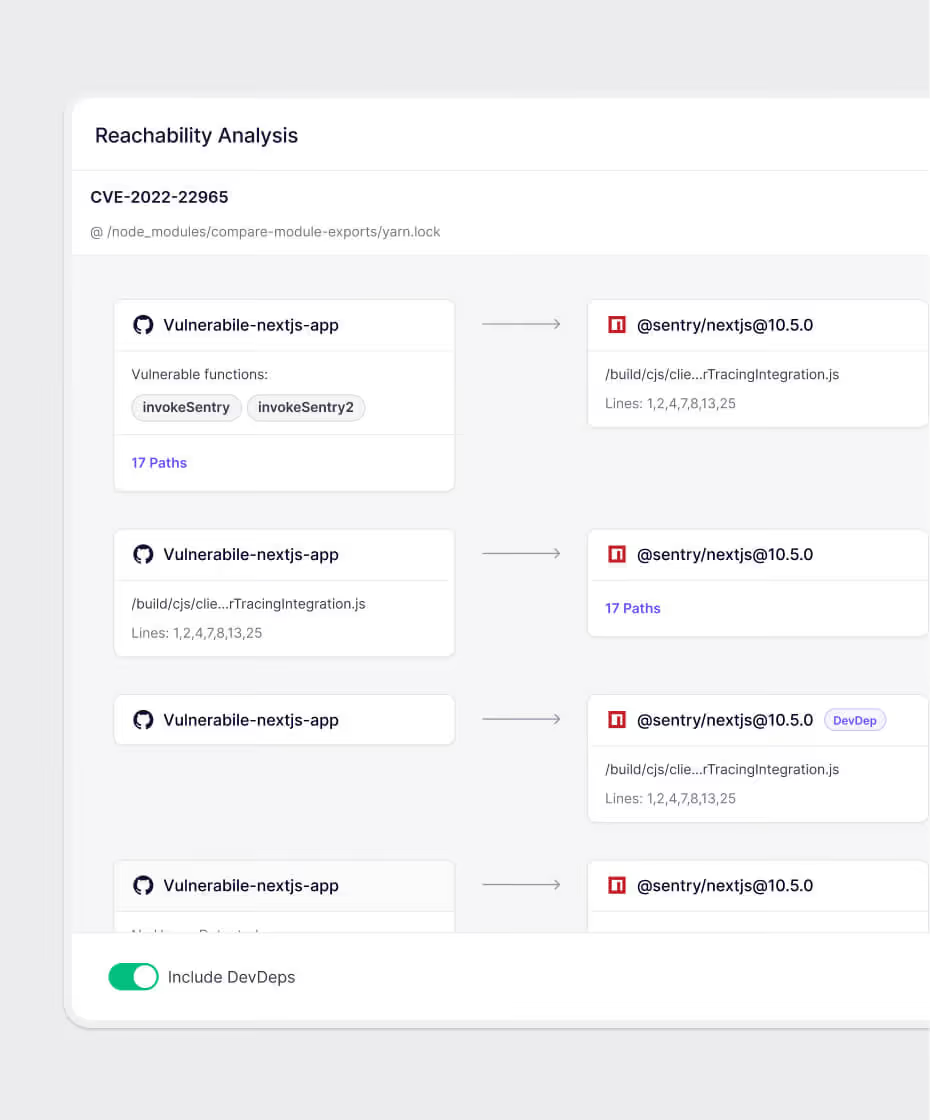
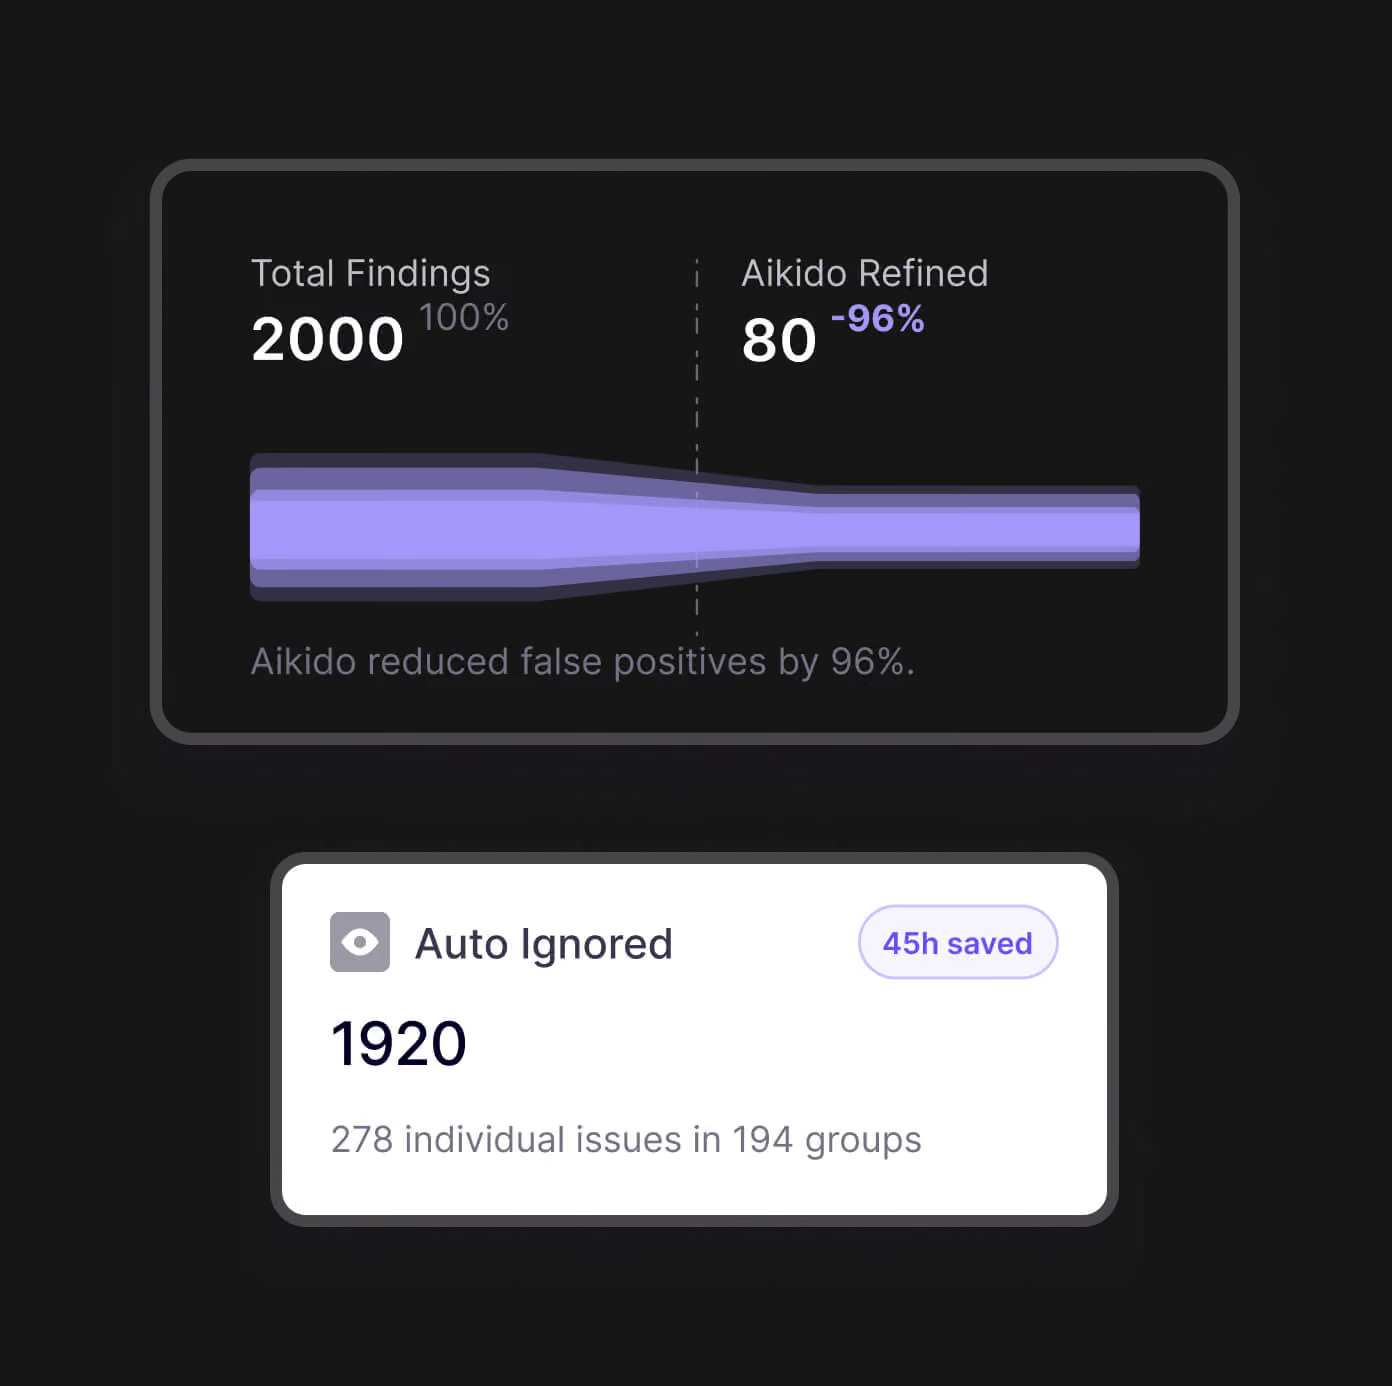
四半期に1回ではなく、コミットごとに継続的に監視を行います。到達可能性を考慮した優先順位付けにより、誤検知を最大95%削減できるため、チームは悪用可能な問題を最優先で修正できます。

「Aikido のおかげで、当社のエンジニアたちは、CVEの修正作業に足を引っ張られることなく、自分たちが最も得意とする高度な防御システムの構築に専念できるようになりました。これにより、プロジェクトの受注、信頼関係の構築、そして予定より早い進捗を実現することができました。」
サム・ステントンSiXworks デベロップメント・オペレーション(DevOps)およびプラットフォーム部門責任者

継続的な認証取得を想定して設計されています
完全に自社で管理できるAIペネトレーションテスト
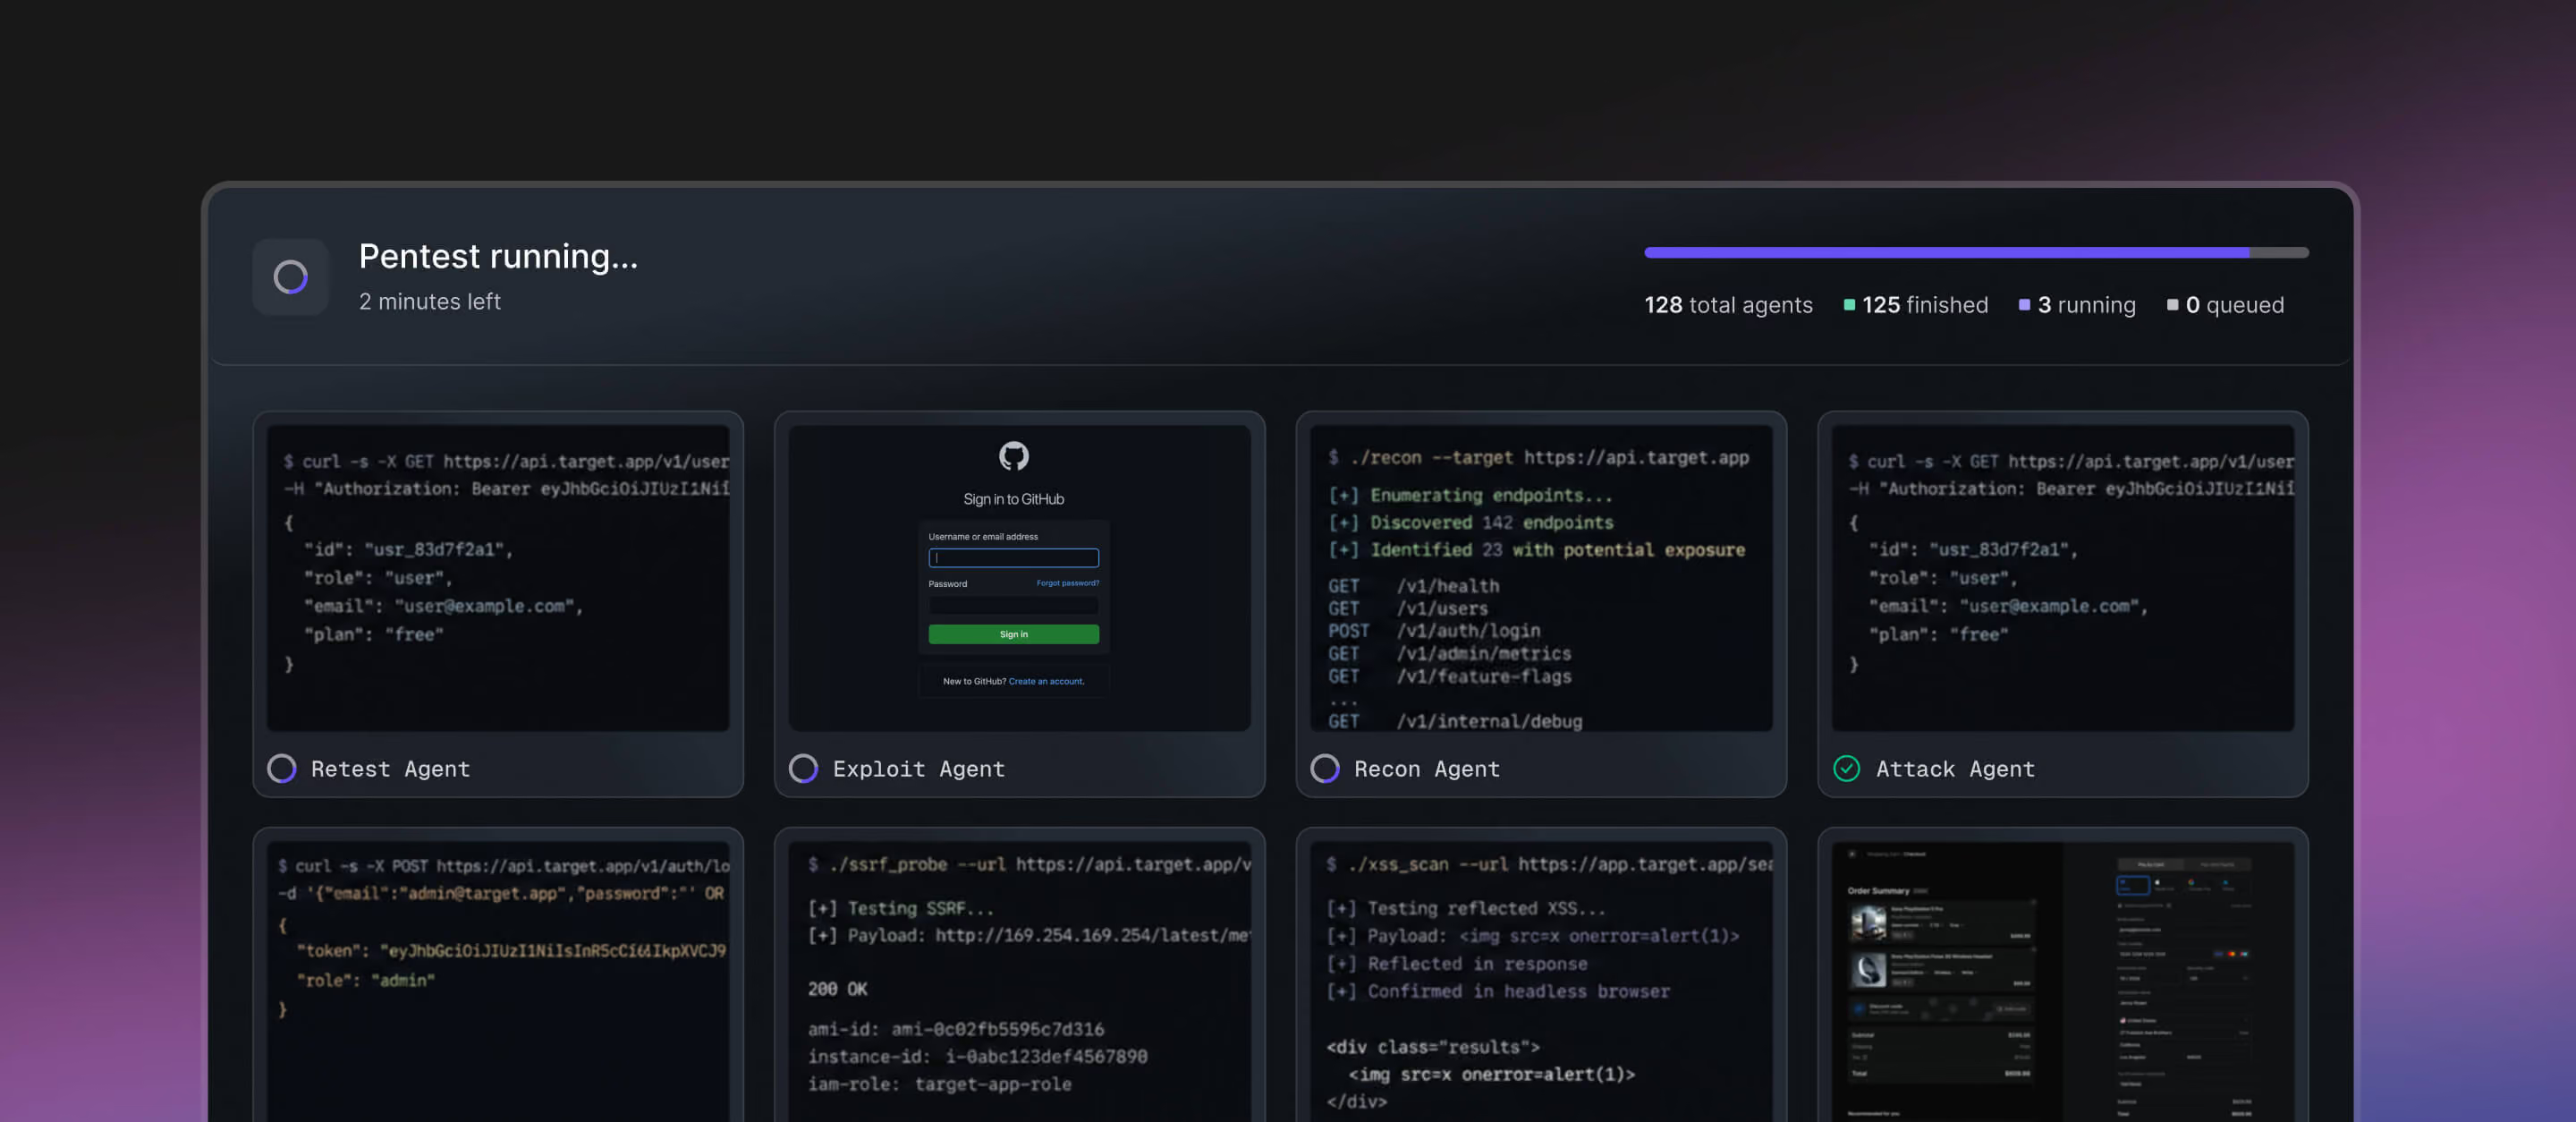
コードをオンプレミスに保持したまま実施できる、継続的なAIペネトレーションテスト。
金融、医療、製薬業界では絶えずシステムがリリースされており、コンプライアンス上、定期的なペネトレーションテストが求められますが、コードをネットワーク外に持ち出すことはできません。
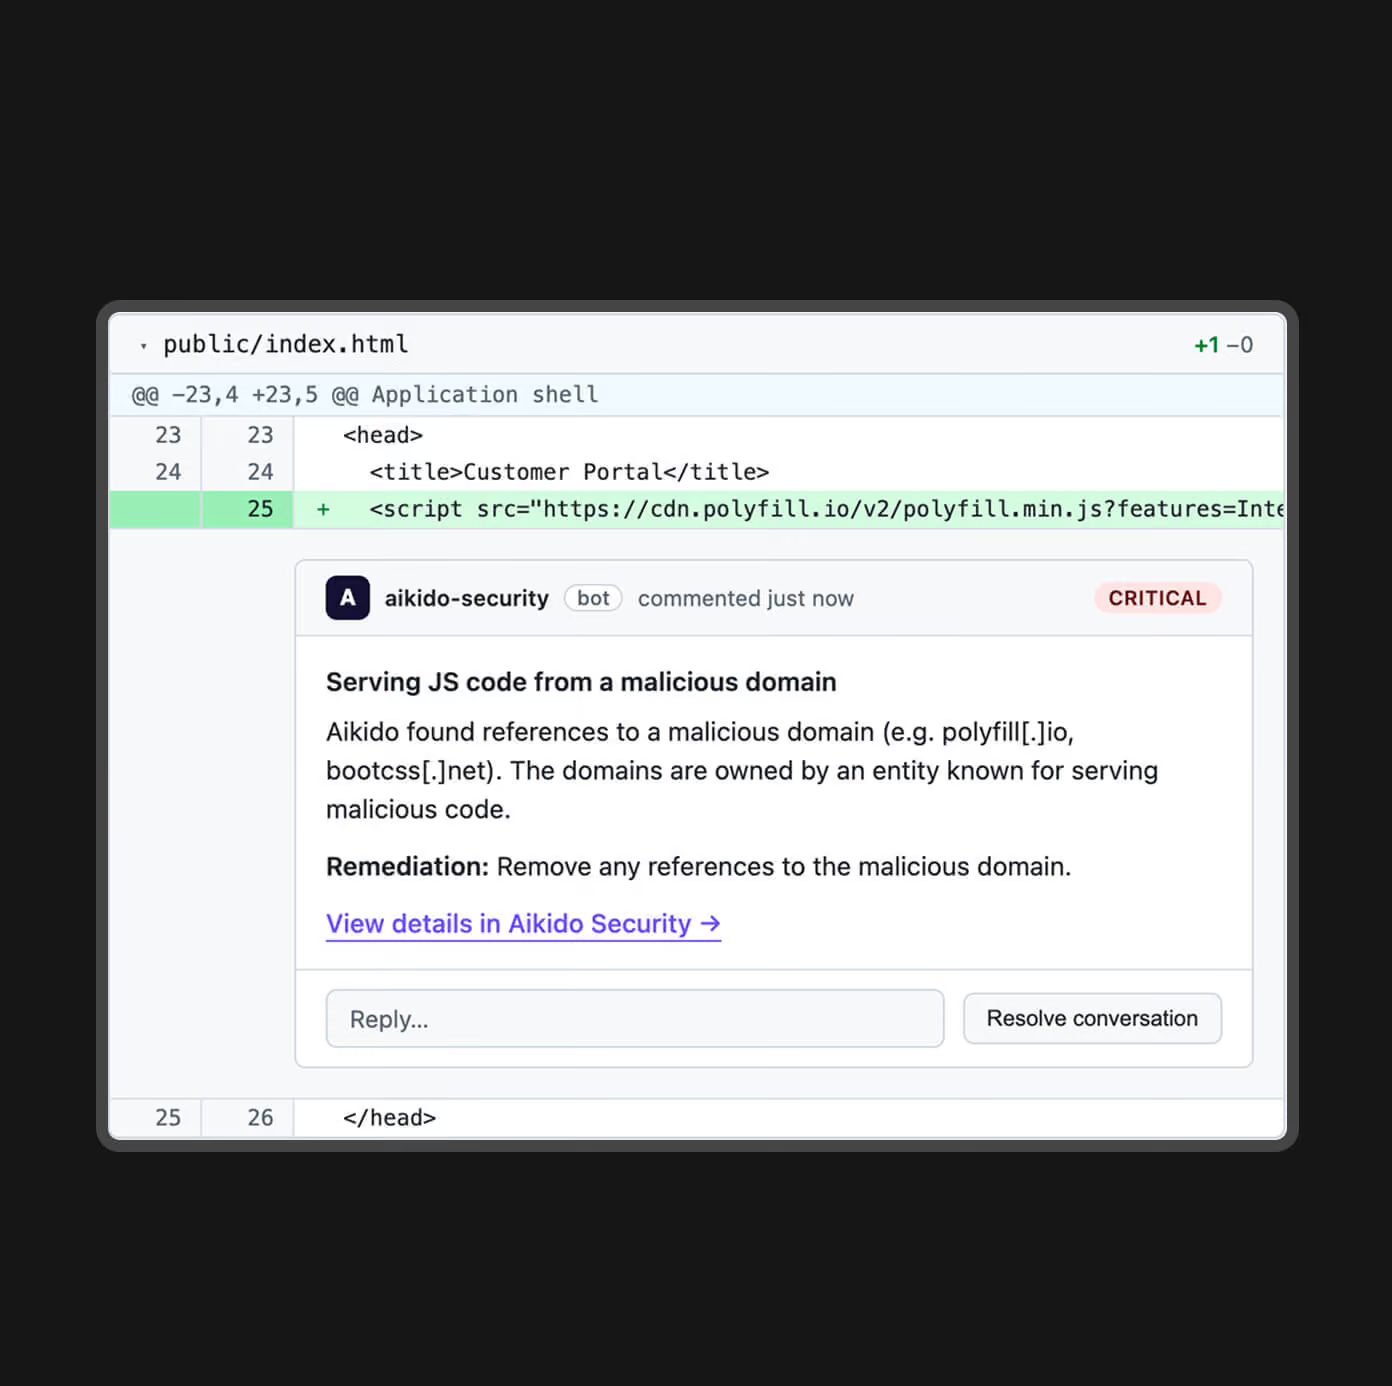
Aikido デプロイのたびに自動ペネトレーションテストを実行し、脆弱性の悪用可能性を検証し、パッチを生成し、修正後の再テストを行います。
インターネットに一切接続しないネットワーク向けの自律型ペネトレーションテスト。
機密情報やミッションシステムは、クラウドにコードを送信することができず、多くの場合、外部のオペレーターによるアクセスを許可することもできません。
Aikido このマシンは、エアギャップが確保されたエンクレーブ内で完全に動作し、独自のハードウェア上に独自のモデルを保有しているため、ネットワーク外へデータが流出することはありません。
市民のデータが外部に流出することなく、重要システムをテストする。
政府のシステムには人々の個人データが保管されており、その運用は数十年にわたって続く傾向があります。GDPRやFedRAMPなどの規制により、データは国内に留め、パブリッククラウドには保存してはならないことが多く、その結果、ほとんどのAIペネトレーションテストツールは利用できません。
Aikido Machineは完全に自社インフラ上で動作するため、データの主権が確保されます。
当社の連邦政府担当チームにご相談ください
詳細については Aikido GovCloud または社内ネットワーク内にホストされている、お客様のシステムの一つ上で。
よくある質問

はい。2026年10月現在 Aikido 、FedRAMPマーケットプレイス上のKnox SystemsのATO(継続的承認)において、FedRAMP Moderateの承認が得られています。
認定済みインフラストラクチャ上に構築されたクラウドサービス向けの新しいFedRAMPパス:継続的かつ証拠に基づくものであり、政府向けに特別にカスタマイズされた製品バージョン(フォーク)は存在しません。Rev5では、2027年6月をもって新規認定の受付を終了します。
いいえ。スキャンは一時的なコンテナ内で実行され、分析後に破棄されます。アクセスは常に読み取り専用です。
はい。 Aikido 政府機関向けソリューションは、AIペネトレーションテストを含め、オンプレミス型として導入可能です。ローカルスキャナーはCIのみの構成にも対応しています。データが組織の境界外に出ることはありません。
調査結果を、RA-5を含むNIST SP 800-53のコントロールに照合します。ATOパッケージ、POA&M、および継続的な認証レポートに関する証拠データをエクスポートします。
Aikido 「for Government」は、政府向けの独立したエディションです(app.aikidogov.us、AWS GovCloud、米国人によって運営されています)。セルフサービスによる利用や、FedRAMP環境への移行はできません。これらは、利用権限が異なる、完全に独立した2つのSaaS製品です。
はい。 Aikido 政府向けについては、別途用意された政府向け版があります。Knoxのリスト内に弊社が掲載されていますので、そちらをご確認ください。