
アプリとAPIを攻撃者から保護しましょう
アプリケーションとAPIを監視し、SQLインジェクション、XSS、CSRFなどの脆弱性を、表面的な検査と認証後のDASTスキャンの両方を通じて検出します。
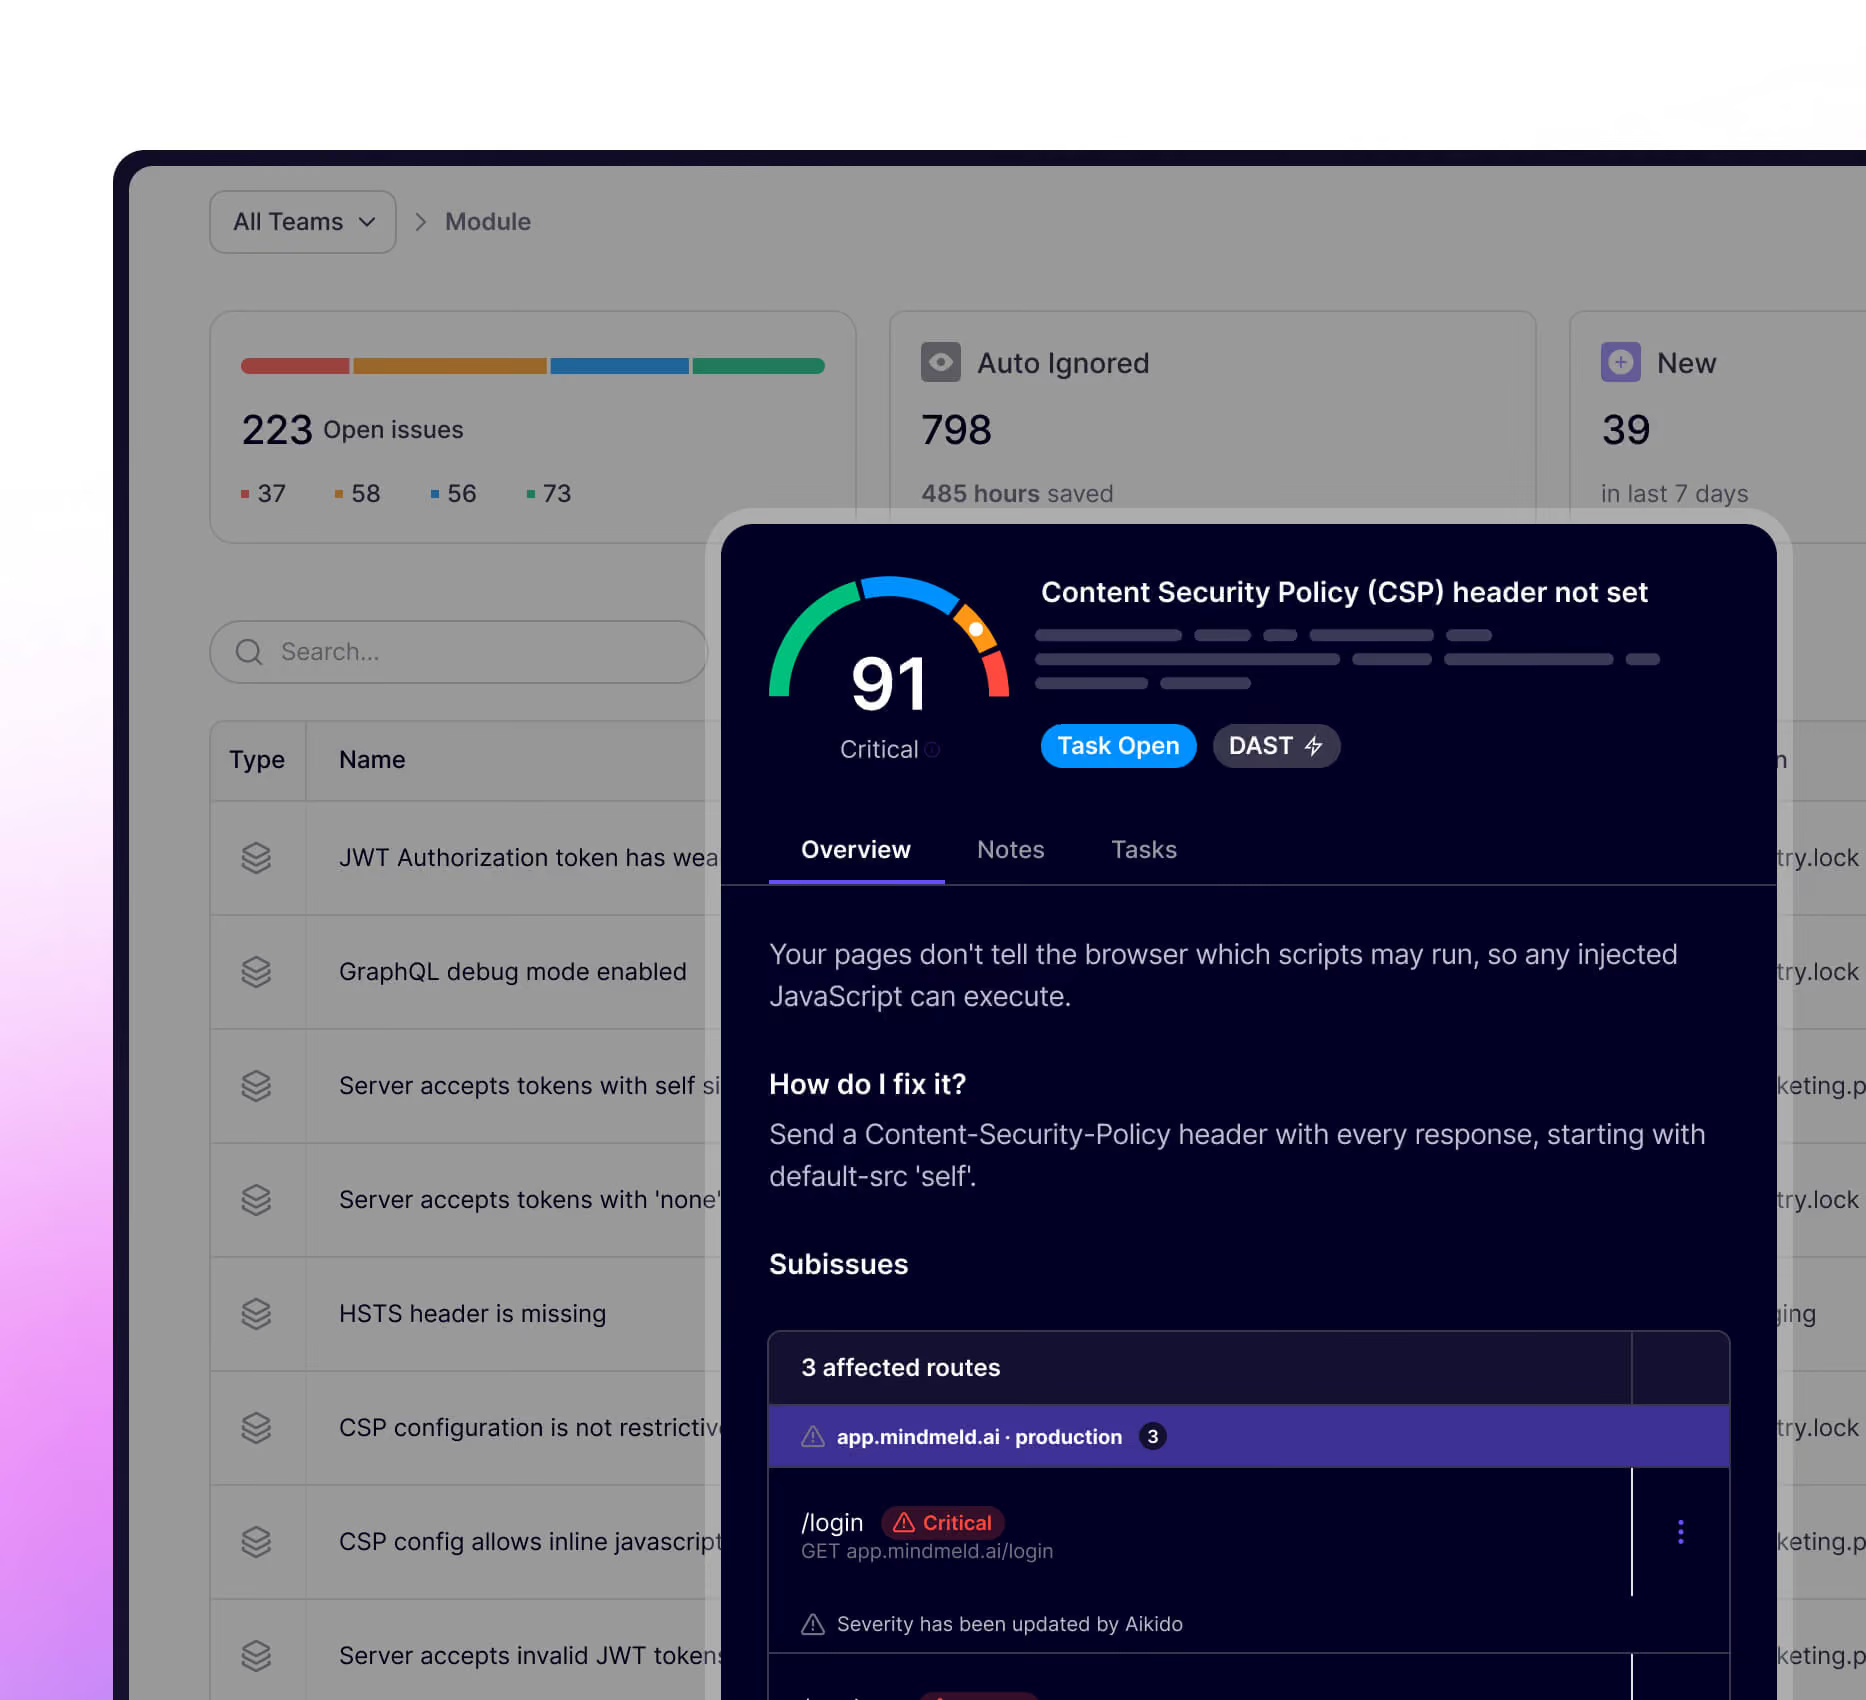





フロントエンドはハッカーにとって格好の標的です。どのような点が悪用され得るのか、その実例をご紹介します。
Aikidoの「DAST 」スキャナーと Aikido Platformは、アプリの最も脆弱な箇所を特定し、攻撃者に発見される前にセキュリティ上の脆弱性を解消できるようにします。
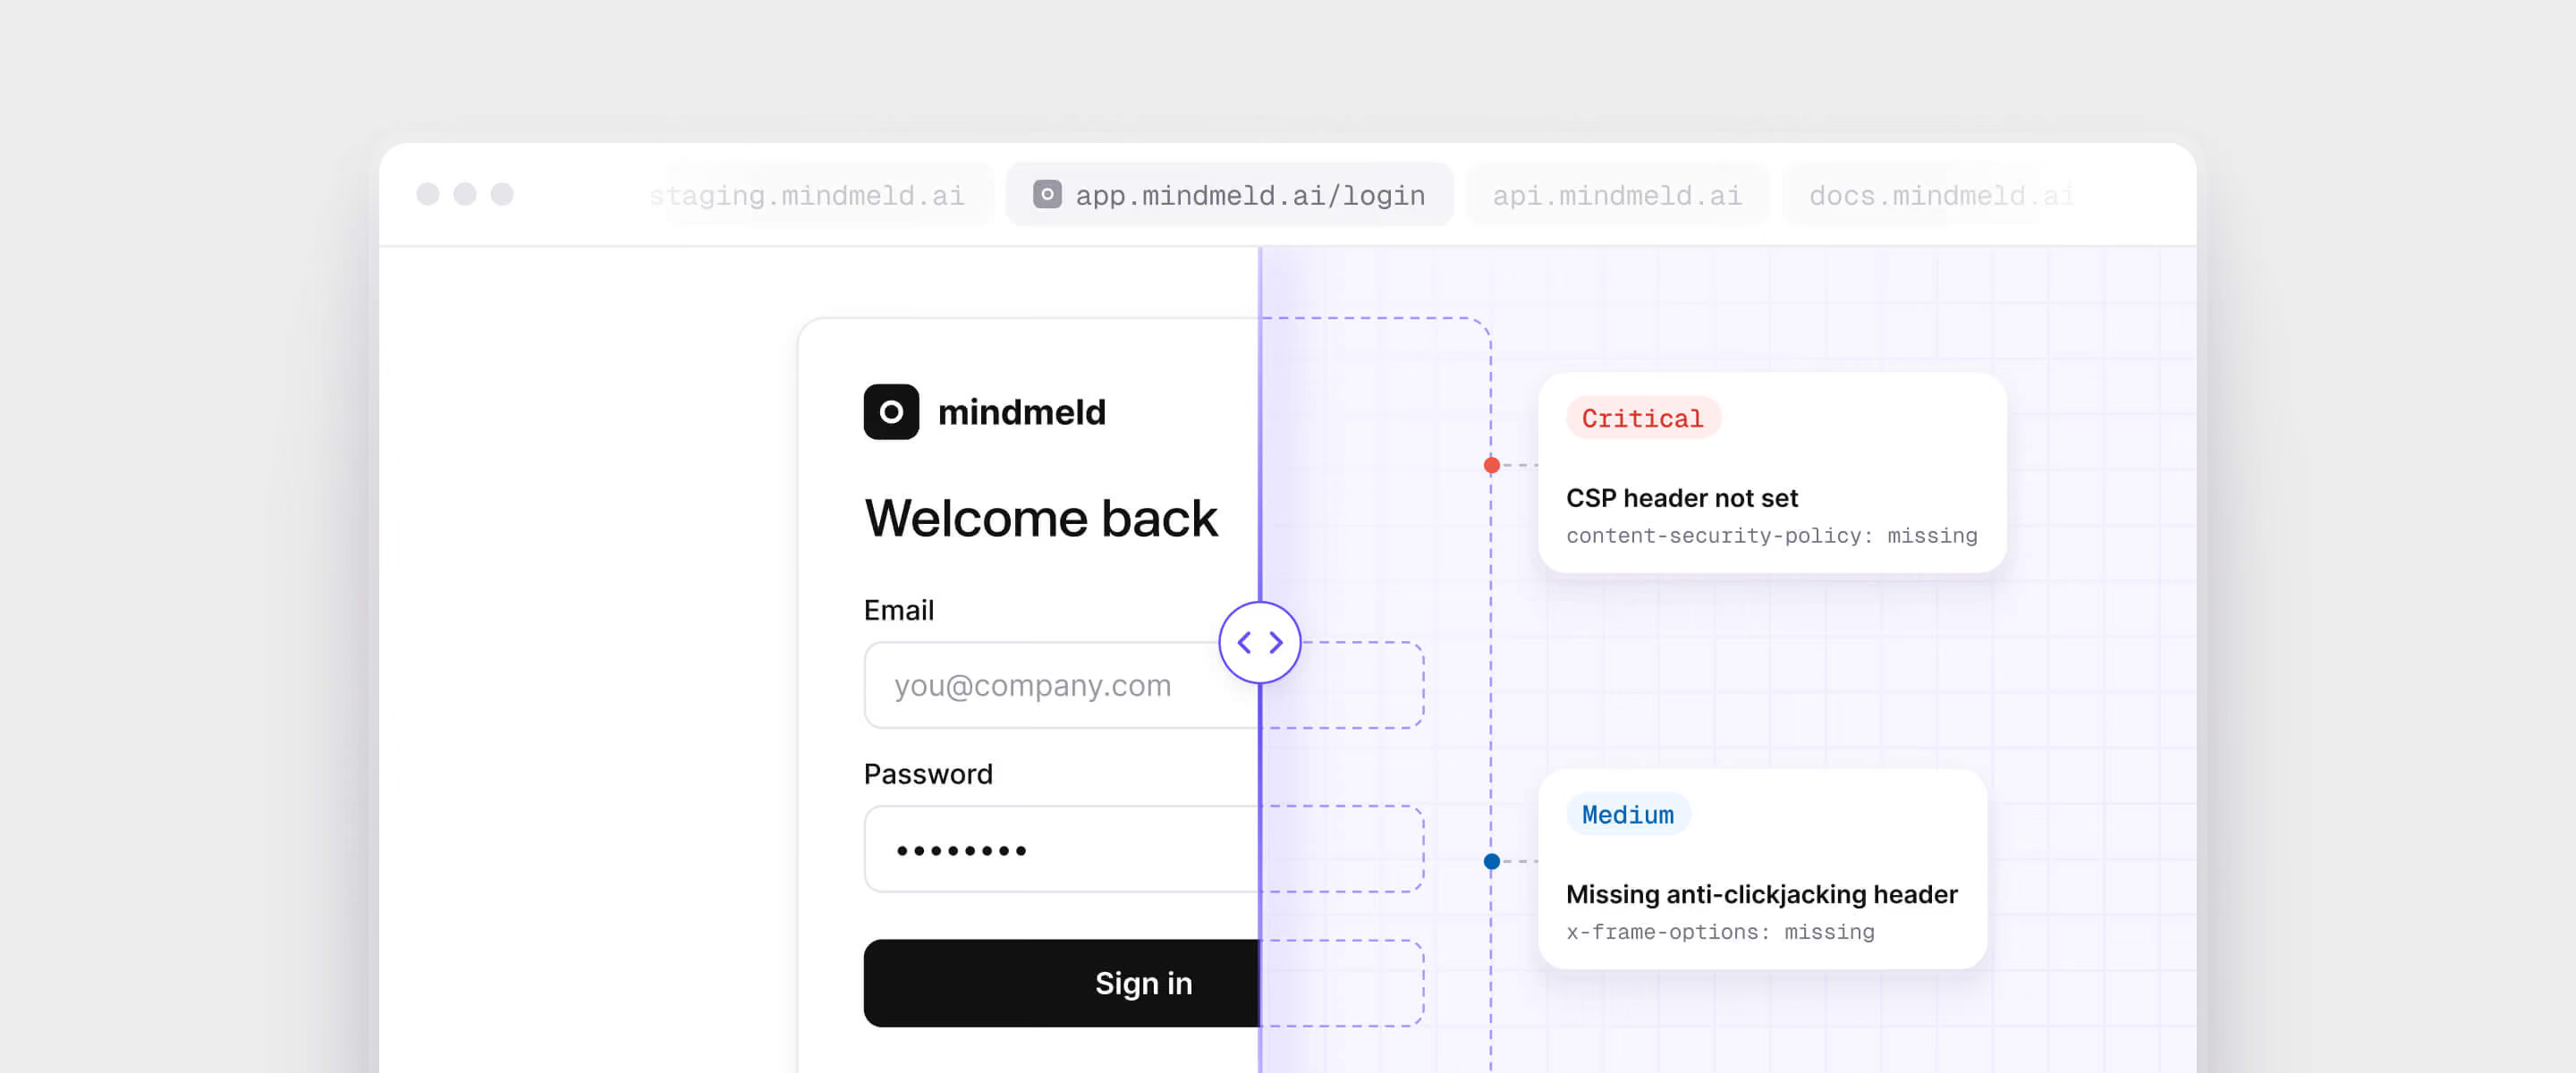
ハッカーが悪用する可能性のあるものをチェック
アプリを中断することなく自動的にスキャンする
悪用や脆弱性を事前に防ぐ
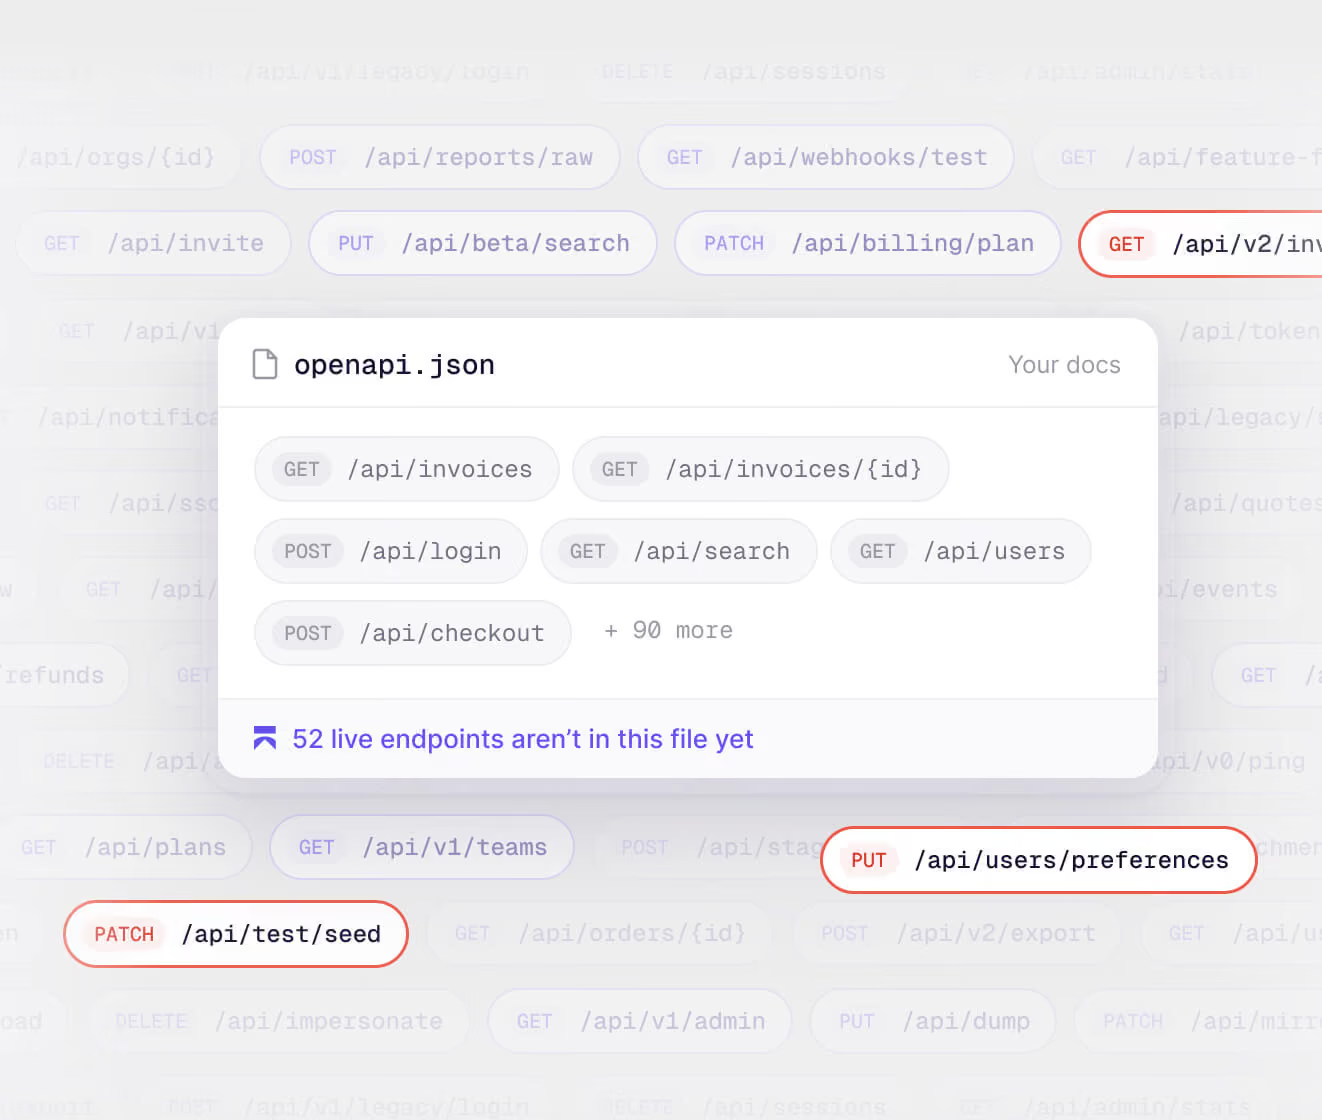
API の自動検出およびセキュリティ対策
通常のコードチェックを超える。APIの脆弱性と欠陥を自動的に検出し、スキャンします。実際の攻撃をシミュレートし、一般的なセキュリティ脅威についてすべてのAPIエンドポイントをスキャンします。
コンテキストアウェアDASTでより多くの脆弱性を発見
最新のSwaggerドキュメント/OpenAPI仕様を入手
手作業を削減
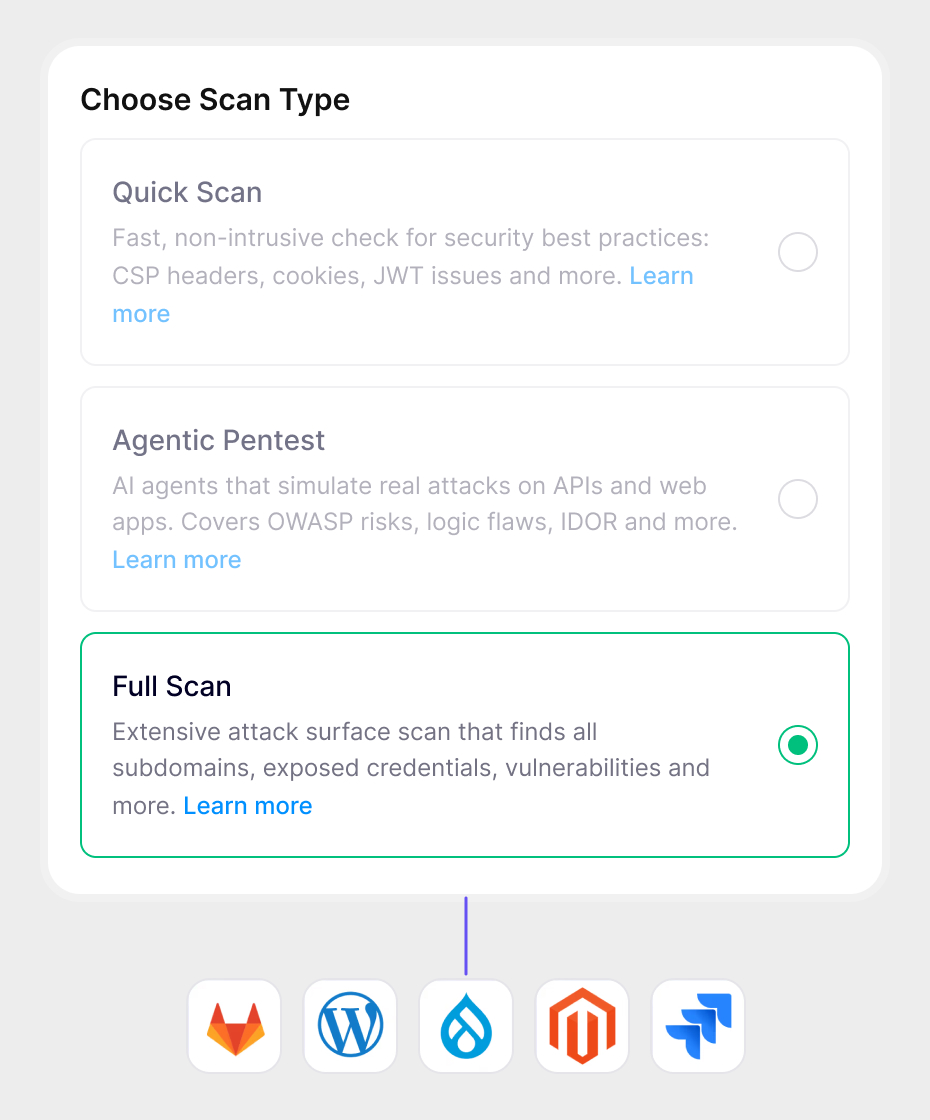
DAST の高度な機能
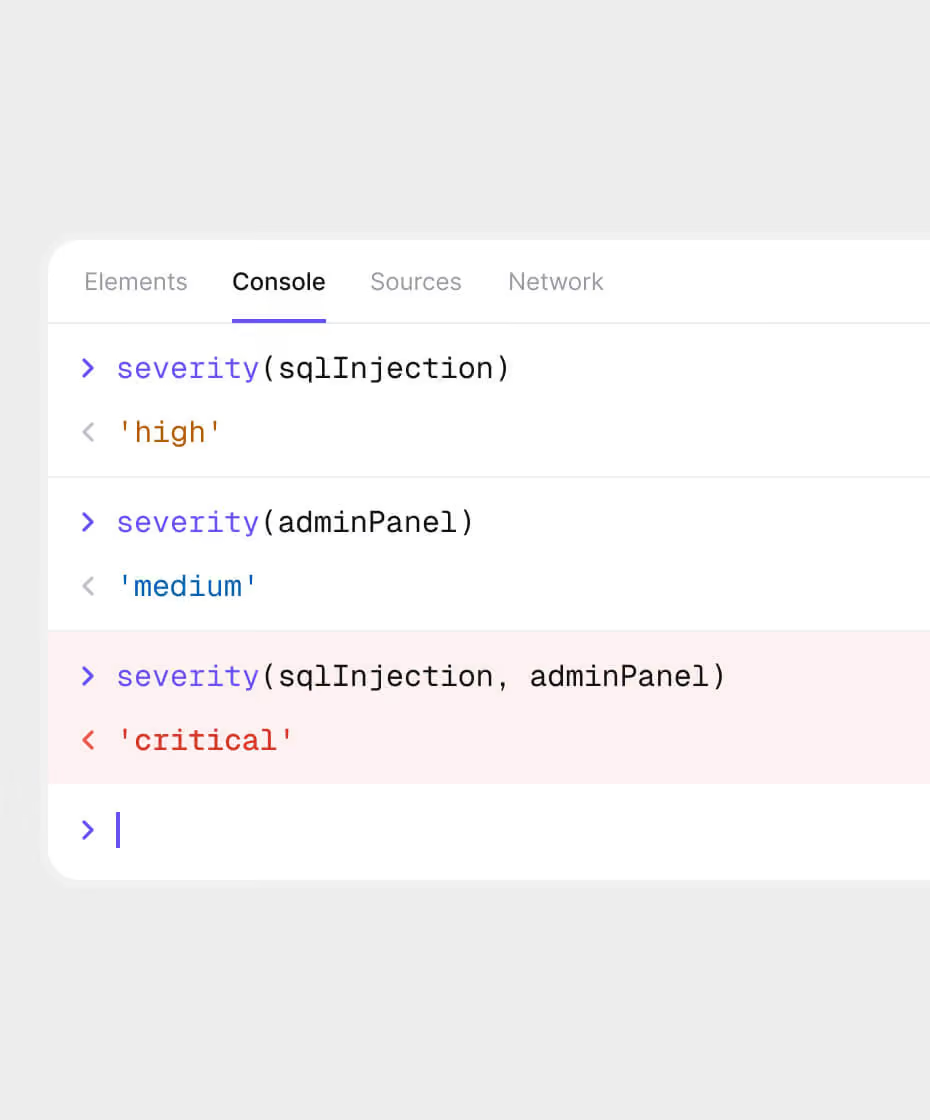
有害物質の組み合わせ
トキシック・コンボとは、組み合わさって重大な脅威を生み出す脆弱性のことである。SQLインジェクションの脆弱性と管理パネルの設定ミスが組み合わさっていると考えてください。AikidoのDASTは、これらの発見をよりクリティカルなものとしてマークする。
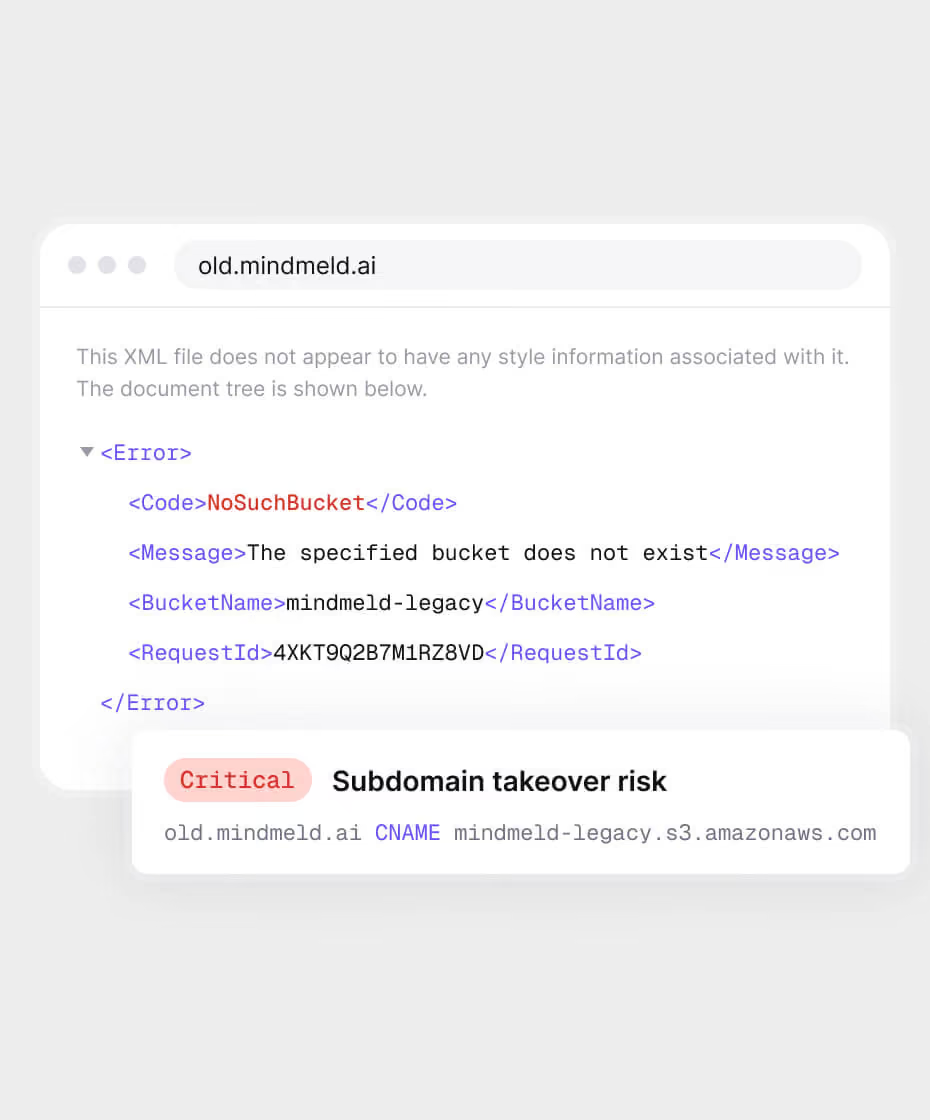
ダングリングドメイン
サブドメインの乗っ取りを防止します。DNSレコードをスキャンして、稼働していないサービス(いわゆる「ダングリングドメイン」)を指しているサブドメインを特定します。設定は一切不要で、ハイジャックが発生する前に未然に防ぎます。
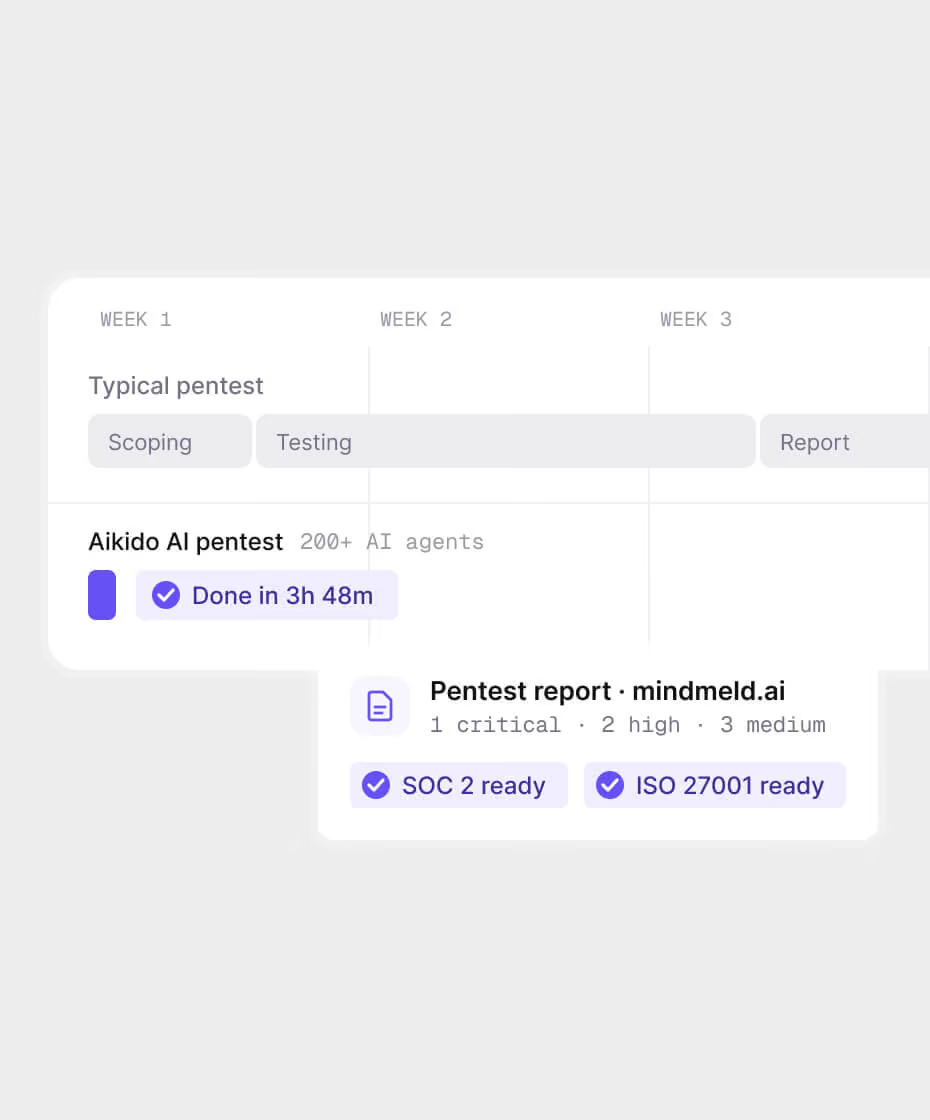

「Aikidoのペンテストは、人間レベルの包括的な発見を驚異的な速さで提供し、厳格なコンプライアンスレビューを問題なく通過しました。」
ダン・シャーウッドカオス・コントロール・ソリューションズ 代表取締役



DAST が担当する業務
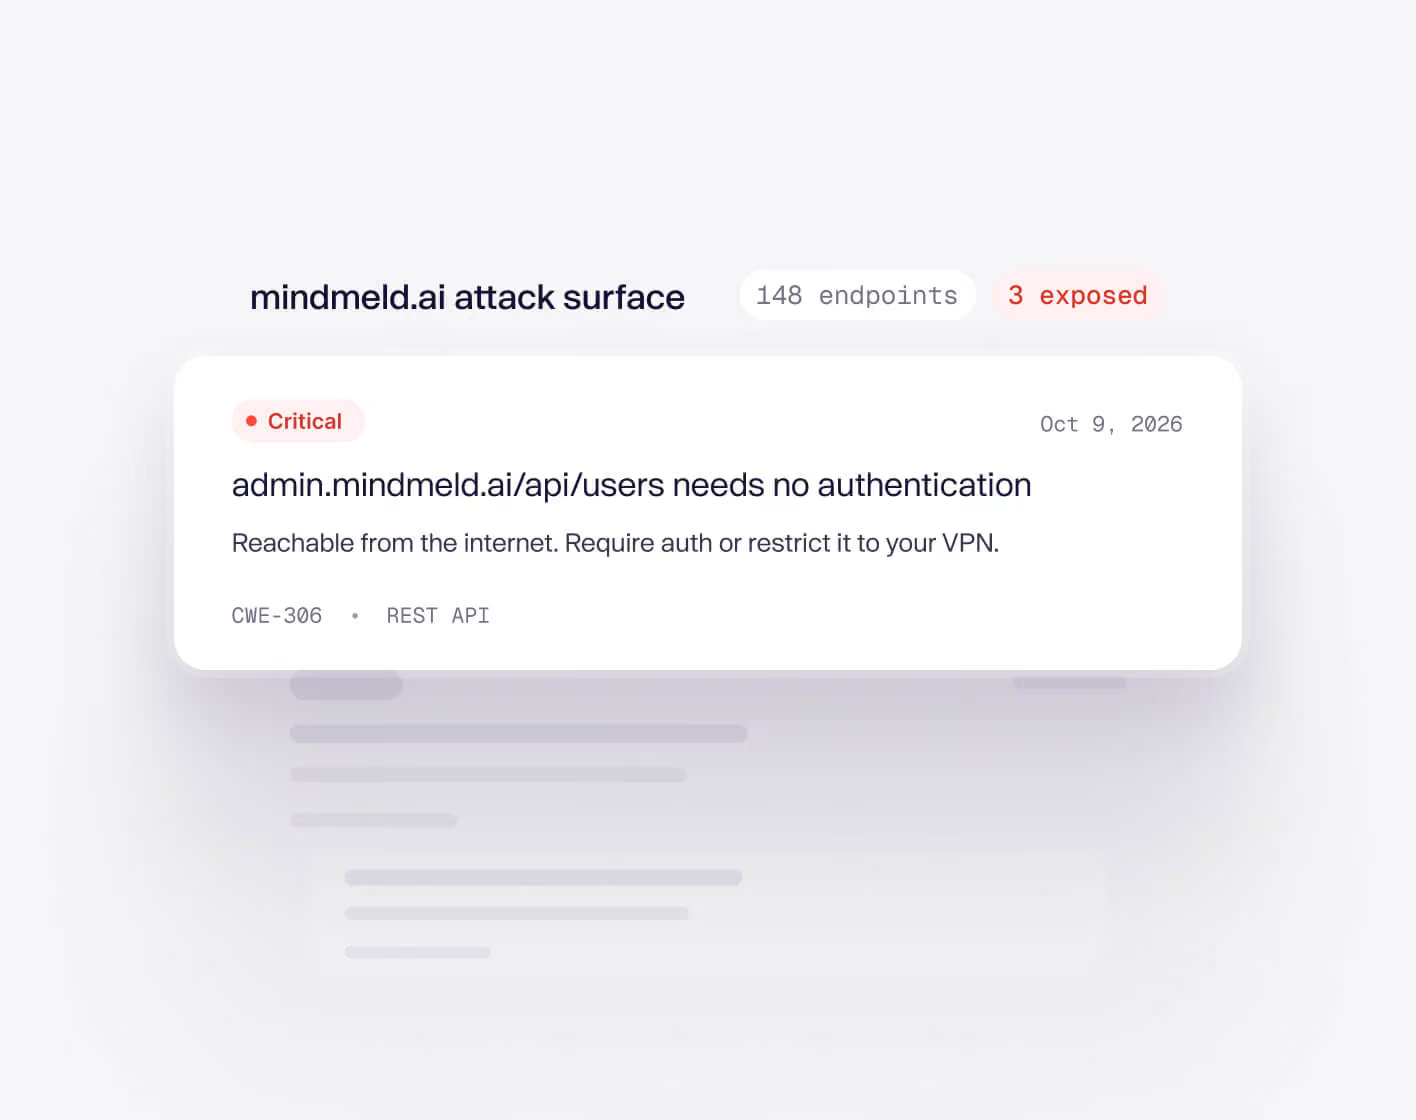
露出内容を把握し、重要な問題を修正
AikidoのDASTスキャンは、何が公開され、何が公開されるべきではないかを完全に把握することができます。そのため、あなたのアプリが最も脆弱な箇所を簡単に確認することができます。RESTとGraphQLエンドポイントを保護します。
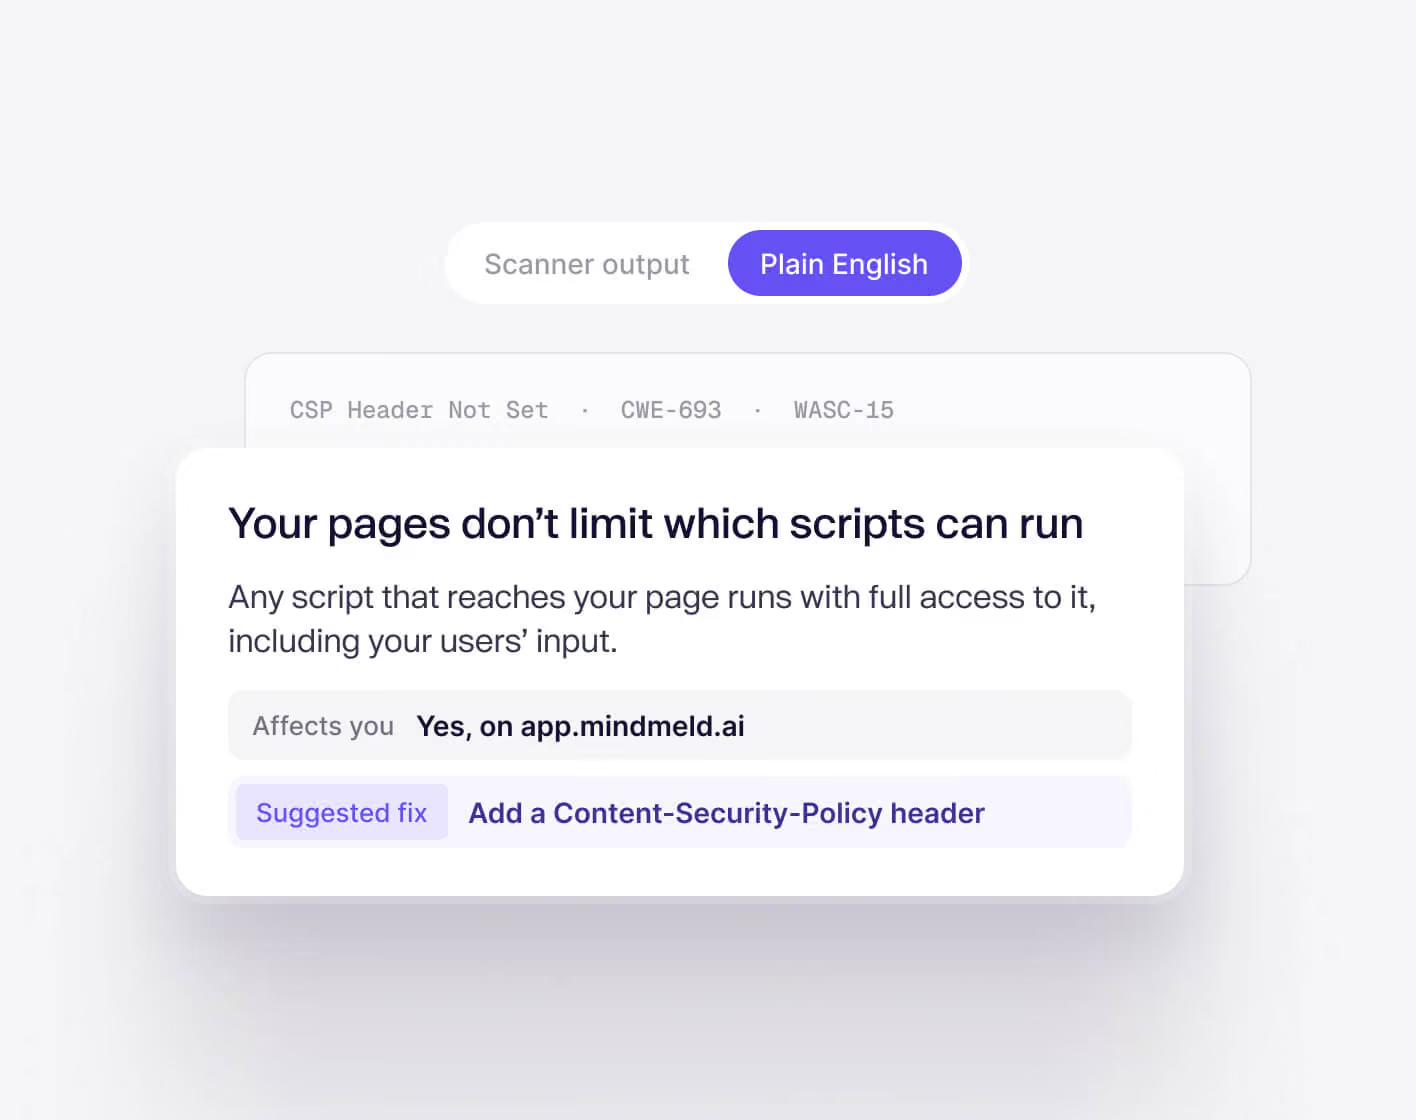
実用的なアドバイス
複雑なセキュリティスラングを人間が読みやすい言葉に翻訳することで、問題を簡単に理解し、それがお客様に影響するかどうかを確認することができます。調査を省略し、迅速に解決策を見つけることができます。
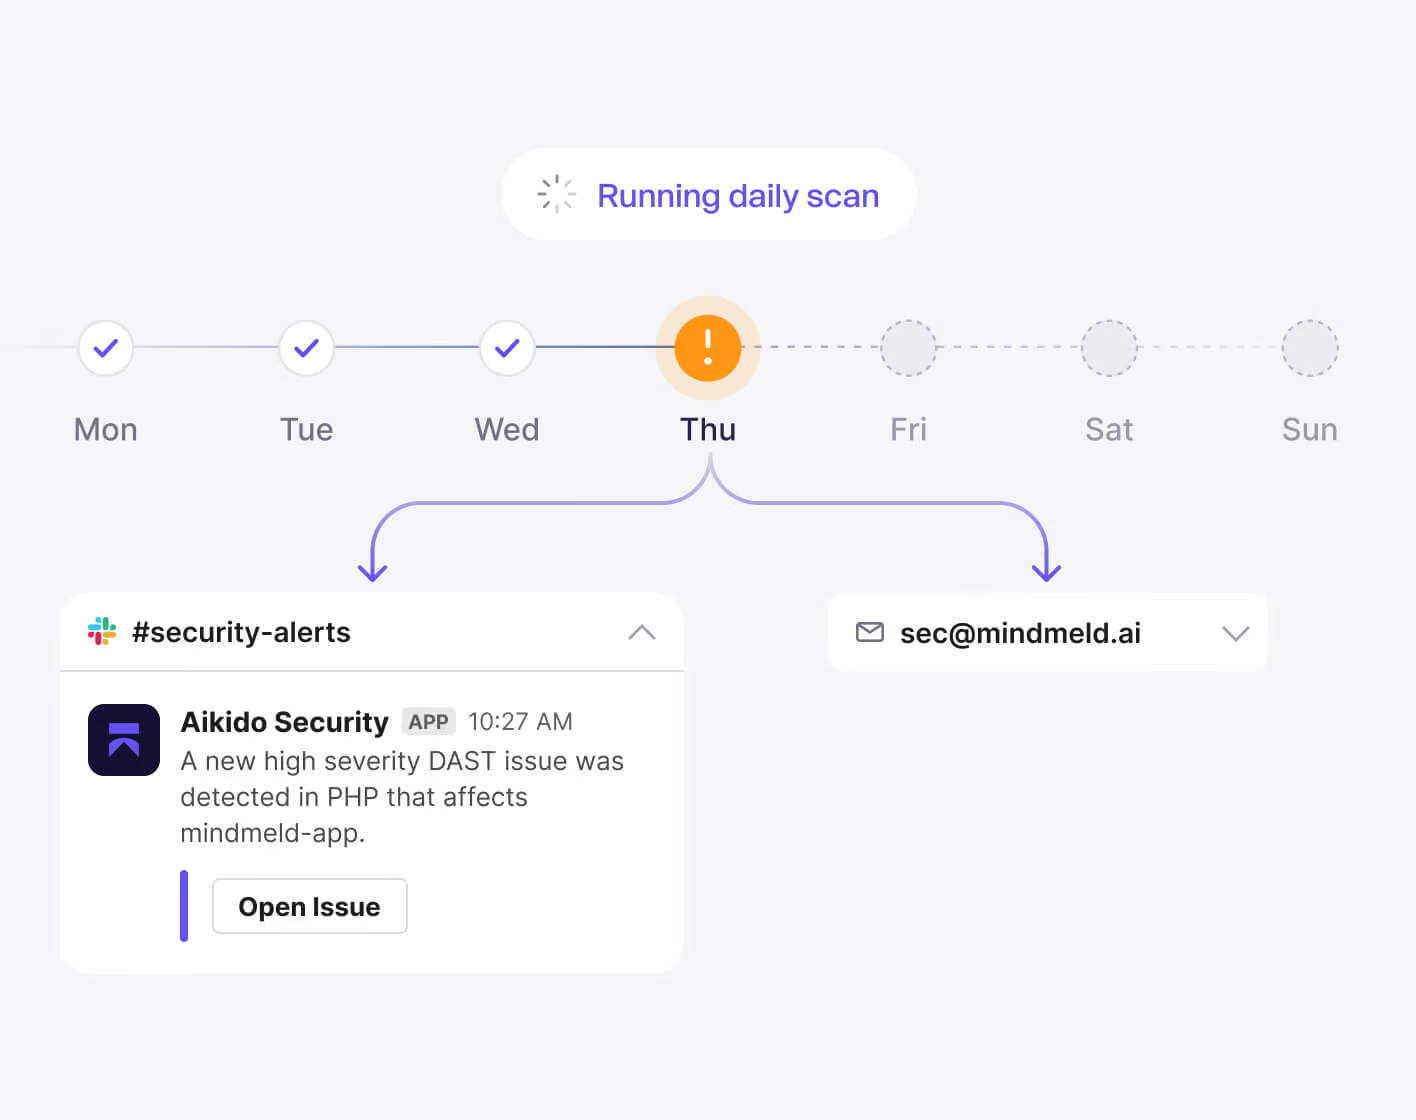
自動スキャン
一度設定すると、DASTスキャンは毎日実行され、新たに関連する脆弱性が発見された場合にのみ通知されます。アラートを受け取る場所を選択してください: メール、Slack...

本番環境で安全に実行可能
Aikidoは、一般的なDASTの脆弱性についてフロントエンドをテストしますが、自動SQLインジェクションの試行など、アプリを壊す可能性のあるテストは行いません。
さらなる高みを目指しましょう。ペンテスト 攻撃者の視点でアプリを検証しましょう。
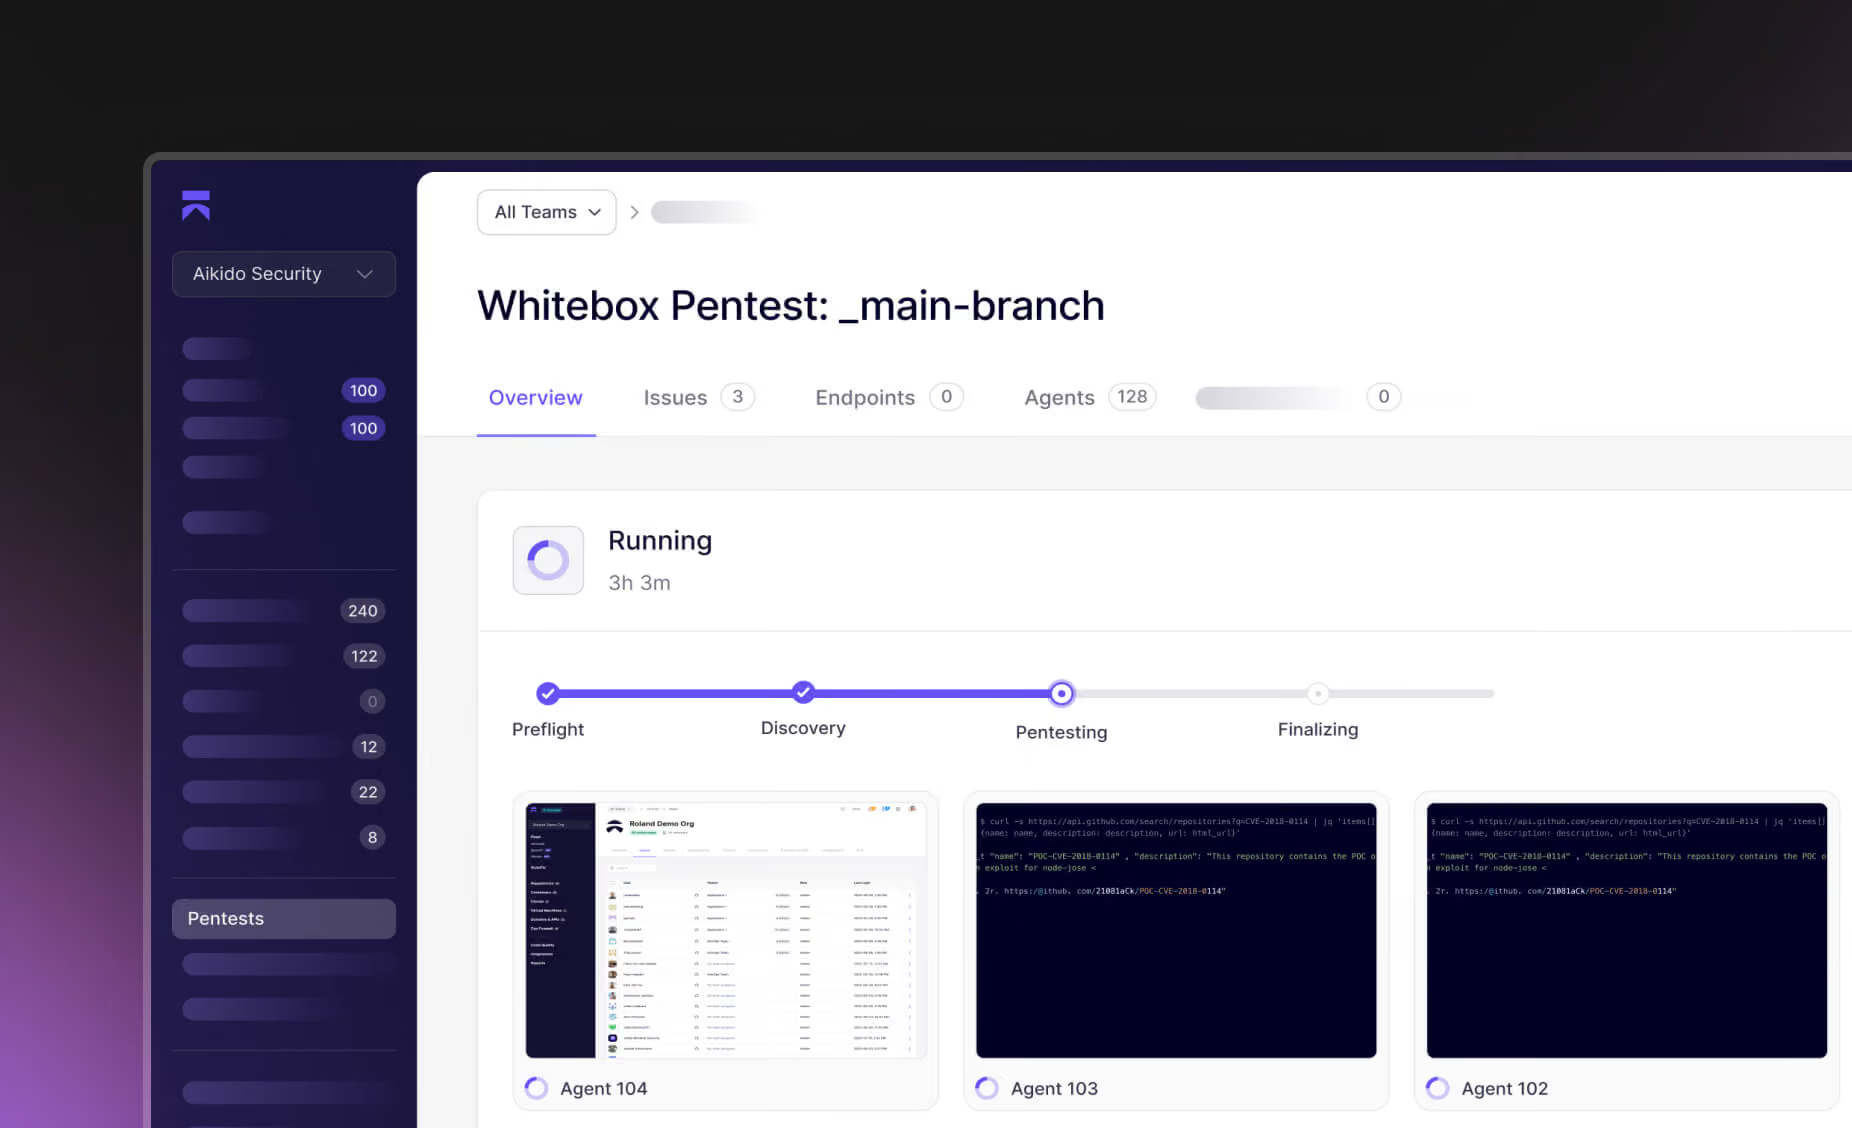
今すぐ、迅速かつ無料でセキュリティ対策を講じましょう。
リポジトリを連携させて、推論エージェントがコードベースからどのような発見をするかを確認してください。あるいは、現在使用中のSAST と並行して実行し、何が不足しているかを確認してみてください。


よくある質問(FAQ)DAST

動的アプリケーションセキュリティテスト (DAST) とは、攻撃者がサイトをプローブするのと同様に、実行中のウェブアプリケーションを外部から (ブラックボックス的に) スキャンすることを意味します。これは、アプリが稼働しているときにのみ現れるセキュリティ上の問題、例えばコードを見ただけでは明らかにならない設定ミスや認証フローの不備などを検出するため重要です。要するに、DASTは攻撃者よりも早くウェブアプリの現実世界の脆弱性を捕捉することを可能にします。
一概には言えません。スキャンの種類によります。AikidoのDAST(Surface Monitoringとも呼ばれます)は、フロントエンド自体に悪意のあるペイロードをシミュレートするわけではありませんが、APIを積極的にテストします。APIスキャンでは、制御された悪意のあるペイロードを送信して脆弱性を発見します。HTTPとAPIを介してアプリケーションと対話し、テスト入力を注入し、アプリケーションがどのように応答するかを監視します(自動化された攻撃者のように振る舞います)。AI Pentestingはこれをさらに進め、より高度なシミュレートされた攻撃を実行します。この動的なアプローチは、コードをスキャンするだけでなく、外部の攻撃者のようにリアルタイムでアプリケーションを調査することを意味します。
安全です。AikidoのDASTは、本番サイトに負荷をかけたり、破損させたりしないように設計されています。スキャナーは破壊的なテストを回避します。例えば、データベースをクラッシュさせる可能性のあるブルートフォースSQLインジェクションは実行しません。一般的なウェブ脆弱性に穏やかな方法で焦点を当てるため、スキャン中にアプリケーションのパフォーマンスを低下させたり、不安定にしたりすることなく、セキュリティカバレッジを得ることができます。
ほとんどのチームでは、AikidoのDASTスキャナーをCI/CDパイプライン内ではなく、ステージングまたは本番環境のエンドポイントで実行することをお勧めします。現在のDASTは、ライブのインターネットに公開されたアプリケーションをスキャンするように設計されているため、CIで実行する大きなメリットはありません。ローカルDASTスキャン(CIで実行可能)は第4四半期にリリース予定で、おそらくエンタープライズプランから提供開始される見込みです。それまでは、本番環境を可能な限り忠実にミラーリングした環境にスキャナーを向けることで、最も正確な結果が得られます。
AikidoのDASTは、ライブのインターネットに公開されたエンドポイントで確実に検出できる問題に焦点を当てています。これには、SQLインジェクション、認証およびアクセス制御の問題、安全でない設定、機密エンドポイントの露出など、API向けのOWASP Top 10の多くの脆弱性が含まれます。チェックの完全な最新リストは、こちらで確認できます: Aikido Security DAST checks。フロントエンド固有のスキャンは除外されており、検出結果はクライアント側の脆弱性ではなく、サーバーサイドおよびAPIセキュリティを対象としています。
AikidoのDASTスキャンは高速です。ほとんどが約2分で完了し、4分を超えることはめったにありません。スキャン開始後、ほぼすぐに結果が表示され始めるため、待つ必要はありません。正確な時間はアプリケーションのサイズと複雑さに依存しますが、スキャナーは開発者が迅速に対応できるよう、迅速なフィードバックのために設計されています。
はい、AikidoのDASTはAPIをスキャンできますが、フロントエンドからエンドポイントを自動的に検出することはありません。APIスキャンでは、OpenAPI仕様(コードから生成または手動で作成)をインポートするか、Zenを使用してエンドポイントを検出できます。設定が完了すると、スキャナーはAPIエンドポイント(RESTおよびGraphQLを含む)の脆弱性をテストします。これにより、完全に別のAPIスキャナーは不要になります。Aikidoが効果的にターゲットにできるよう、エンドポイントが定義されていることを確認するだけです。
AikidoのDASTは、安全なOWASP ZAPスキャンのサブセットを使用し、独自のノイズ除去と重複排除を追加することで、関連性のある結果のみを表示します。ZAPレベルの検出能力を、ノイズや手動設定、構成管理なしに実現します。高速でメンテナンスが少なく、迅速な対応が可能な設計です。
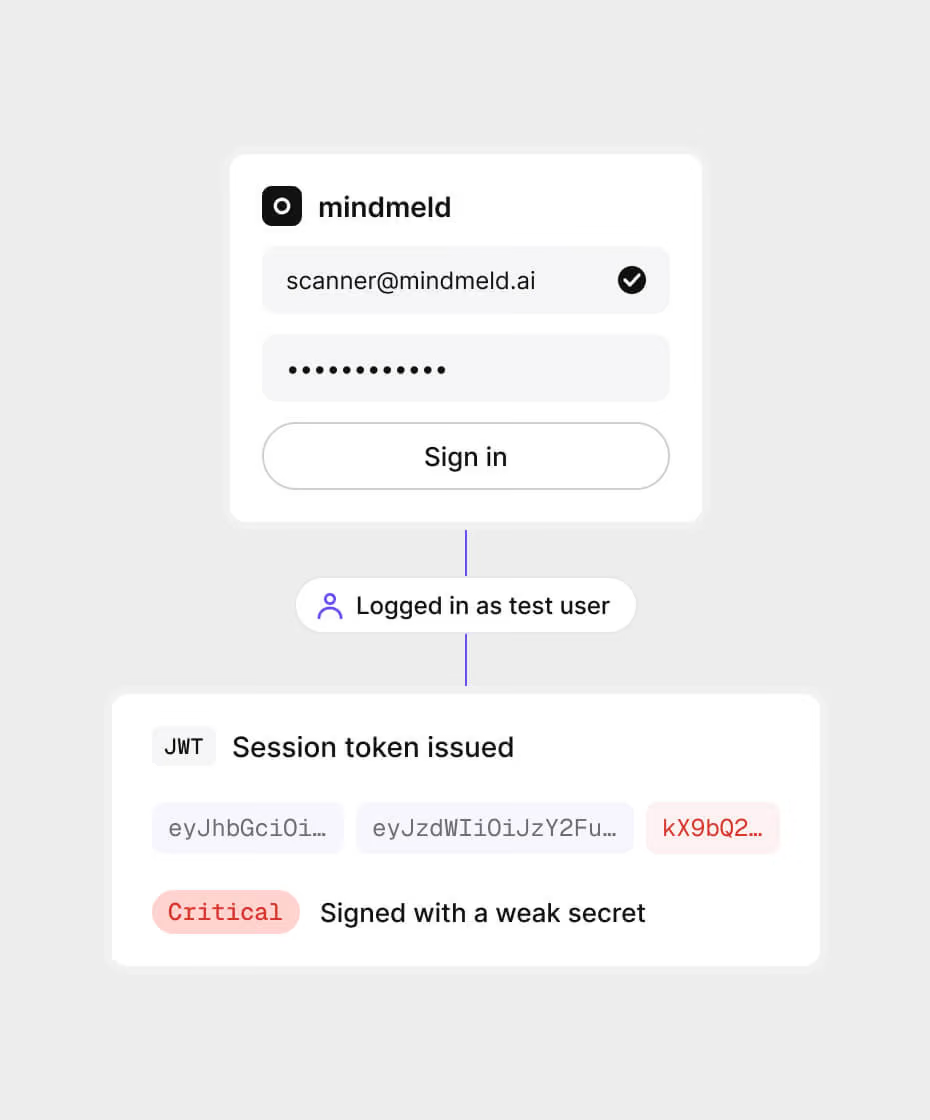
認証されたチェックを実行したい場合にのみ必要です。Aikidoはログインスクリプトをサポートしていませんが、認証情報を提供することで、追加のテスト(例えば、配信されたトークンに一般的な脆弱性がないかを確認するなど)を実行できます。フロントエンドスキャンにおいて、主な利点はこれらの追加チェックを有効にすることです。設定で「authenticated」ルールをこちらで有効にできます: Aikido DAST checks.。認証情報を提供しない場合、スキャナーは公開されているエンドポイントのみをスキャンします。
いいえ、AikidoのDASTフロントエンドスキャナーは、ウェブアプリケーションを危険にさらす可能性のある、より検出が容易な設定ミスを発見することに焦点を当て、一般的なリスクを迅速に修正するのに役立ちます。複雑なビジネスロジックの欠陥やより高度な攻撃シミュレーションなど、より深いカバレッジには、AI PentestingやAPI Securityスキャンなどのツールがより適しています。自動スキャンは日常的な問題を処理し、時折の手動または高度なテストにより、発見が難しい脆弱性を見逃さないようにします。Aikidoはこれらの分野でのカバレッジも間もなく拡大し、より深いテストをプラットフォームに直接統合する予定です。