
ソースコードに潜む複雑な脆弱性を発見する
SAST 既知のパターンをSAST 。エージェントは、静的スキャナーでは発見できない認証やビジネスロジックの欠陥を見つけ出します。他者に先んじてそれらを発見しましょう。
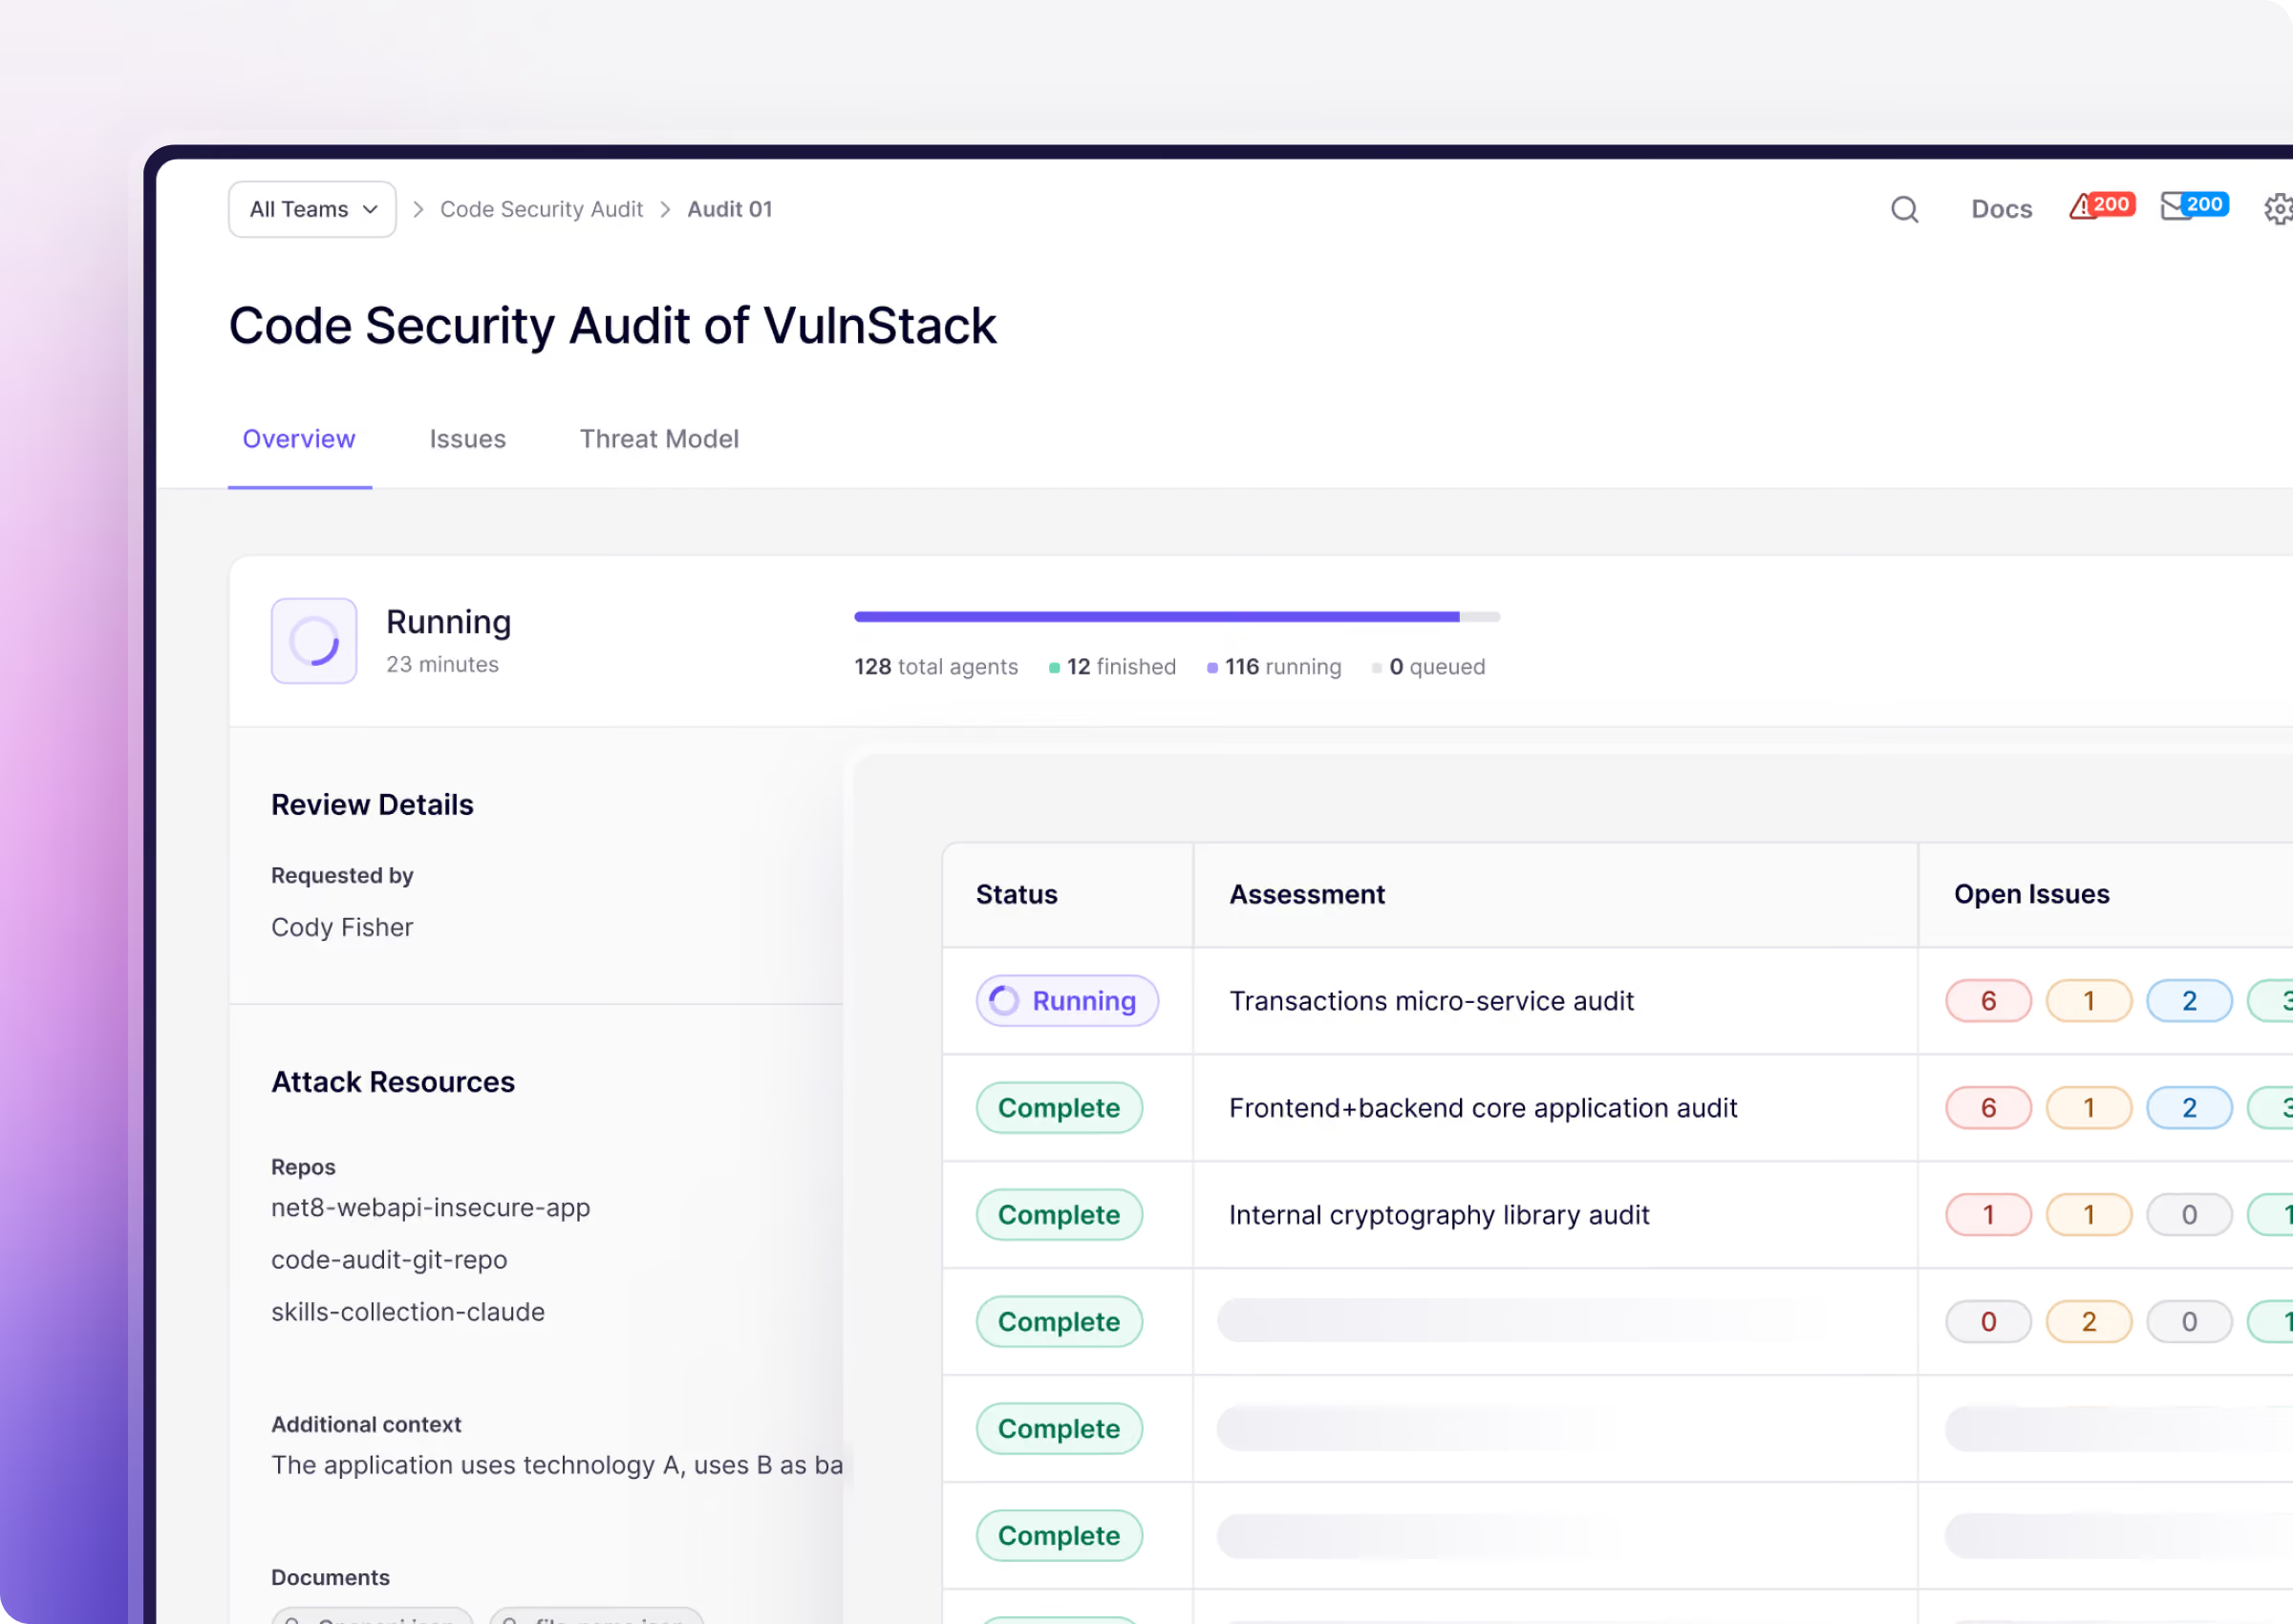





このコードベースには、長年にわたり未発見の脆弱性が潜んでいた
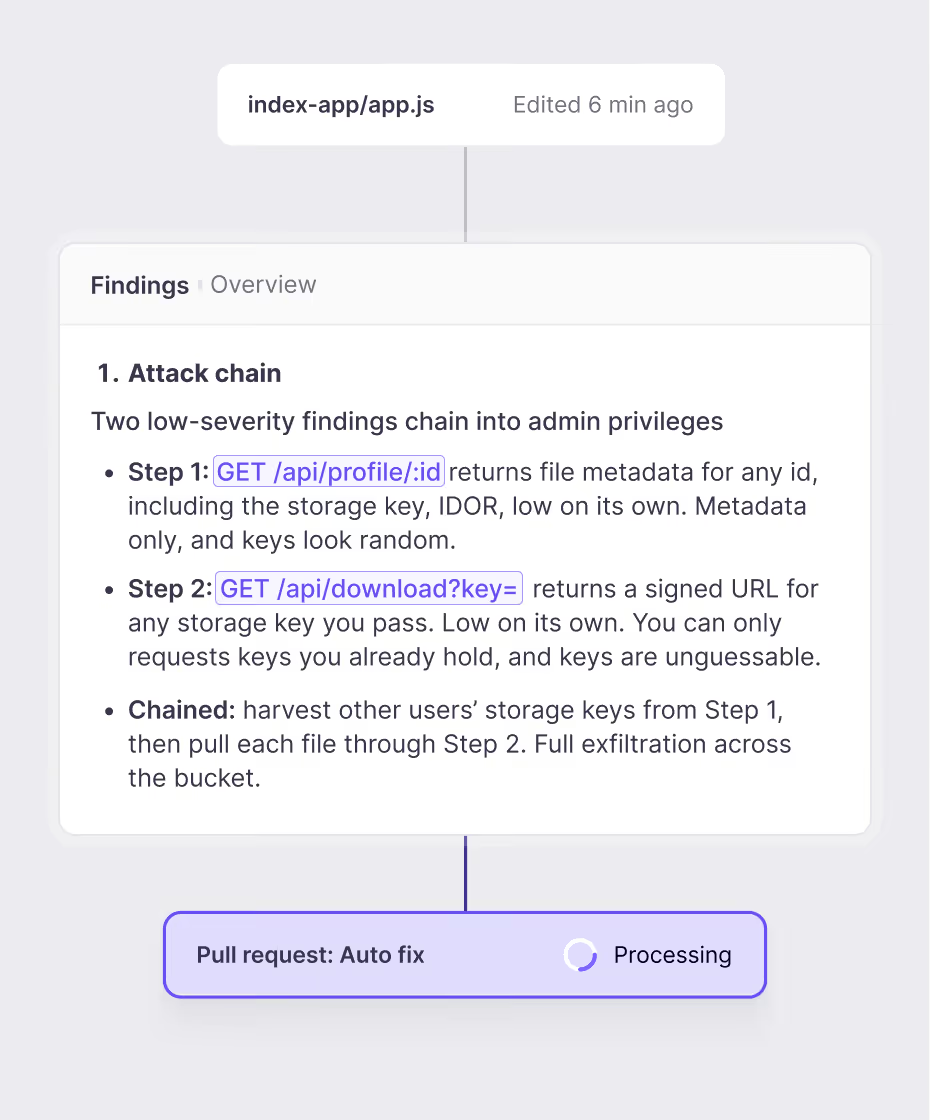
SAST 。ロジックは検出できません。ビジネスロジックのエラー、レースコンディション、認証チェックの不備などは、スキャンでは検出されません。そして今や、攻撃者はAIを活用して、そうした脆弱性を代わりに見つけてくれるのです。
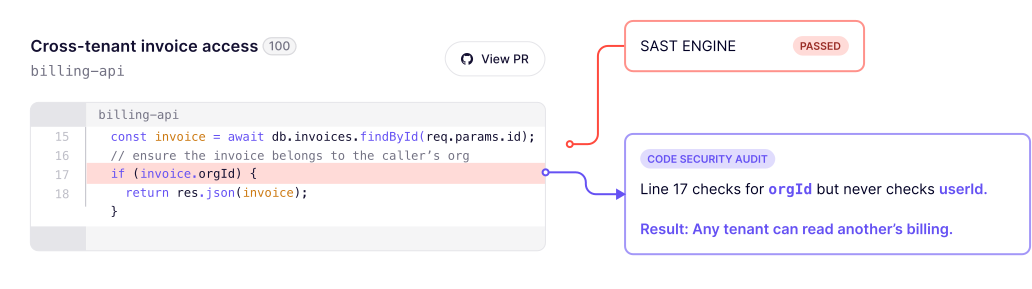

6分以内でわかるAIスキャンの仕組み
コードベース内の複雑な脆弱性を発見する
リポジトリを連携させて、推論エージェントがコードベースからどのような情報を発見するかを確認しましょう。
参照 Aikido の実演
動画をご覧になるには、職場のメールアドレスを入力してください

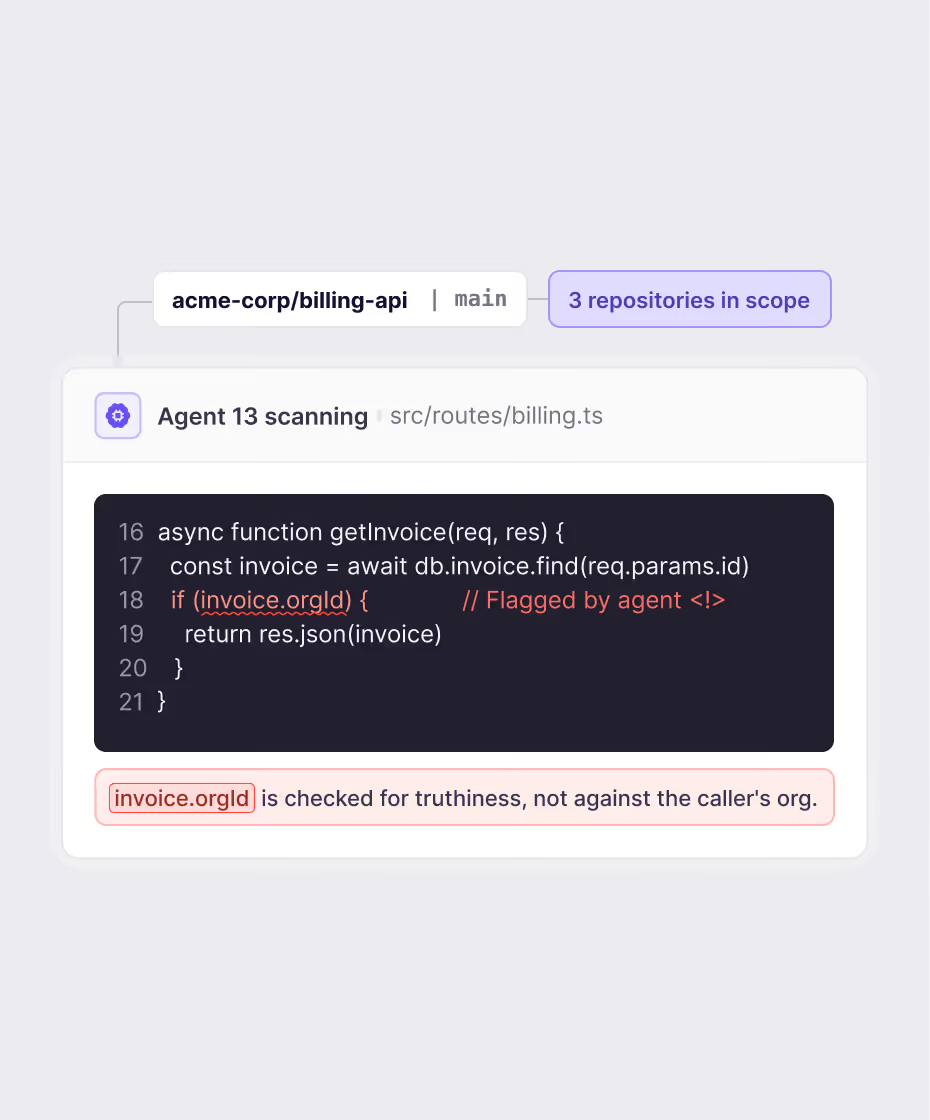
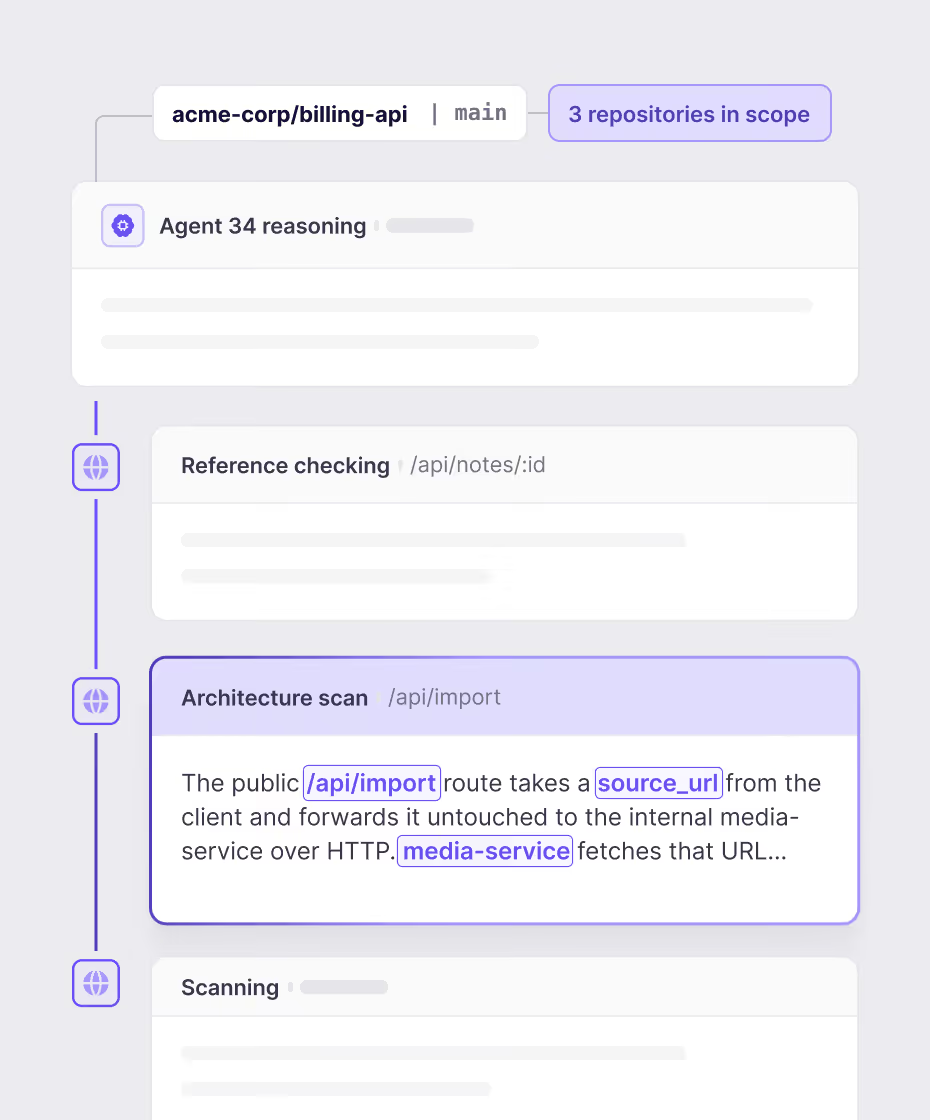
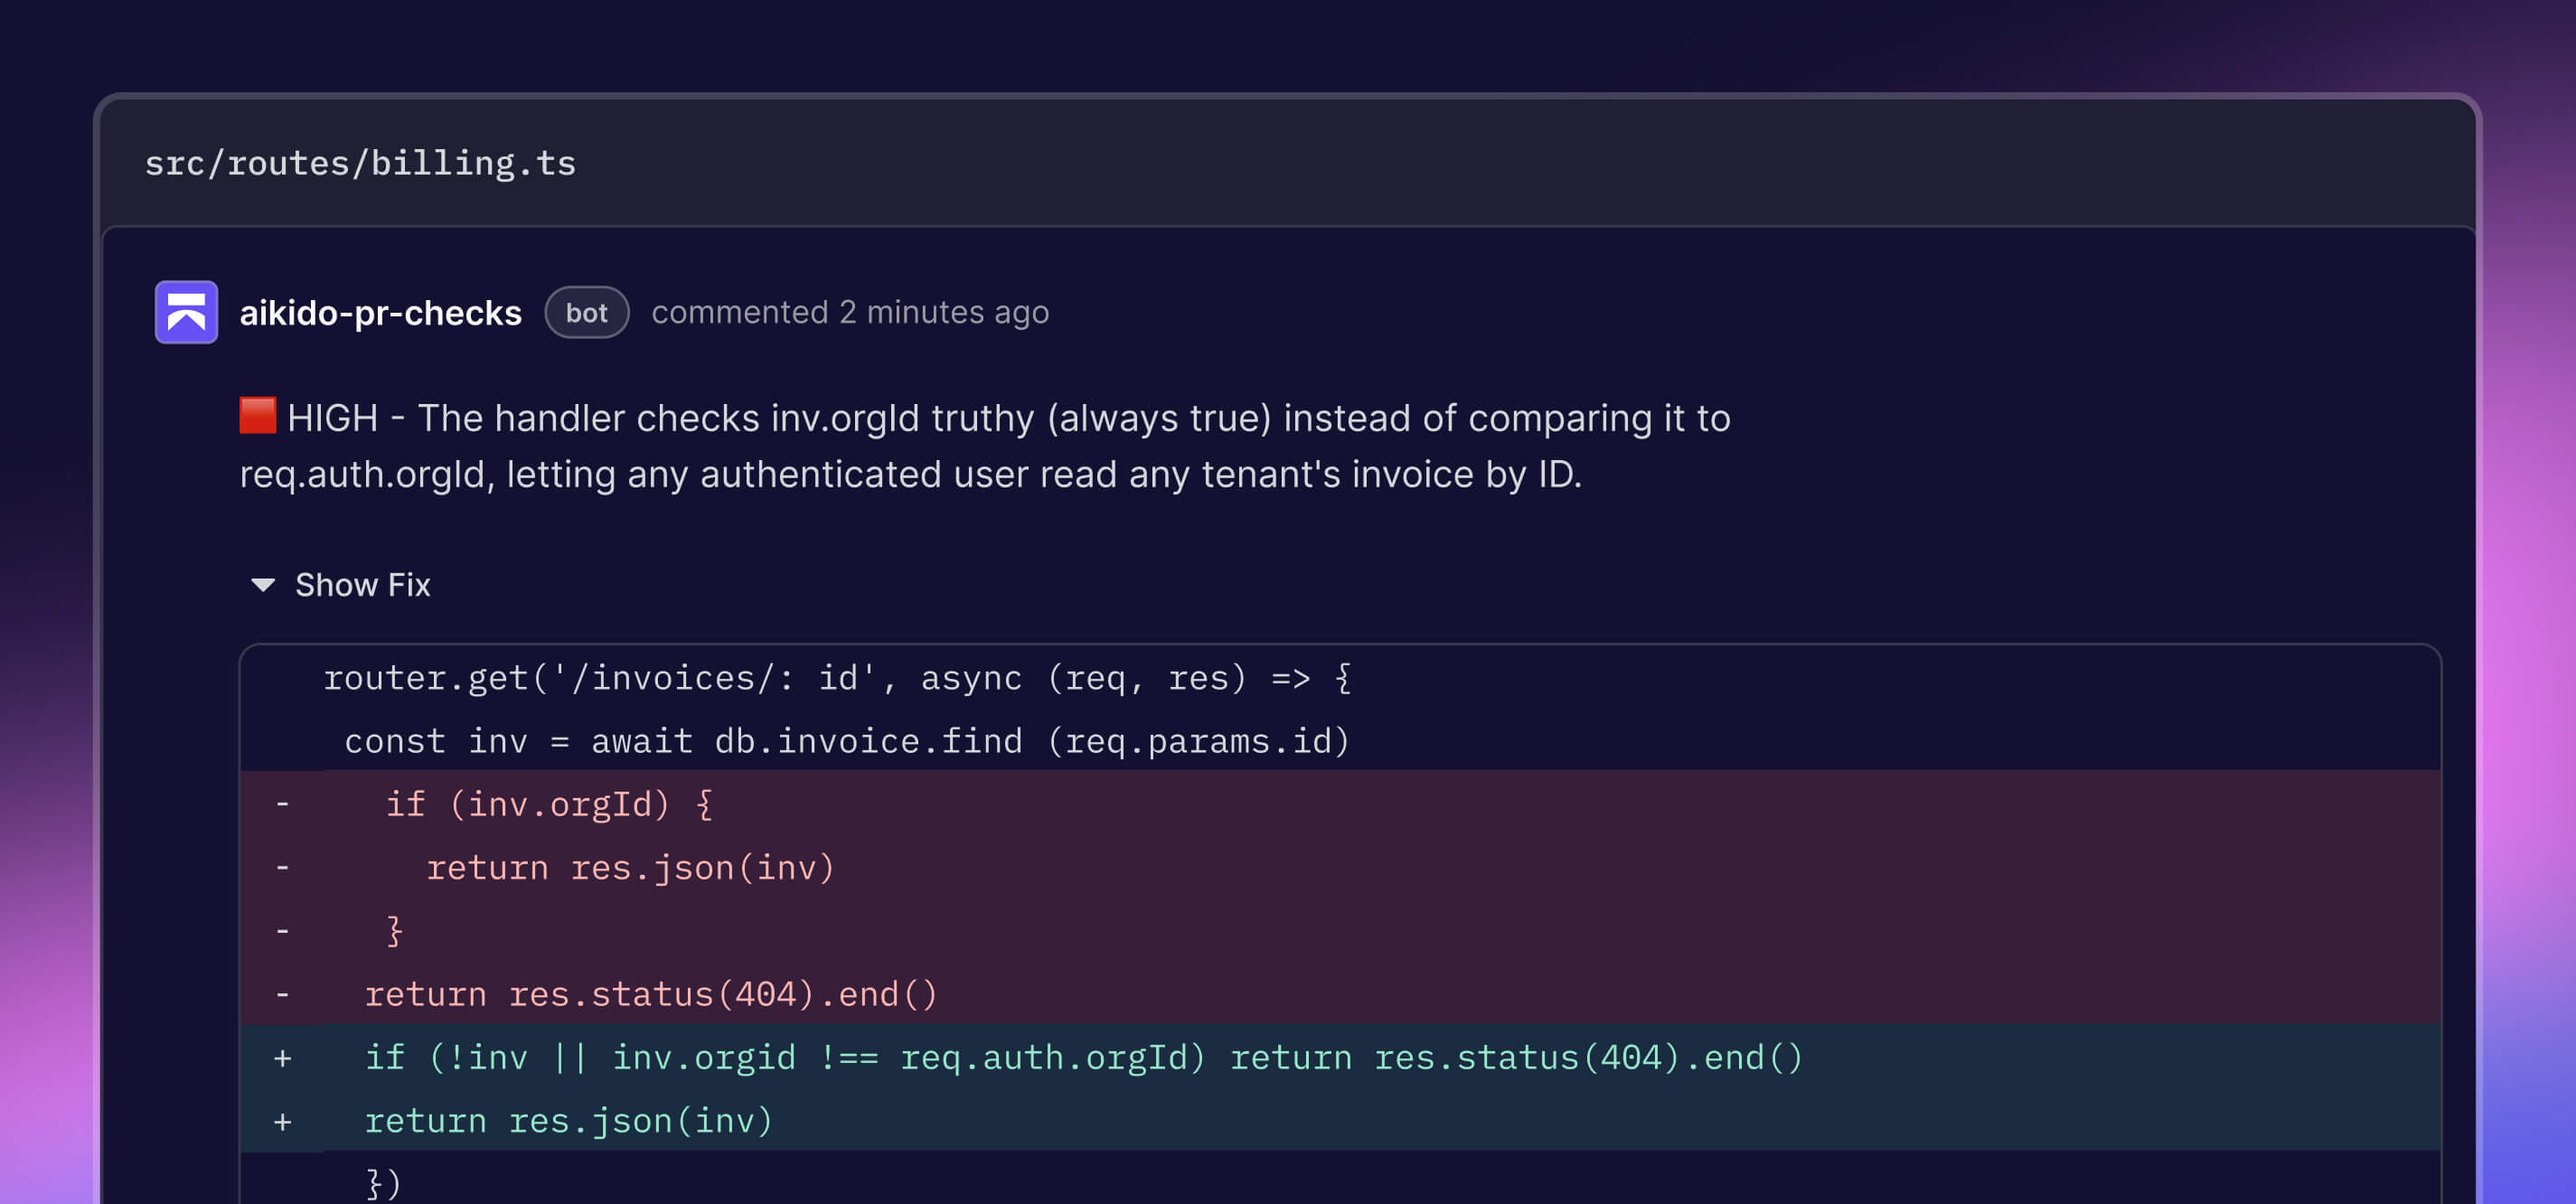
手元にあるコードを監査してください。リリースするコードをレビューしてください。
Deep Review は、所有者チェックが行われていない新しいエンドポイントなど、マージされる前のすべての新しいプルリクエストに対して、コード監査機能を提供します。
方法 Aikido がコードの安全性を確保する
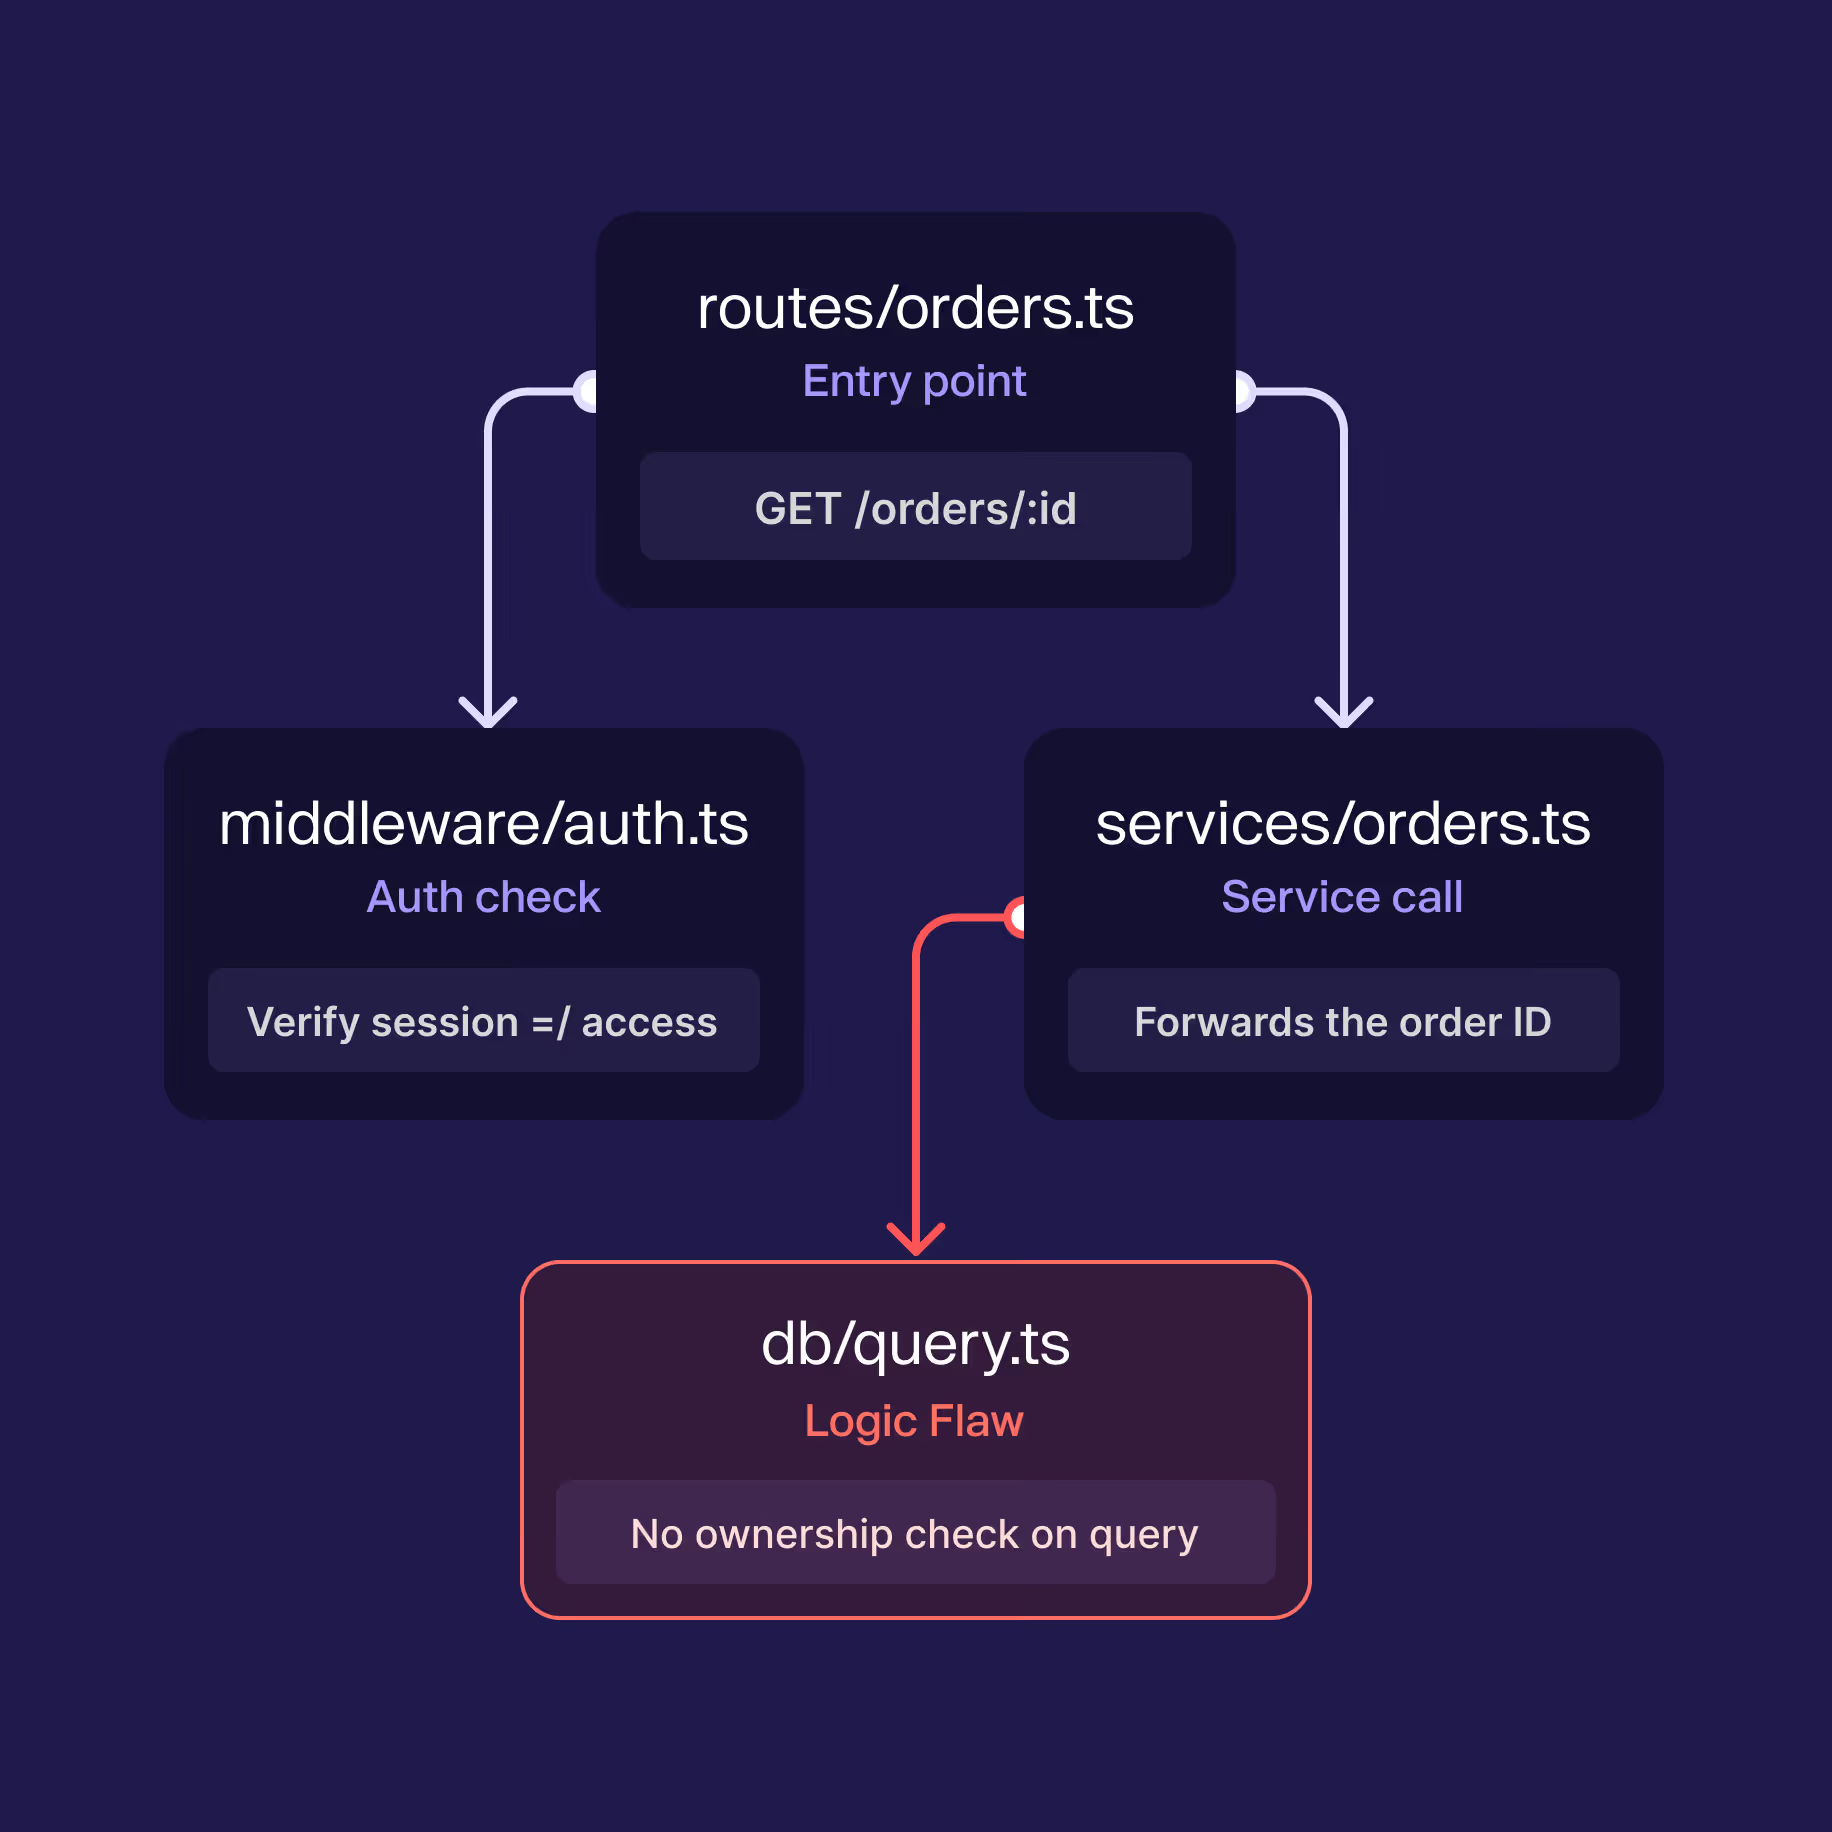
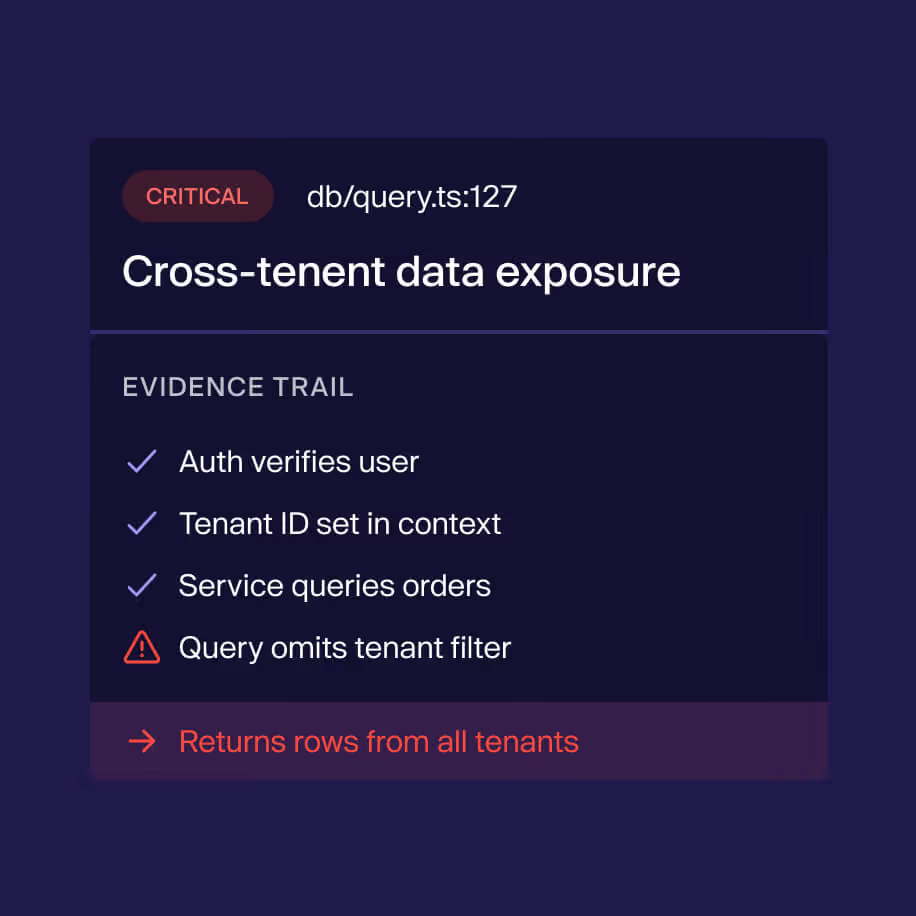


脆弱性を追いかけるのではなく、構築に注力する
セキュリティ対応の遅れを解消する
すべてのコミットは自動的にレビューされるため、スキャン待ちの状態で脆弱性が蓄積されることはありません。
エンジニアリングの負担を軽減する
自動化されたトリアージとワンクリックでの修正により、人員を増やすことなく、手作業によるセキュリティ業務を削減できます。
問題が発生して損失が出る前に、その問題を見つけ出しましょう
脆弱性は、修正に要する時間とコストが最も少ないマージ前の段階で修正されます。
監査準備にかかる時間を短縮する
コードを継続的にスキャンすることで、セキュリティに関する質問票への回答に費やす時間を削減できます。
コードベース内の複雑な脆弱性を発見する
リポジトリを接続して、推論エージェントがコードベースで何を発見するかを確認してください。
あるいはSAST 現在使用しているSAST と並行して実行しSAST 何が不足しているかを確認してください。



静的エンジンは、SDLCにおいて依然として重要な役割を果たしている
SASTいつ使用すべきか
AIスキャンに関するよくある質問

静的スキャナーは、不正なパラメータ、危険なAPI 呼び出し、チェックの欠落といったパターンを検出します。一方、AIスキャンはコードベース全体の意図を推論し、攻撃者の視点が必要となる問題(IDOR、アクセス制御の不備、多段階のエクスプロイト チェーン、ビジネスロジックの欠陥など)を特定します。これはSAST を置き換えるものではなく、それを補完するものです。
あらゆる言語に対応しており、制限は一切ありません。AI ScansはWebアプリに限定されません。エージェントは、接続されたリポジトリに含まれるあらゆるソース(モバイルアプリ、スマートコントラクト、デスクトップアプリなど)を横断して推論を行い、主要な言語、設定、IaCを網羅します。複数のサービスを含むモノリポジトリも完全にサポートされています。
AI Scansは、エージェントの注目を一貫性のあるコードベースのセットに集中させます。リポジトリ数が一定数を超えると、分析の焦点がぼやけ、品質が低下する傾向があります。1回の監査でそれ以上の数が必要である場合は、サポートまでお問い合わせください。
- どちらの製品も同様のエージェント型エンジンで動作しますが、扱う課題は異なります。AI Scansはソースコードについて推論を行います。 Aikido ペンテスト 実行中のアプリケーション上でそのソースコードの妥当性を検証します。
- 次のような場合にAIスキャンをご利用ください:
- 本番環境を設定することなく、IDOR(入力データ操作脆弱性)、不適切なアクセス制御、多段階の攻撃チェーンといった、ロジックやアーキテクチャ上の欠陥について、コードを深く分析したいと考えています。
- 安定したステージング環境やQA環境がない、あるいは本番環境でのテストに向けた認証フローの準備が整っていない。
- セットアップの手間を最小限に抑え、迅速に作業を開始したい場合:リポジトリを接続し、クレジットを確認して、開始するだけです。
- 本番環境へのデプロイ前に、ソースコードの変更内容を検証したい。
- モバイルアプリ、デスクトップアプリ、スマートコントラクトなど、実環境でテストするのが難しいコードベースをお持ちの場合
- 使用 Aikido ペンテスト :
- 実稼働中のターゲットがあり、実際のトラフィックを用いて実際に悪用可能かどうかを検証したい。
- 実行時の証拠、つまり再現リクエスト、攻撃対象領域のマッピング、およびエージェントのリアルタイムな活動状況が必要でしょう。
- 対象範囲には、ソースに表示されているもの以外にも、ドメイン、認証済みユーザーのロール、およびクロールによって検出されたエンドポイントが含まれます。
- SOC 2、ISO 27001、または同様のコンプライアンス基準に準拠するには、実環境での侵入テストが必要です。
AI Scansは、ソースコードを直接読み取り、推論を行います。クロール段階も、トラフィックの再生も、実環境での攻撃も一切行わないため、対象となる環境を指定する必要はありません。もし、デプロイ済みのターゲットに対して実環境でのテストを行いたい場合は、代わりに Aikido ペンテスト をご利用ください。
「Inside」 Aikido、メインナビゲーションから「AI Scans」を選択します。その後、手順に従ってコードリポジトリを選択し、初めてのAI Scansを実行してください。
入金済み Aikido クレジットで支払われました。作成フローの「価格設定」ステップでは、確定する前に正確なクレジット総額が表示されます。費用はリポジトリのサイズと複雑さによって異なります。
OWASPの個人会員には、AIスキャンをお試しいただける200クレジットが1回限り無料で付与されます。この特典を利用するには、
にアクセスしてください。1. owasp.orgのメールアドレスを使用して、 Aikido の無料アカウントを作成してください(
)。2.Aikido のウェブサイトに氏名とOWASPのメールアドレスを入力し、クレジットを受け取ってください。
