Aikido

ビルドを壊さないプルリクエスト

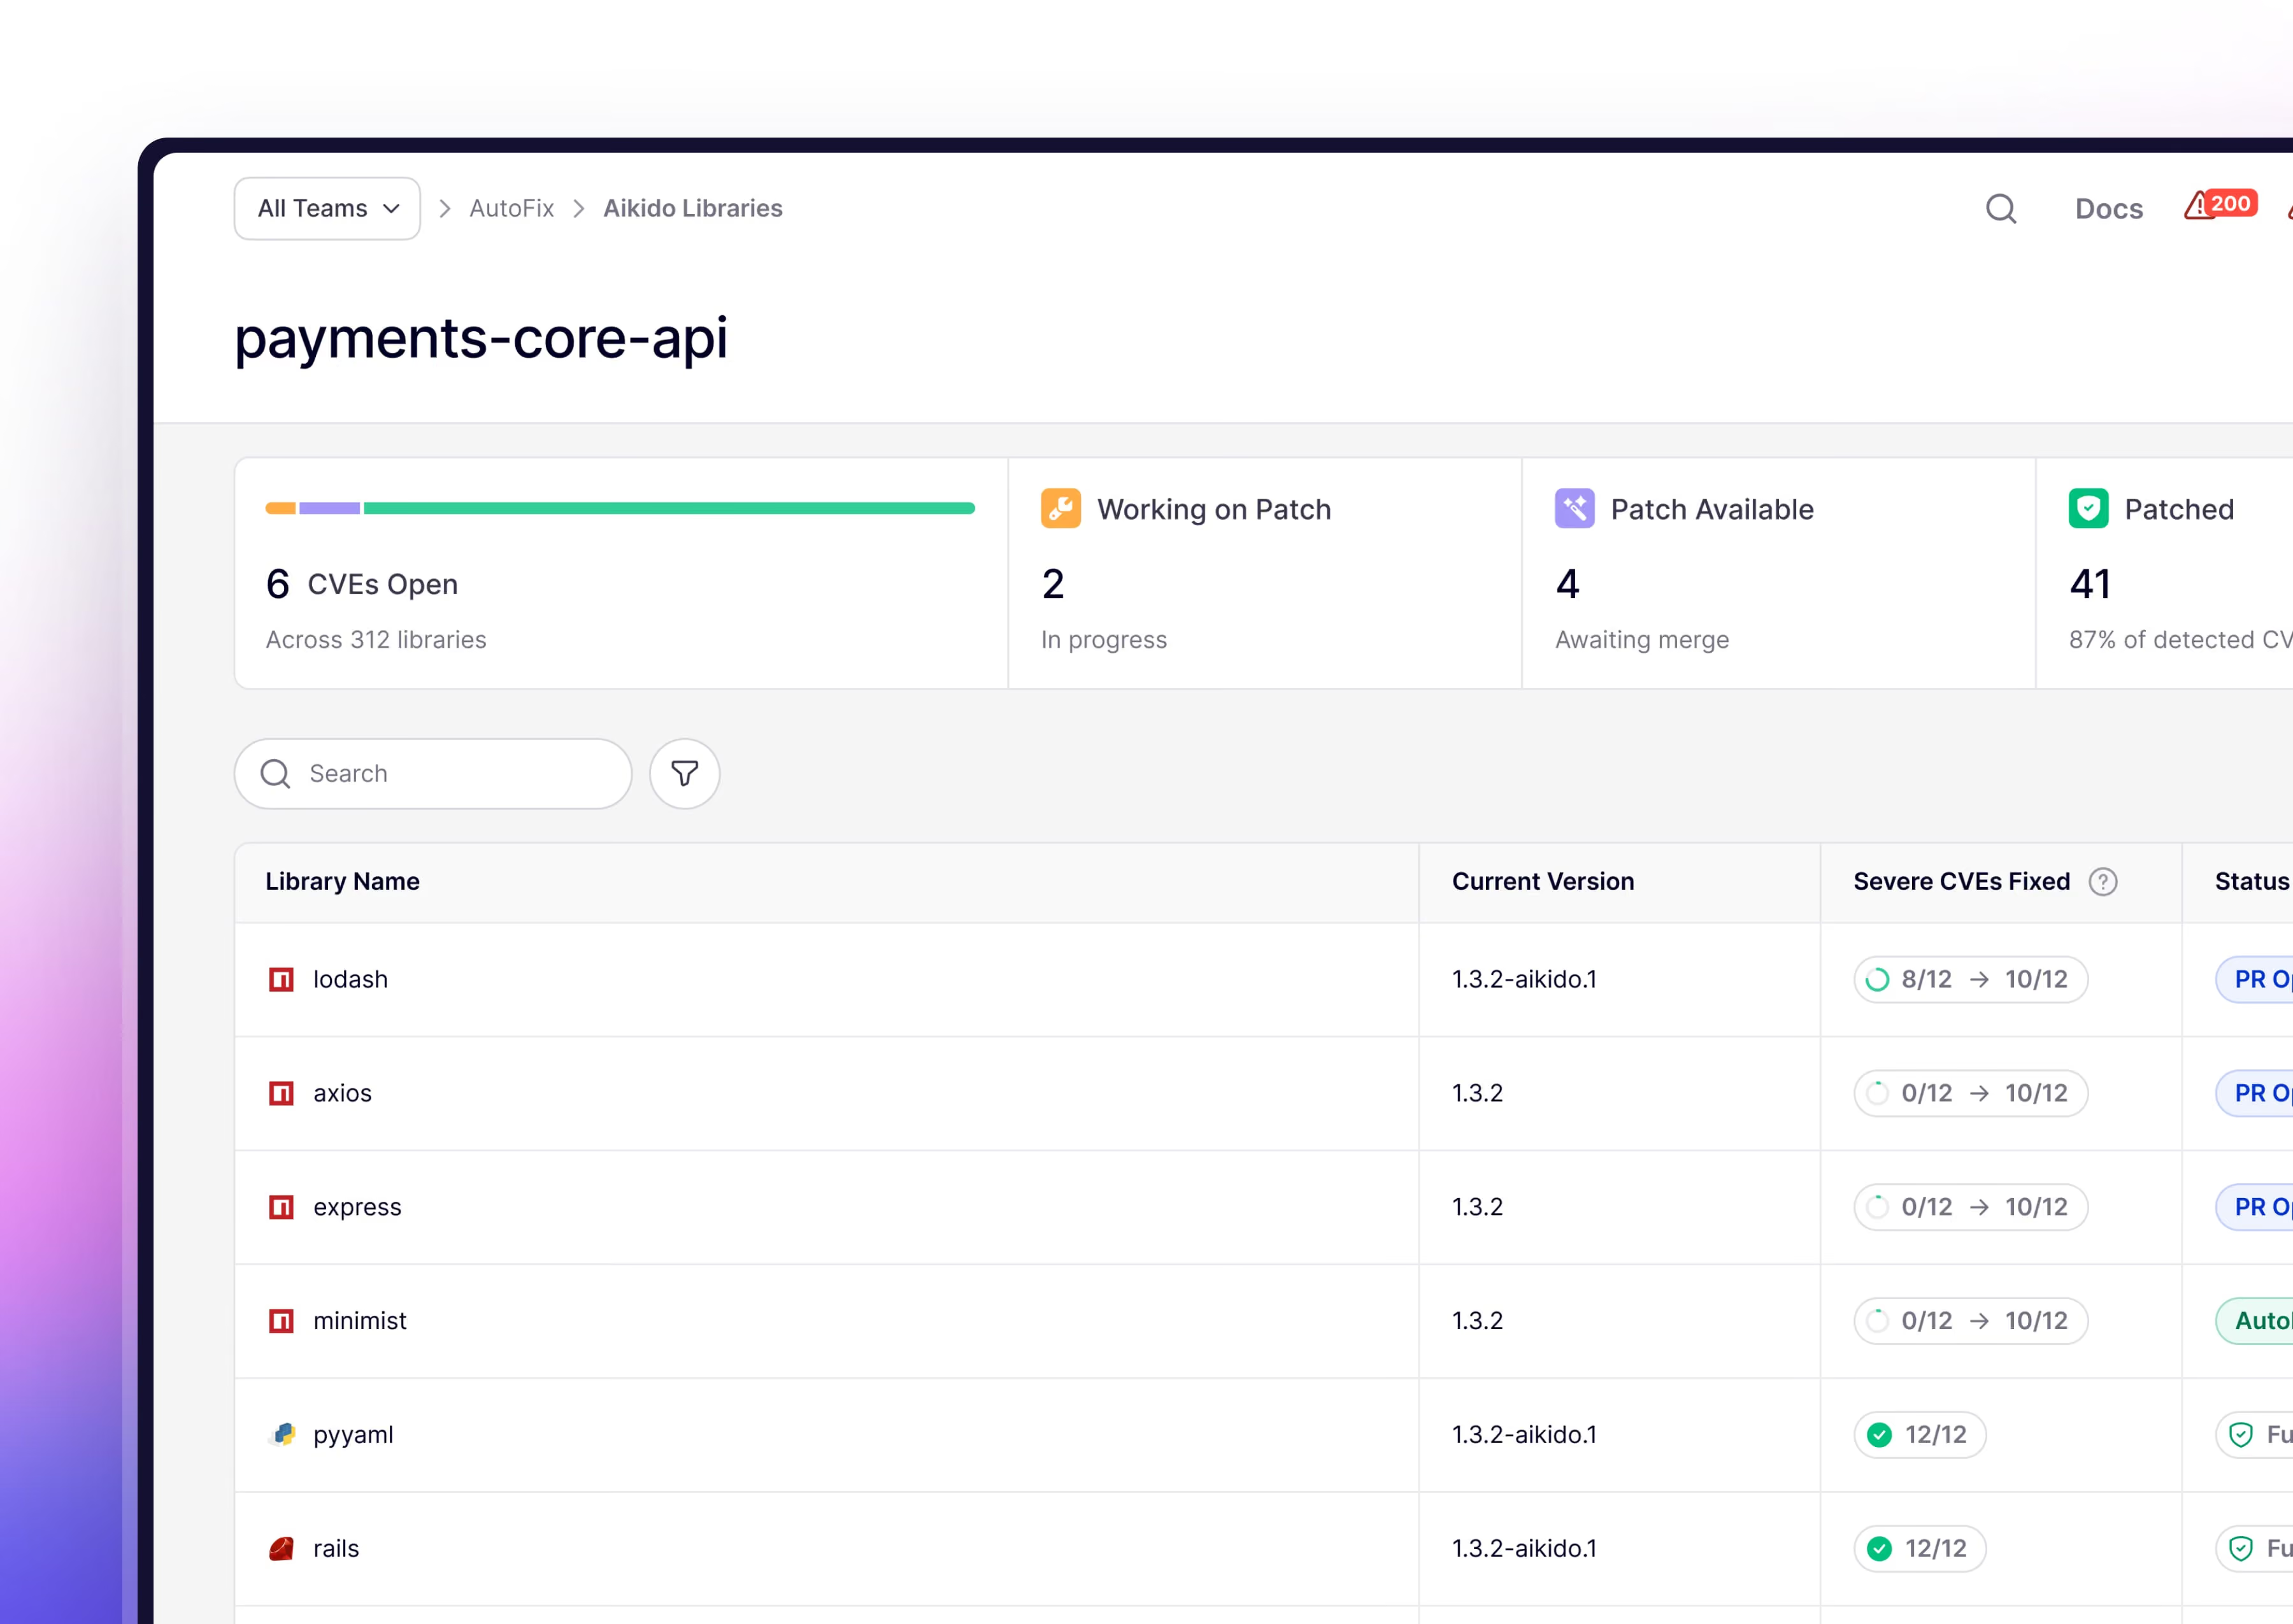
Dependabotは、互換性を損なう変更が含まれている場合でも、次の修正済みバージョンに更新します。 Aikido ライブラリは、あなたがすでに使用しているバージョンの CVE を修正しているため、そのプルリクエストはいつでも安全にマージできます。
‍

クレジット不要・読み取り専用・数分で結果が判明
15万以上の組織から信頼されています
|
30万人以上の開発者に愛用されています
|
4.7/5
Pendo
Revolut
SoundCloud
Niantic
n8n
Visma
モンブラン
Deel
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go
Pendo
Revolut
SoundCloud
Niantic
n8n
Visma
モンブラン
Deel
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go

パッチが適用された依存関係があっても、アプリケーションのセキュリティが保証されるわけではありません。

1つのCVEを修正したからといって、ソフトウェアが安全になったわけではありません。 Aikido コードからクラウド、実行環境に至るまで、SDLC全体を保護します。

コード内の脆弱性を見つける

出荷前に脆弱性を修正する

依存関係確実に確保してください

サプライチェーンの脆弱性が悪用される前に、その脆弱性を解消する

クラウドとランタイムを保護する

セキュリティ侵害を引き起こす前に、設定ミスを修正する

何が悪用可能かを証明する

攻撃者が気づく前に、実際に悪用可能な箇所を把握しておく

Aikido vs Dependabot

Aikido
Dependabot
脆弱性 の依存関係の検出
CVEの即日検出
数日あるいは数週間の遅れ
依存関係の更新に関するプルリクエスト
GitHub、GitLab、BitBucket、および Azure DevOps
GitHubのみ
メジャーバージョンのアップグレードを行っても、ビルドが失敗することはありません
修正PRの作成に関するカスタム指示
到達可能性および悪用可能性の分析
クラウドセキュリティ
ランタイム保護
アプリケーションセキュリティの徹底
DEPENDABOTが期待外れな理由

Dependabotは、互換性を損なう変更か脆弱性のどちらかを選ばざるを得ないようにします。

アップグレード

アップグレードを強制する

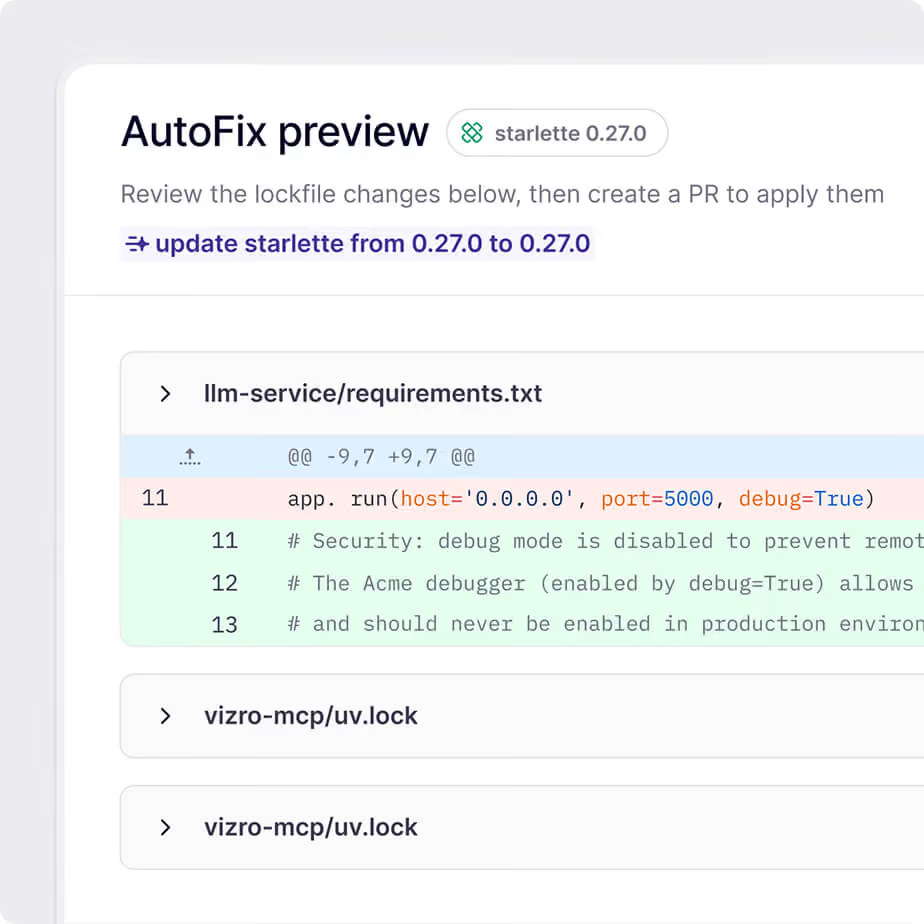
Dependabot は、CVE を解決する最小限のバージョンアップを配信しますが、それでもバージョンアップであることに変わりなく、互換性を損なう変更も含まれます。

一括変更

修正値以上の数量を出荷する

Dependabotのプルリクエストには、互換性を損なう変更を含む、メンテナーによるリリースが反映されています。

ただ依存関係

残りの部分はスキャンされていません

Dependabot は、インストールしたパッケージのみを対象としています。独自のコード、シークレット 、コンテナ、およびクラウド設定は対象外となるため、それぞれに個別のツールが必要となります。

Aikido 図書館

Aikido ライブラリは、単にバージョンを上げるだけではありません

同じパッケージ、同じバージョン文字列、同じAPI

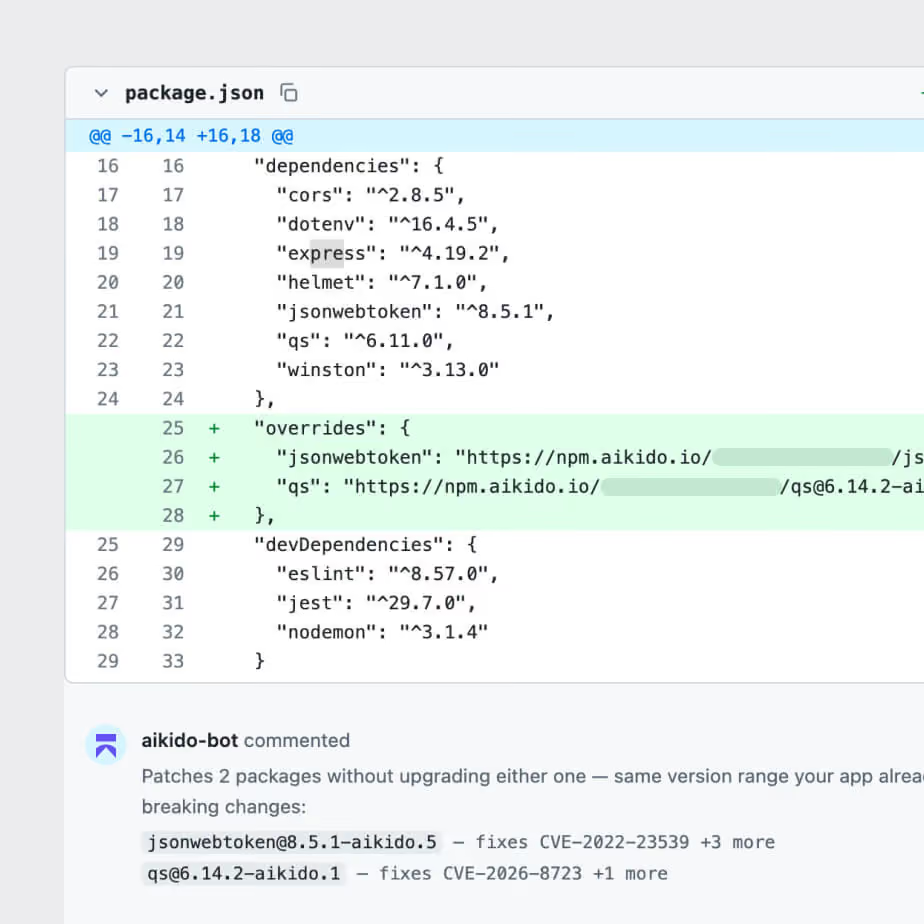
Aikido CVEの修正を、ピン留めした正確なバージョンにバックポートします。パッチには「+aikido 」という接尾辞が付きます(npmではハイフンが使用されるため、multer 1.4.5-lts.1 は 1.4.5-lts.1-aikido.1 となります)。

  • 同じバージョン文字列

  • 同じ一般市民API

  • 書き換えるコードはありません

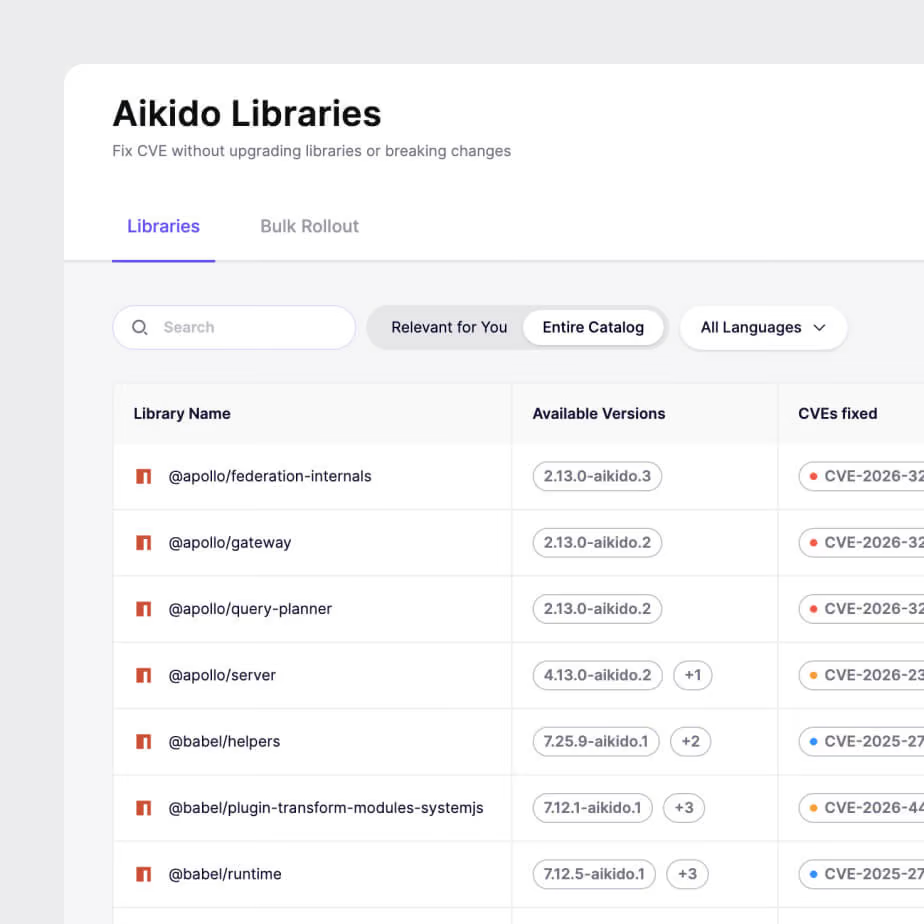
すでに9,000以上のパッケージにパッチが適用済み

npm、PyPI、Maven、Go、NuGet、Composer における、セキュリティ対策済みのライブラリバリアントのカタログが拡大しています。

  • ロックファイルと照合しました

  • 自分で修正プログラムを作成する前に利用可能です

  • 新しいパッチが毎日配信されています

1日1回のPRとし、アドバイザリーごとに新しいPRを出さない

一度設定するだけで、 Aikido 保護対象セット内のすべての脆弱性のあるパッケージを、パッチ適用済みのバージョンに自動的に置き換えます。これには、この機能を有効にした後に発見されたCVEも含まれます。

  • 継続的な保護

  • 同じ依存関係に対して再トリアージを行わない

  • 新たに発見されたCVEを網羅しています

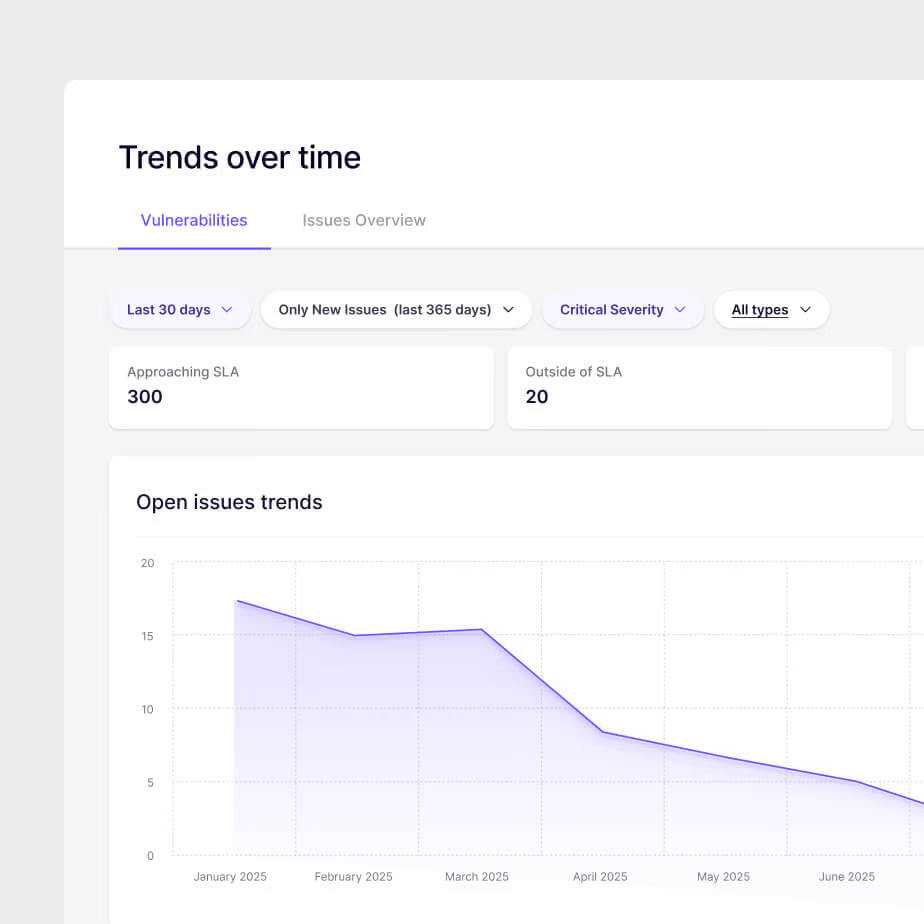
今日のアラートだけでなく、未処理事項をすべて解決します

セキュリティ対策済みのバリエーションが存在するすべての依存関係は、同じ方法で、同じ頻度で修正されます。これにより、チームはスプリントごとに同じCVEに関する議論を蒸し返す必要がなくなります。

  • 保護対象のセット全体に適用されます

  • ロードマップ策定作業にエンジニアの時間を充てることができる

  • すでにクローズ済みのCVEについては、重複チケットは作成されません

「Aikido のおかげで、当社のエンジニアたちは、CVEの修正作業に足を引っ張られることなく、自分たちが最も得意とする高度な防御システムの構築に専念できるようになりました。これにより、プロジェクトの受注、信頼関係の構築、そして予定より早い進捗を実現することができました。」

サム・ステントンSiXworks デベロップメント・オペレーション(DevOps)およびプラットフォーム部門責任者

GEAはSonarqubeから Aikido

「脆弱性を修正した最速の時間は、検知からわずか5秒でした。これこそが効率性です。」

アウファル・スクマジャヤバックエンド開発者

記事を読む
GEAはSonarqubeから Aikido
選ぶ理由 Aikido

チームがDependabotを選ぶ理由 Aikido Dependabotではなく

強制的なアップグレードはありません

API Surface やテストスイートに手を加えることなく、CVE にパッチを適用する

SDLC全体にわたるセキュリティ

依存関係グラフだけでなく、コード、依存関係 、クラウド、および実行環境における脆弱性を検出します。

何が悪用可能かを証明する

実際に影響を受ける脆弱性を特定し、チームが理論上の問題ではなく、重要な問題を修正できるようにする。

修正内容をマージしてください。移行はスキップしてください。

Aikido これは、アップグレードする予定のものだけでなく、すでに実行している依存関係 の脆弱性も修正します。