

ペンテスト あなたのAndroidアプリ
自律型AIエージェントがアプリにログインし、攻撃者が行うのと同じ方法でテストを行います。1回の評価で、Androidクライアントと、それが通信するバックエンドのAPI の両方を網羅します。数時間以内に監査対応レベルのPDFレポートを入手できます。


Android AIペネトレーションテストとは何ですか?
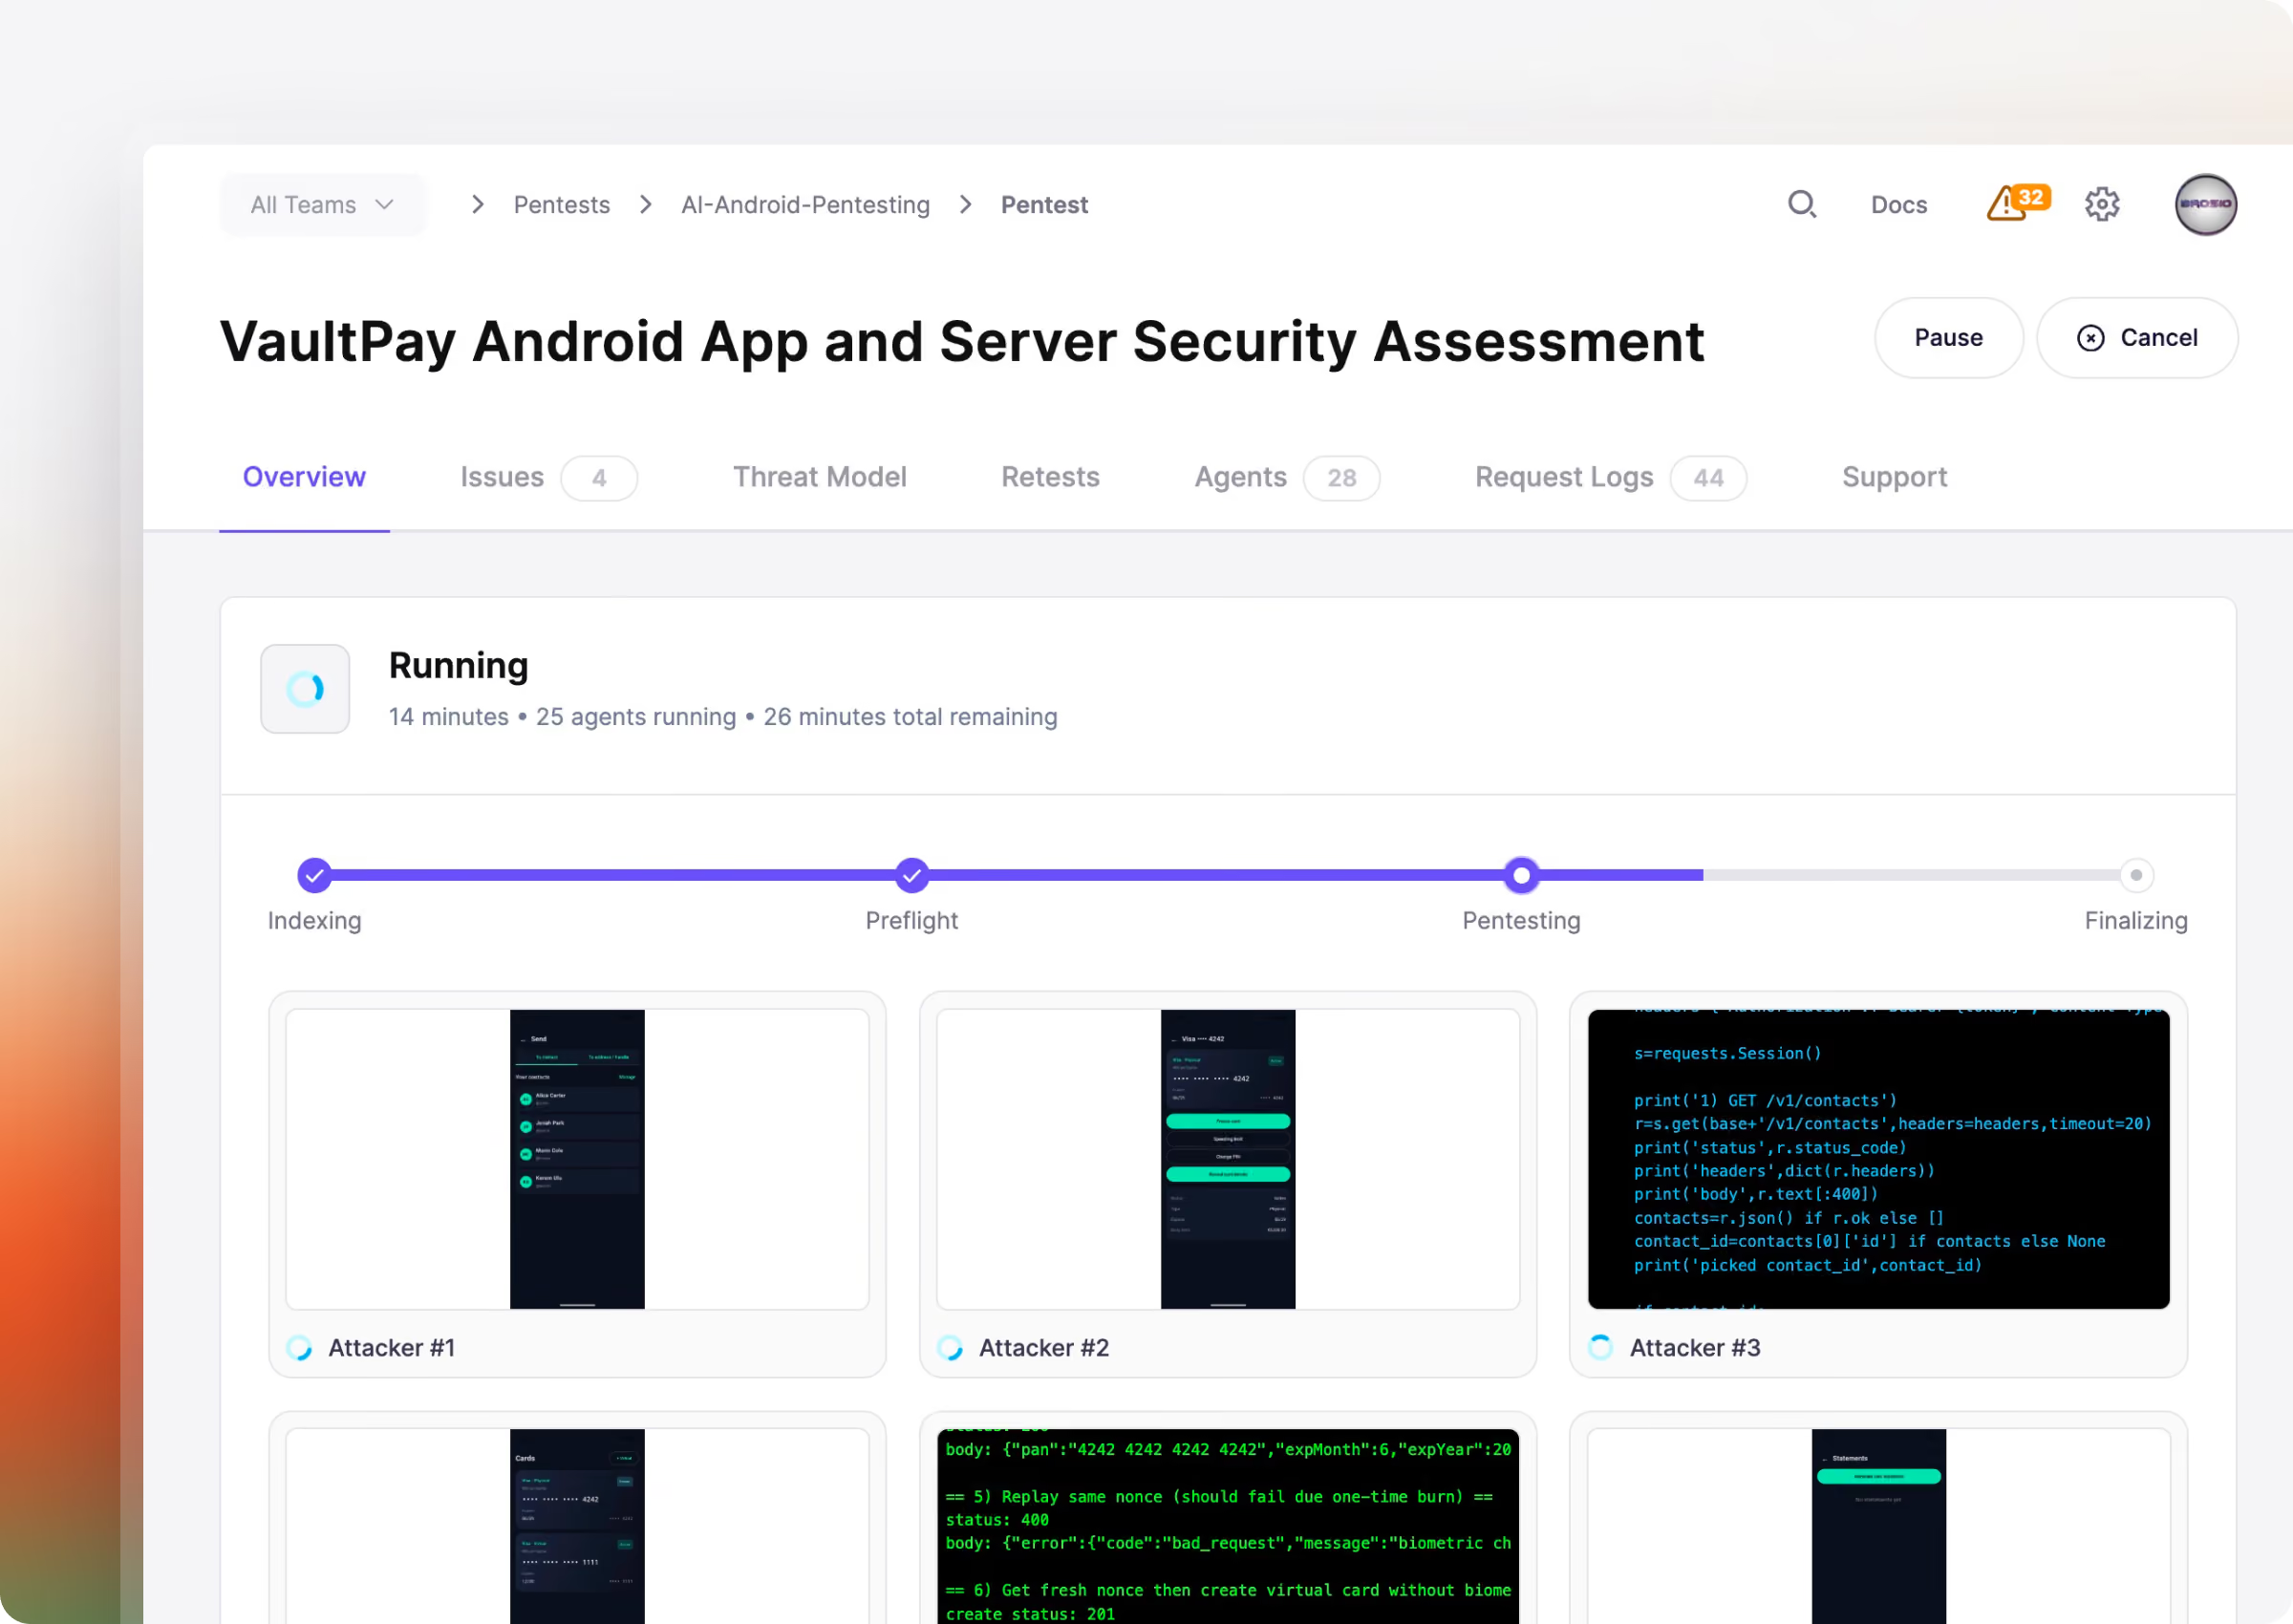
エージェントはこのアプリを、人間と同じように使います
何百もの自律型エージェントがアプリにログインし、実際のユーザーと同じようにADBを介してアプリを操作した後、内部から攻撃を仕掛けてきます。
アプリとそのバックエンドの両方をテストします
Androidのバグの多くは、アプリがバックエンドと通信する部分に潜んでいます。 Aikido 1回の評価で両方のテストを行うことで、その継ぎ目もカバーされるようになります。
あらゆる発見には根拠がある
各発見については、その真実性を確認するために検証が行われ、再現手順が併せて提供されています。
5分でAndroidのペンテスト を起動する
Androidアプリケーション内の脆弱性を、オンデマンドで検出、エクスプロイト 、および検証します。
参照 Aikido の実演
動画をご覧になるには、職場のメールアドレスを入力してください


「Aikidoのペンテストは、人間レベルの包括的な発見を驚異的な速さで提供し、厳格なコンプライアンスレビューを問題なく通過しました。」
ダン・シャーウッドカオス・コントロール・ソリューションズ 代表取締役
方法 Aikido AIがAndroidアプリをペネトレーションテストする方法
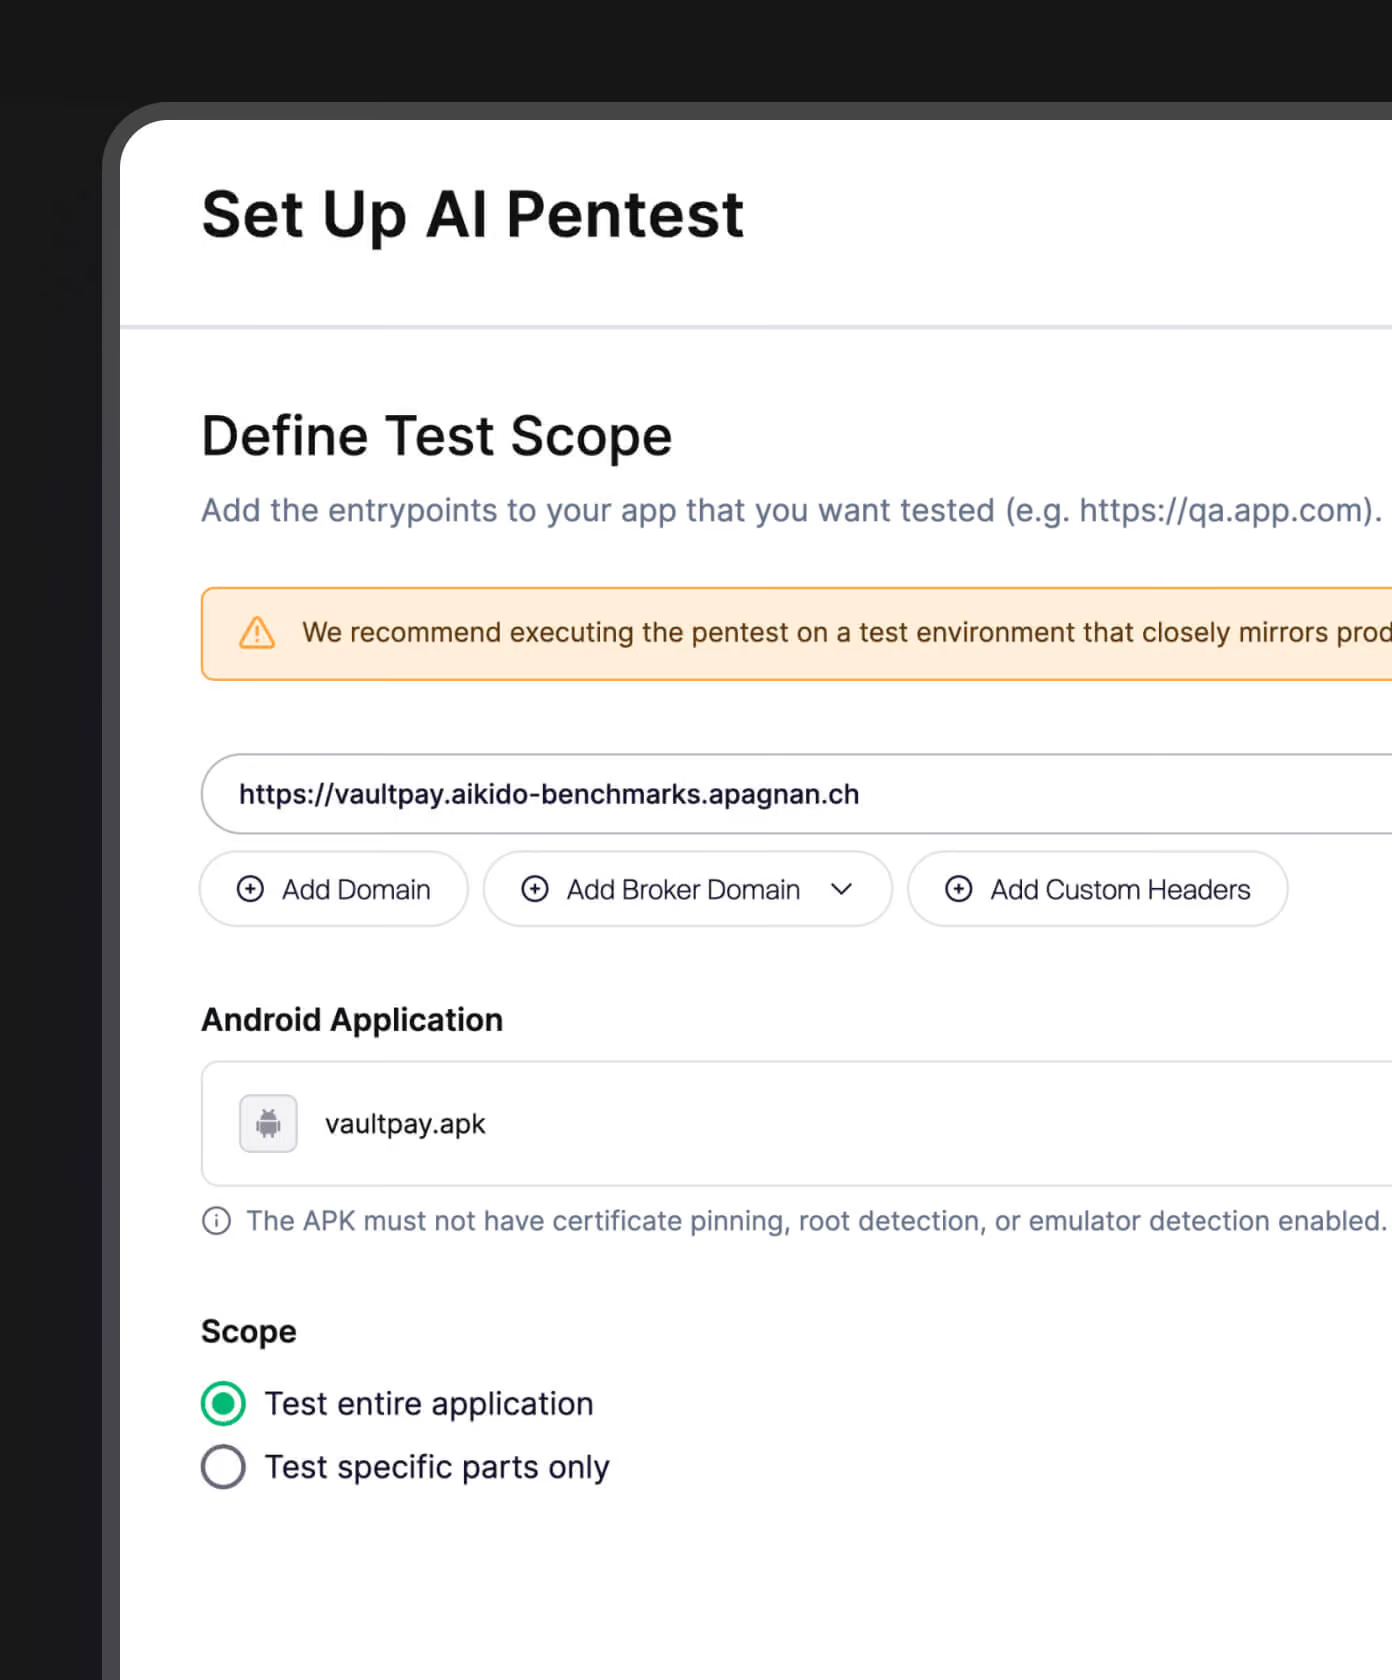
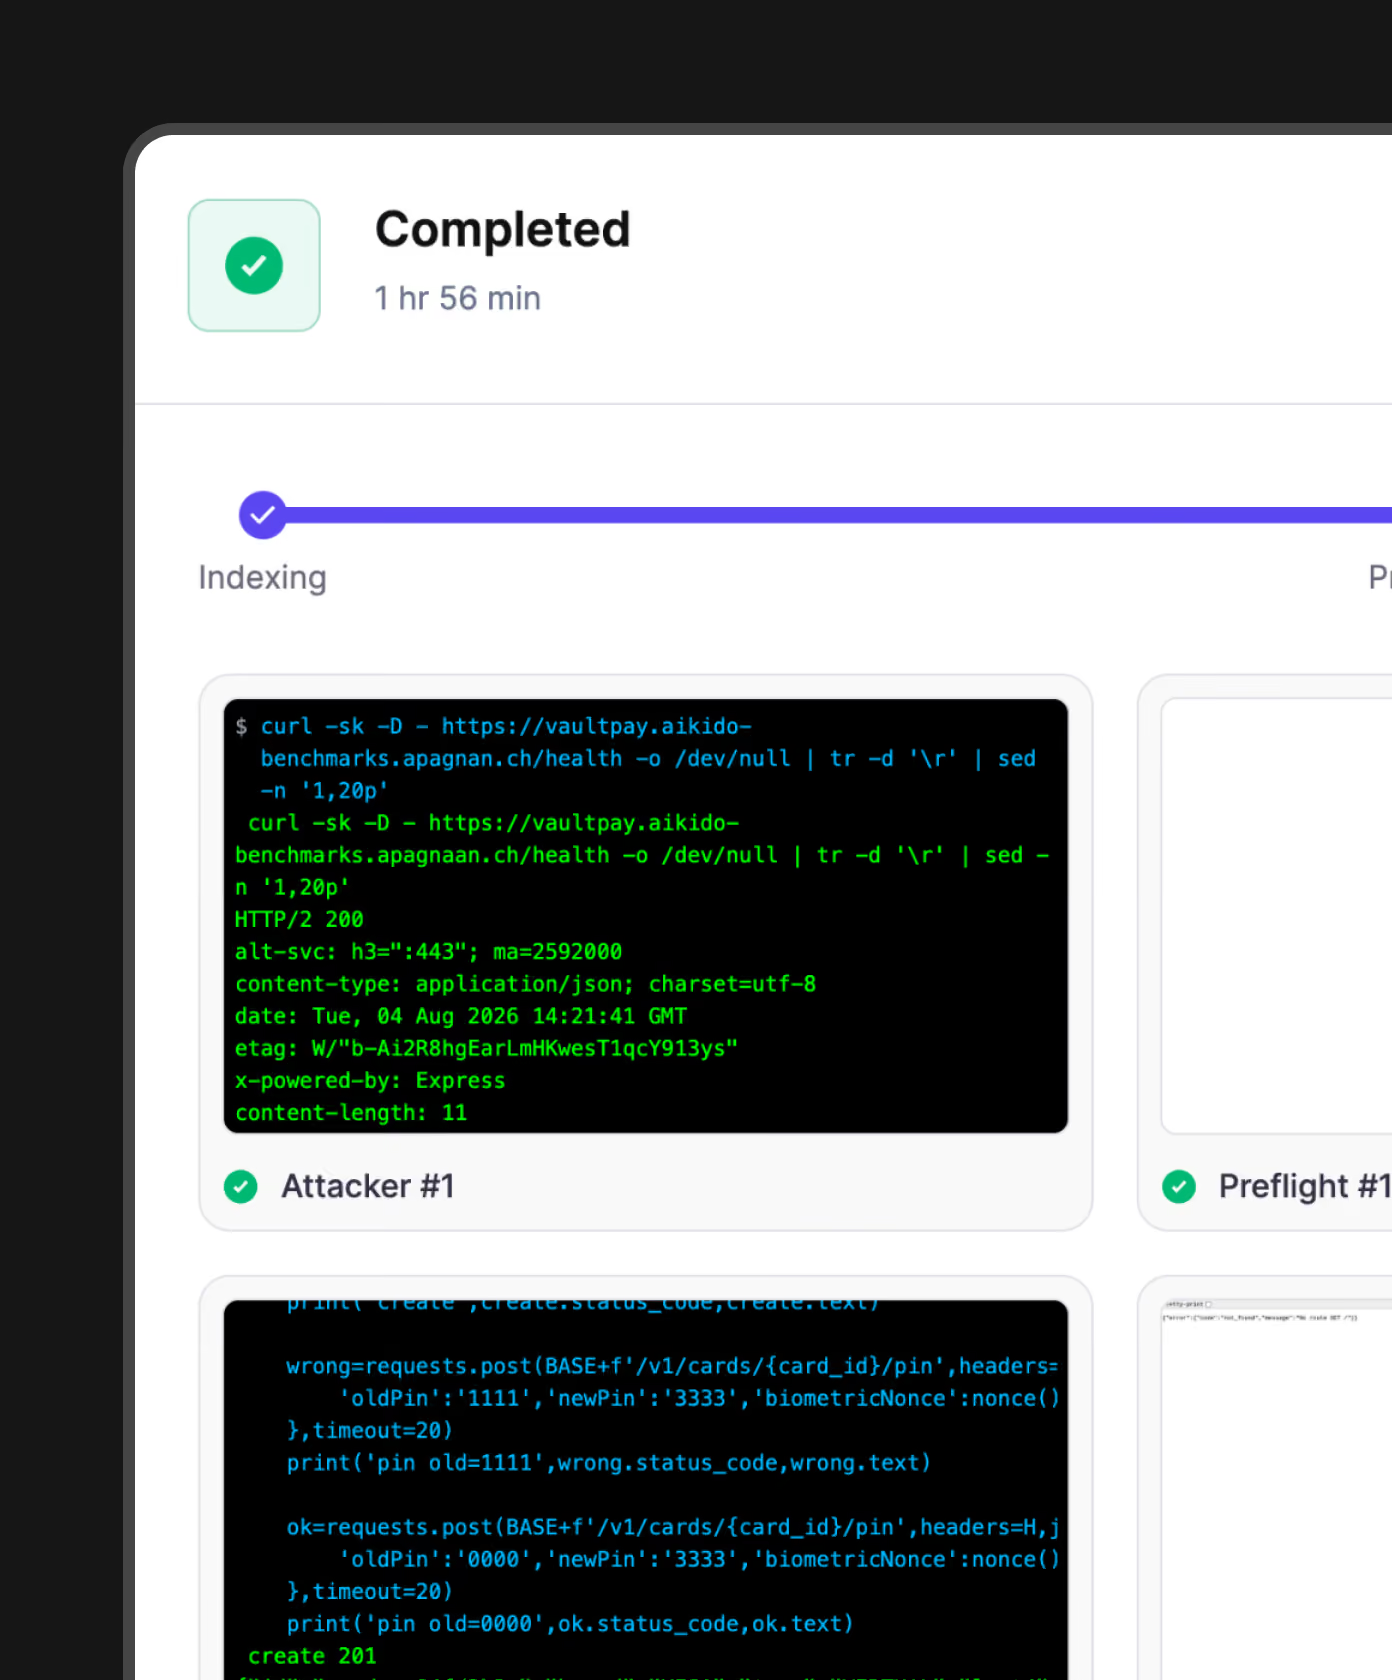
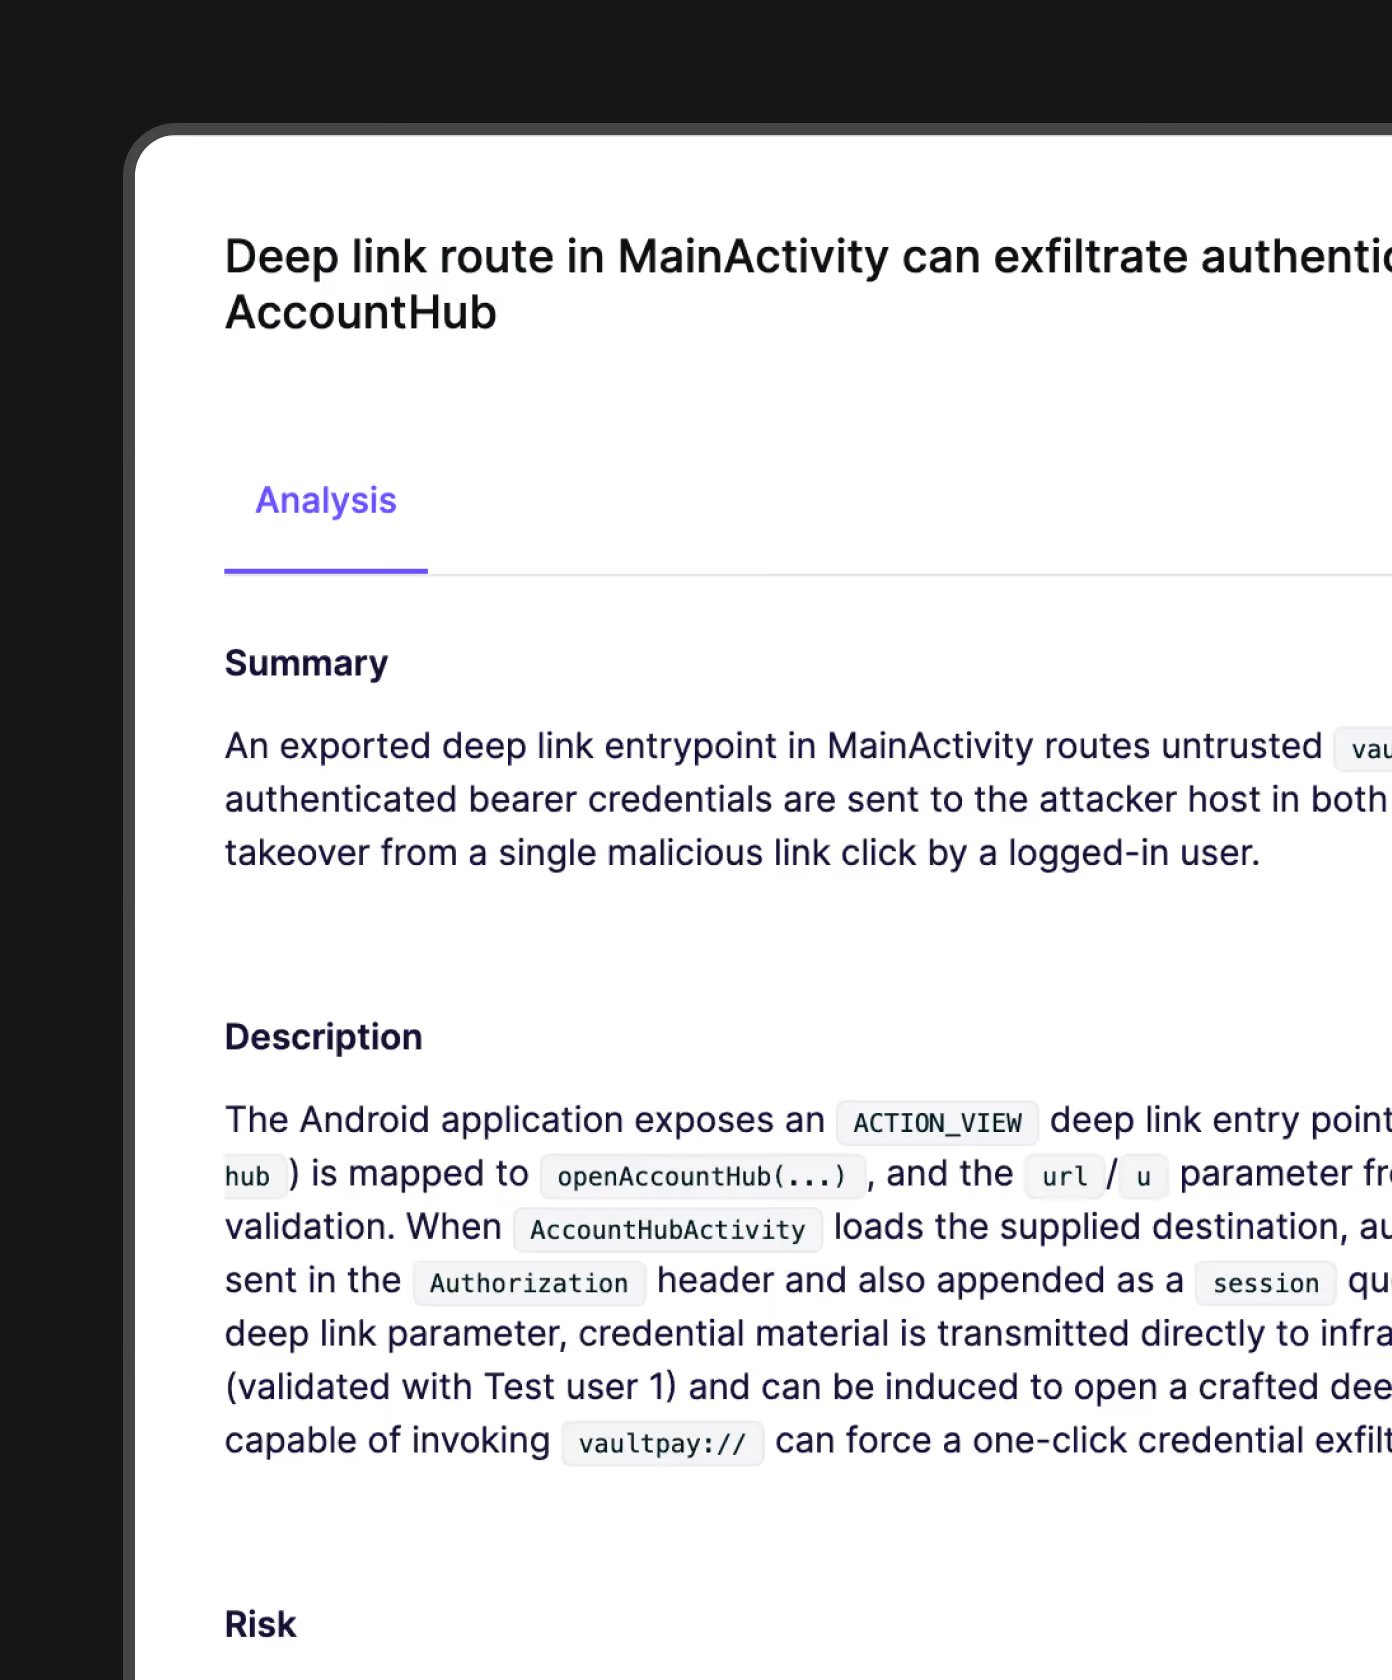
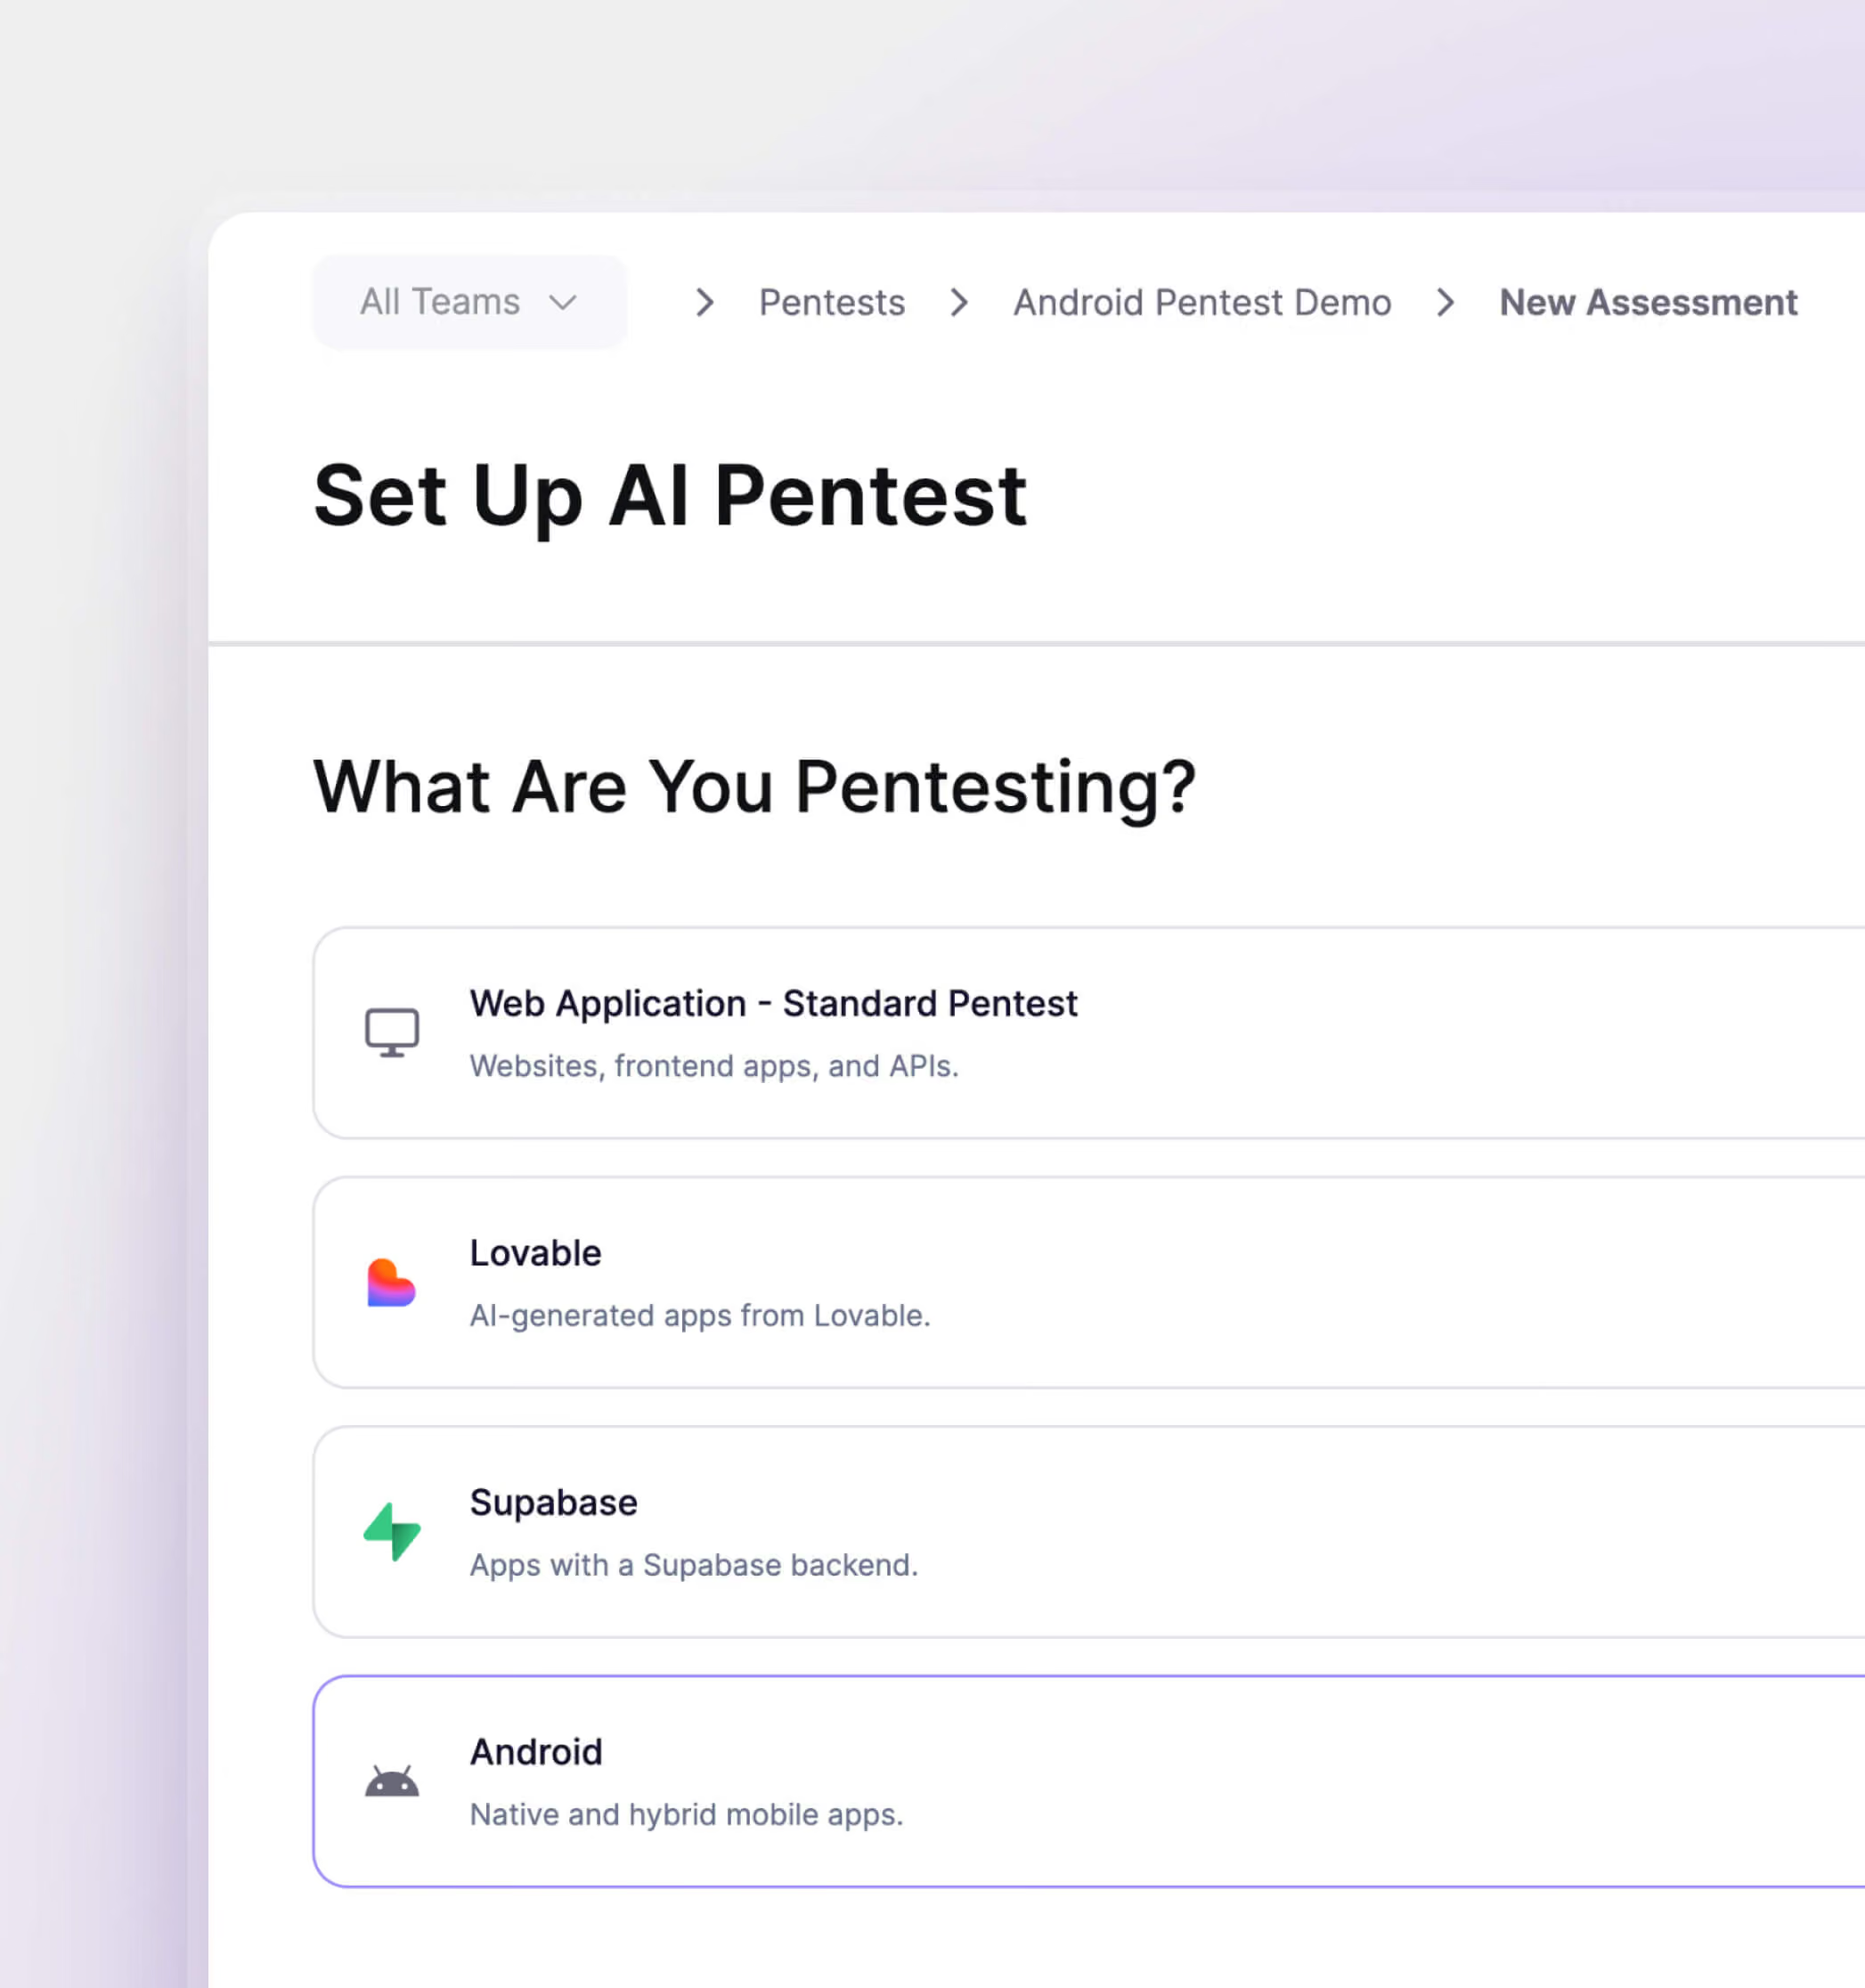
Androidのペネトレーションテストを実行し、検出された問題を自動的に修正します
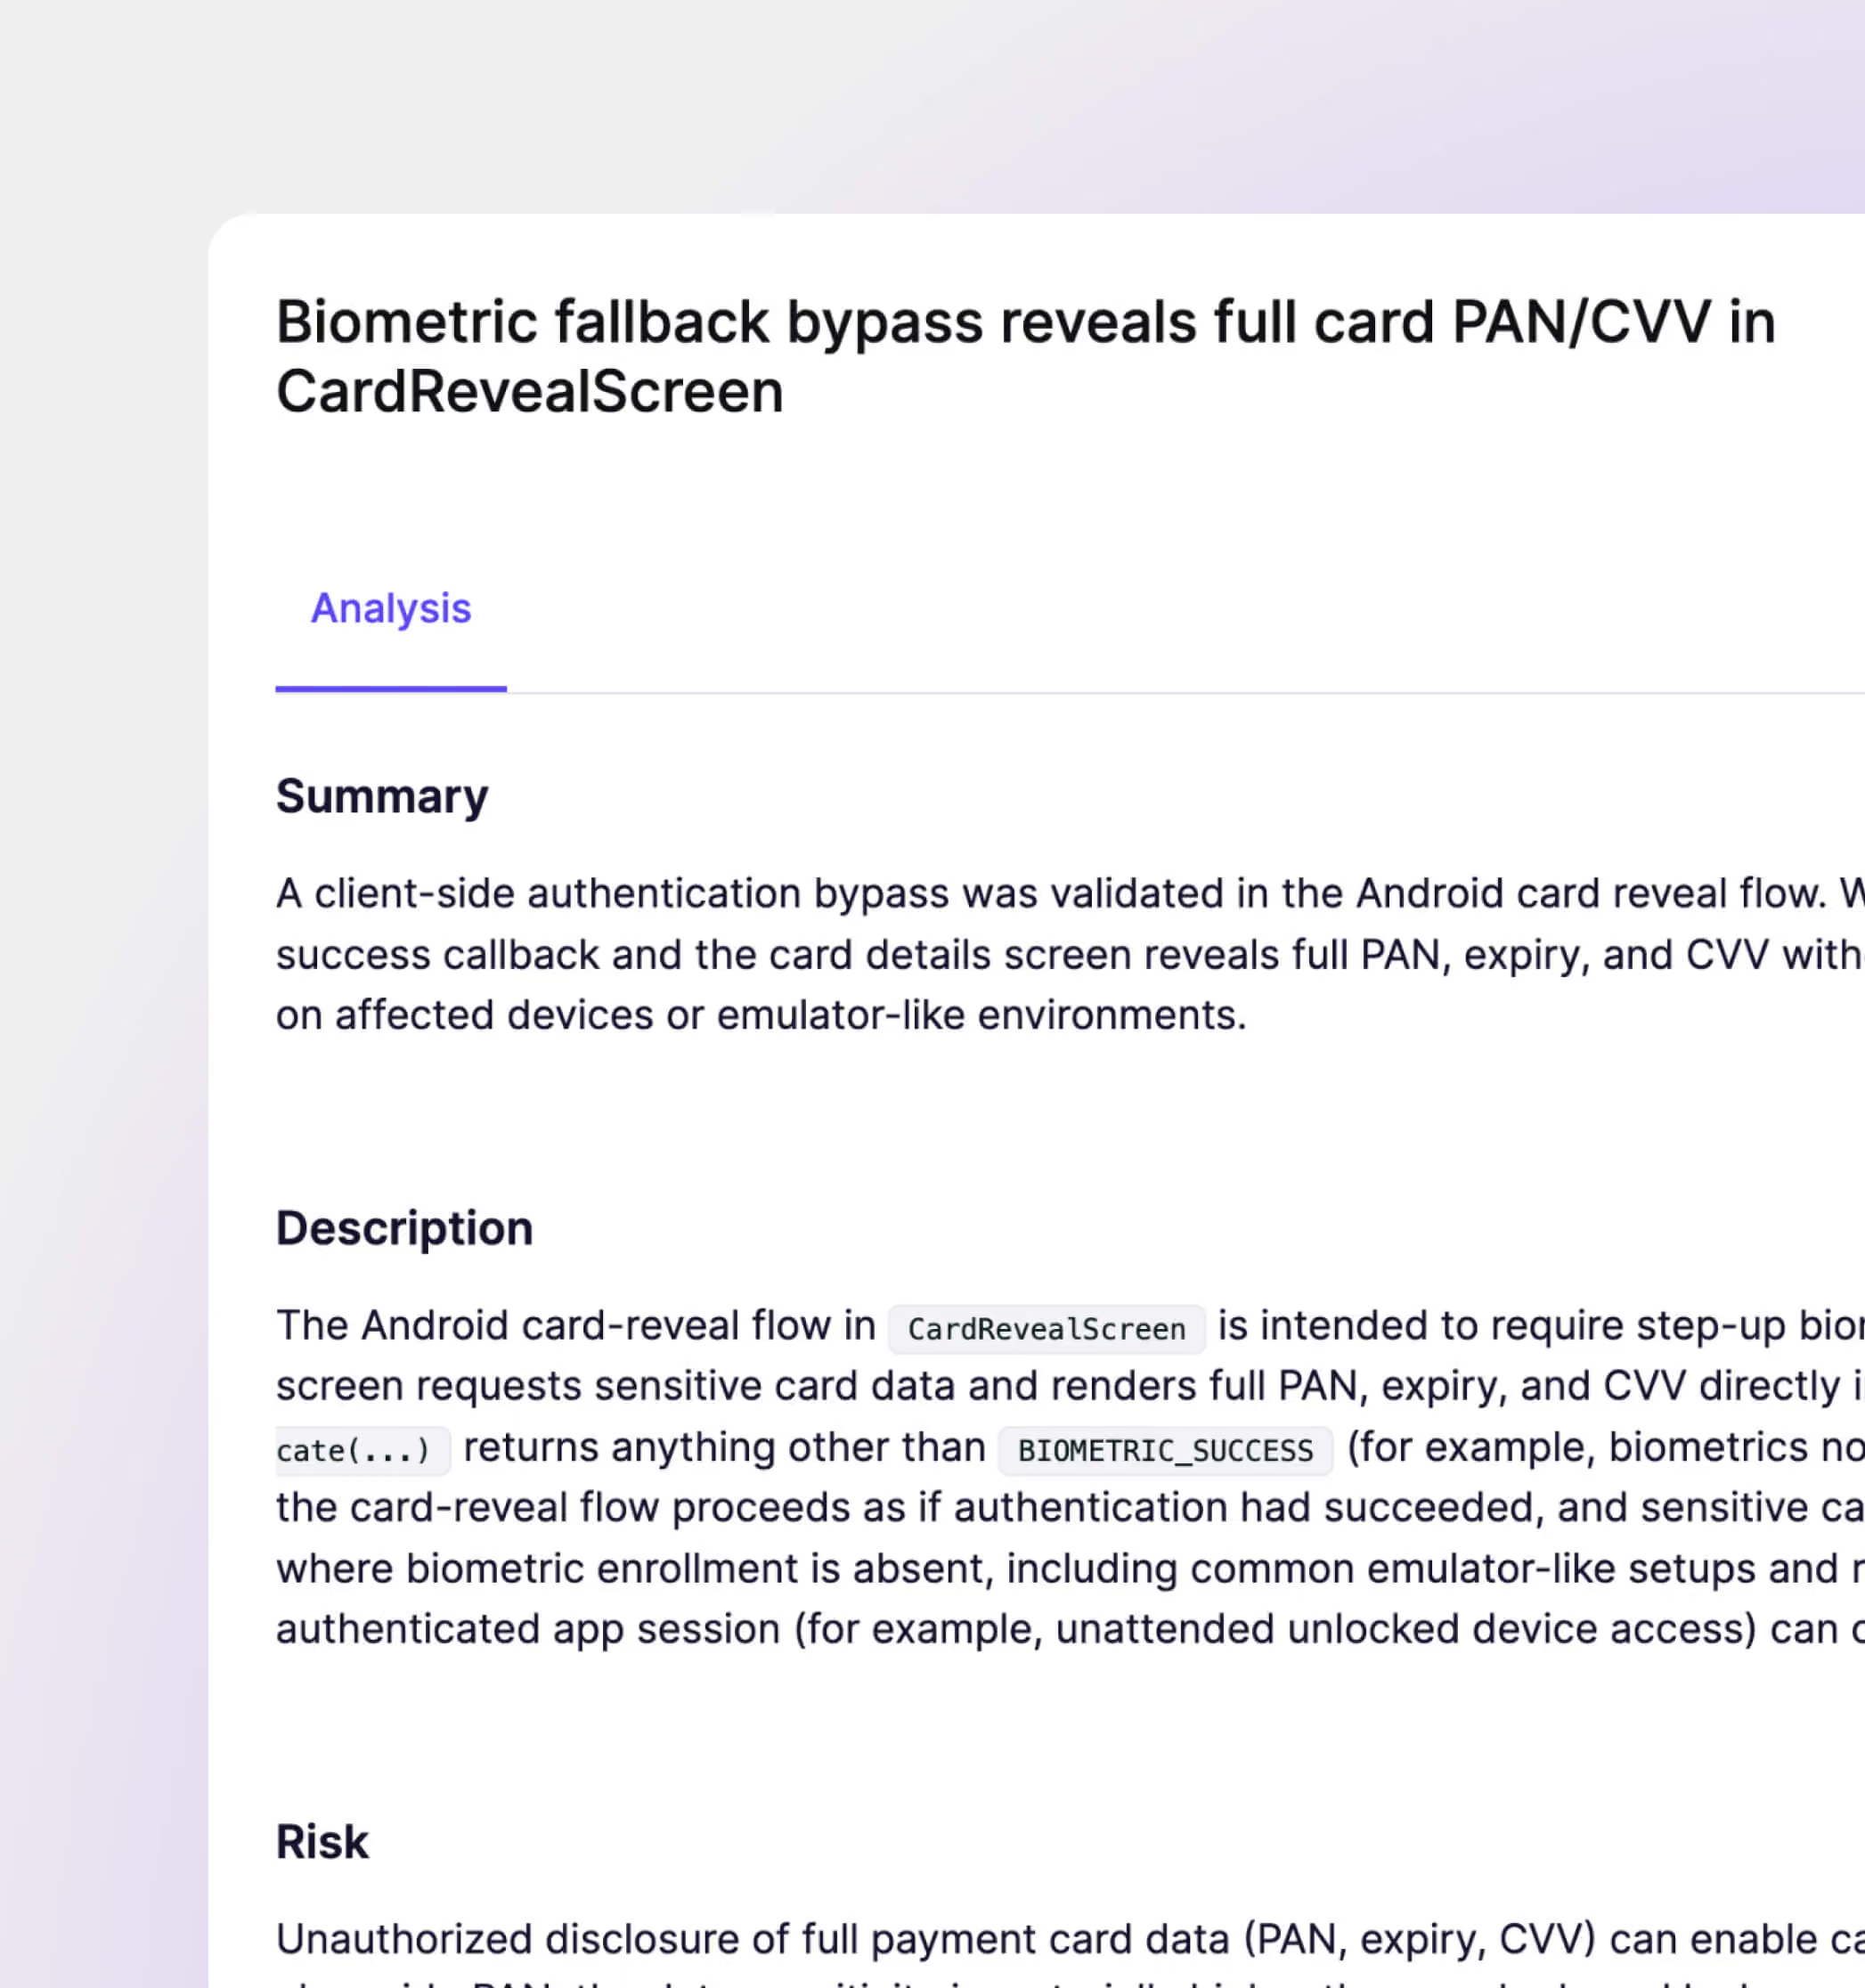
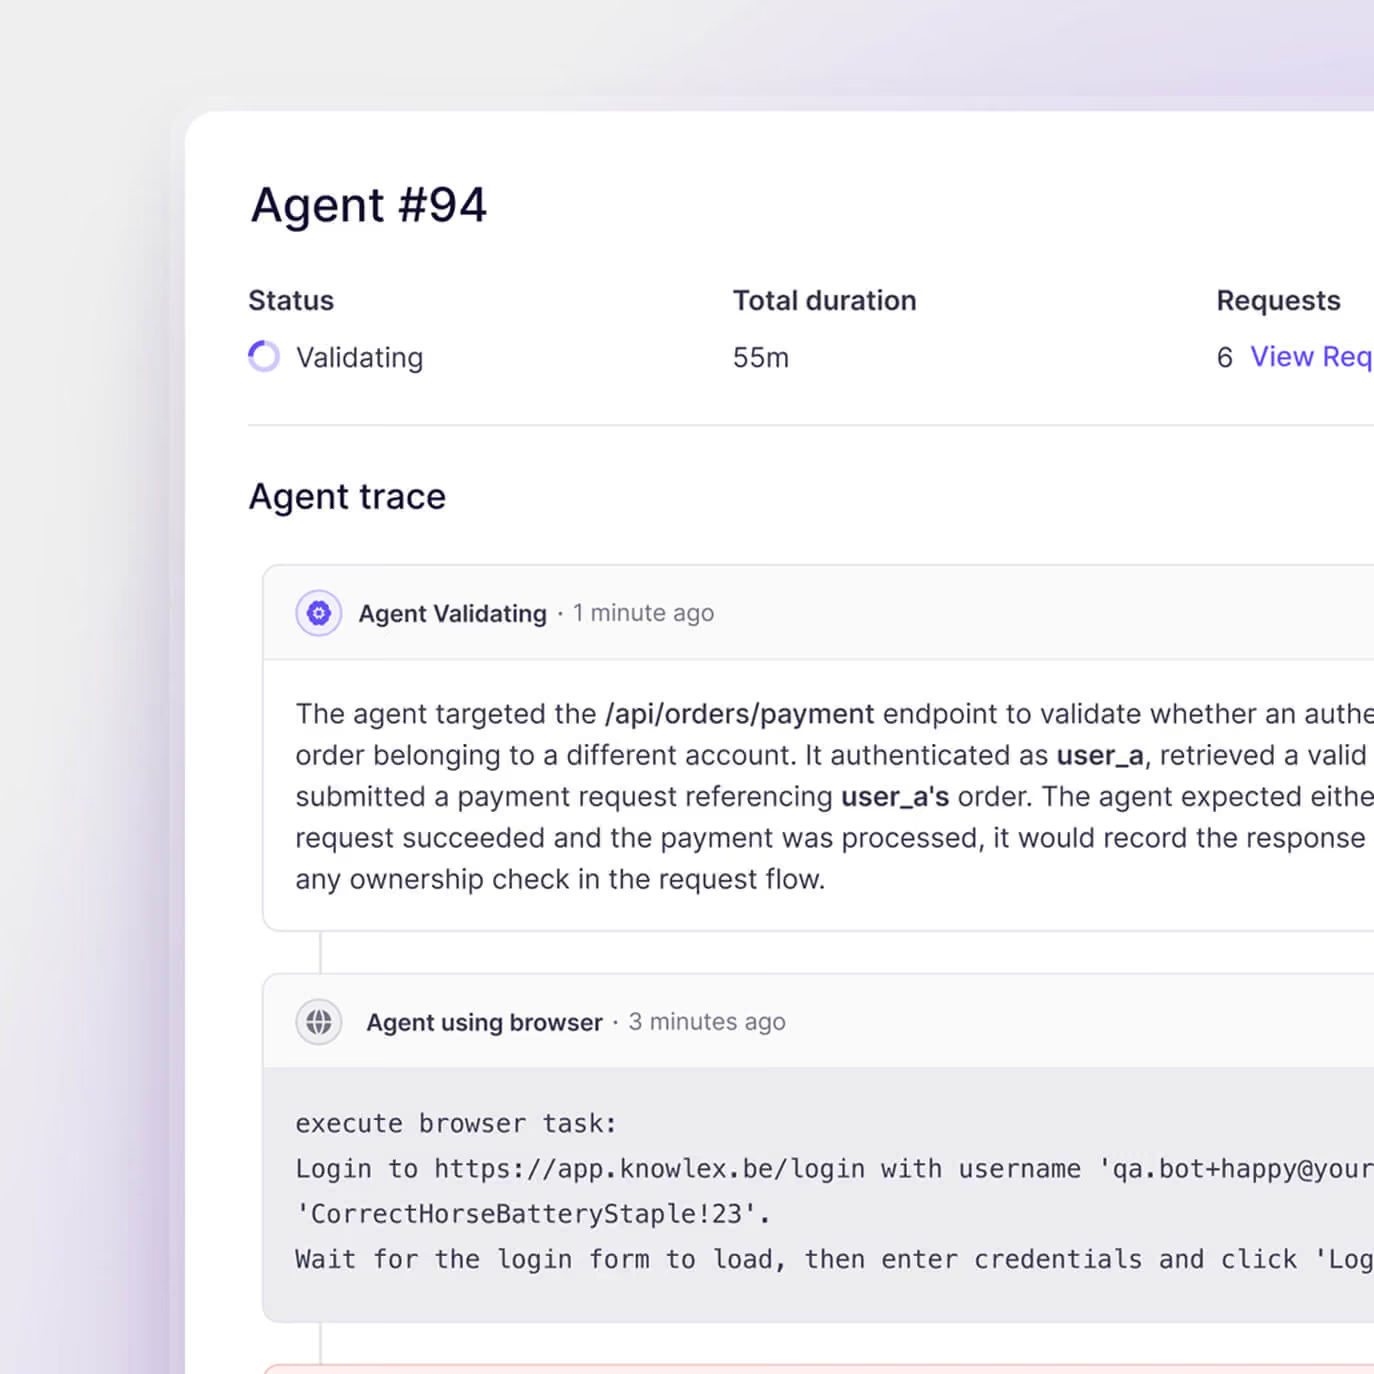
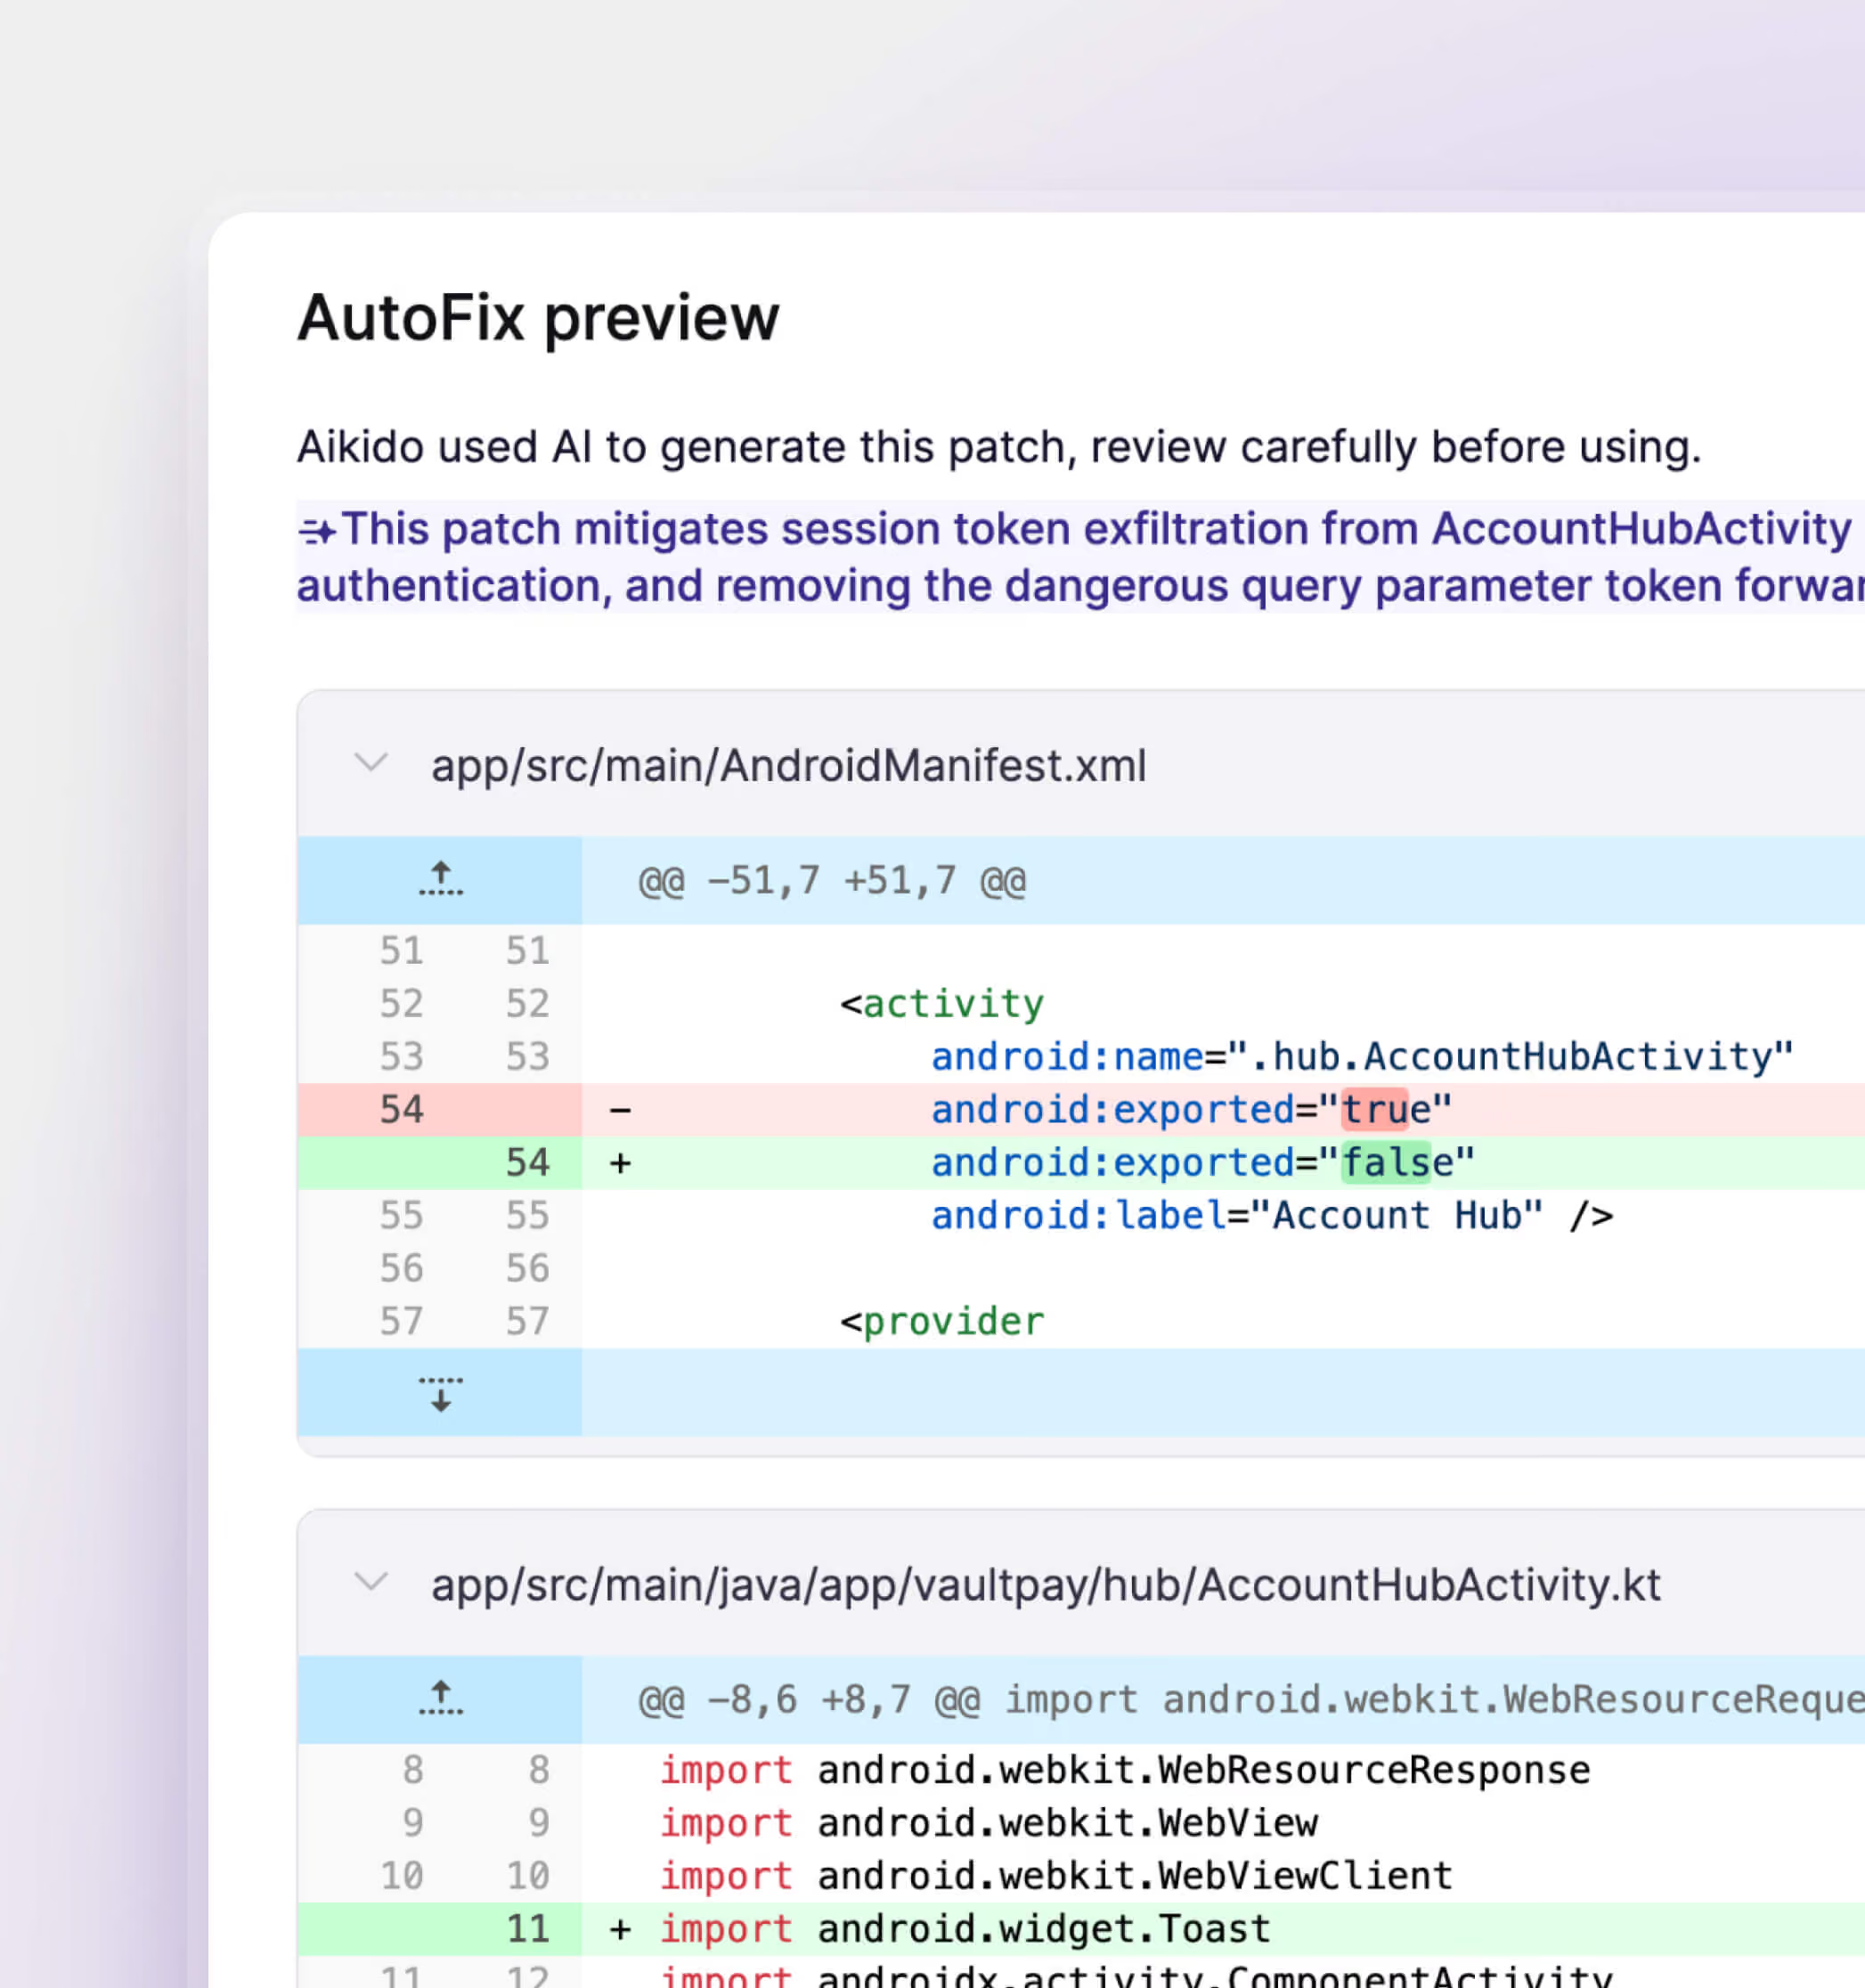
当社のペンテストの動作を見る
30分で:重要な点に深く入り込み、AI技術を理解し、共にテストします。

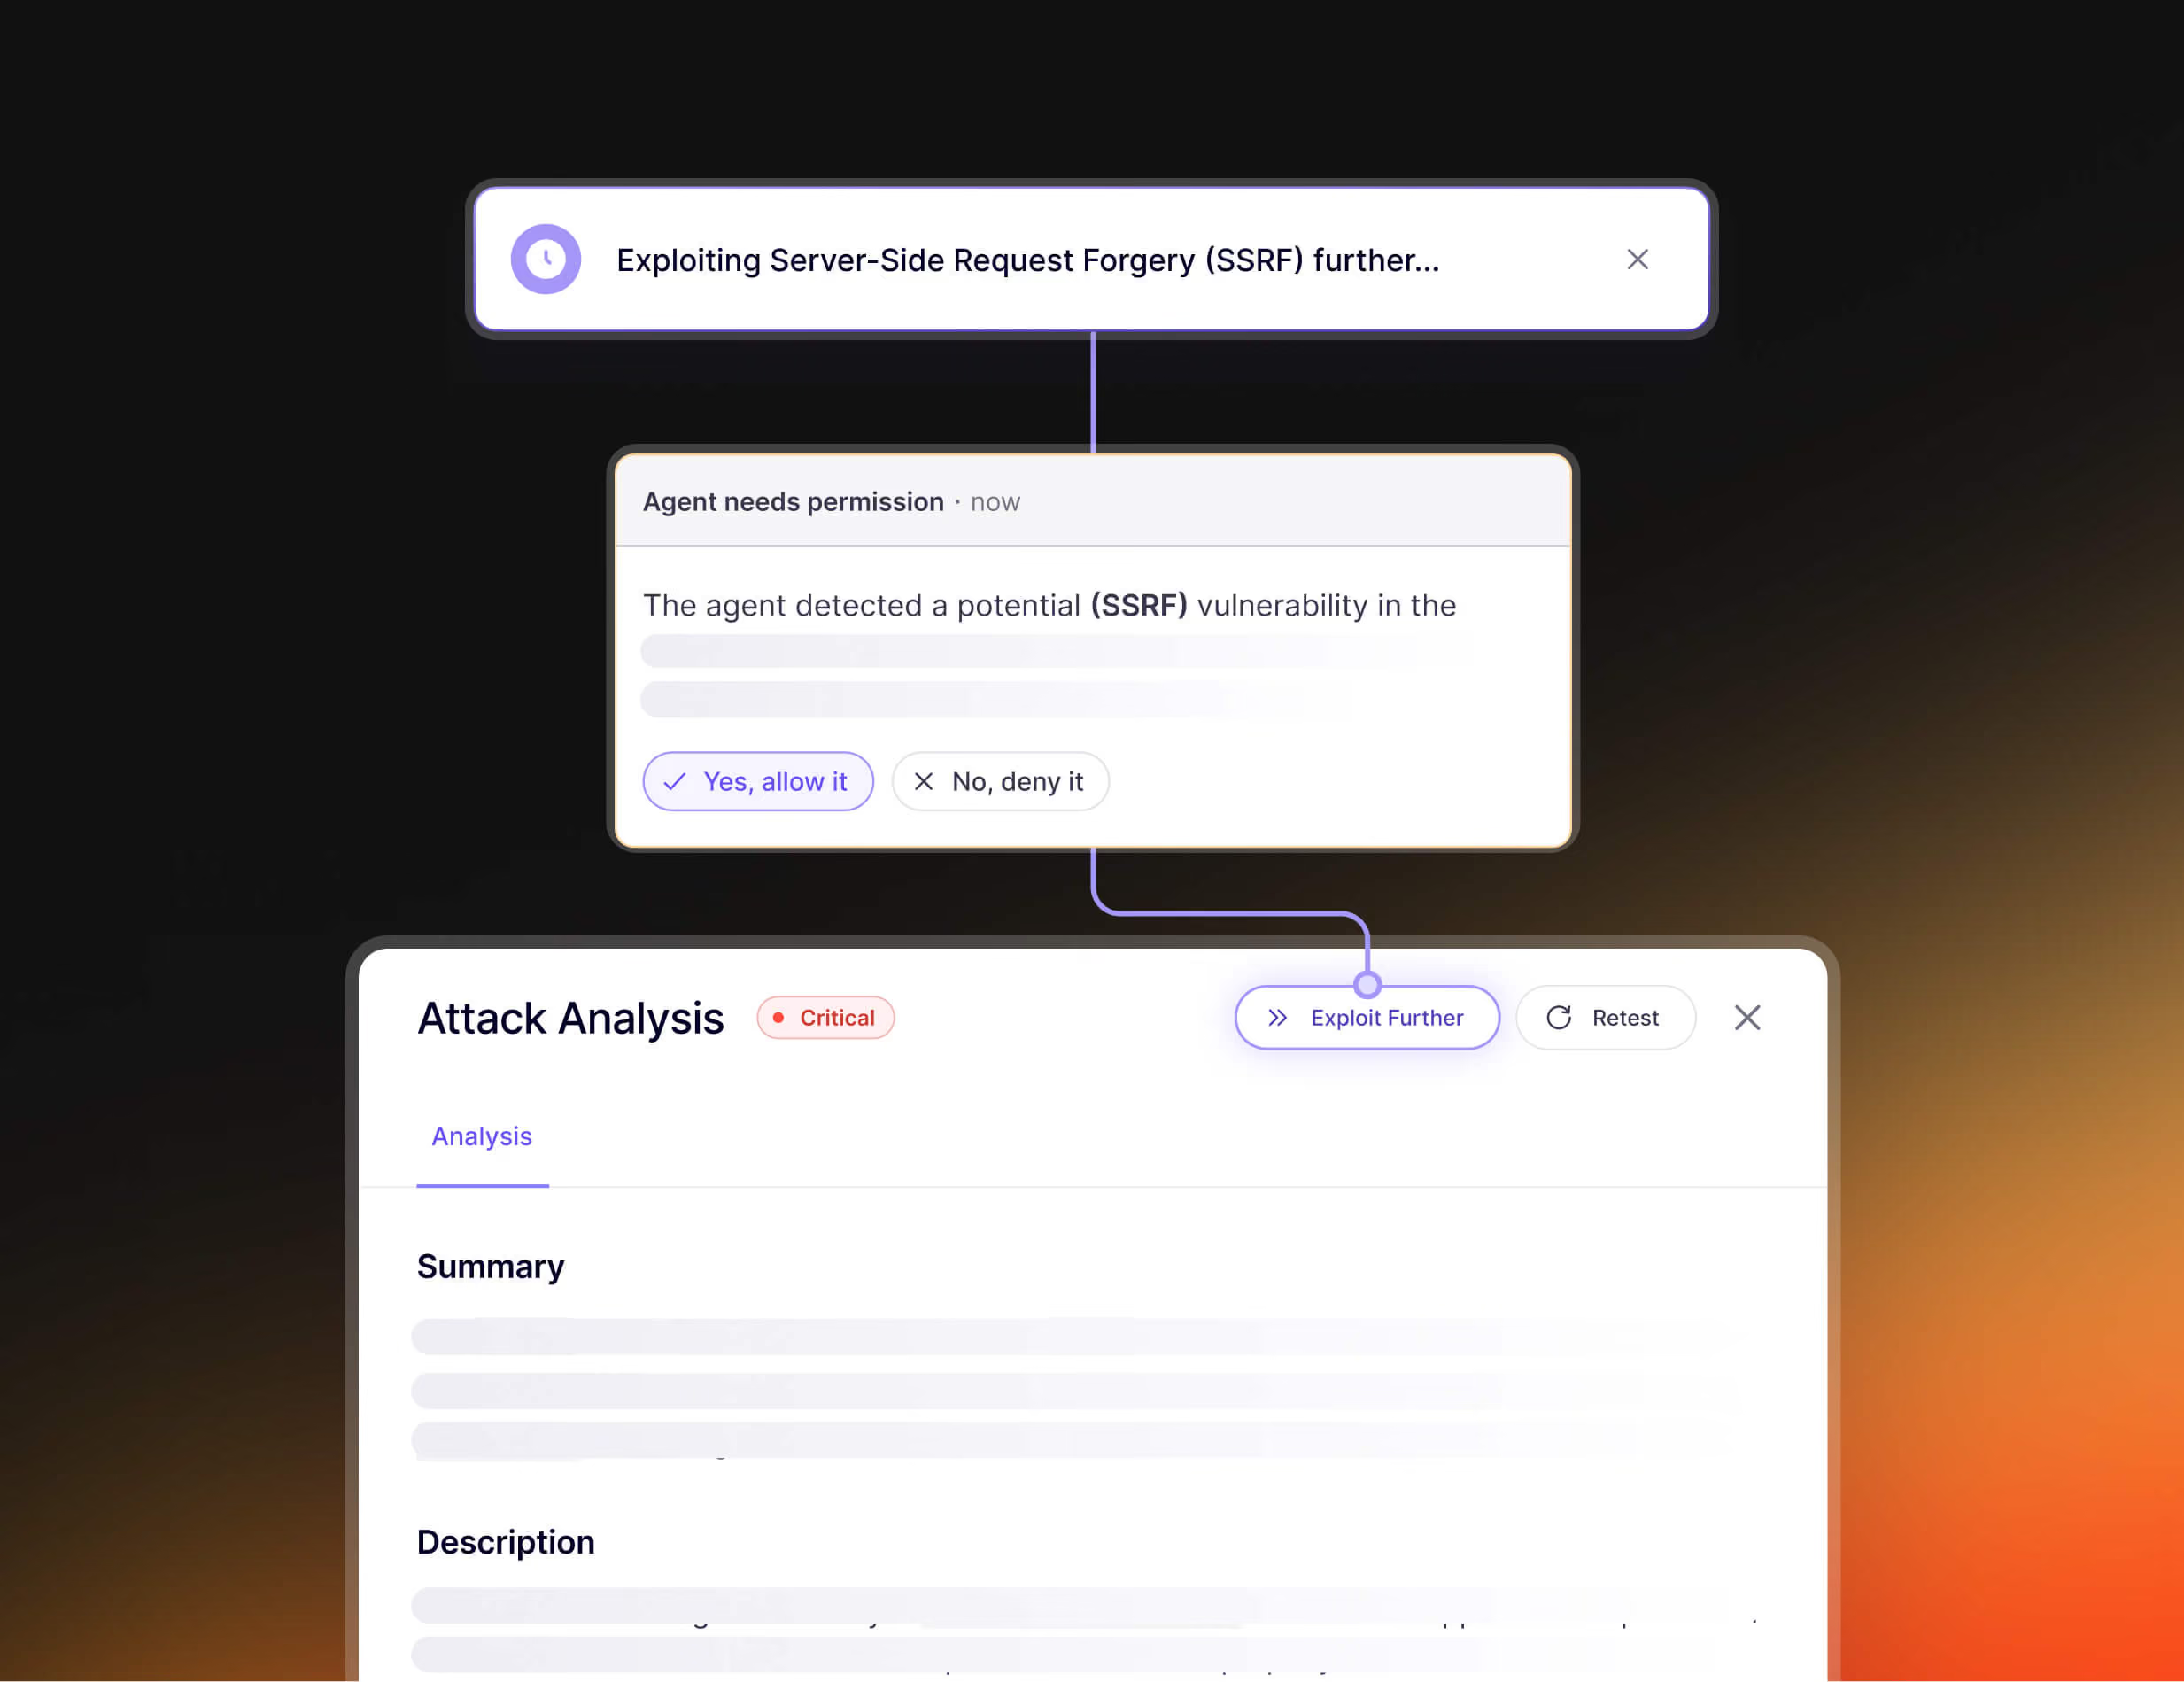
仕組み
ペンテストが開始されると、アプリケーションの機能とエンドポイントがマッピングされます。


何百ものエージェントがこれらの機能やエンドポイントに展開され、それぞれが攻撃ベクトルに焦点を当てて深く掘り下げます。
各検出結果について、誤検知やハルシネーションを回避するために、追加の検証が実行されます。
Androidの評価はクレジット制で、価格は評価範囲に応じて決まります
APKをアップロードし、コードベースを追加してください。
プロフィールを選んでください。
Aikido リリース前のクレジットコストを表示します。

5分でAndroidのペンテスト を起動する
人間の創造性と機械のスピードを融合させた、自動化されたペネトレーションテスト 。
オンデマンドで、Androidアプリケーション内の脆弱性を検出、エクスプロイト 、および検証します。

Androidのペネトレーションテストに関するよくある質問

Aikido当社のエージェントがお客様の実際のAndroidアプリをインストールし、ユーザーとしてログインした後、攻撃者が行うのと同じ方法で攻撃を仕掛け、アプリとそのバックエンドの両方を同時に検証します。確認されたすべての問題については、再現するための具体的な手順も併せて提供されます。
手動によるペネトレーションテストは、スケジュール調整に数日あるいは数週間を要し、一度しか実施されません。テスト対象となるバージョンは、実際にテストを行う頃にはすでに時代遅れになっており、レポートを受け取った後もリリースを続けるうちに、その内容は陳腐化してしまいます。Android AIペネトレーションテストは、いつでも実行でき、再現性のある、エクスプロイト で確認済みの結果を数時間以内に得ることができます。
通常、数時間以内です。APKをアップロードし、ソースコードへのリンクを設定し、テストユーザーを追加すれば、エージェントがアプリの検証を開始します。
現時点ではホワイトボックス方式のAndroidペネトレーションテストのみをサポートしているため、ソースコードへのアクセスが必要です。ソースコードと動作中のアプリを併せて確認することで、エージェントはブラックボックススキャンでは見過ごされてしまうロジックの欠陥を特定することができます。
このビルドでは、証明書ピンニングを使用できず、ルート検出、エミュレータ検出、およびRASPのいずれも有効にできません。これらの保護機能は、テスト端末上でエージェントがアプリをインストールしたり、アプリに監視機能を組み込んだりすることを妨げるため、これらの機能を無効にした状態でビルドをアップロードしてください。
Androidのペネトレーションテストに期待されるあらゆる項目を網羅しています。これには、WebViewの不適切な使用、ディープリンクやエクスポートされたコンポーネントの悪用、クライアント側の認証上の問題、インジェクションの脆弱性、アクセス制御の不備、セッション処理の脆弱性、API の不適切な動作などが含まれます。また、アプリが本来どのように動作すべきかを推論することで、IDOR、テナント間アクセス、認証バイパスといったビジネスロジックの欠陥や認証上の問題も検出します。
検出結果は、エージェントがエクスプロイト に正常に接続し、本番環境のアプリとの照合に成功した場合にのみ報告されます。攻撃の試みが検証できない場合は、その試みは破棄され、結果には一切表示されません。
AutoFixは Aikido AutoFixはすでにコードを理解しているため、確認済みの脆弱性 に対して的確な修正を生成し、プルリクエストを開きます。これにより、チームは修正内容をレビューし、都合の良いタイミングでマージすることができます。修正を確認するには、アプリを再コンパイルし、新しいAPKをアップロードして、同じスコープで再テストを行ってください。
エージェントが攻撃できるターゲットと、単に到達できるだけのターゲットを定義します。トラフィックはプロキシを経由し、そのプロキシがすべてのリクエストを定義された範囲に基づいて検証します。エージェントはデフォルトで非破壊モードで動作し、評価の前に事前チェックが実行されます。問題が発生した場合は、テストが自動的に一時停止され、即座に停止することも可能です。
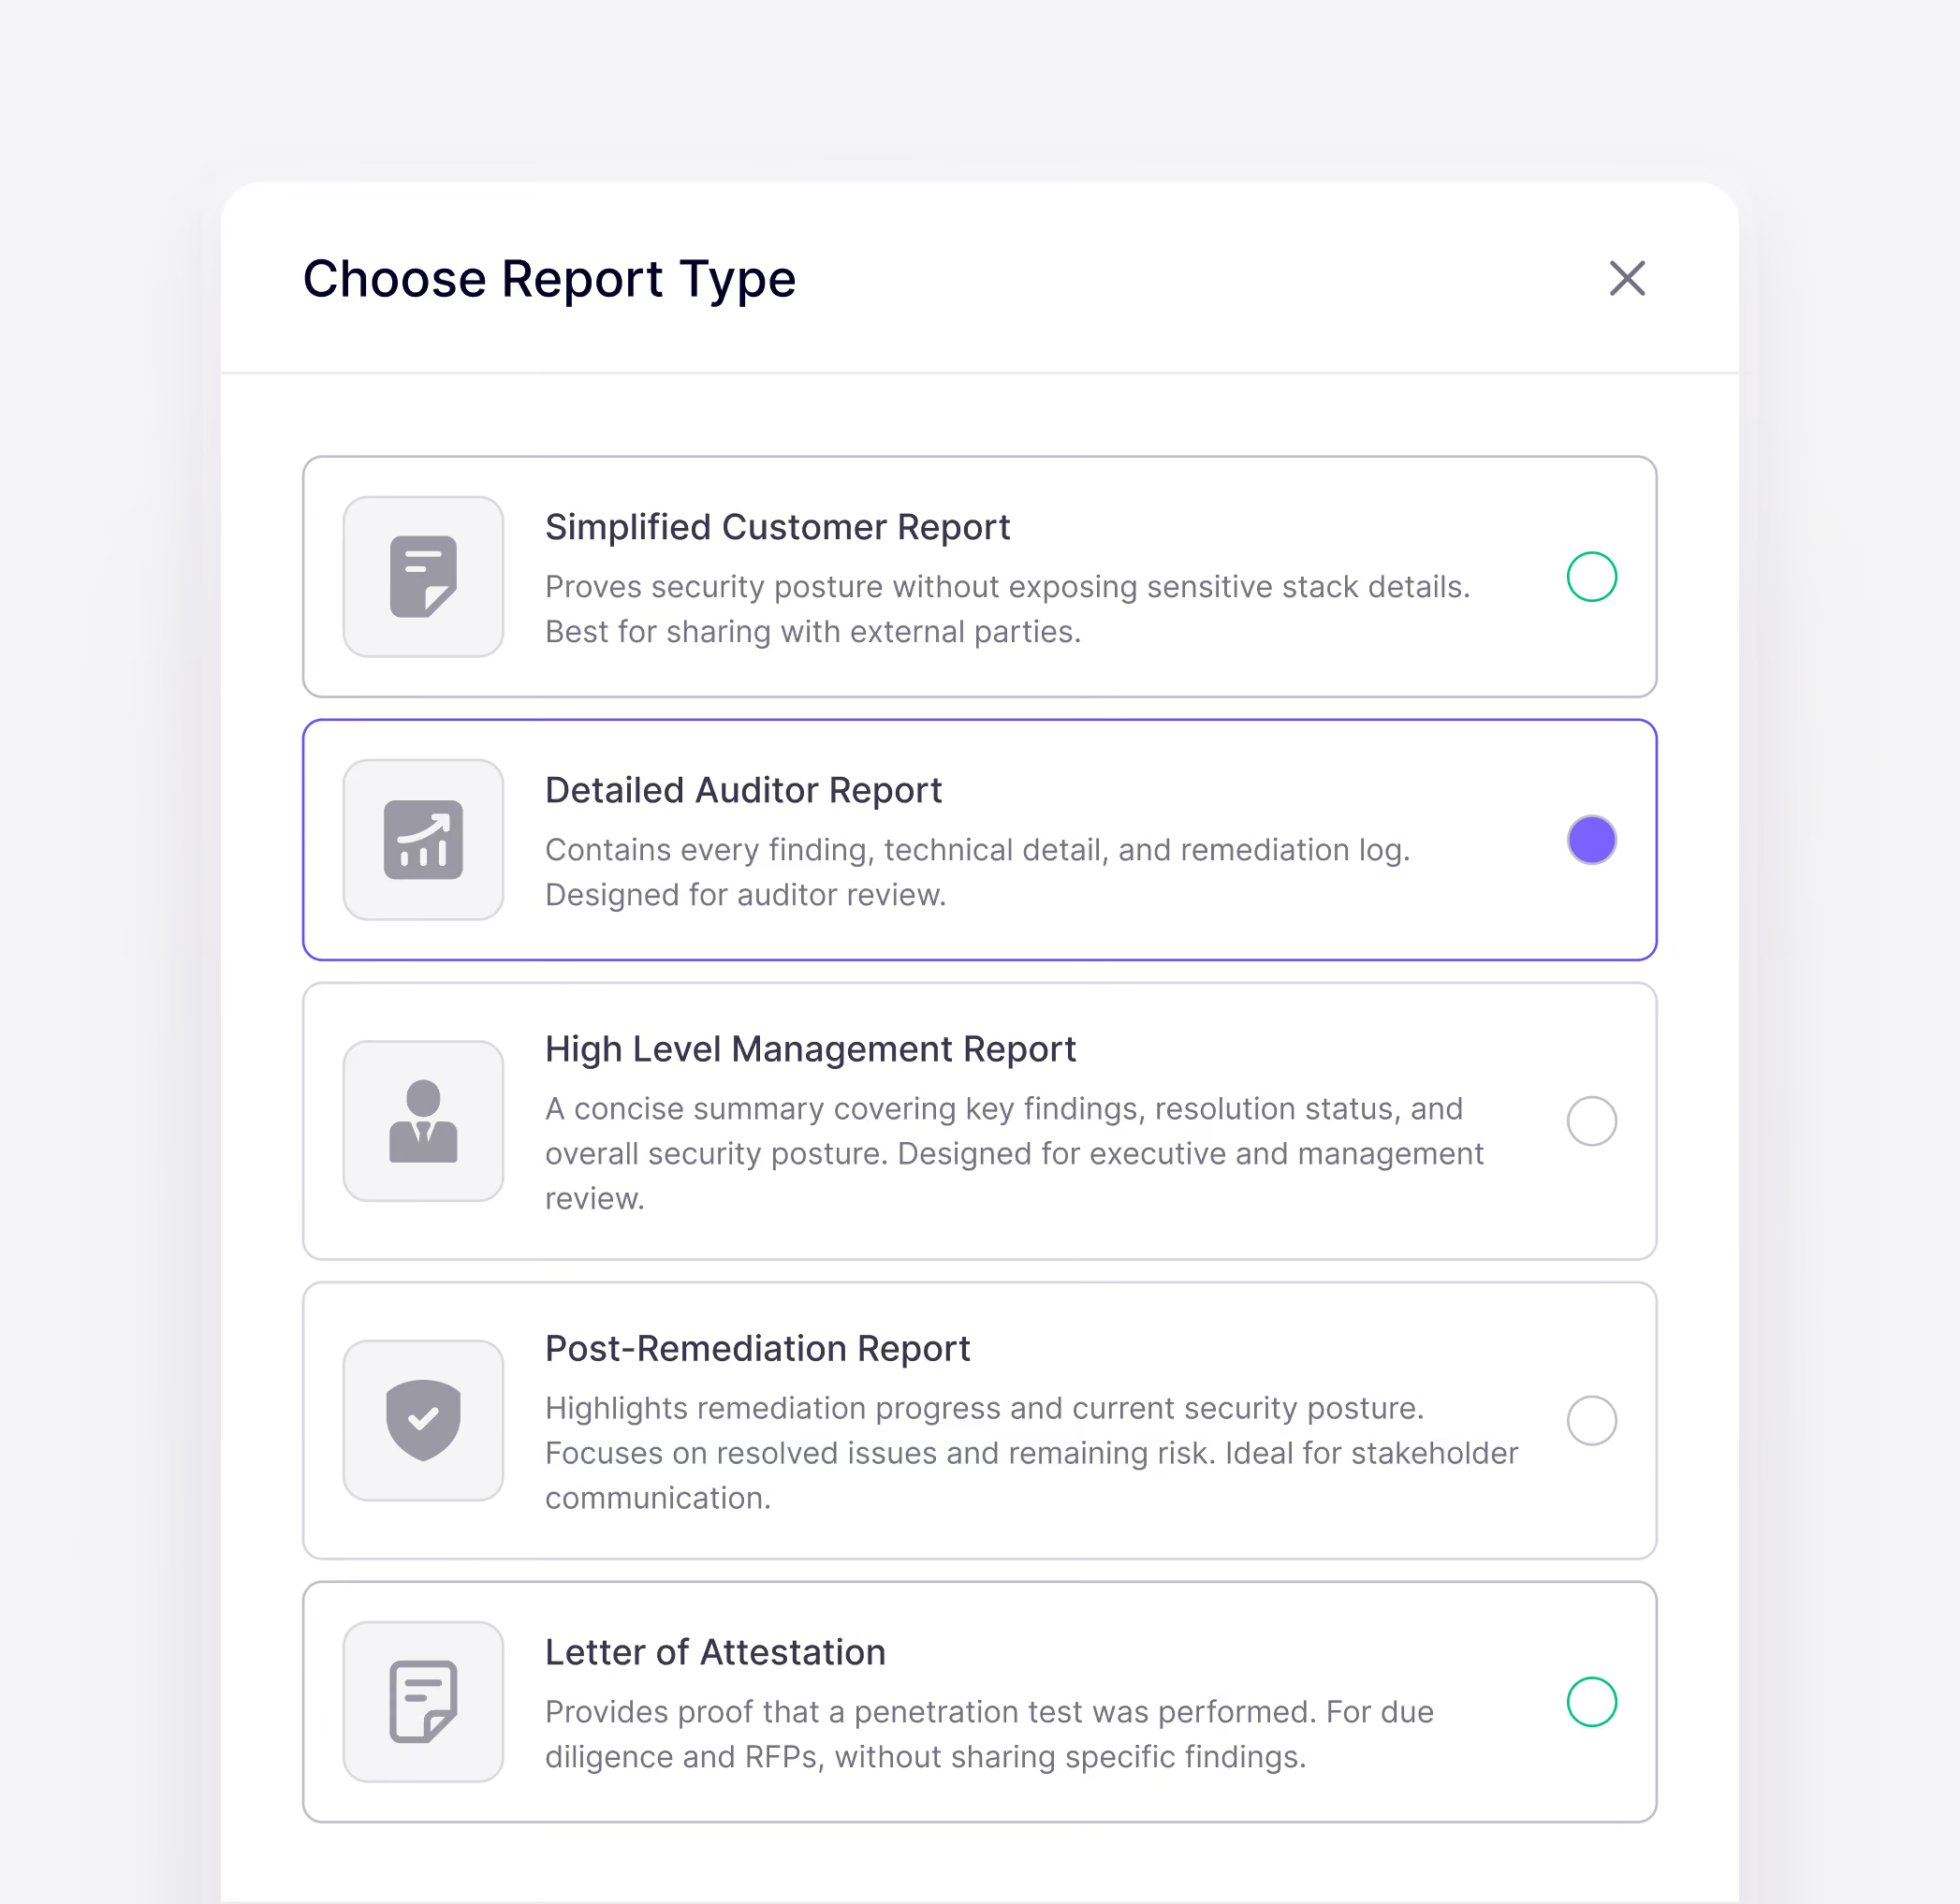
はい。実行のたびに、検証済みの調査結果、エクスプロイト の証拠、および是正措置の指針が記載された、監査対応可能なペネトレーションテスト報告書が生成されます。
Aikidoエージェントは、人間によるテスト範囲と同等のカバー率を達成し、場合によってはそれを上回ることもありました。これは、手動テスターが見落としがちな深層の論理的欠陥を含め、より多くのテストパスを一貫して探索したためです。その違いは実行頻度にあります。人間による「ペンテスト 」は1回のみ行われますが、エージェントはビルドのたびに再実行されます。