

単にコメントを付けるだけでなく、コードを改善するコードレビュー。
マージ前にバグ、セキュリティ上の問題、予期せぬ副作用を検出します。多数のエージェントが、コードベースの全体像を把握した上で、すべてのプルリクエストをレビューします。
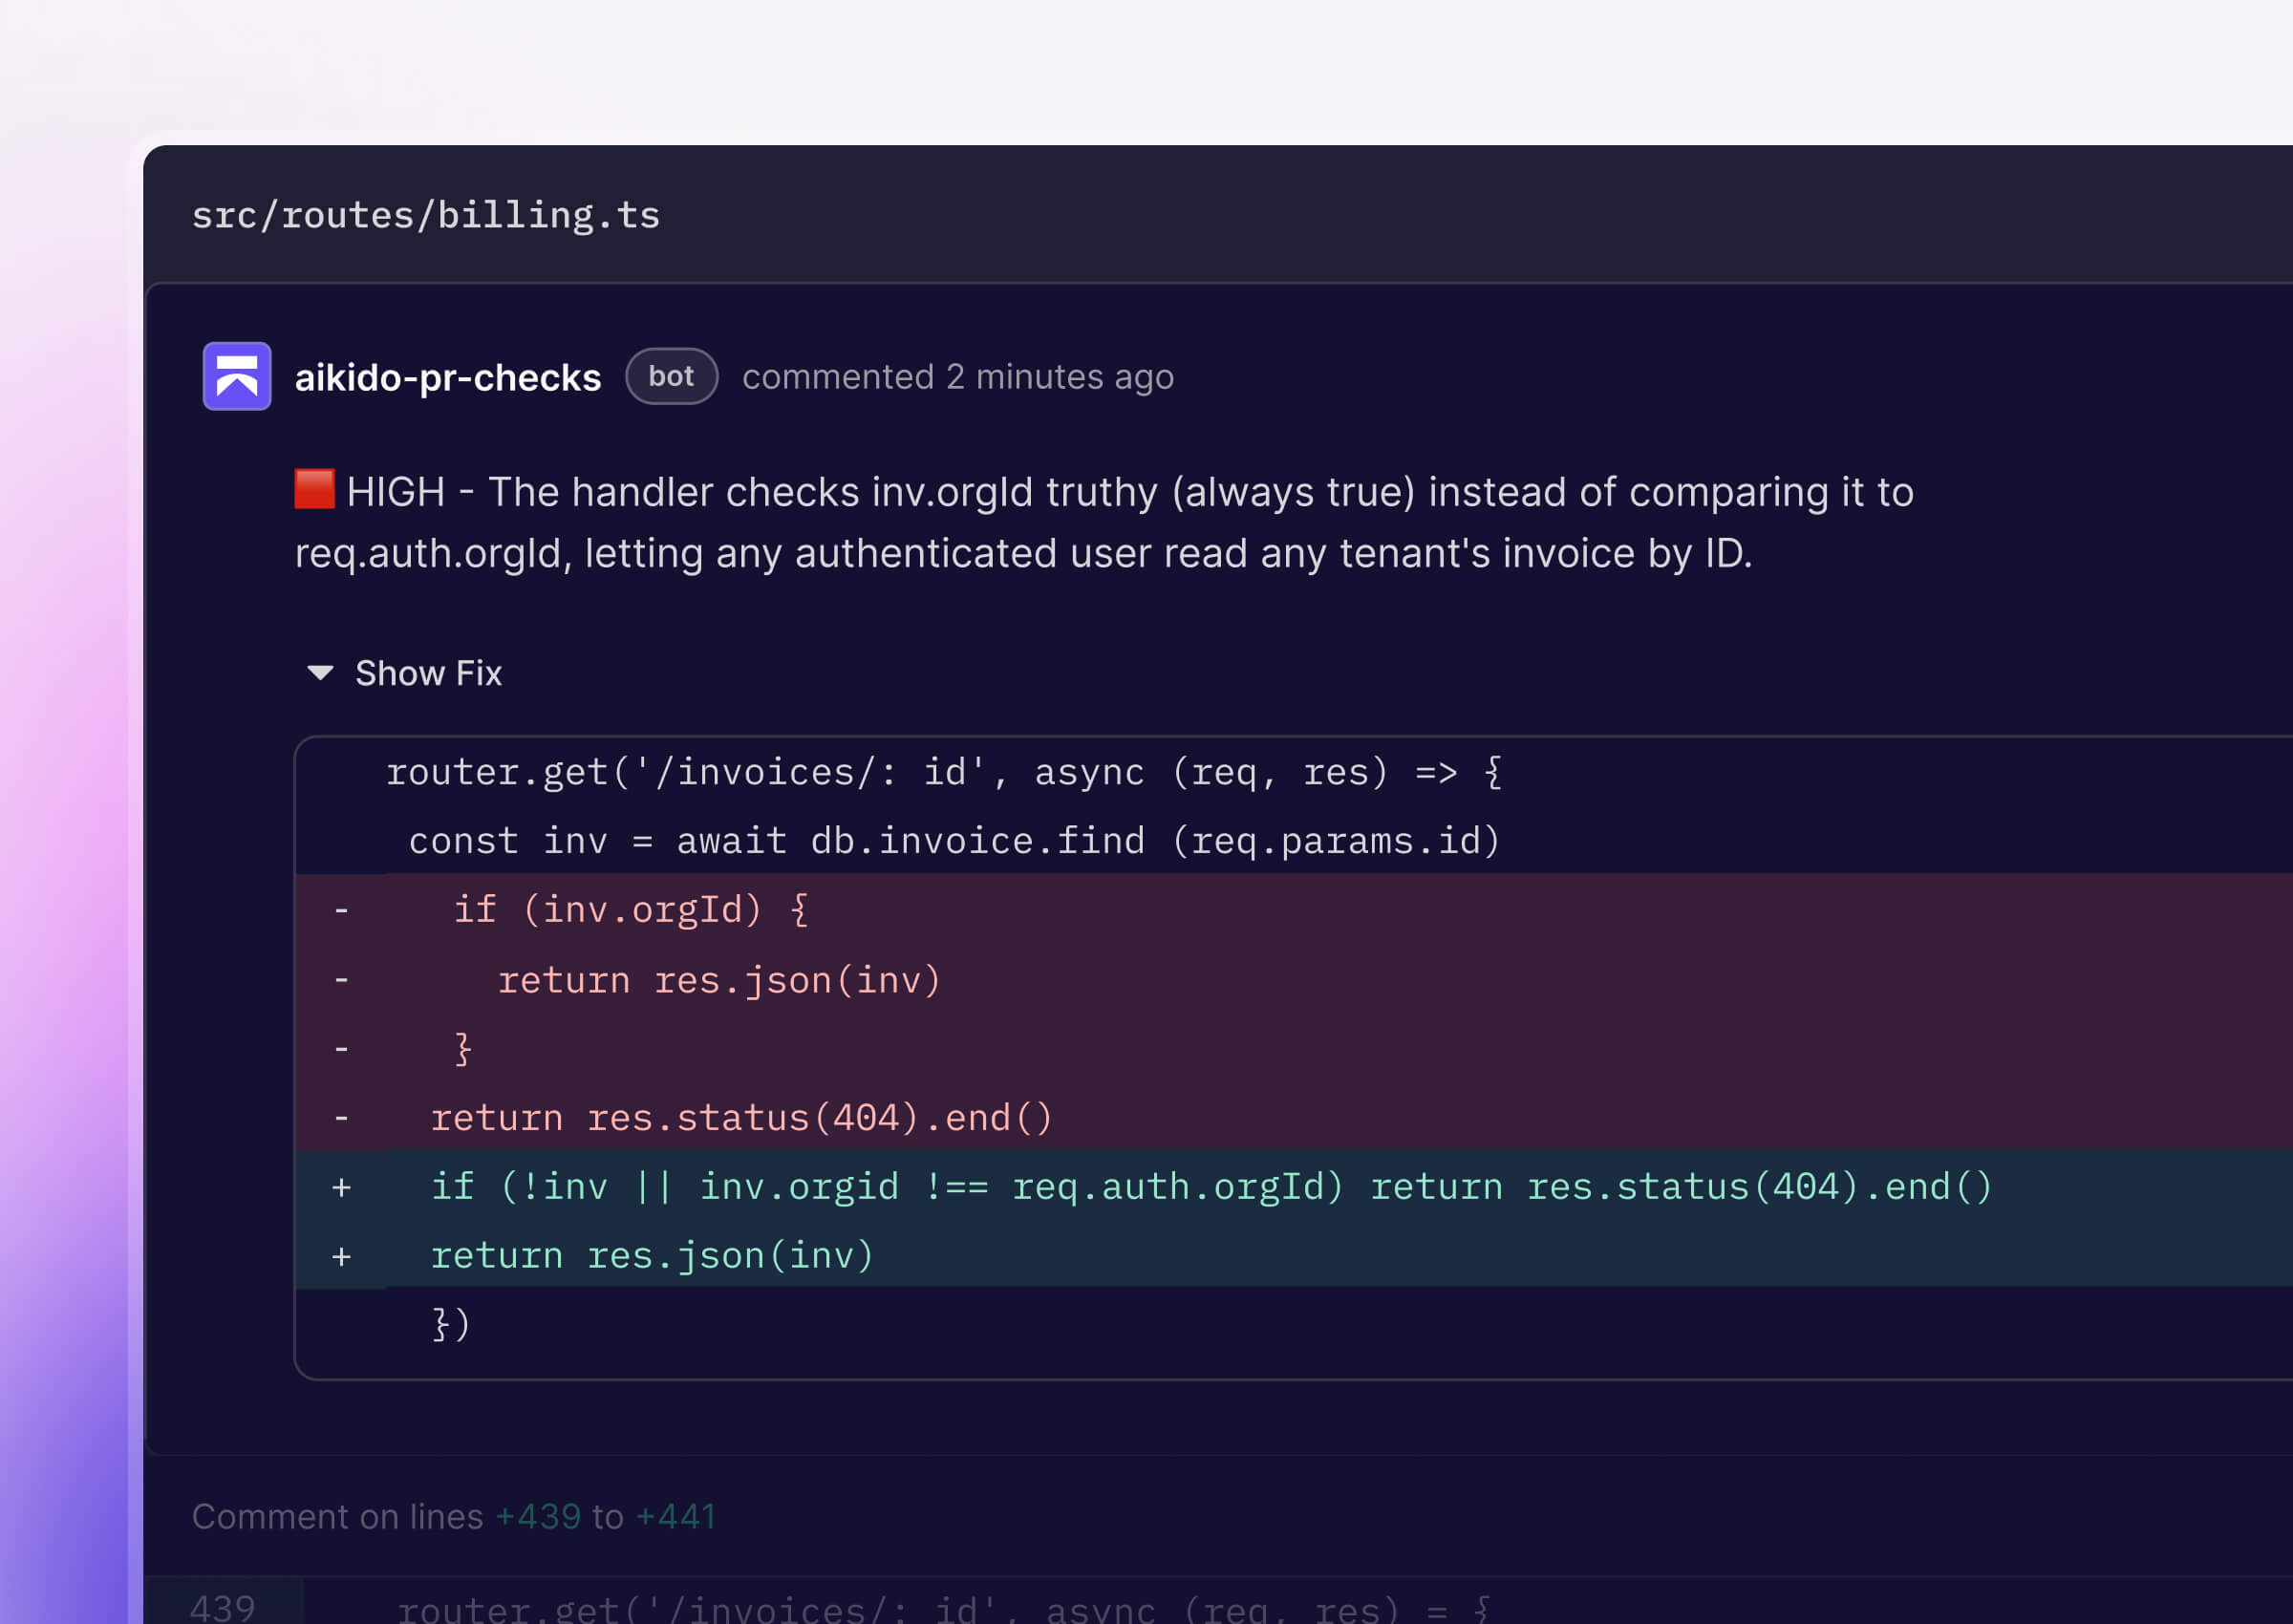


PRレビューは、AIが生成したコードを想定して設計されたものではありません
コーディング担当者が作成する変更は、チームがレビューできる量を超えています。 Aikido これは、変更がマージされる前にすべての変更を分析する独立したレビュー層であり、


すべてのプルリクエストに対するAIによるコードレビュー
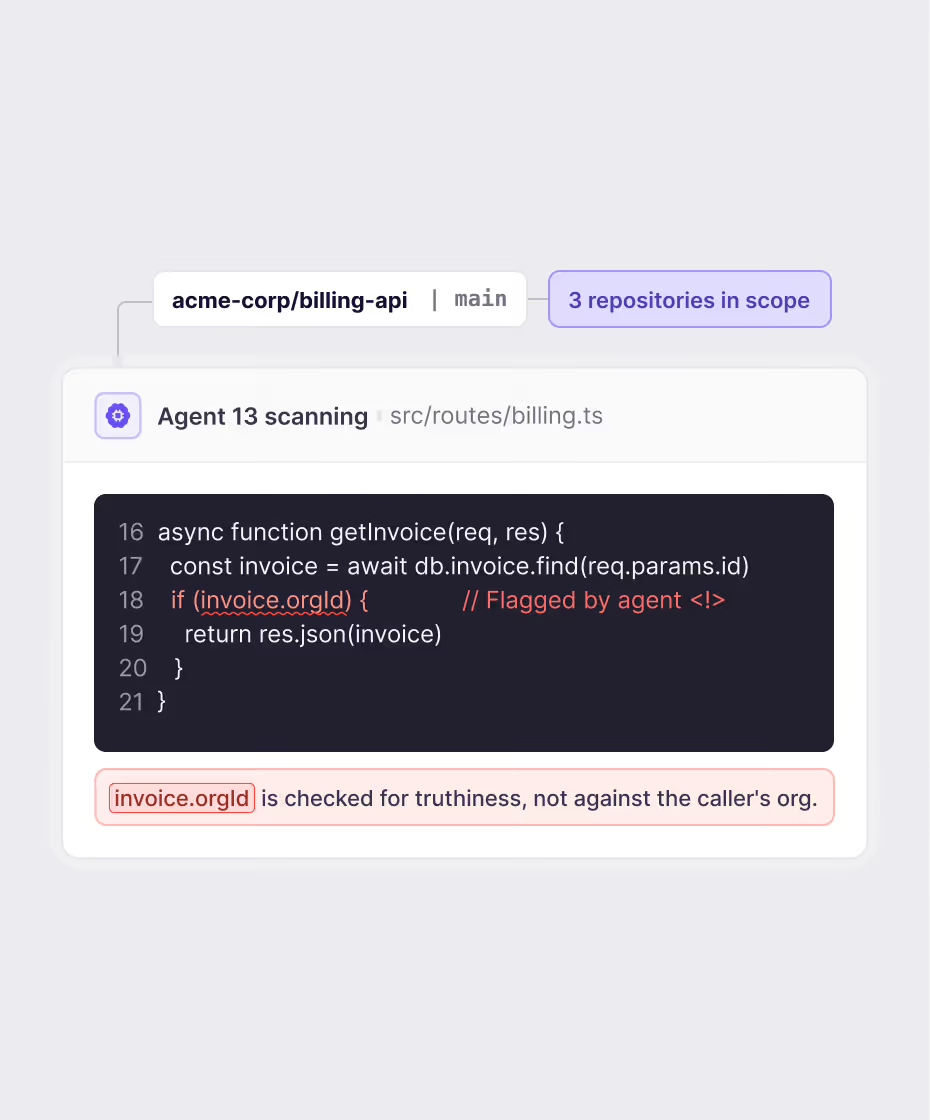
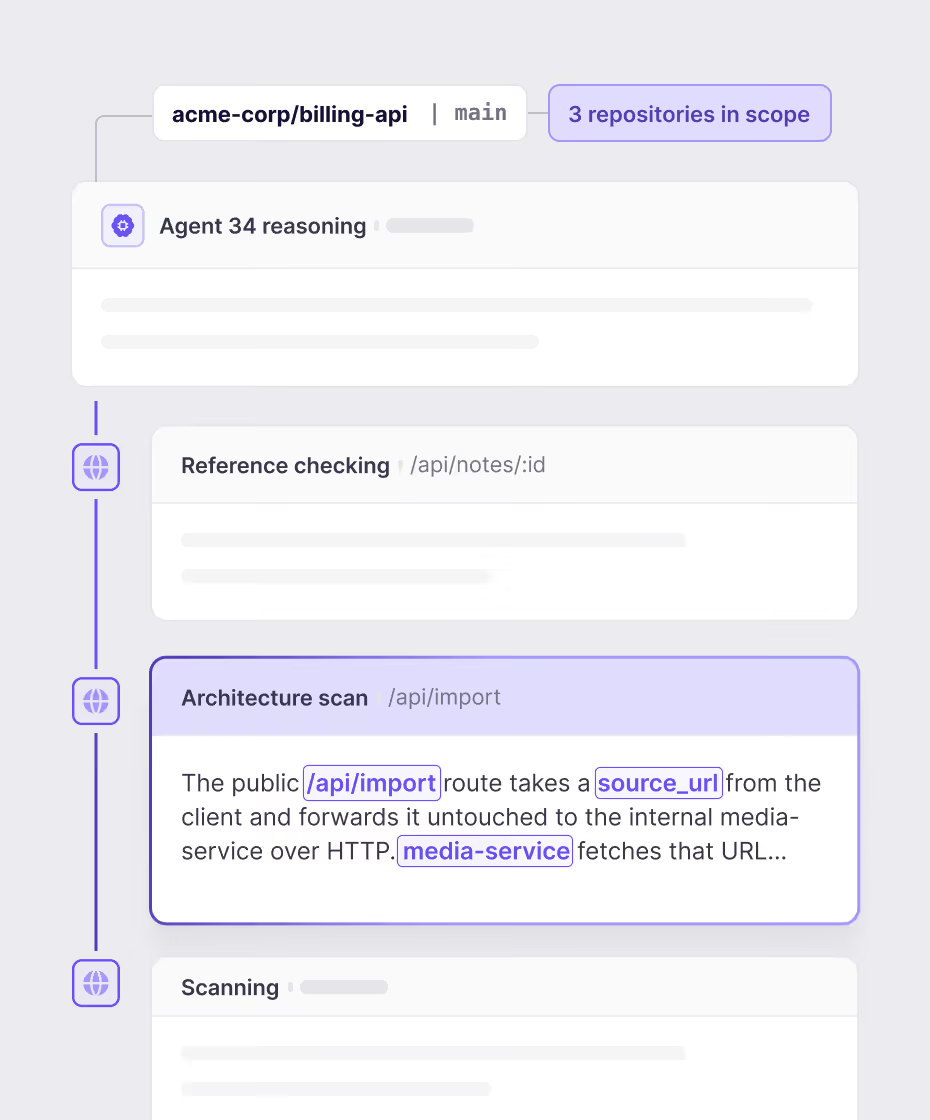
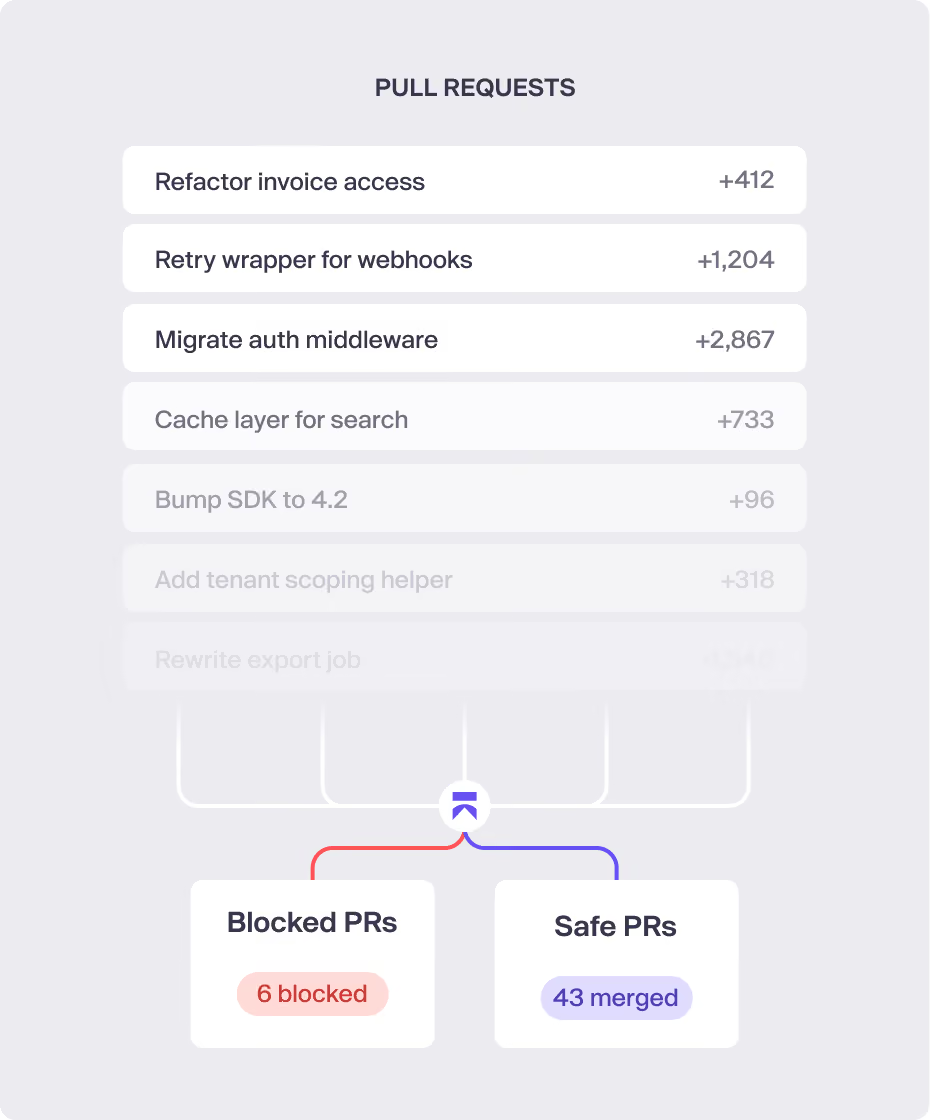

AIによるコードレビューツール。 すべてのプルリクエストに対応。コードベース全体の文脈を把握。

「Deep PR Review」を4分以内で解説
リポジトリを連携させて、推論エージェントがコードベースからどのような情報を発見するかを確認しましょう。
あるいは、現在お使いのSAST と並行して実行し、何が不足しているかを確認してみてください。
参照 Aikido の実演
動画をご覧になるには、職場のメールアドレスを入力してください
脆弱性を追いかけるのではなく、構築に注力する
セキュリティ対応の未処理案件を減らす
すべてのPRは自動的に審査されるため、脆弱性が本番環境に混入することはありません。
エンジニアリングの負担を軽減する
自動化されたトリアージとワンクリックでの修正により、人員を増やすことなく、手作業によるセキュリティ業務を削減できます。
問題が悪化する前に未然に防ぐ
脆弱性は、修正に要する時間とコストが最も少ないマージ前の段階で修正されます。
監査準備にかかる時間を短縮する
コードを継続的に分析しておけば、セキュリティに関する質問票への回答にかかる時間を削減できます。
AIによるコードレビューツール。 すべてのPRに対応。コードベース全体の文脈を把握。
リポジトリを接続して、推論エージェントがコードベースで何を発見するかを確認してください。
あるいはSAST 現在使用しているSAST と並行して実行しSAST 何が不足しているかを確認してください。
「Deep PR Review」に関するよくある質問

Deep Reviewは、プルリクエスト(PR)の差分だけでなく、リポジトリ全体を読み込みます。AIを活用して、ビジネスロジックの欠陥や文脈に依存する脆弱性を検出します。これらは、SAST やSCA といったツールでは見落とされがちなものです。なぜなら、これらのツールはコードを孤立した状態でチェックするからです。
標準のPRゲートチェックでは、diffのみがチェックされます。これは決定論的であり、重大度「クリティカル」の課題がある場合はブロックされます。一方、ディープレビューでは、リポジトリ全体および関連するリポジトリを読み込み、その文脈に基づいてAIを用いて推論を行い、PRに直接コメントを書き込みます。これにより、ゲートチェックでは検出できない論理レベルの問題を捕捉することができます。
Deep Reviewはクレジット制で動作します。レビューしたプルリクエスト1件につき1クレジットが消費されます。標準的なPRゲート機能ではクレジットは使用されません。月間のクレジット上限を設定することができ、一部のプランには一定量のクレジットが付与されています。
はい。フィードバックはプルリクエスト内に直接表示されます。標準的なPRゲート機能では、ブロックするか承認するかのみが行われ、コメントは付けられません。
はい。Deep Reviewはリポジトリごとに有効・無効を切り替えられるため、すべてのリポジトリで一斉に有効にするのではなく、選択的に導入することができます。
AIペネトレーションテストでは、ステージング環境のような実稼働環境をテスト対象とする必要があります。一方、「Deep Review」と「Code Security Audit」は、いずれも静的なコードベースに対して実行されます。「Code Security Audit」はコードベース全体を分析するのに対し、「Deep Review」はプルリクエスト(PR)レベルで実行され、コード変更に伴う変更点や下流への影響に焦点を当てています。これら3つはいずれも、同様のテストフレームワークを使用しています。
権限昇格の経路、ビジネスロジックの欠陥、そしてアプリケーション全体という文脈においてのみ存在する脆弱性。行単位のSAST ではこれらを検出することはできません。全体像を把握できないからです。