Aikido

ソフトウェアのサプライチェーン全体を保護する

Socketは、パッケージのリスク検出に重点を置いています。 Aikido は、さらに一歩踏み込み、本番環境への導入前にソフトウェアサプライチェーンのリスクを未然に防ぎ、優先順位を付け、是正します。

クレジット不要・読み取り専用・数分で結果が判明
15万以上の組織から信頼されています
|
30万人以上の開発者に愛用されています
|
4.7/5
主な比較

ソケットはパッケージを固定します。
Aikido は、ソフトウェアのサプライチェーン全体とライフサイクル全体を保護します。

サプライチェーン全体を網羅

パッケージレジストリの枠を超えて

セキュアなパッケージ、IDE拡張機能、ブラウザ拡張機能、AIツール、コンテナイメージ。

自動トリアージと自動修正

検知の枠を超えて

攻撃が発生する前に未然に防ぎ、悪用される可能性のあるリスクを優先順位付けし、脆弱性を自動的に修正します。

包括的なプラットフォーム

サプライチェーンの枠を超えて

単一のプラットフォームから、アプリケーション全体を保護しましょう。

aikido チェーン・セキュリティ

Aikido 合気道は、悪意のある依存関係や脆弱な依存依存関係からあなたを守ります

サプライチェーン攻撃をいち早く検知する

CVEだけにとどまらない。オープンソース・エコシステム全体において、マルウェア、侵害されたパッケージ、および未公開の脆弱性を、公開から数分以内に検出します。

  • npm、PyPI、NuGet、GitHub Actions など

  • 新たな脅威を数分以内に特定(中央値:6分)

  • VS Code、Visual Studio、JetBrains、Cursor、Windsurf、……

悪意のあるインストールを防止する

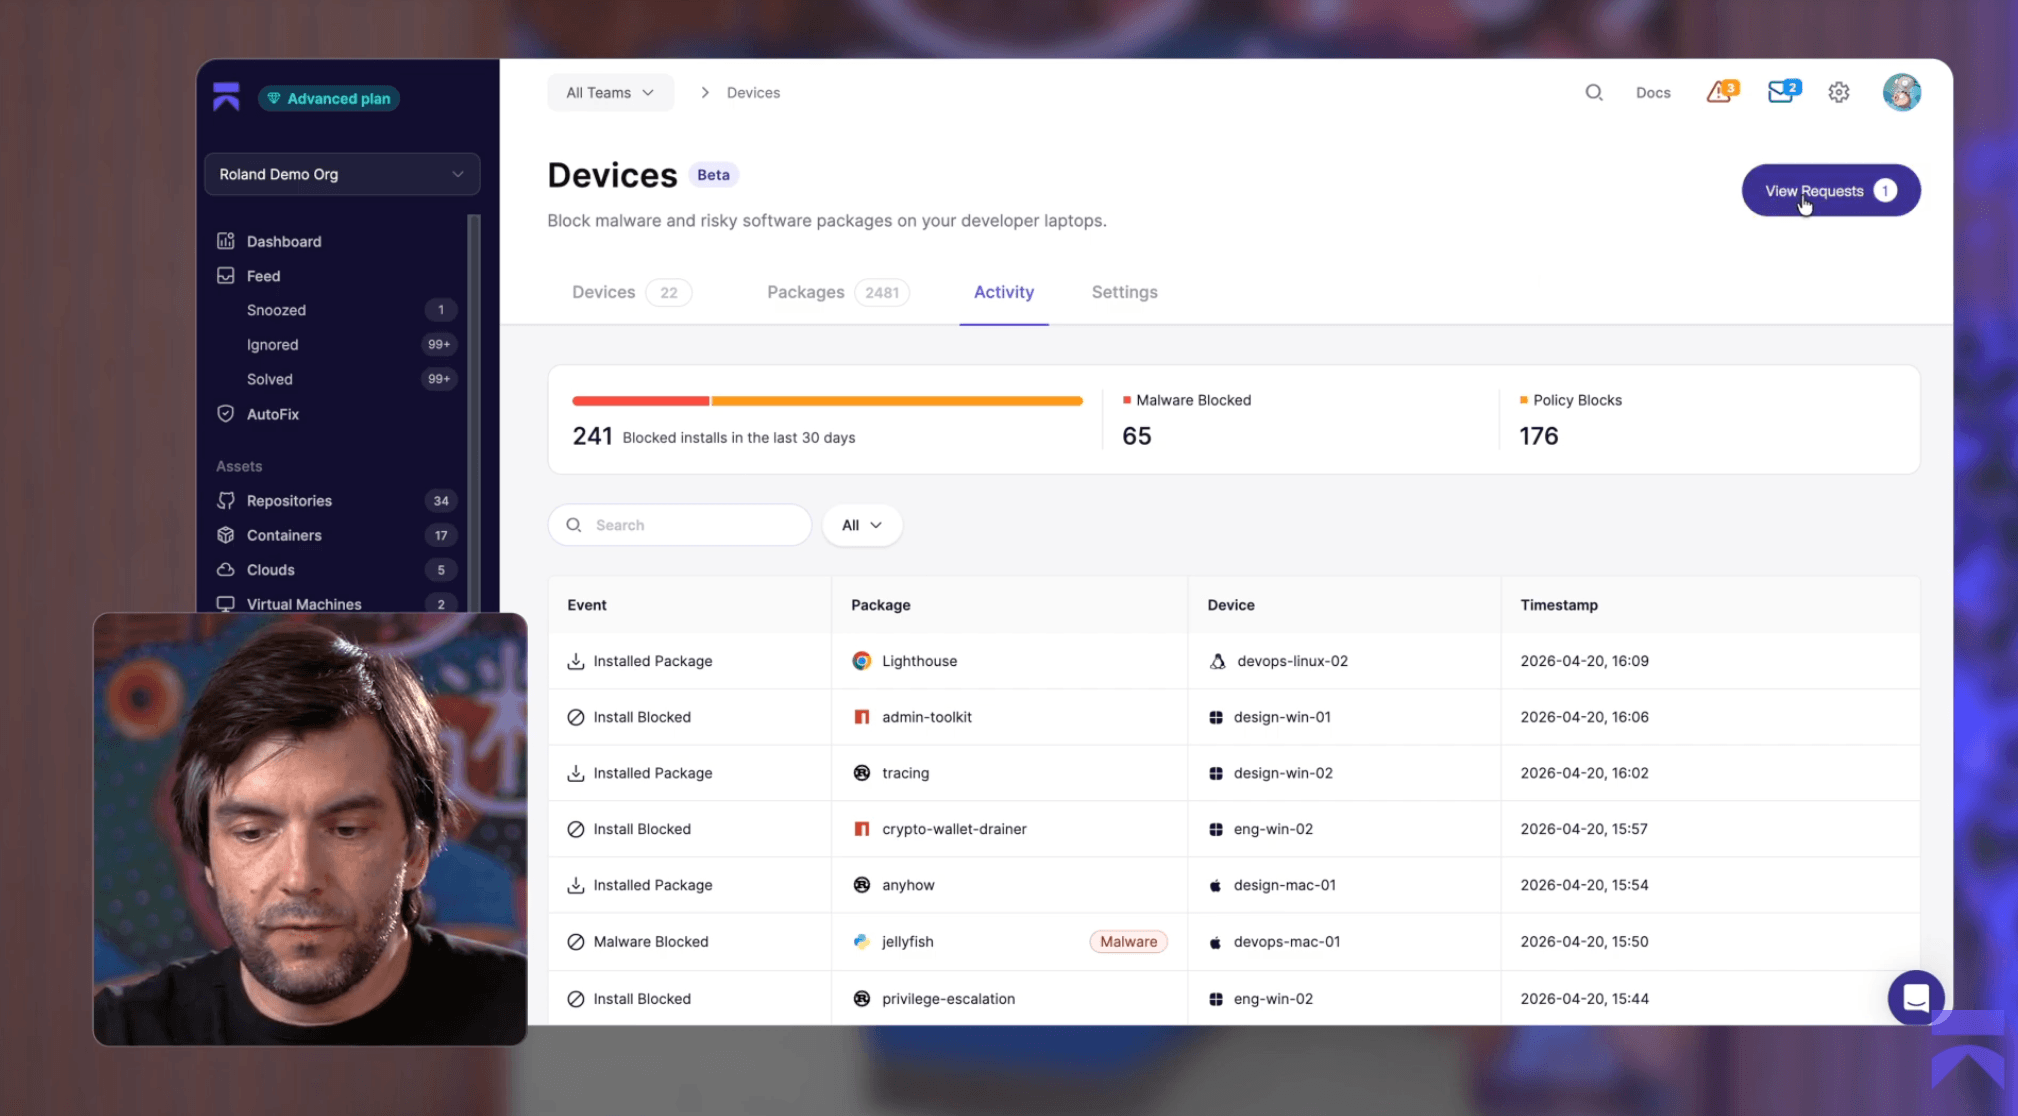
悪意のあるパッケージ、IDE拡張機能、ブラウザ拡張機能、AIツールが開発者のデバイスにインストールされる前に阻止します。

  • 依存関係ファイアウォール

  • デバイスの保護

  • チームの方針と承認

今すぐデモを見る
チュートリアルを見る

どのCVEが重要か把握しておく

到達可能性分析では、アプリケーションが実行可能な脆弱性を特定します。AIによる悪用可能性分析では、コードを解析して、CVEがお客様の環境で実際に悪用可能かどうかを判断します。

  • 到達可能性分析

  • CVEの悪用可能性分析

  • AutoTriage と AutoFix

アップグレードせずにパッチを適用する

脆弱性のあるライブラリを以下に置き換えてください Aikidoのドロップイン対応パッチ版に置き換えてください。アップストリームからの修正を待ったり、リスクを伴うアップグレードを行ったりする必要はありません。

  • 破壊的変更はありません

  • 新しいCVEに関するPRを毎日自動で作成

  • AutoFix

Aikido 対 Socket.dev

透明性の高い価格設定、追加料金なし
Aikido
ソケット
マルウェア検出
制限あり
パッケージレジストリのみ
CVE登録前の脆弱性
悪意のあるインストールを防止する
制限あり
開発者用デバイスの保護
IDE、ブラウザ、およびAIツールのガバナンス
到達可能性分析
AIによるCVEの悪用可能性分析
ハード化ライブラリ
セキュリティパッチ対応済みコンテナイメージ
包括的なアプリケーションセキュリティ
  • SAST AISAST
  • 機密事項
  • コンテナ・セキュリティ
  • クラウド (CSPM)
  • ランタイム保護
  • 自律型ペンテスト
  • 制限あり
  • 制限あり
  • 制限あり

オープンソースを活用して、自信を持って開発しましょう。

マルウェア攻撃を阻止しましょう。

悪意のあるインストールが開発者のマシンや本番環境に到達する前に阻止する。

業務を中断することなくパッチを適用する。

リスクを伴うアップグレードを行わずに、重大な脆弱性を修正しましょう。CVEの未対応件数を解消しましょう。

発送を続けてください。

インシデントへの対応やセキュリティ債務の管理に時間を費やすのではなく、製品開発にエンジニアの時間を充てましょう。

~と Aikidoにより、脆弱性をリアルタイムで可視化できるようになり、重大な問題となる前にそれらに対処できるようになりました。

ジャック・アクステンサービス・情報セキュリティ責任者

GEAはSonarqubeから Aikido
アイテムが見つかりませんでした。
選ぶ理由 Aikido

ソフトウェアのサプライチェーンの枠を超えて展開する。

サプライチェーン攻撃は、アプリケーションセキュリティの一部に過ぎません。

セキュアなソフトウェアの提供

開発段階で真の脆弱性を見つけ出し、修正する。 Aikido は、SAST、SCA、シークレットなどを統合することで、開発者を誤検知の洪水にさらすことなく、誤検知を低減します。

セキュリティ態勢を管理する

クラウド環境全体を完全に可視化します。攻撃者に先んじて、設定ミス、情報漏洩のリスク、および脆弱性を特定します。

防御体制を継続的にテストしてください

特別に訓練されたAIモデルを用いて、実際のエクスプロイトに対してソフトウェアのテストを実施します。防御体制を強化するための実践的な指針を得ることができます。

ソフトウェアのサプライチェーンを保護する

攻撃を検知する。悪意のあるインストールを防止する。悪用可能なリスクを優先順位付けする。脆弱な依存関係パッチを適用する。