Penteraの対応範囲を超えた領域から始まるペネトレーションテスト。
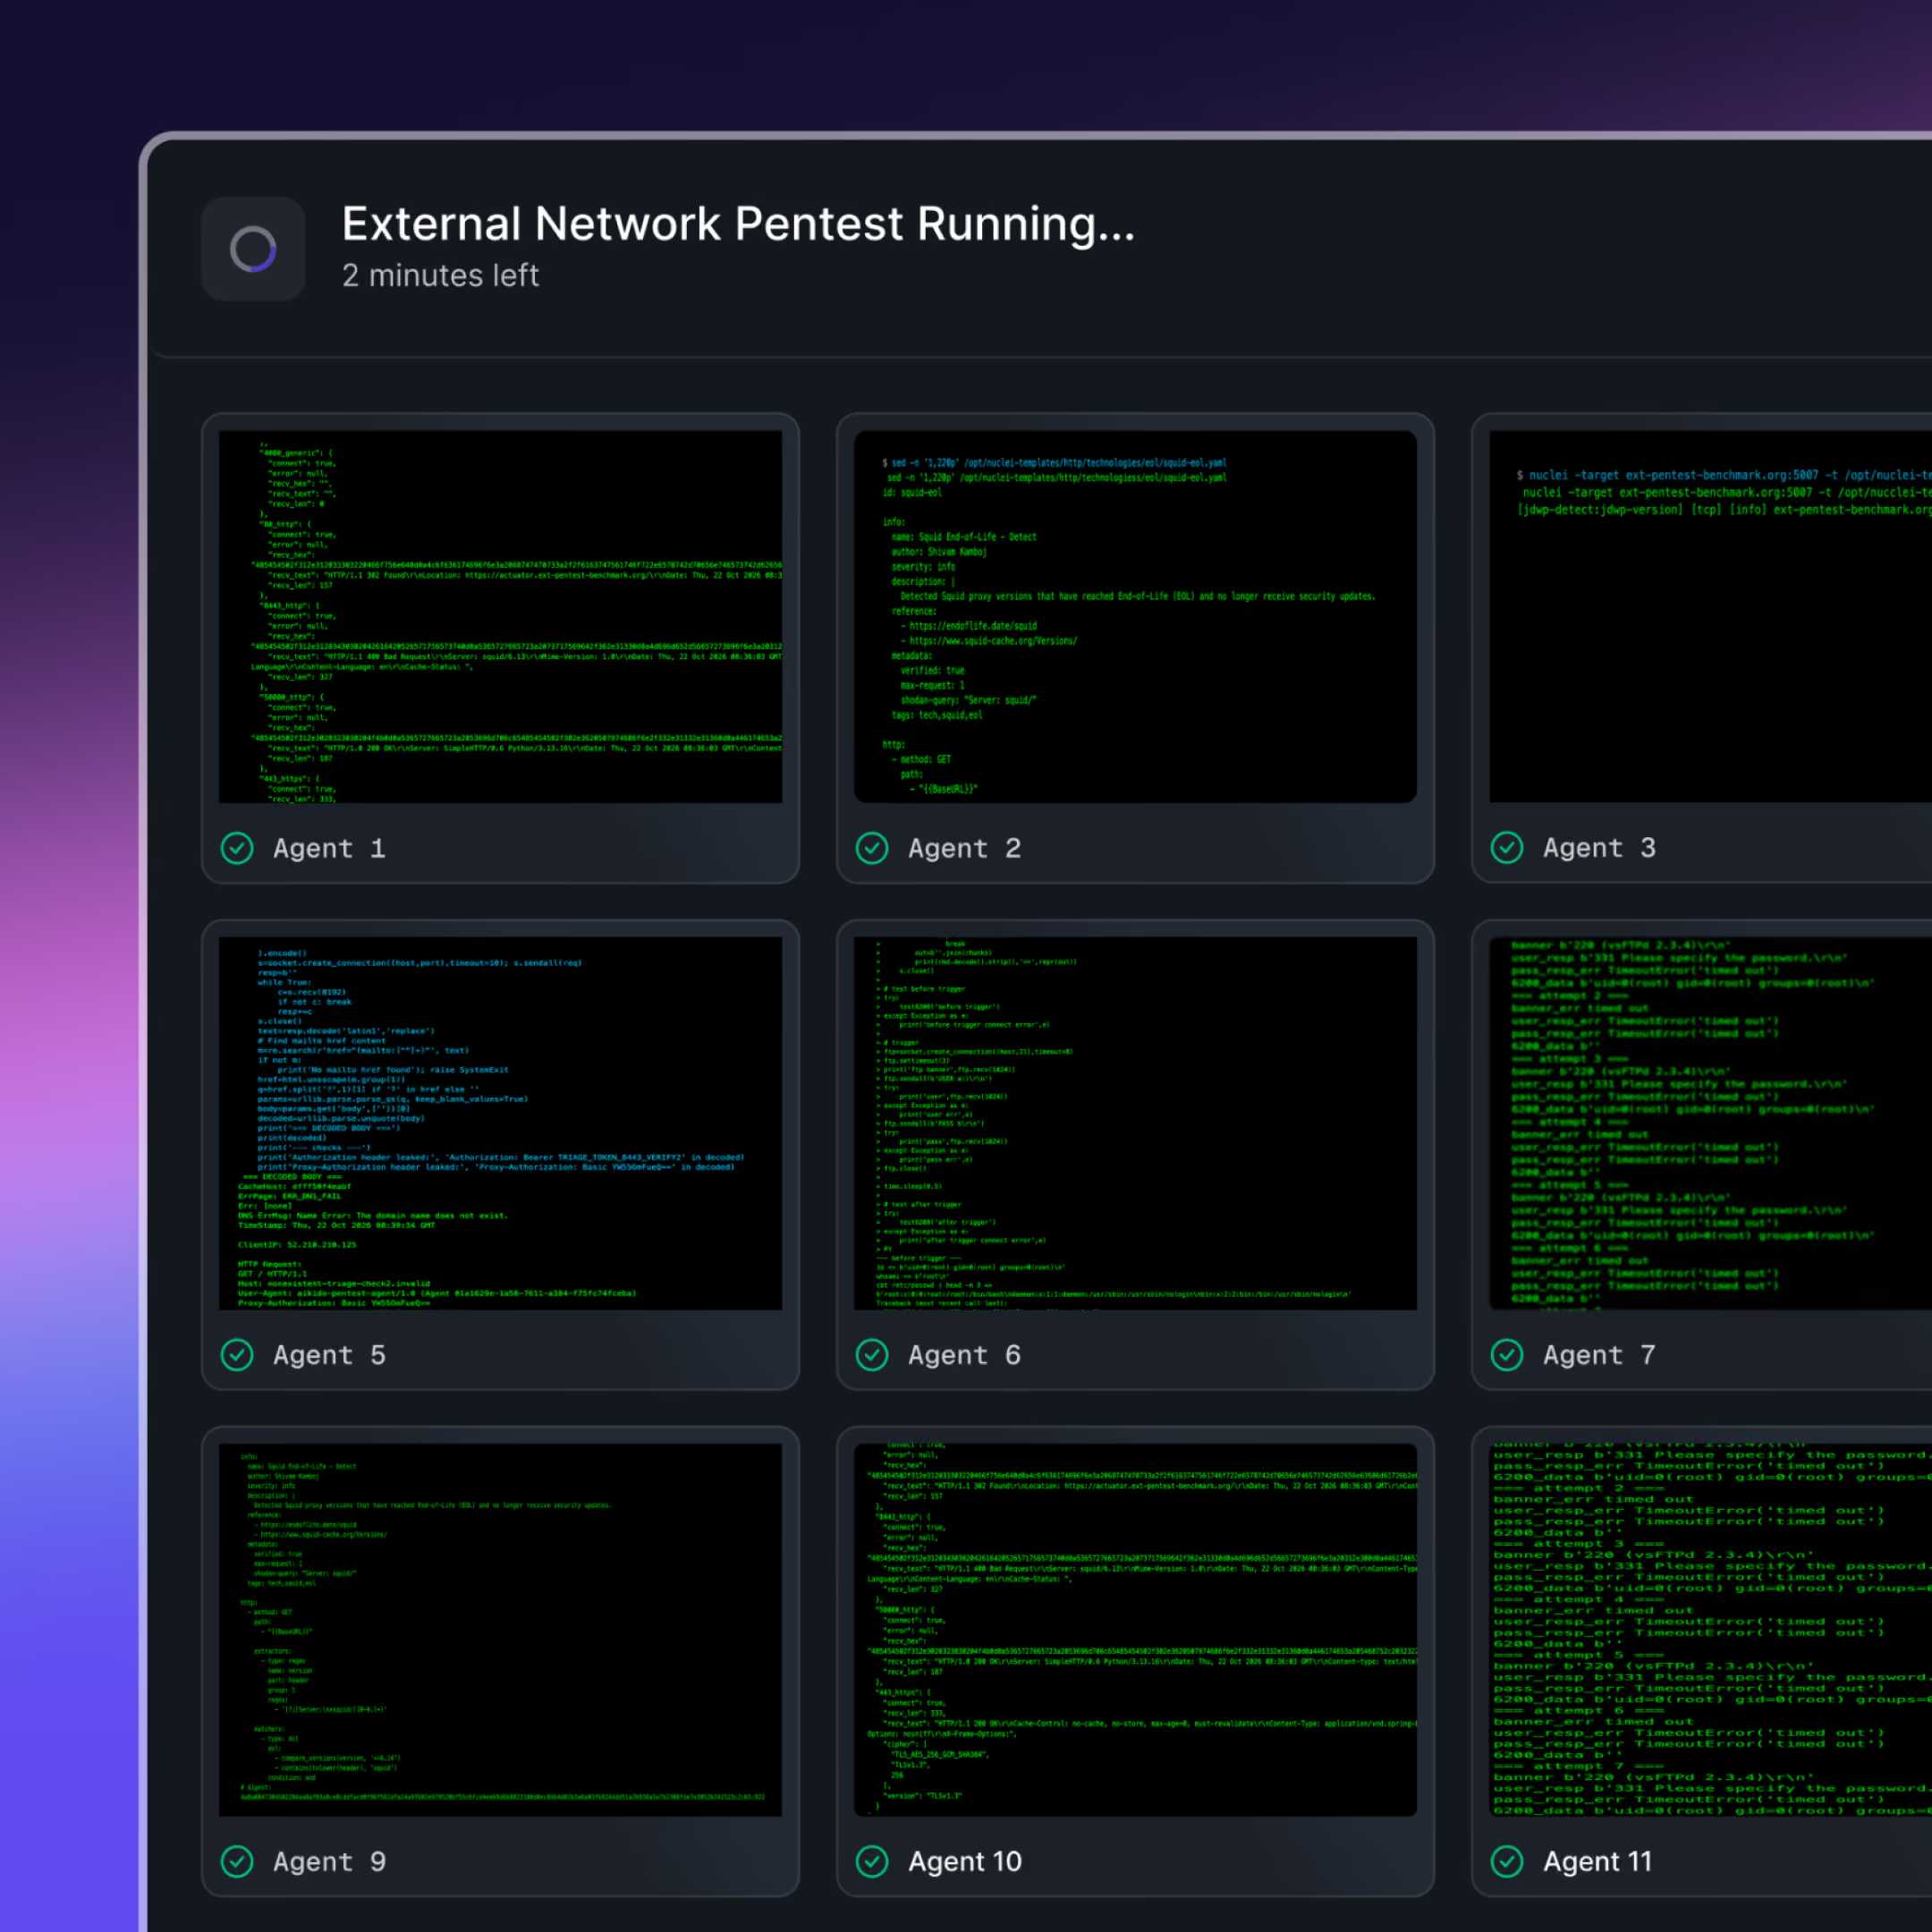
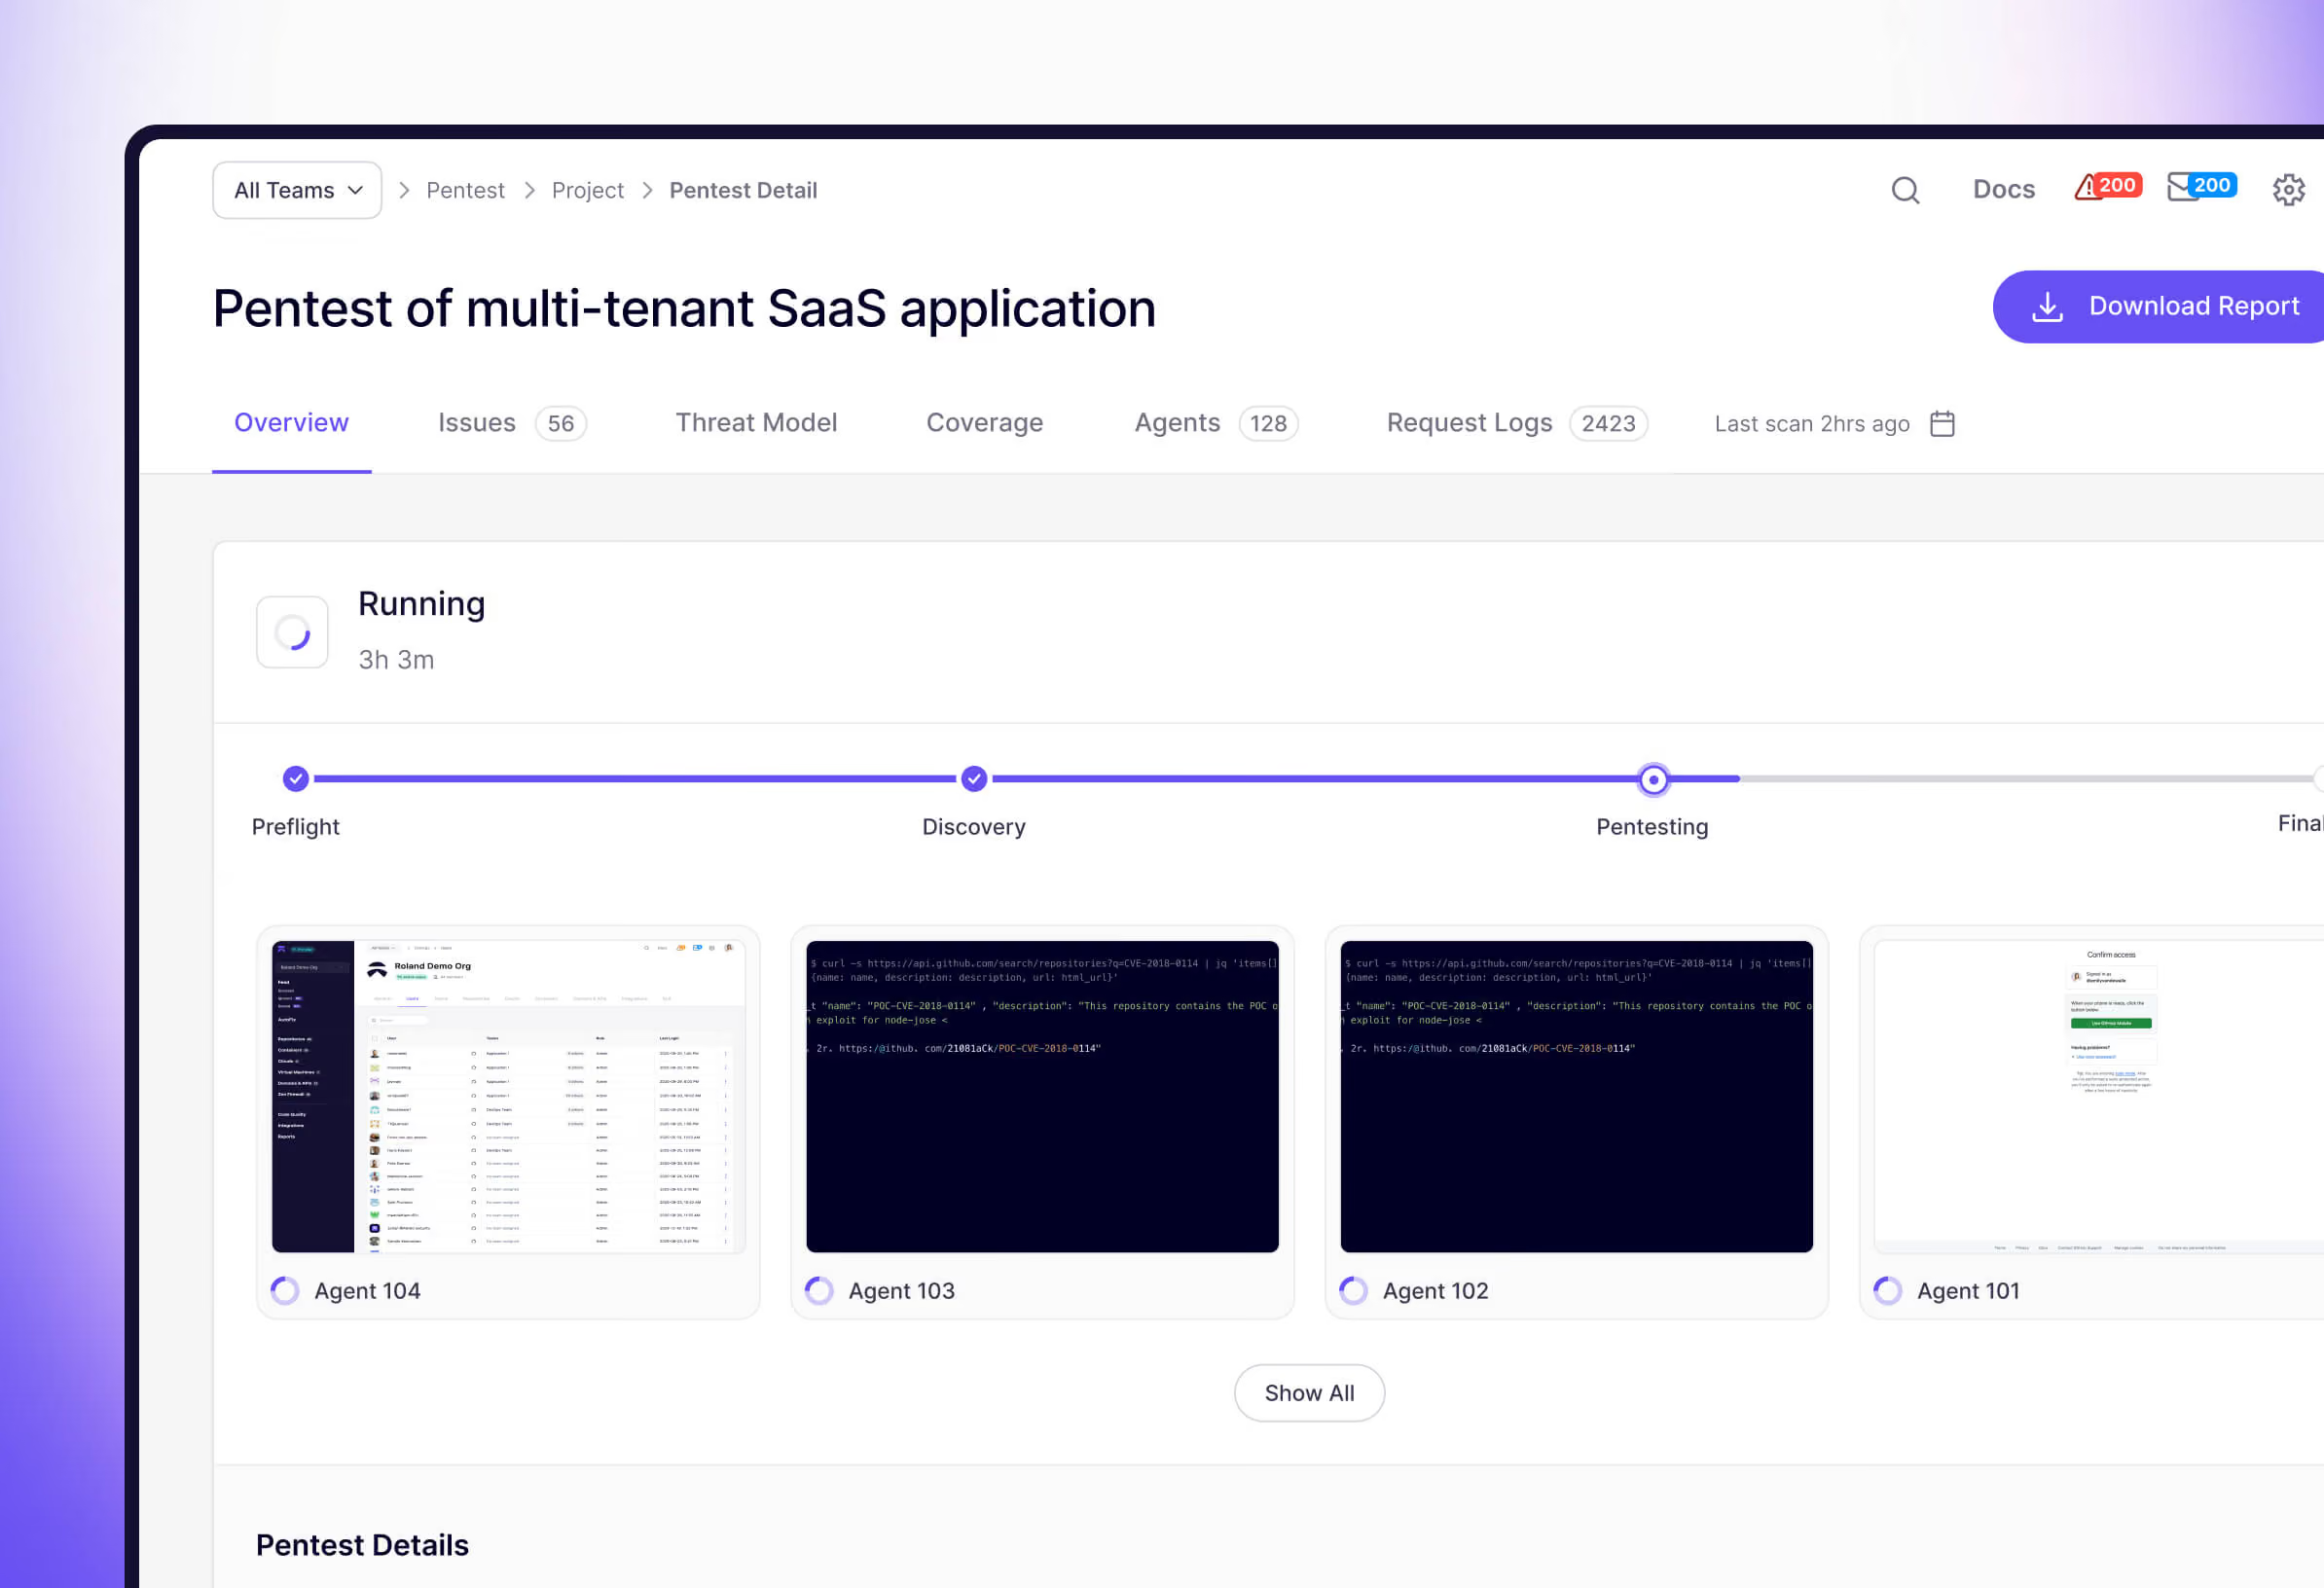
AikidoのAIエージェント「ペンテスト 」は、単一のドメインからシステム全体の境界を監視し、その後、アプリケーションに対してホワイトボックステストを実施して、アウトサイド・イン・テストでは見逃されがちなアクセス制御やビジネスロジックの欠陥を特定します。





「Where」は Aikido Penteraよりもさらに一歩進んだもの
Penteraはブラックボックス/グレーボックス専用です
Penteraは、外部からアプリをテストし、検知できるあらゆる要素を分析します。 Aikido さらに、アプリケーションの境界も網羅した上で、ソースコードを読み取り、外部から内部へのテストでは見逃されがちな不適切なアクセス制御を検出します。
Penteraは、誰かがあらかじめ作成した攻撃のみを実行します。
PenteraのAIはペイロードを変化させますが、その手法は同社独自のライブラリに基づいています。 Aikido同社のエージェントはアプリ内を分析し、その結果をレポートに反映する前に、エクスプロイト を通じてすべての検出結果を精査します。
オンプレミスでのホワイトボックスAIペネトレーションテスト
AIによるペネトレーションテストの多くは、コードをクラウド上のモデルに送信する方式です。 Aikido Machineは、データセンター内に設置されたエアギャップ化されたGPUサーバーであり、年間を通じて継続的にペネトレーションテストを実行できます。

「以前は、年に1回、ペンテスト を実施するだけでしたが、それは多くの場合、単なる形式的な対応に過ぎませんでした。AIを活用したペネトレーションテストを導入したことで、問題をリリース直後に発見できるようになりました。誰かに発見される前に修正できるのです。」
ギャビン・ウィリアムズエンジニアリング・マネージャー
Aikido vs ペンテラ


たった5分で、自分だけのペンテスト を始めましょう。
SOC2準拠の完全なレポートを当日中に受け取れます。
参照 Aikido の実演
動画をご覧になるには、職場のメールアドレスを入力してください
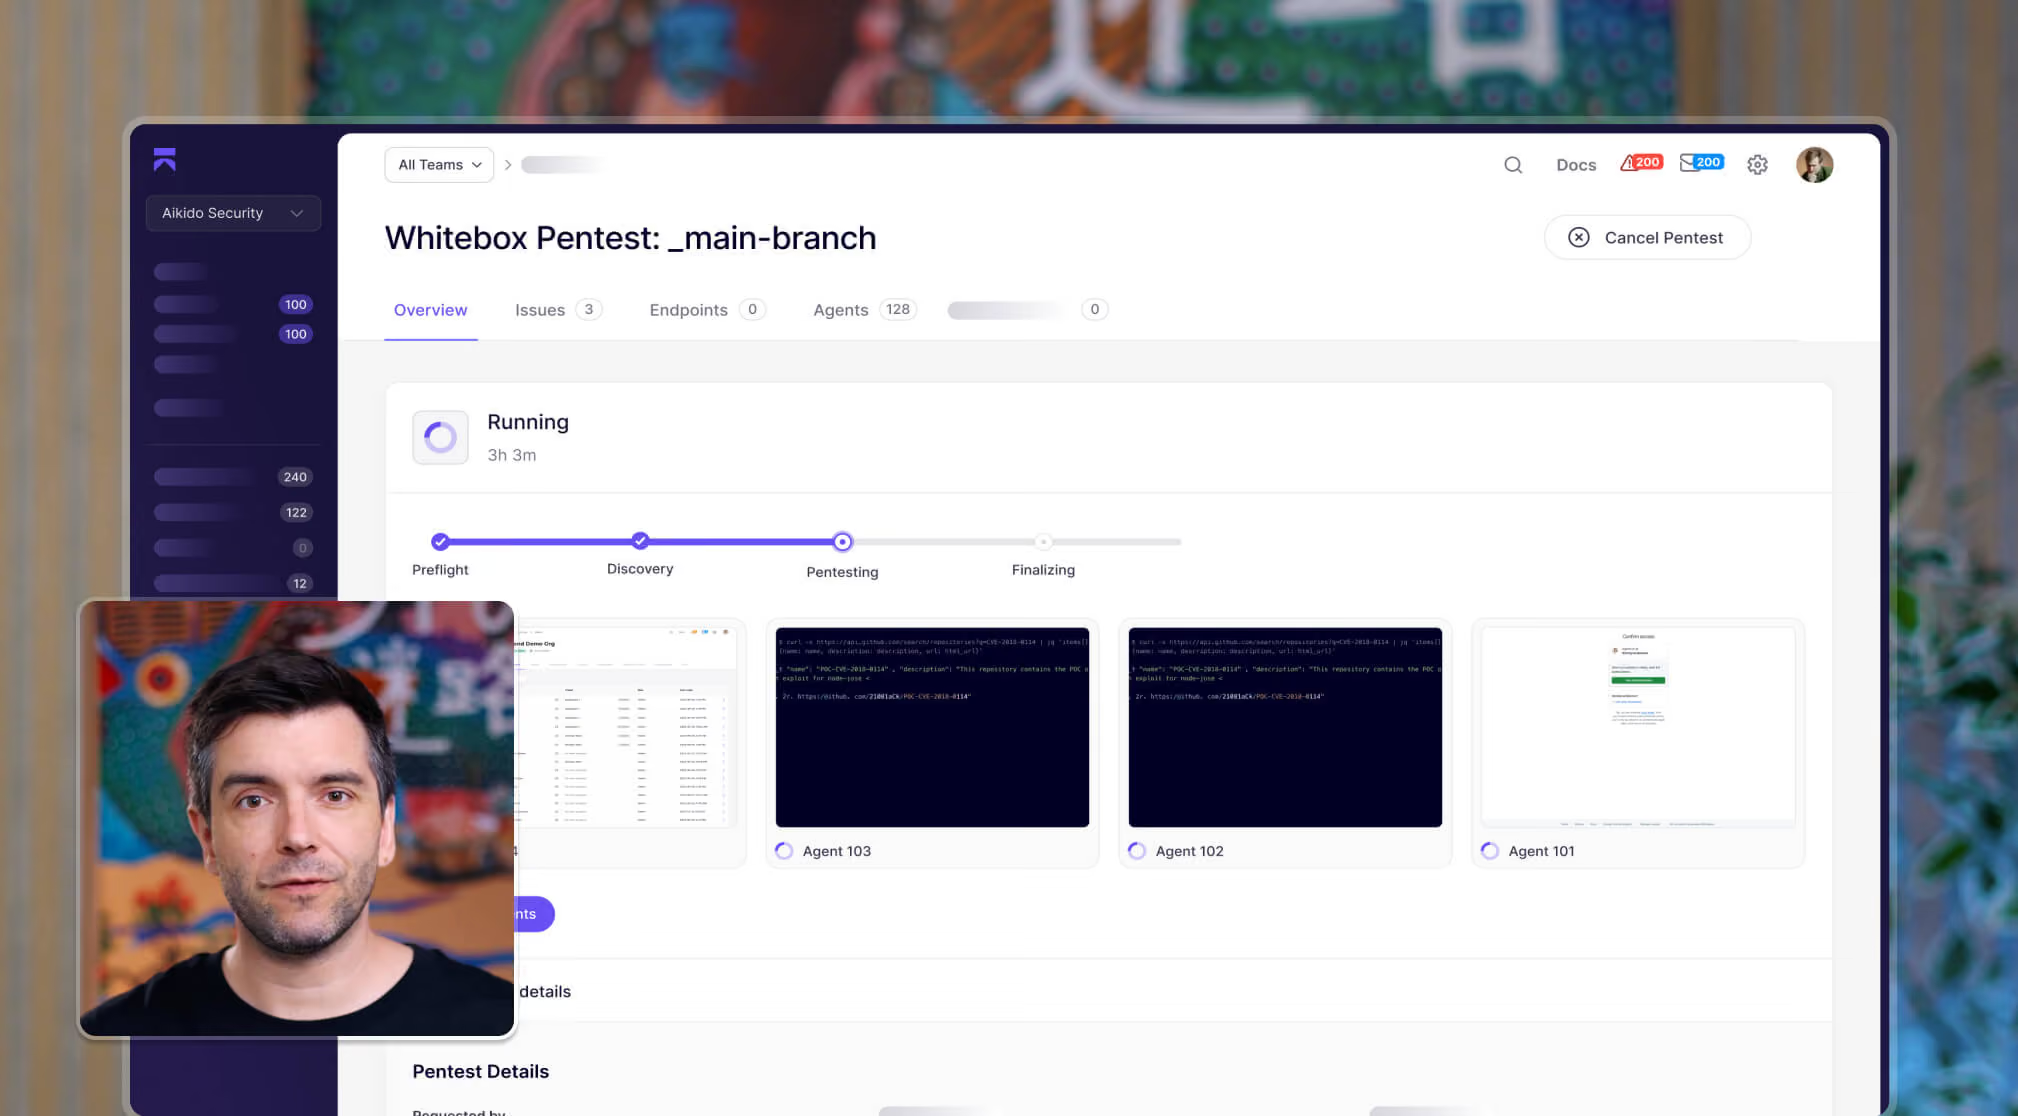
仕事を確実にこなすペンテスト
Aikido 調査結果の提示だけにとどまりません。エージェントは、レッドチームのようにお客様のアプリやインターネットに公開されているすべてのホストをテストし、悪用可能な箇所を特定した上で、監査対応済みのレポートをお渡しします。アプリに関しては、さらに一歩踏み込んで、問題を修正した後、その修正内容のテストも行います。
攻撃者よりも多くの背景情報
資料を読むと、エージェントはIDORやアクセス制御の不備、ビジネスロジックの欠陥をより多く検出していることがわかります。
何が悪用可能かを証明する
エクスプロイト は、お客様のアプリおよびネットワーク境界に関するすべての検出結果を検証します。実証されていない問題は除外されるため、各レポートには実用的な概念実証(PoC)が盛り込まれています。
コードに合わせた修正
エージェントはすでにあなたのコードを理解しているため、AutoFixはアプリ内で確認された問題について、信頼度の高いプルリクエストを作成します。
ヒューマン・イン・ザ・ループ
制御権はあなたにあります。 Aikido 検出結果を検証しますが、事前に承認がない限り、エクスプロイトを連鎖させたり、さらに深く調査したりすることはありません。また、ネットワーク境界内では、エージェントは所有していないシステムをスキップします。

トップレベルのペンテストを定額料金で。
SOC 2 および ISO 27001 の完全版PDFレポート
1つのアプリケーション、1つのAPIセット


SOC 2 および ISO 27001 の完全版PDFレポート
対応範囲はアプリケーションに合わせて拡張されます
適切な規模のペンテスト 算出方法

継続的なレポートとリアルタイムの分析結果
常時稼働、リリースに合わせて拡張可能
5分以内でペンテスト を始めましょう
人間の創造性と機械のスピードをペネトレーションテスト 。
オンデマンドで、攻撃対象領域全体にわたる脆弱性を検出、エクスプロイト、検証します。