

悪用される前に攻撃経路を把握する
Aikido クラウドへの露出状況、コンテナの脆弱性、IAMの権限を1つのグラフに統合するため、攻撃者が実際にどのCVEにアクセスできるかを正確に把握できます。
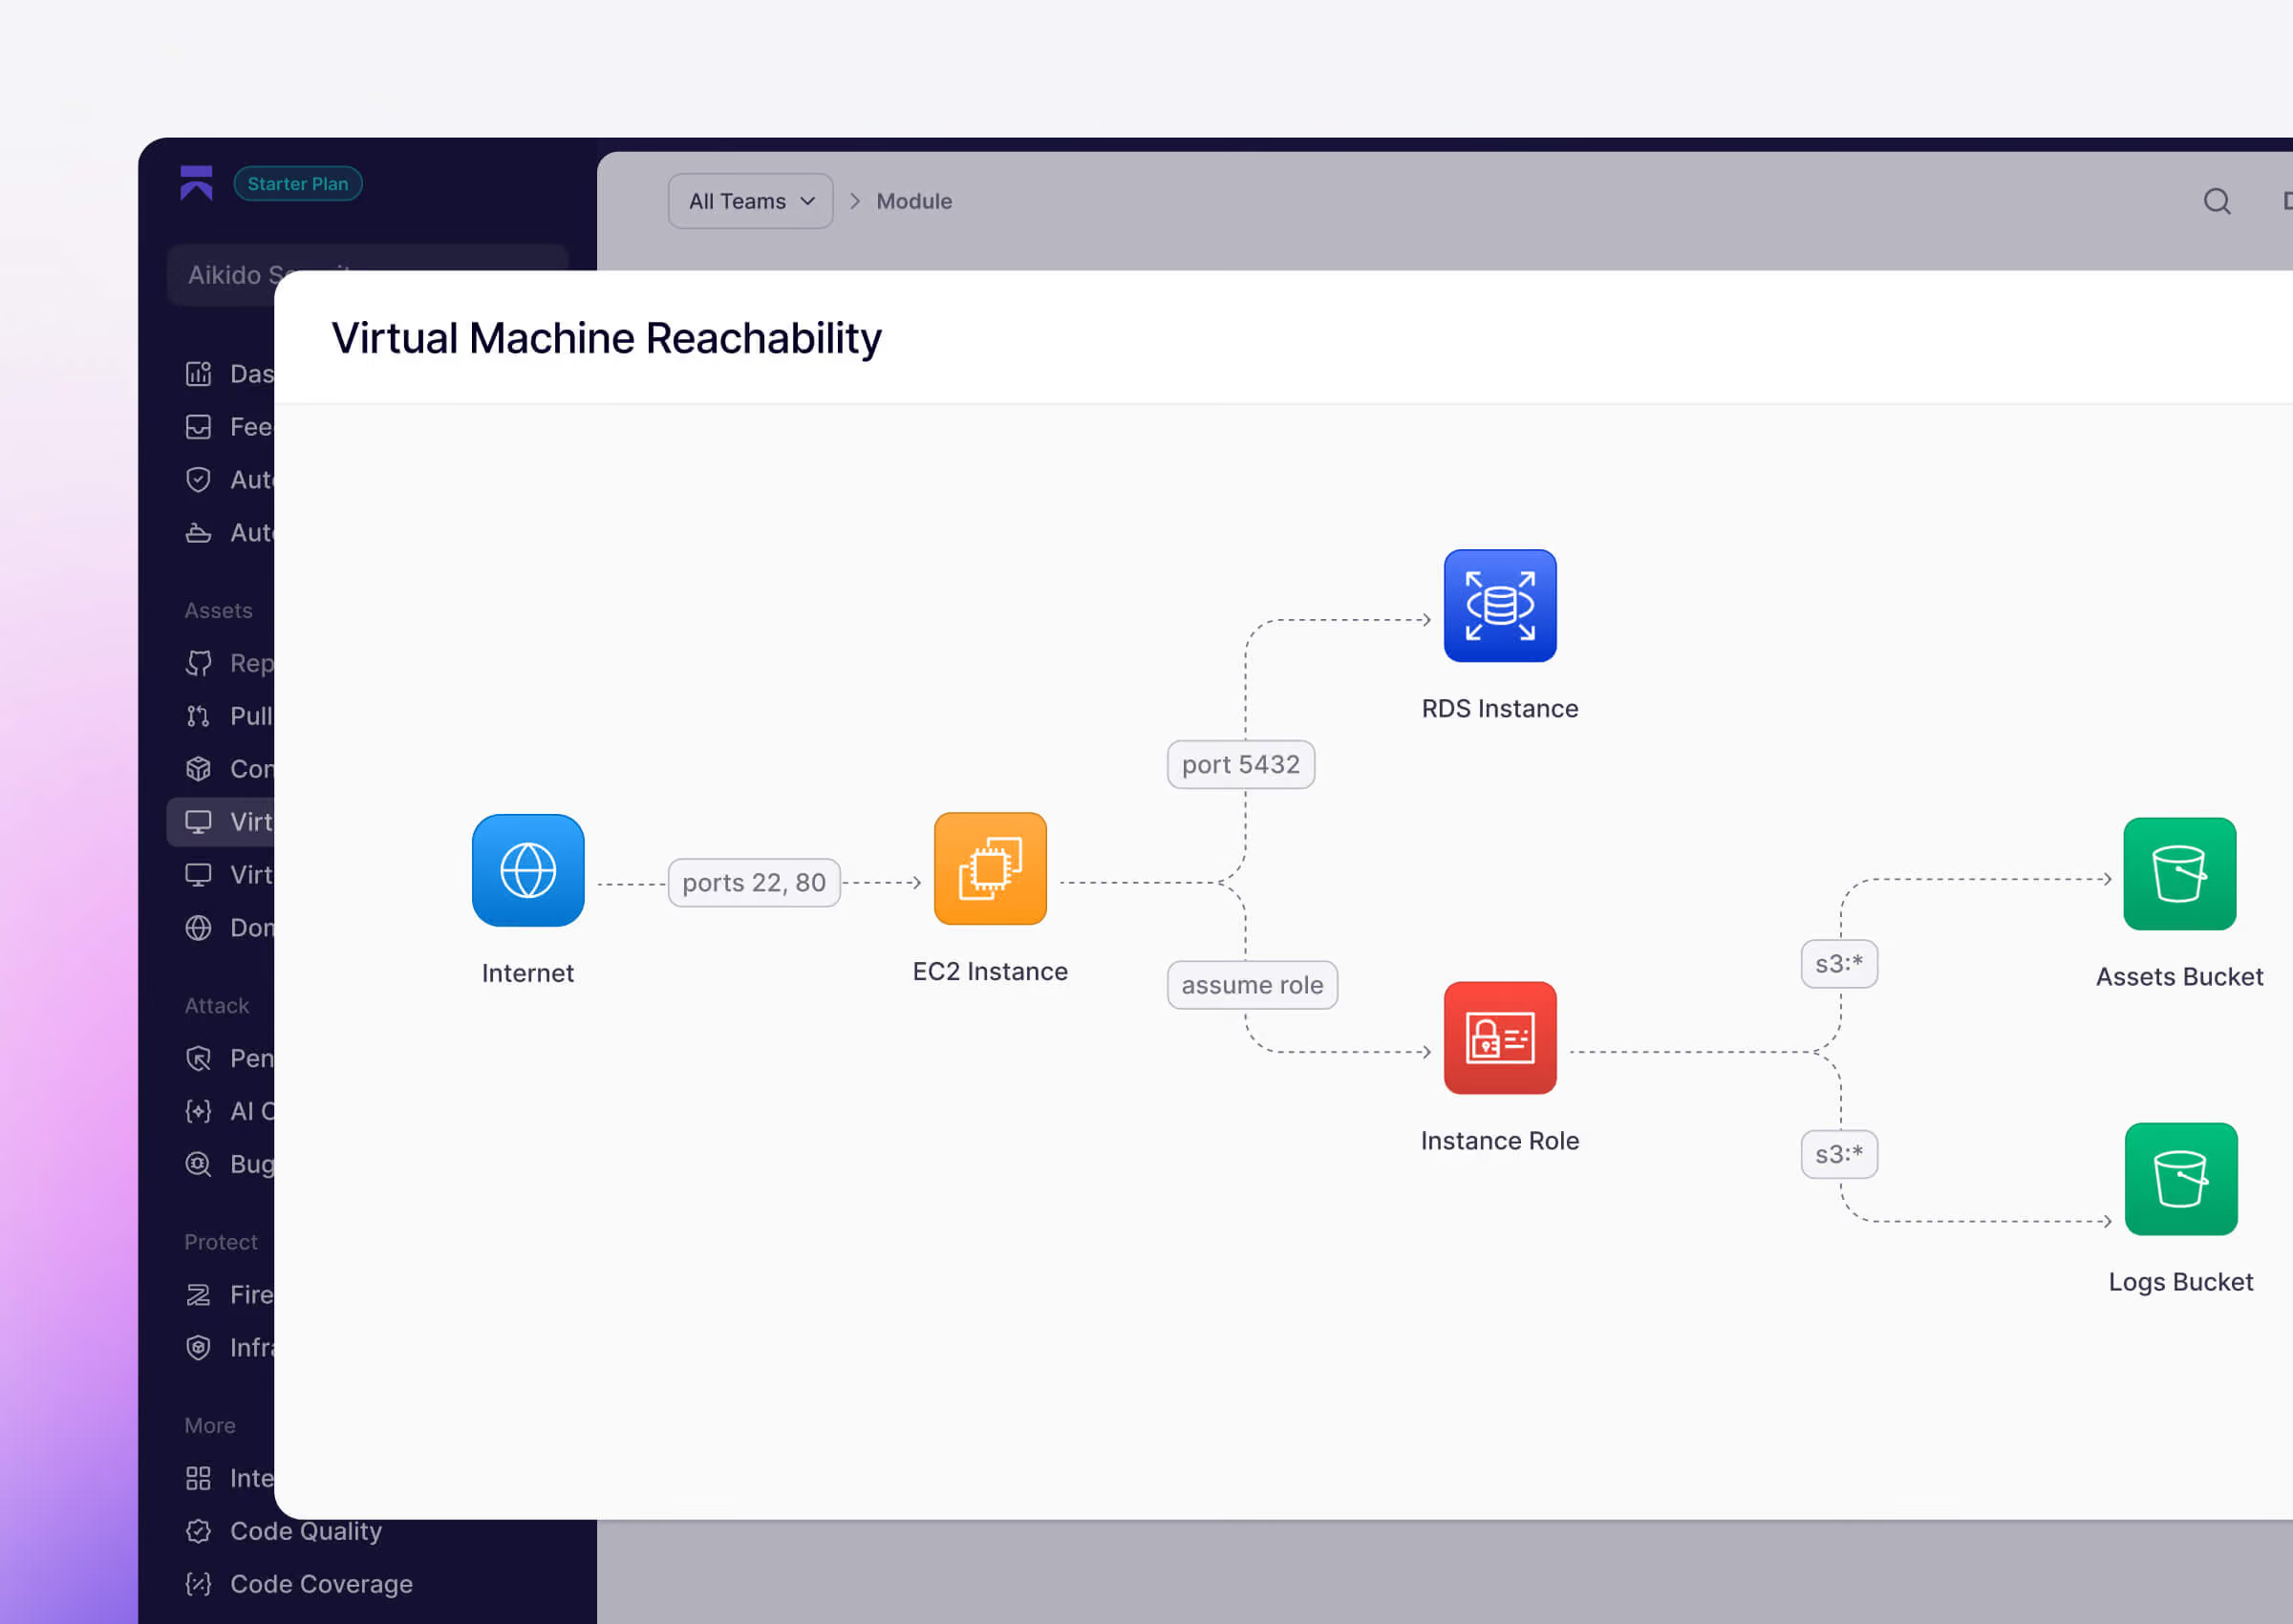


CVSSスコアだけでは、何が公開されているのかは分かりません
チームは、アクセス可能かどうかではなく、深刻度スコアに基づいて優先順位を決定します。内部ポッドで9.8のスコアが出た場合、シークレット へ直接接続されるパスを経由するパブリックロードバランサーの背後に位置するポッドと同じ緊急度として扱われます。
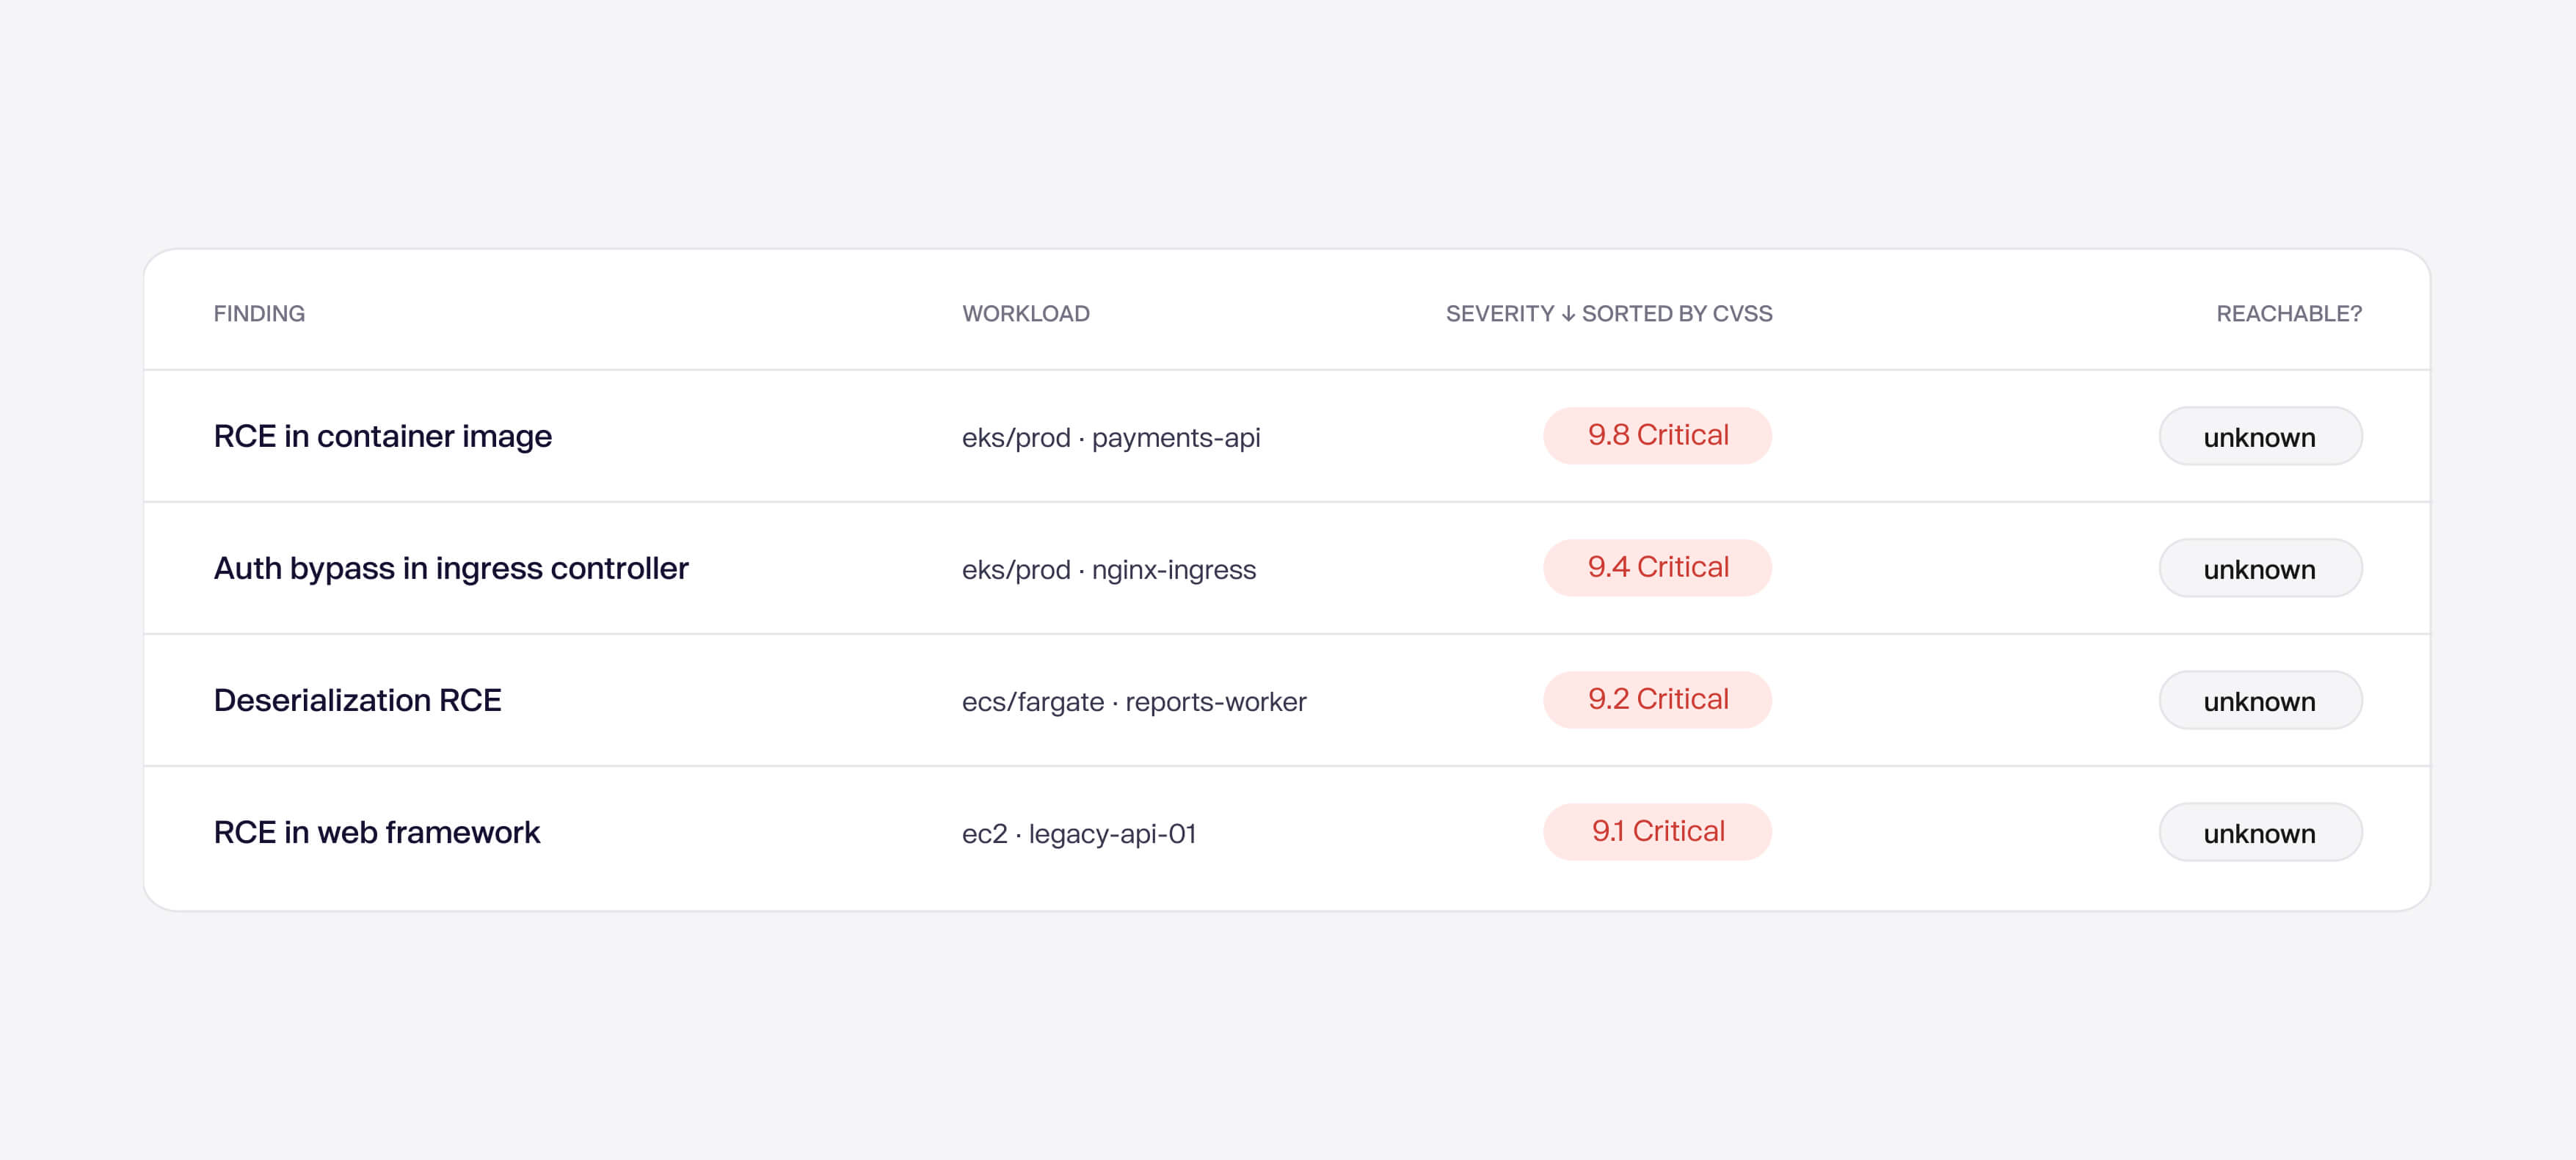
攻撃経路のすべてを、1つのグラフにまとめました。
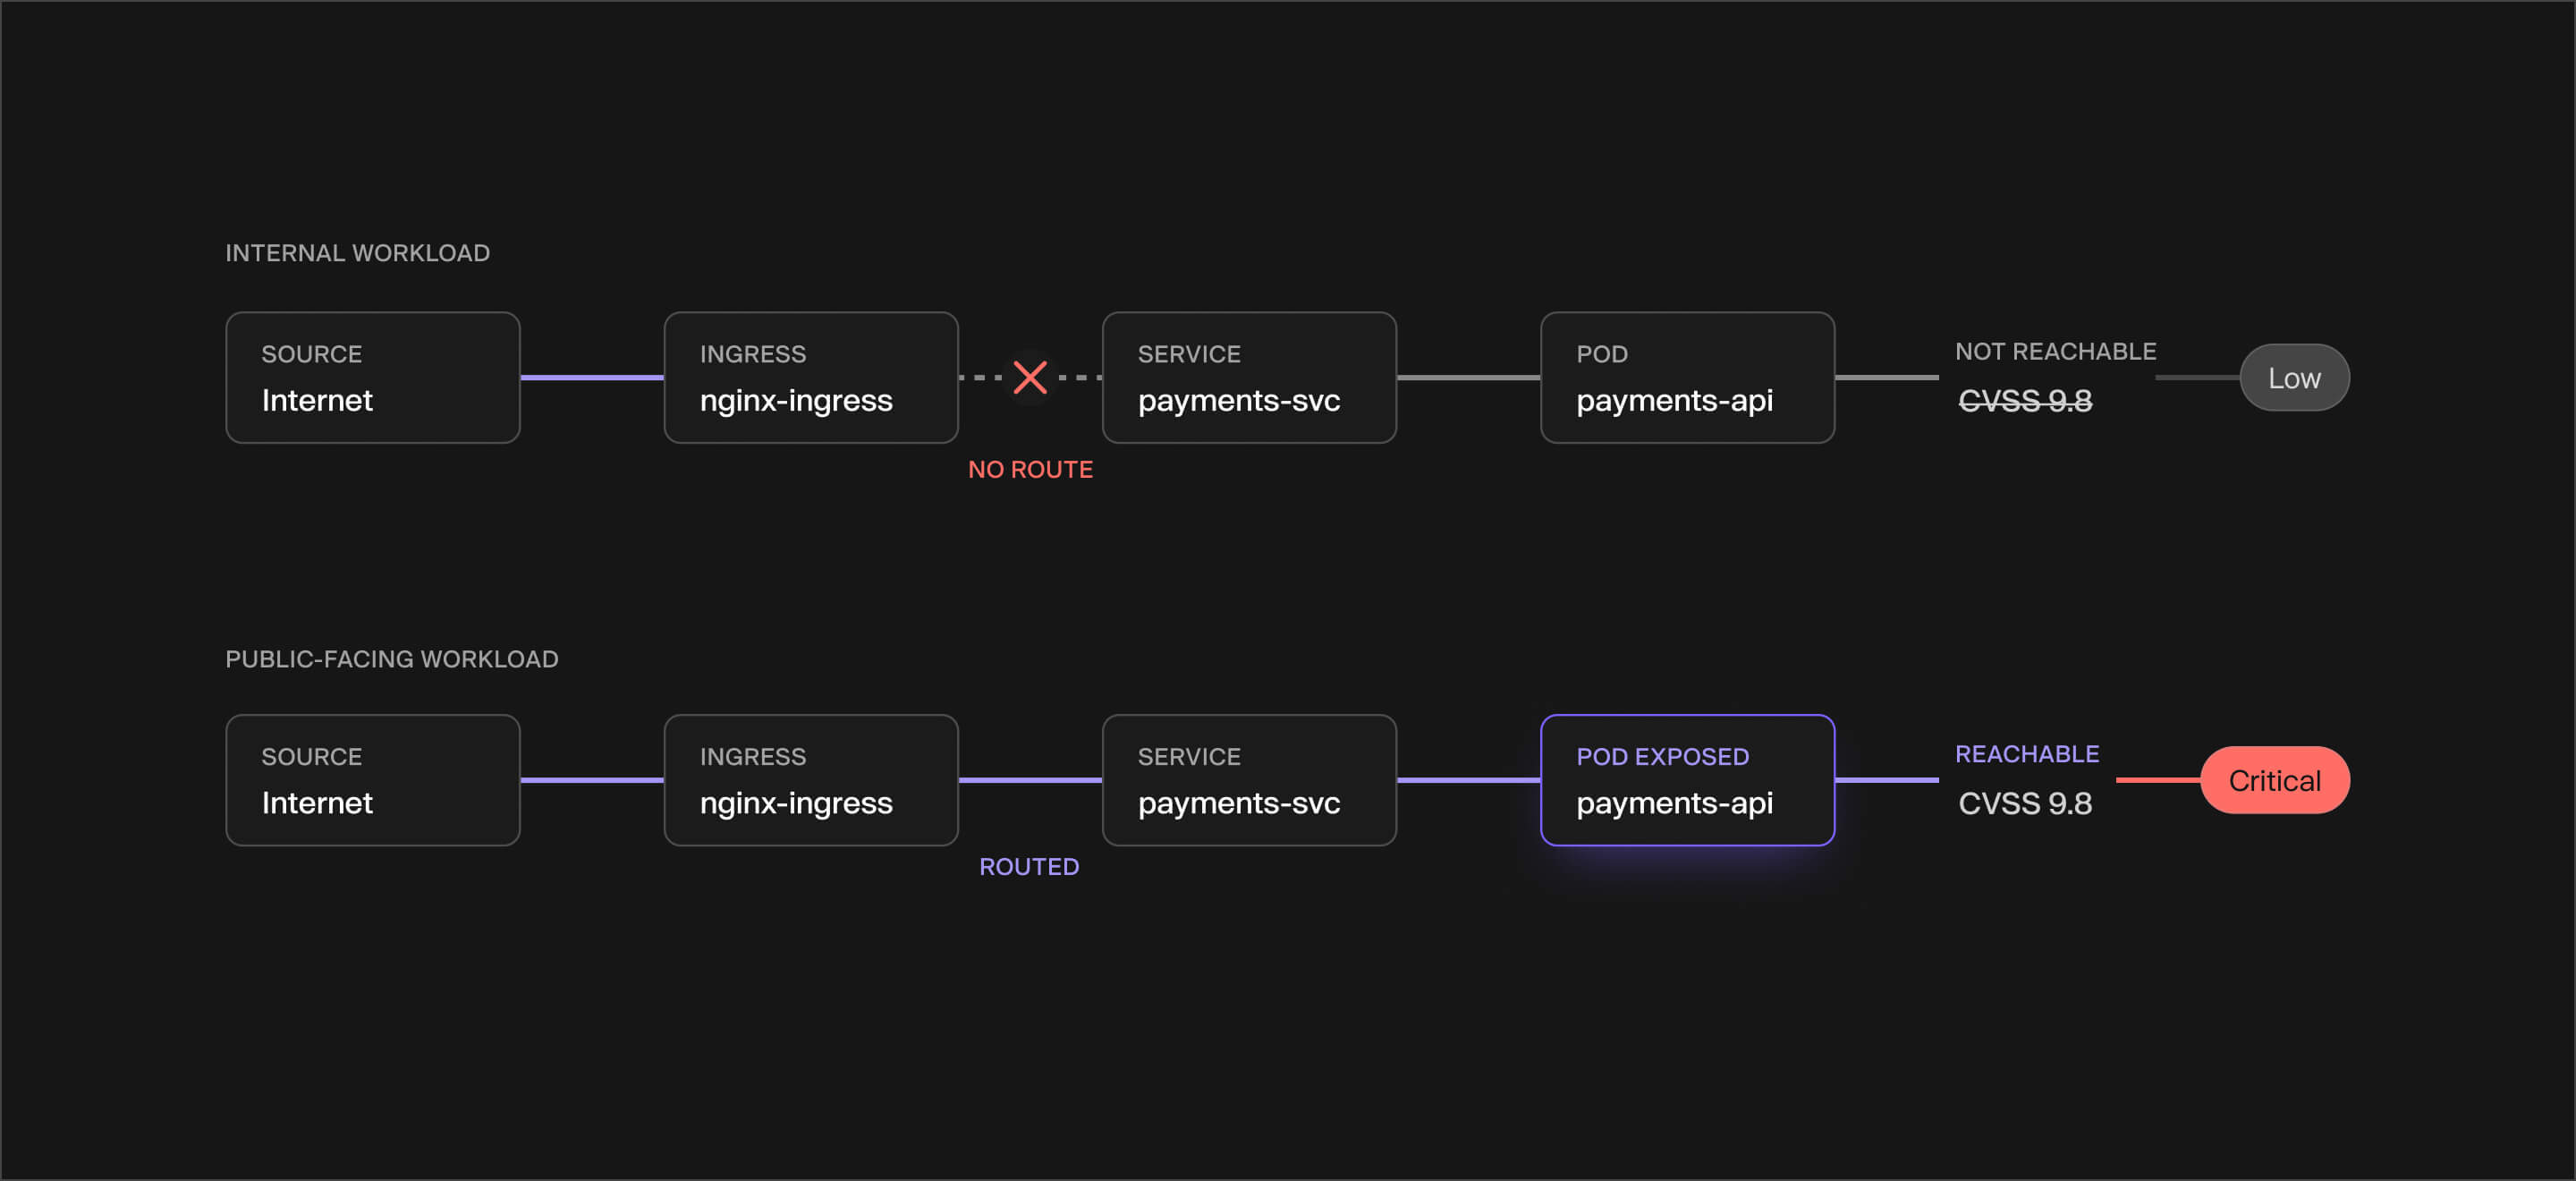
入り口の向こうに何があるか見てみましょう
チェーン全体を追跡し、到達可能なポッドにCVEをピン留めします。
CDNの背後には何も隠れていません
CDNを経由して、脆弱性のあるパッケージを実行している特定のサーバーレス関数まで、その経路をたどります。
自社のコンピューティング能力の限界を把握する
ネットワークへの露出範囲を、シークレット や暗号化キーなど、VMのアクセス権限が及ぶ範囲と関連付けます。
攻撃経路が有効な場合


チームがクラウド攻撃経路を利用する理由
カットアラート疲れ
インターネットからの実際の経路上にあるCVEのみが、チームにアラートを送信します
エンジニアの業務時間を確保する
セキュリティチームは、到達不可能なパスに対するチケットの作成を停止し、エンジニアは真に緊急性の高い問題に注力する
攻撃者より先にエクスプロイトを検知する
インターネットから資産に至る全経路を把握し、悪用される前にその経路を遮断する
証拠に基づいて監査を開始する
チームが、深刻度スコアだけでなく、特定されたリスクの程度に基づいて修正の優先順位を決定していることを証明してください。


クラウドの攻撃経路に関するよくある質問

これは、インターネットからクラウドインフラを経由し、脆弱性 を持つ特定のコンテナやVMに至る実際のネットワーク経路を可視化します。単にCVEが存在することを示すだけでなく、攻撃者が実際にそこに到達できるかどうか、そしてその具体的な方法を明らかにします。
深刻度スコア(CVSS)は、お客様の環境を把握しないまま割り当てられます。パブリックネットワークへの接続経路がない仮想マシン(VM)上の「Critical」評価のCVEは、インターネットに直接さらされているコンテナ上の「Medium」評価のCVEよりも、はるかに緊急性が低くなります。「到達可能性」を確認することで、お客様の具体的な環境において実際に悪用可能なものが何かがわかります。
いいえ。到達可能性は、セキュリティグループ、VPCの設定、サブネットの構成、およびクラウドインフラストラクチャのメタデータから推測されます。能動的なプローブやポートスキャンは行われません。
Aikido 深刻度を自動的に引き下げ、スコアの内訳に「ネットワークに接続できない」と表示されます。特定のパッケージについては、 Aikido さらに一歩進んで、関連するポートに到達できない場合、その問題を完全に自動で無視します。
現在:OpenSSH および openssh-server(ポート 22)、Telnet(ポート 23)、Redis(ポート 6379)、MongoDB(ポート 27017)、n8n(ポート 80、443、5678)。このリストは今後も増え続けています。
VMの場合:セキュリティグループ、VPC設定、サブネット構成、ロードバランサー。コンテナの場合:Kubernetesのイングリッス・コントローラー、ロードバランサー、API ゲートウェイ、AWS Lambda関数のURL、およびその他のクラウドエントリポイント。
いいえ。クラウドおよびコンテナレジストリが Aikido。追加の設定は必要ありません。
方法は2つあります。「仮想マシン」タブで仮想マシンにカーソルを合わせ、「仮想マシンの到達可能性を表示」をクリックするか、フィードで任意の仮想マシンの課題を開き、課題の詳細画面から到達可能性図のリンクをクリックします。
WizとOrcaは攻撃経路のコンテキストを提供しますが、これらはクラウド専用のプラットフォームです。 Aikido は、到達可能性分析と包括的なアプリケーションセキュリティスキャン(SAST 、SCA 、DAST 、シークレット 、IaC)を1つのプラットフォームに統合しています。別のツールやログインを必要とせずに、優先順位付けのコンテキストを取得できます。