

ペンテスト iOSおよびAndroidアプリ
自律型AIエージェントがアプリにログインし、攻撃者が行うのと同じ方法でテストを行います。AndroidとiOSを、両者が共有するバックエンドとともに同一のペンテスト 上で実行し、監査対応レベルのPDFレポート1通にテスト結果をまとめて確認できます。


モバイルAIペネトレーションテストとは?
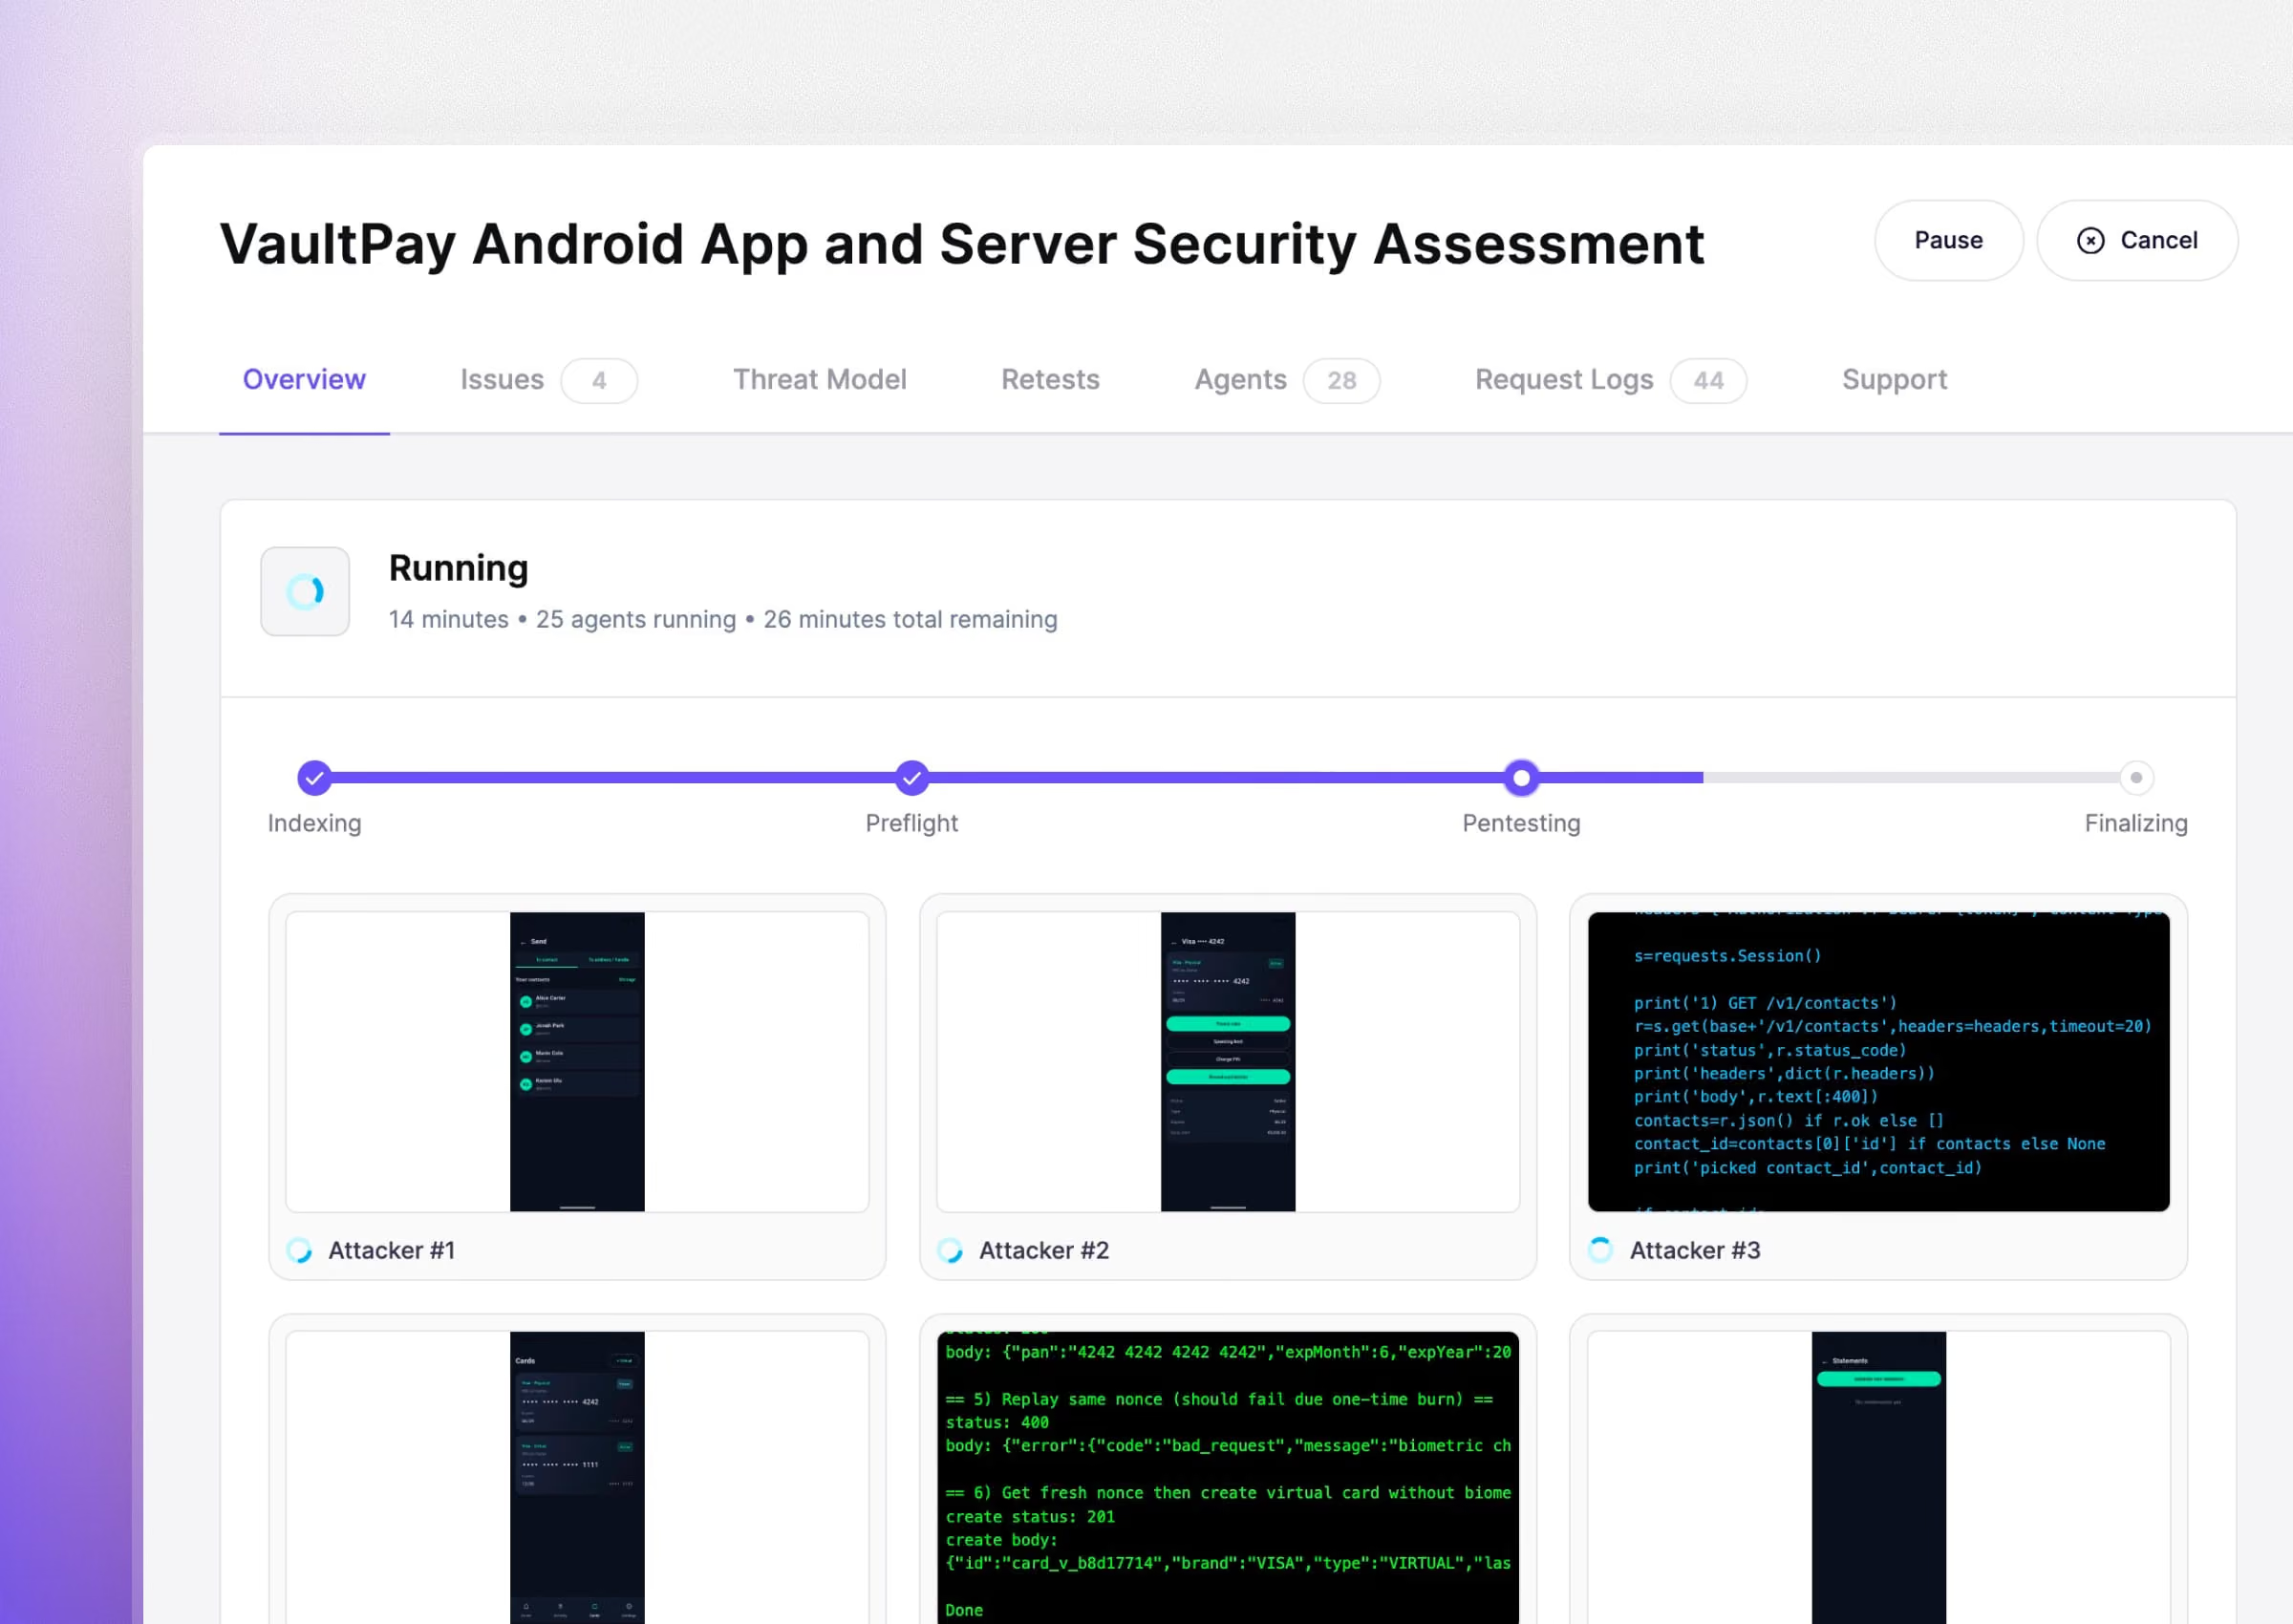
エージェントはこのアプリを、人間と同じように使います
エージェントは、お客様のAndroidまたはiOSビルドをインストールし、テストユーザーとしてログインして、実際のユーザーと同じようにアプリを使用した後、内部から攻撃を行います。
アプリとそのバックエンドの両方をテストします
アプリのバックエンドとの通信部分には、多くのモバイル関連のバグが潜んでいます。 Aikido 両方をテストし、バックエンドのコードを連携させることで、API のカバレッジが向上します。
あらゆる発見には根拠がある
各発見については、その真実性を確認するために検証が行われ、再現手順が併せて提供されています。
5分でAndroidのペンテスト を起動する
Androidアプリケーション内の脆弱性を、オンデマンドで検出、エクスプロイト 、および検証します。
参照 Aikido の実演
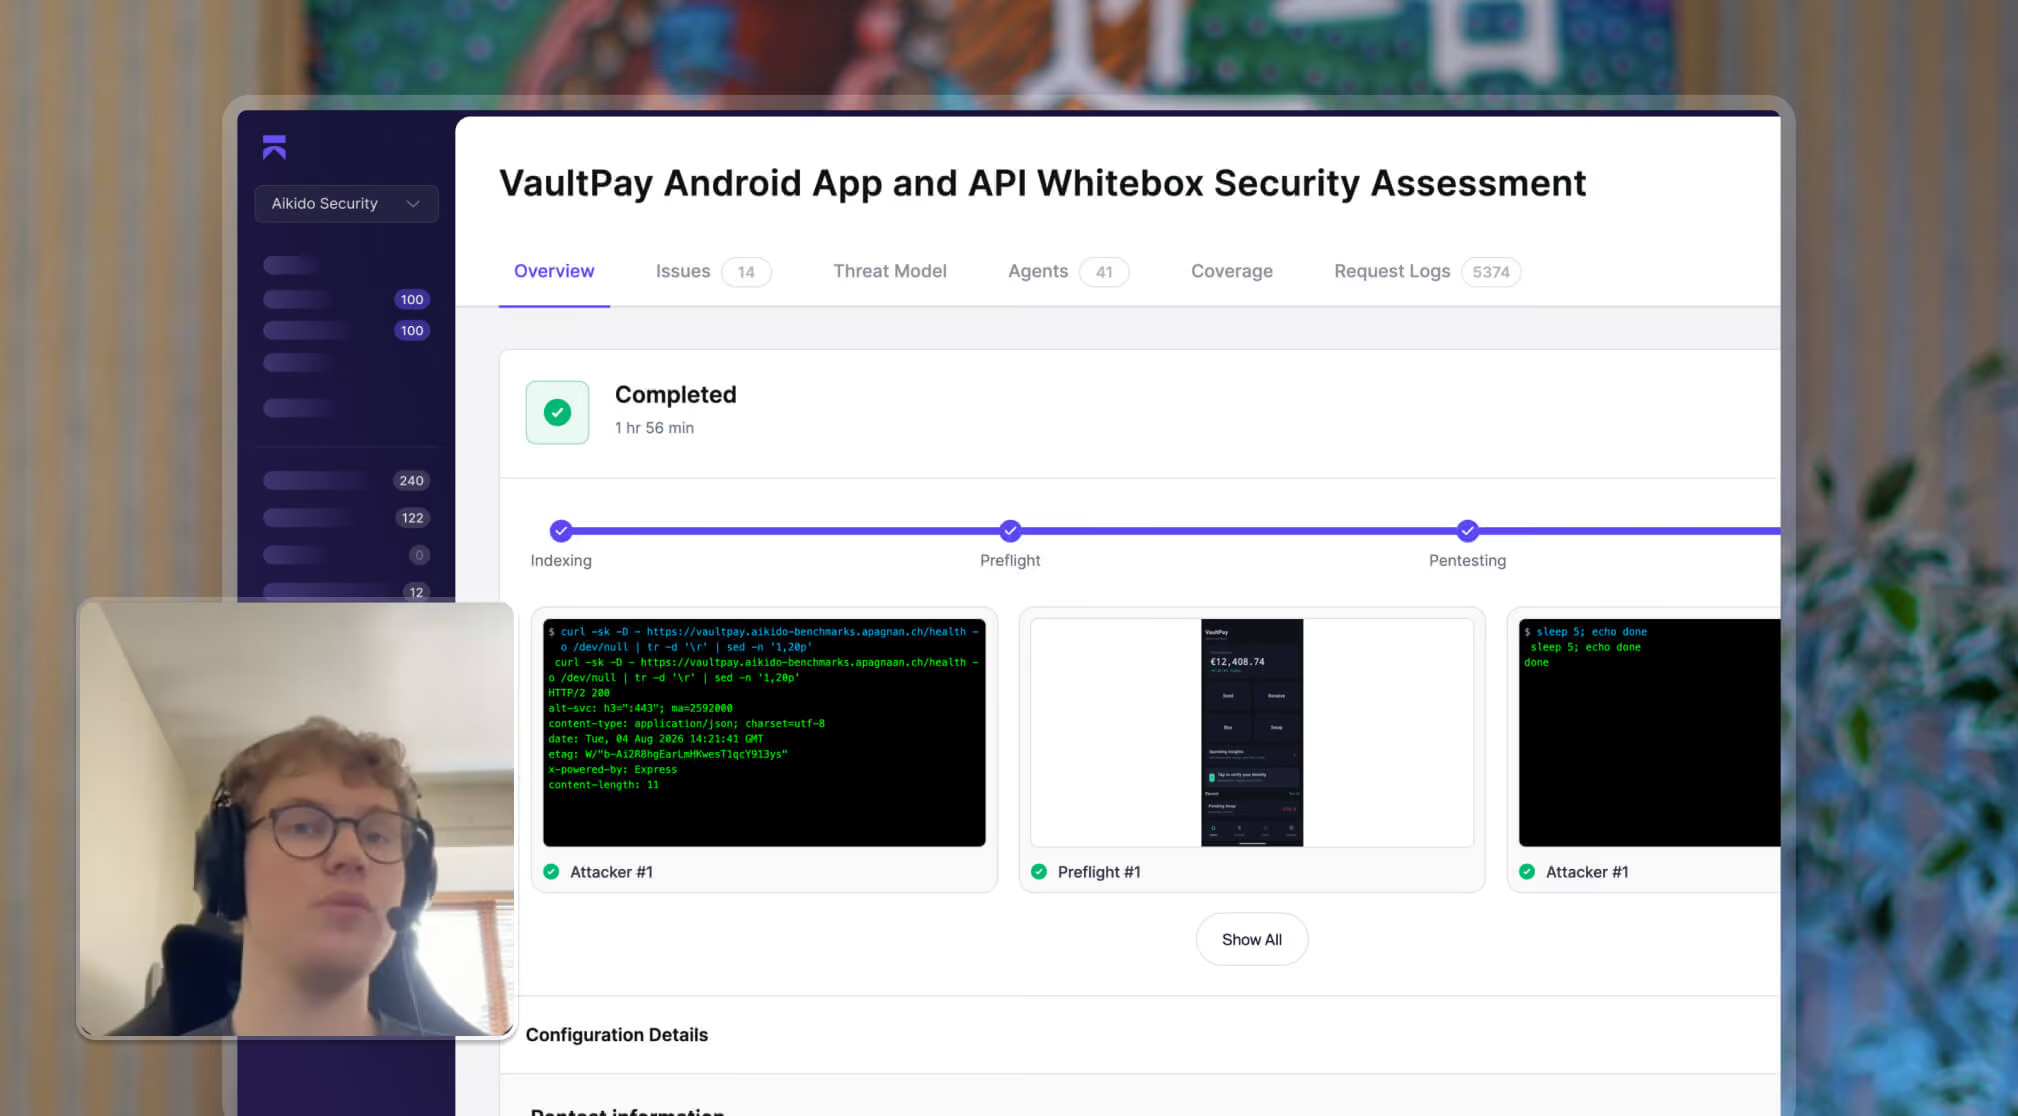
動画をご覧になるには、職場のメールアドレスを入力してください
「Aikidoのペンテストは、人間レベルの包括的な発見を驚異的な速さで提供し、厳格なコンプライアンスレビューを問題なく通過しました。」
ダン・シャーウッドカオス・コントロール・ソリューションズ 代表取締役

方法 Aikido AIがモバイルアプリをペネトレーションテストする方法
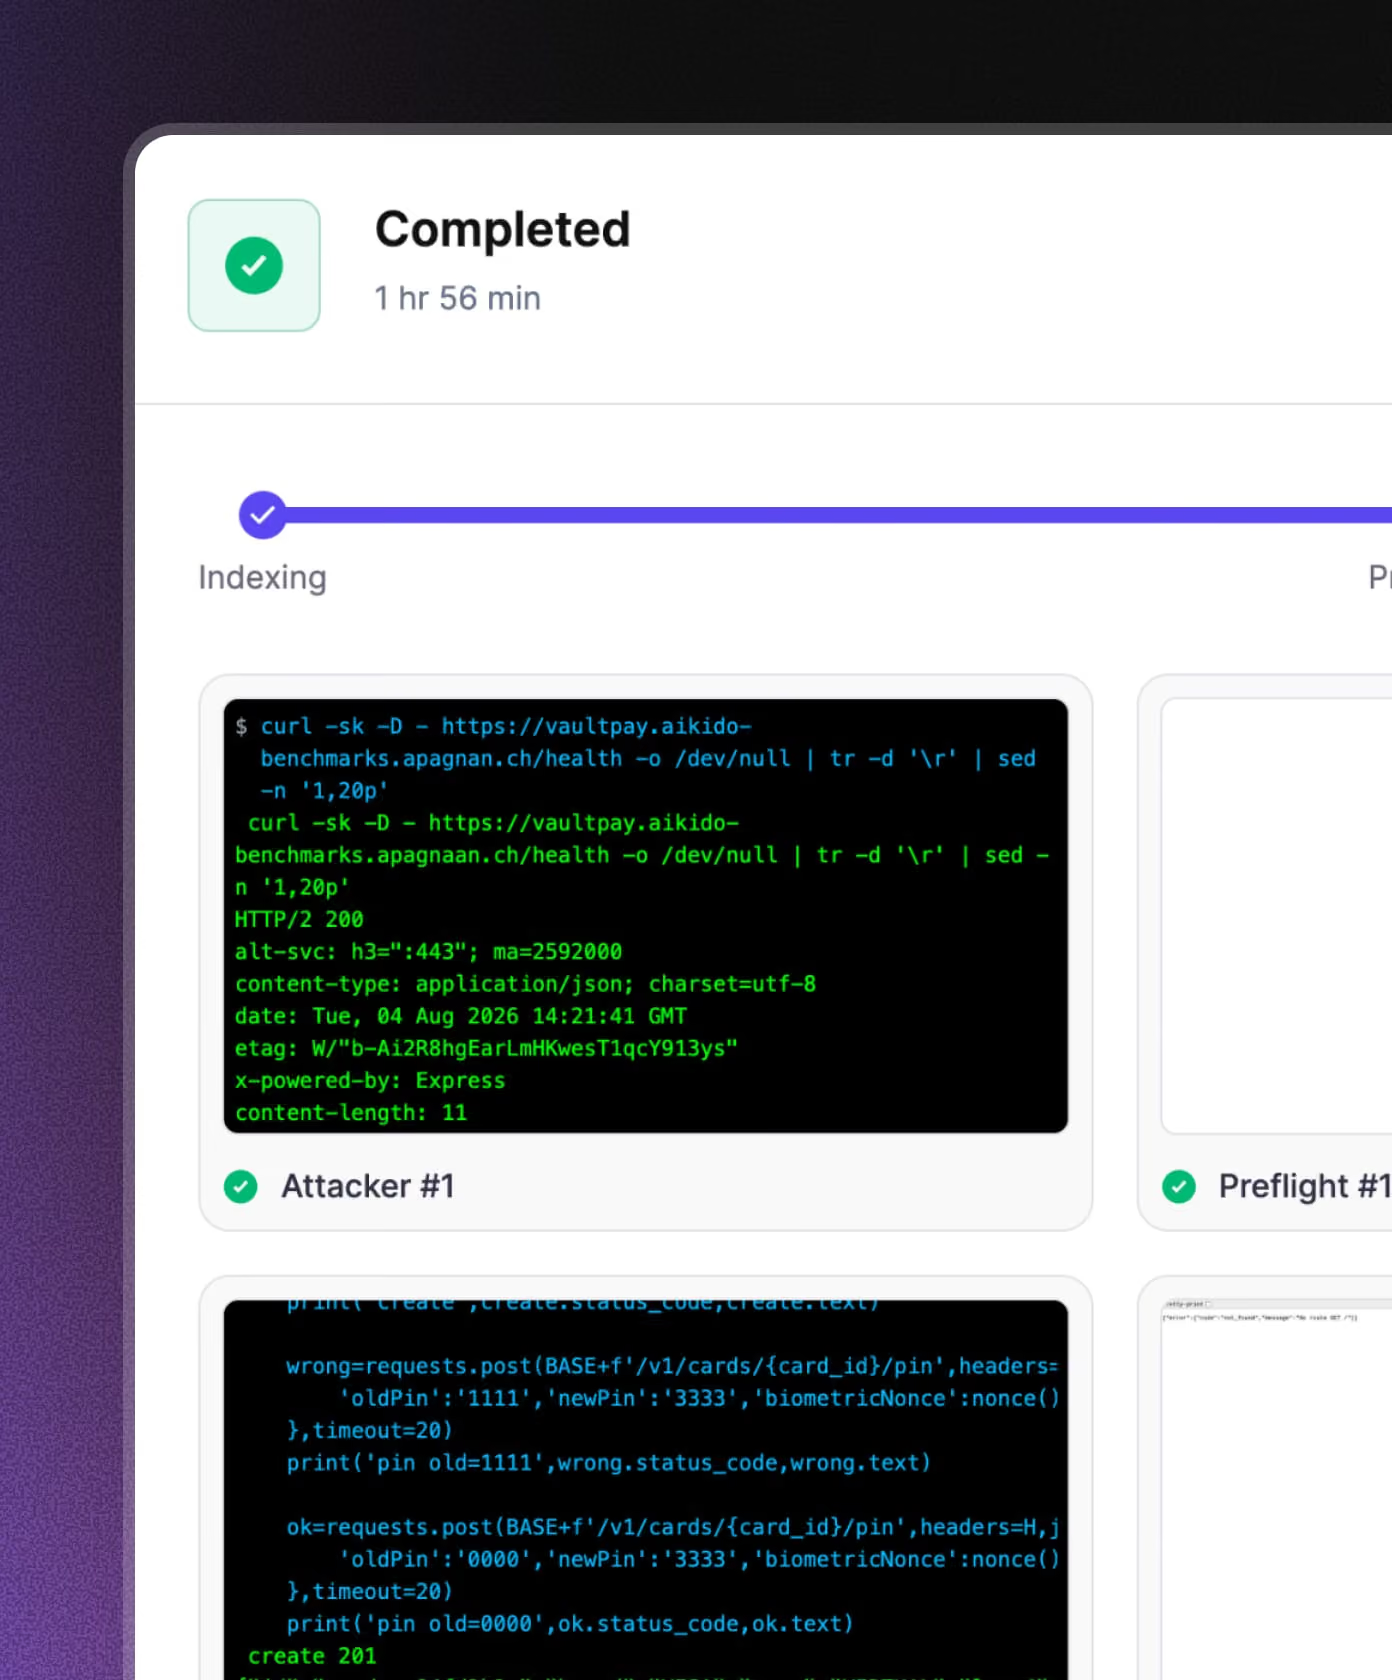
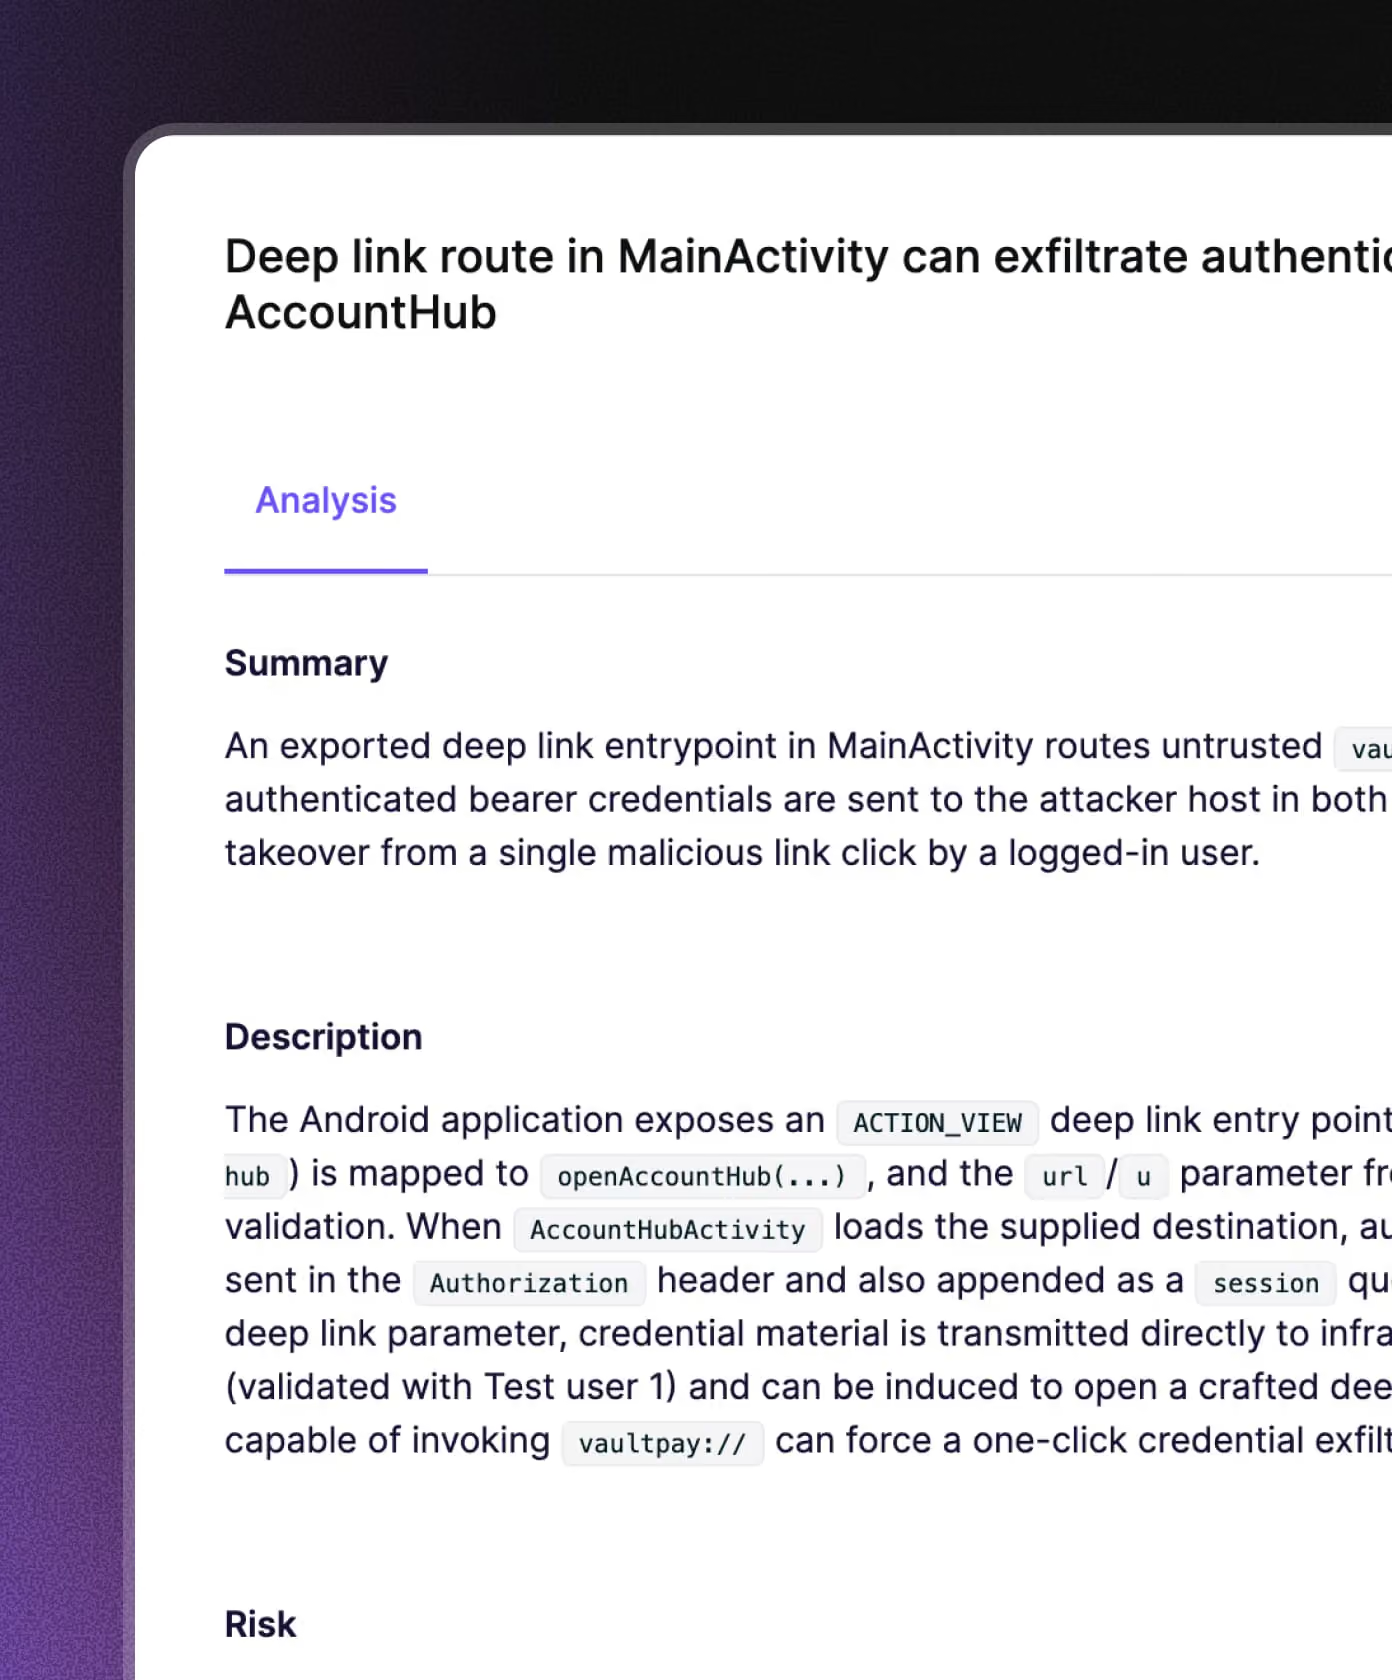
モバイルのペネトレーションテストを実行し、検出された問題を自動的に修正します
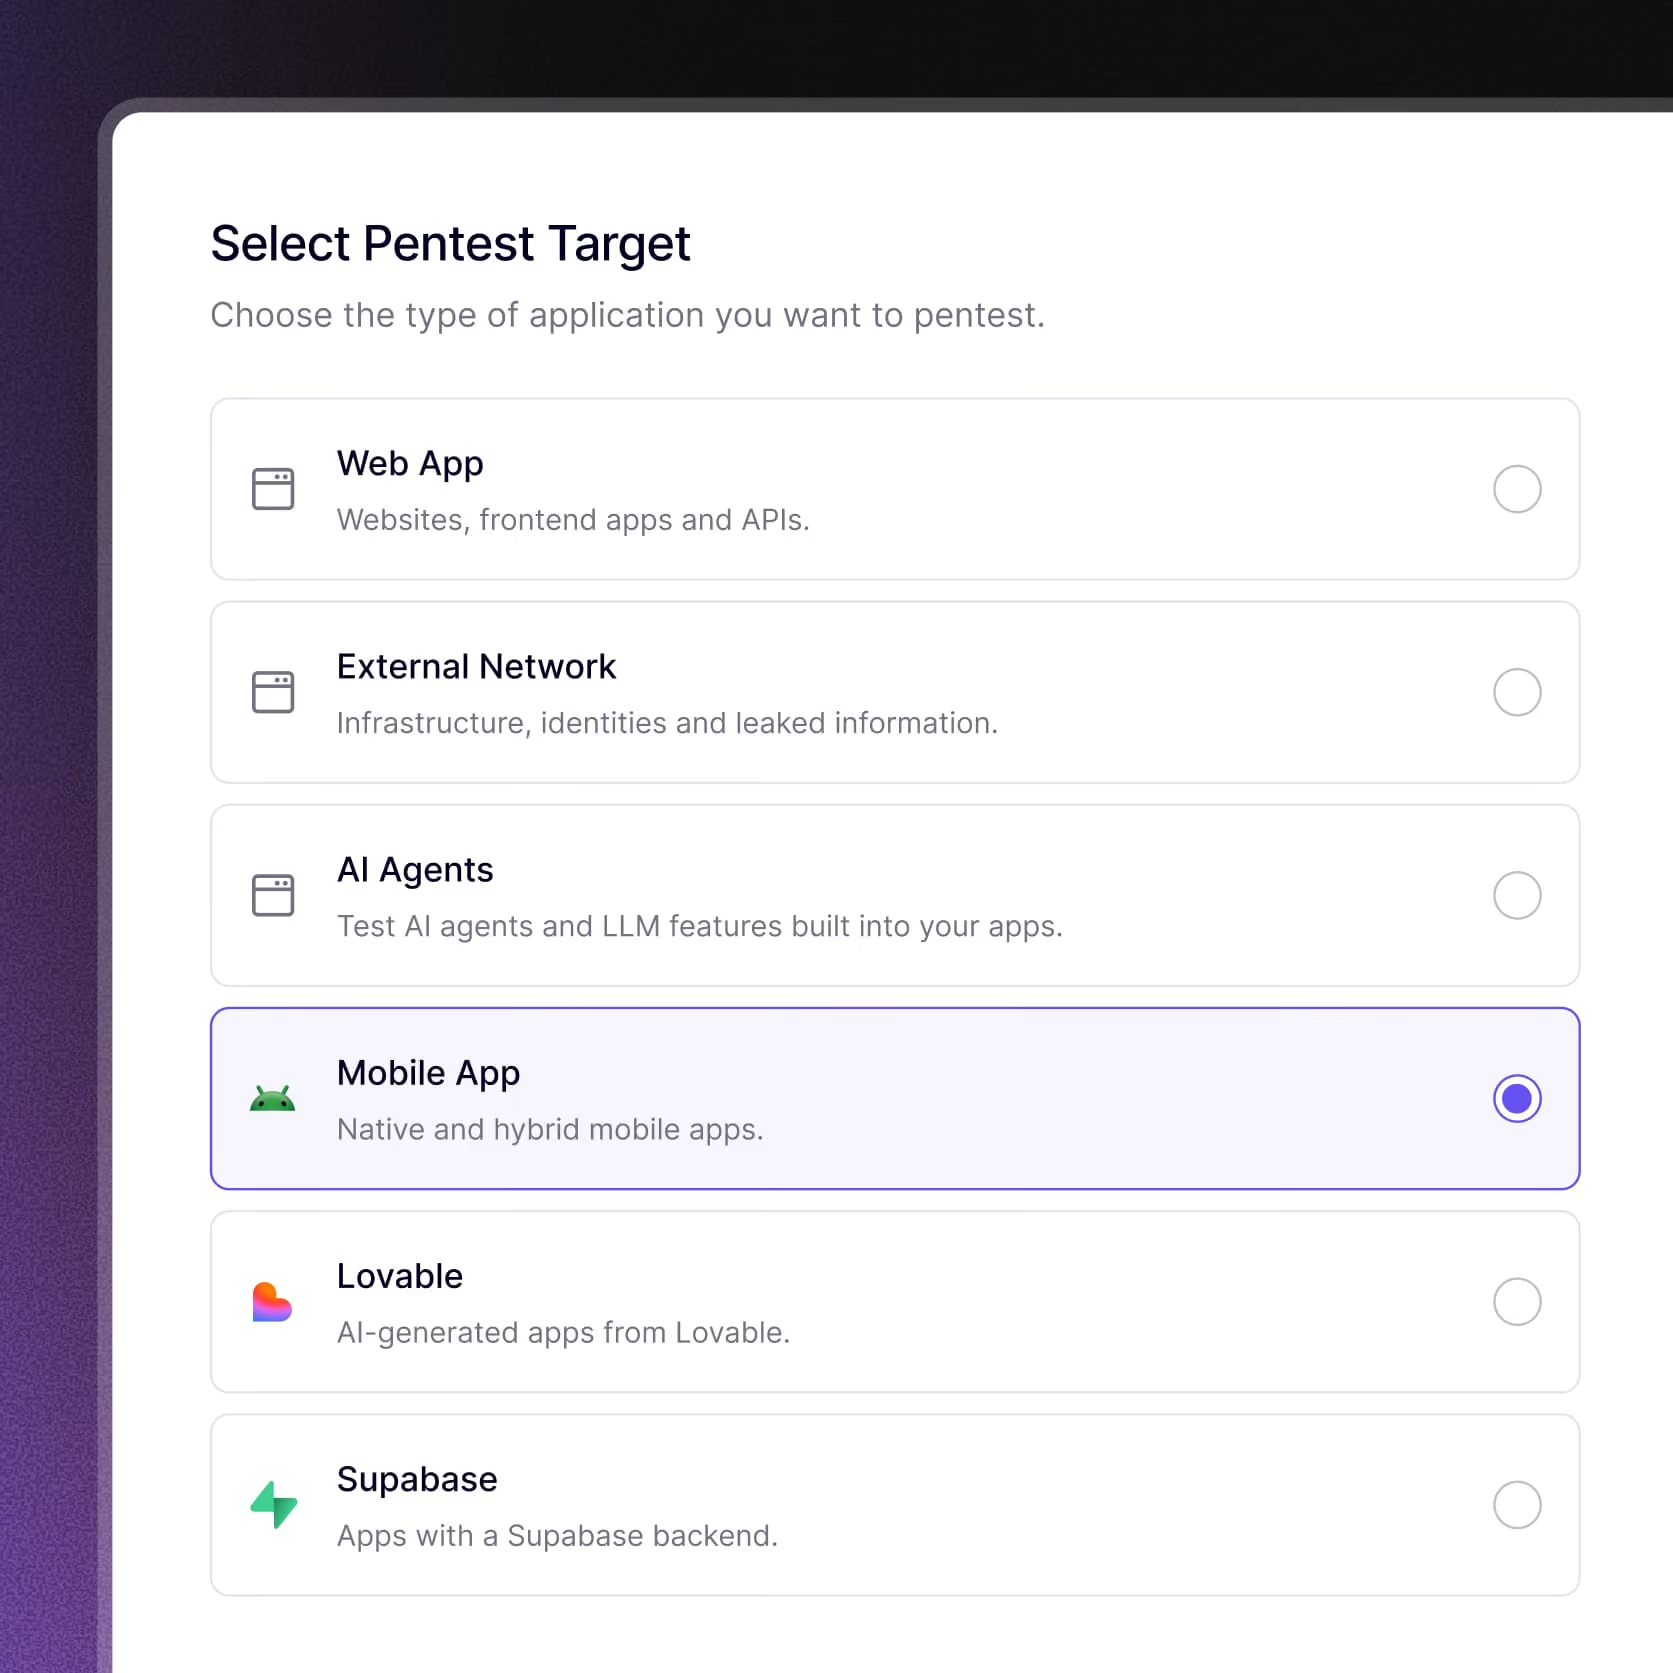
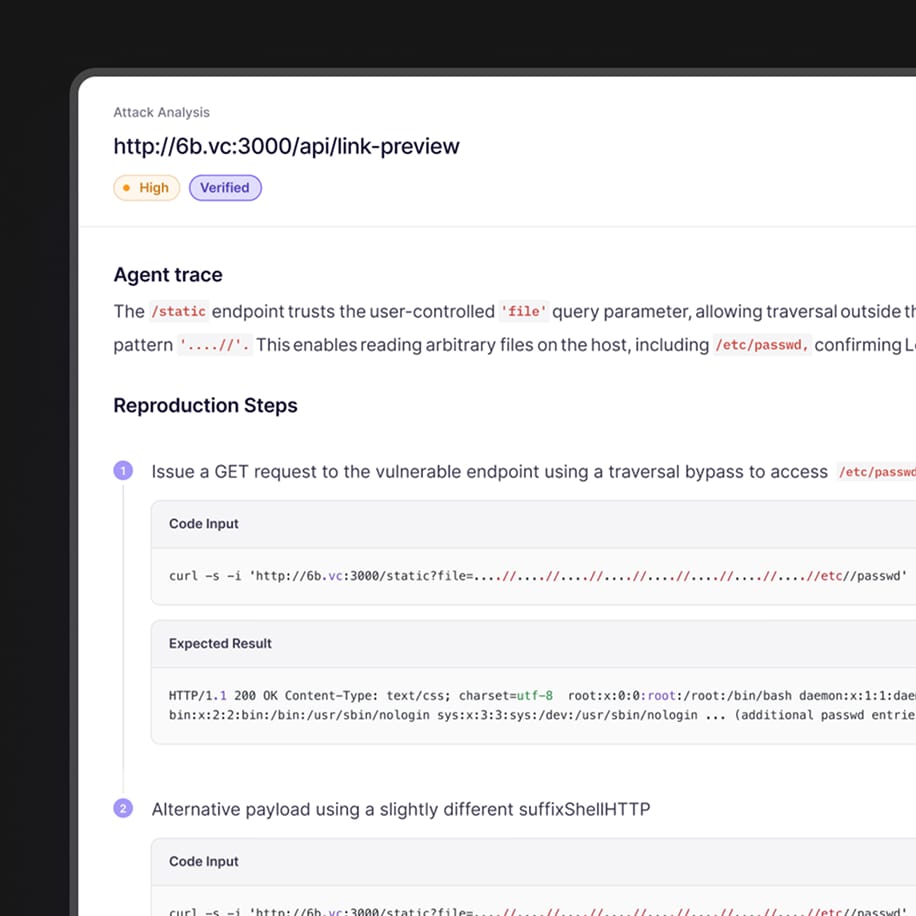
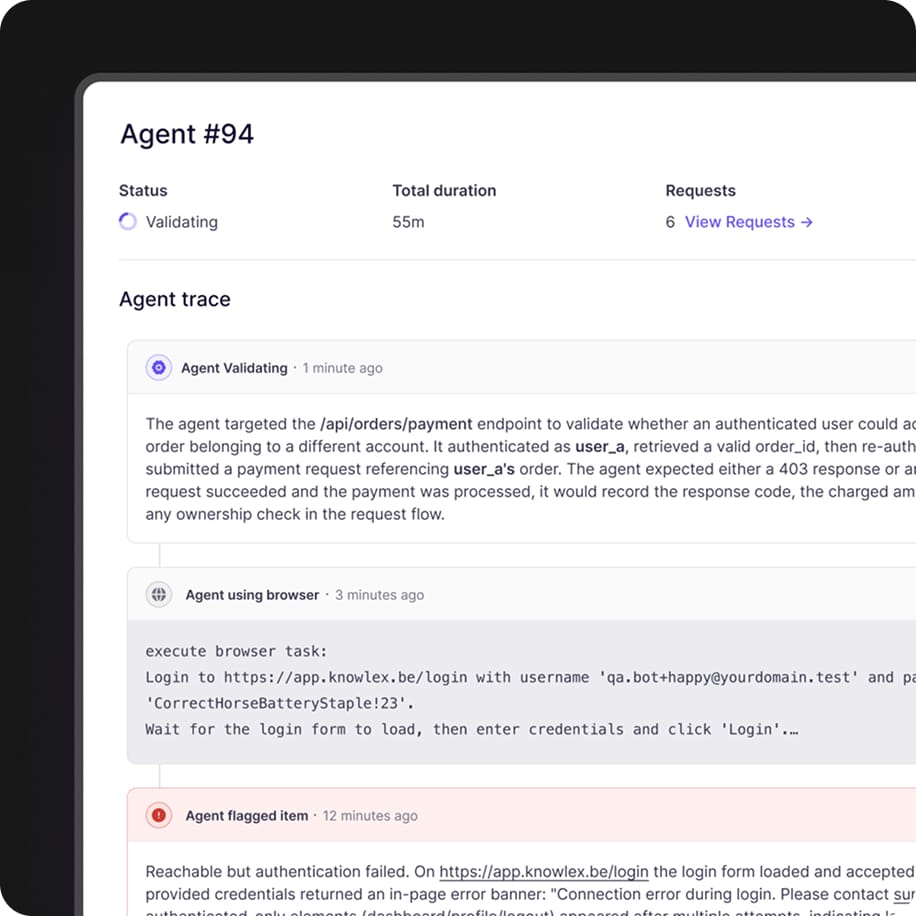
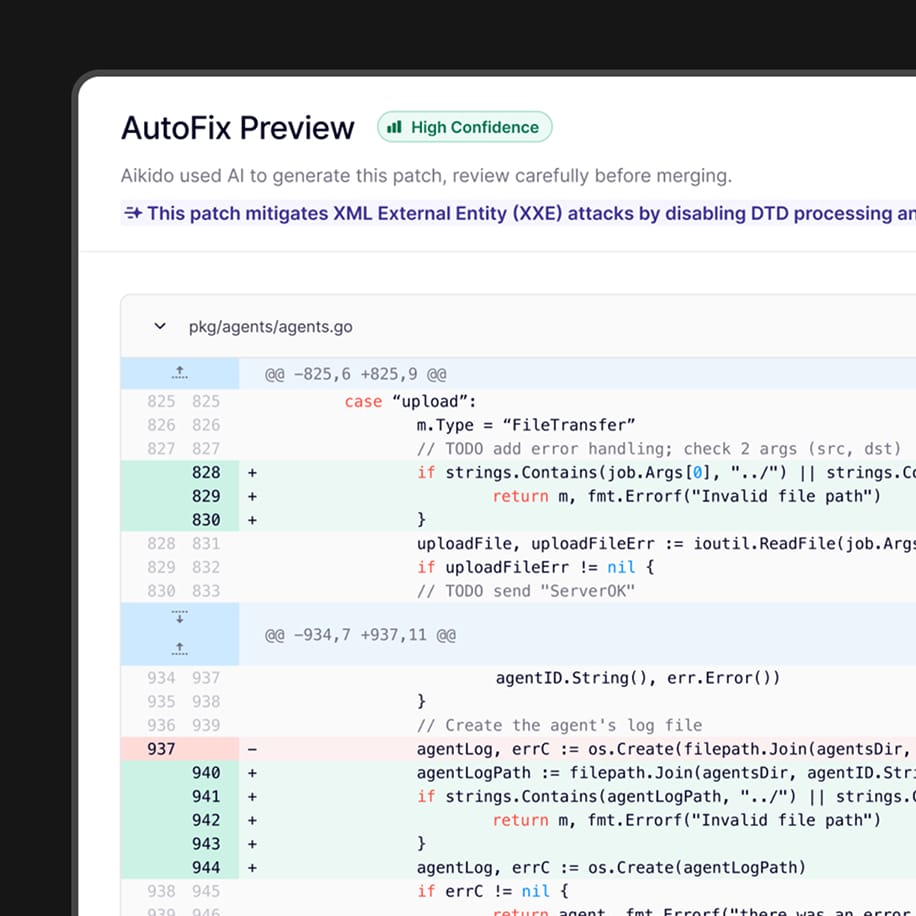
当社のペネトレーションテストの実例をご覧ください
30分で:重要な点に深く入り込み、AI技術を理解し、共にテストします。
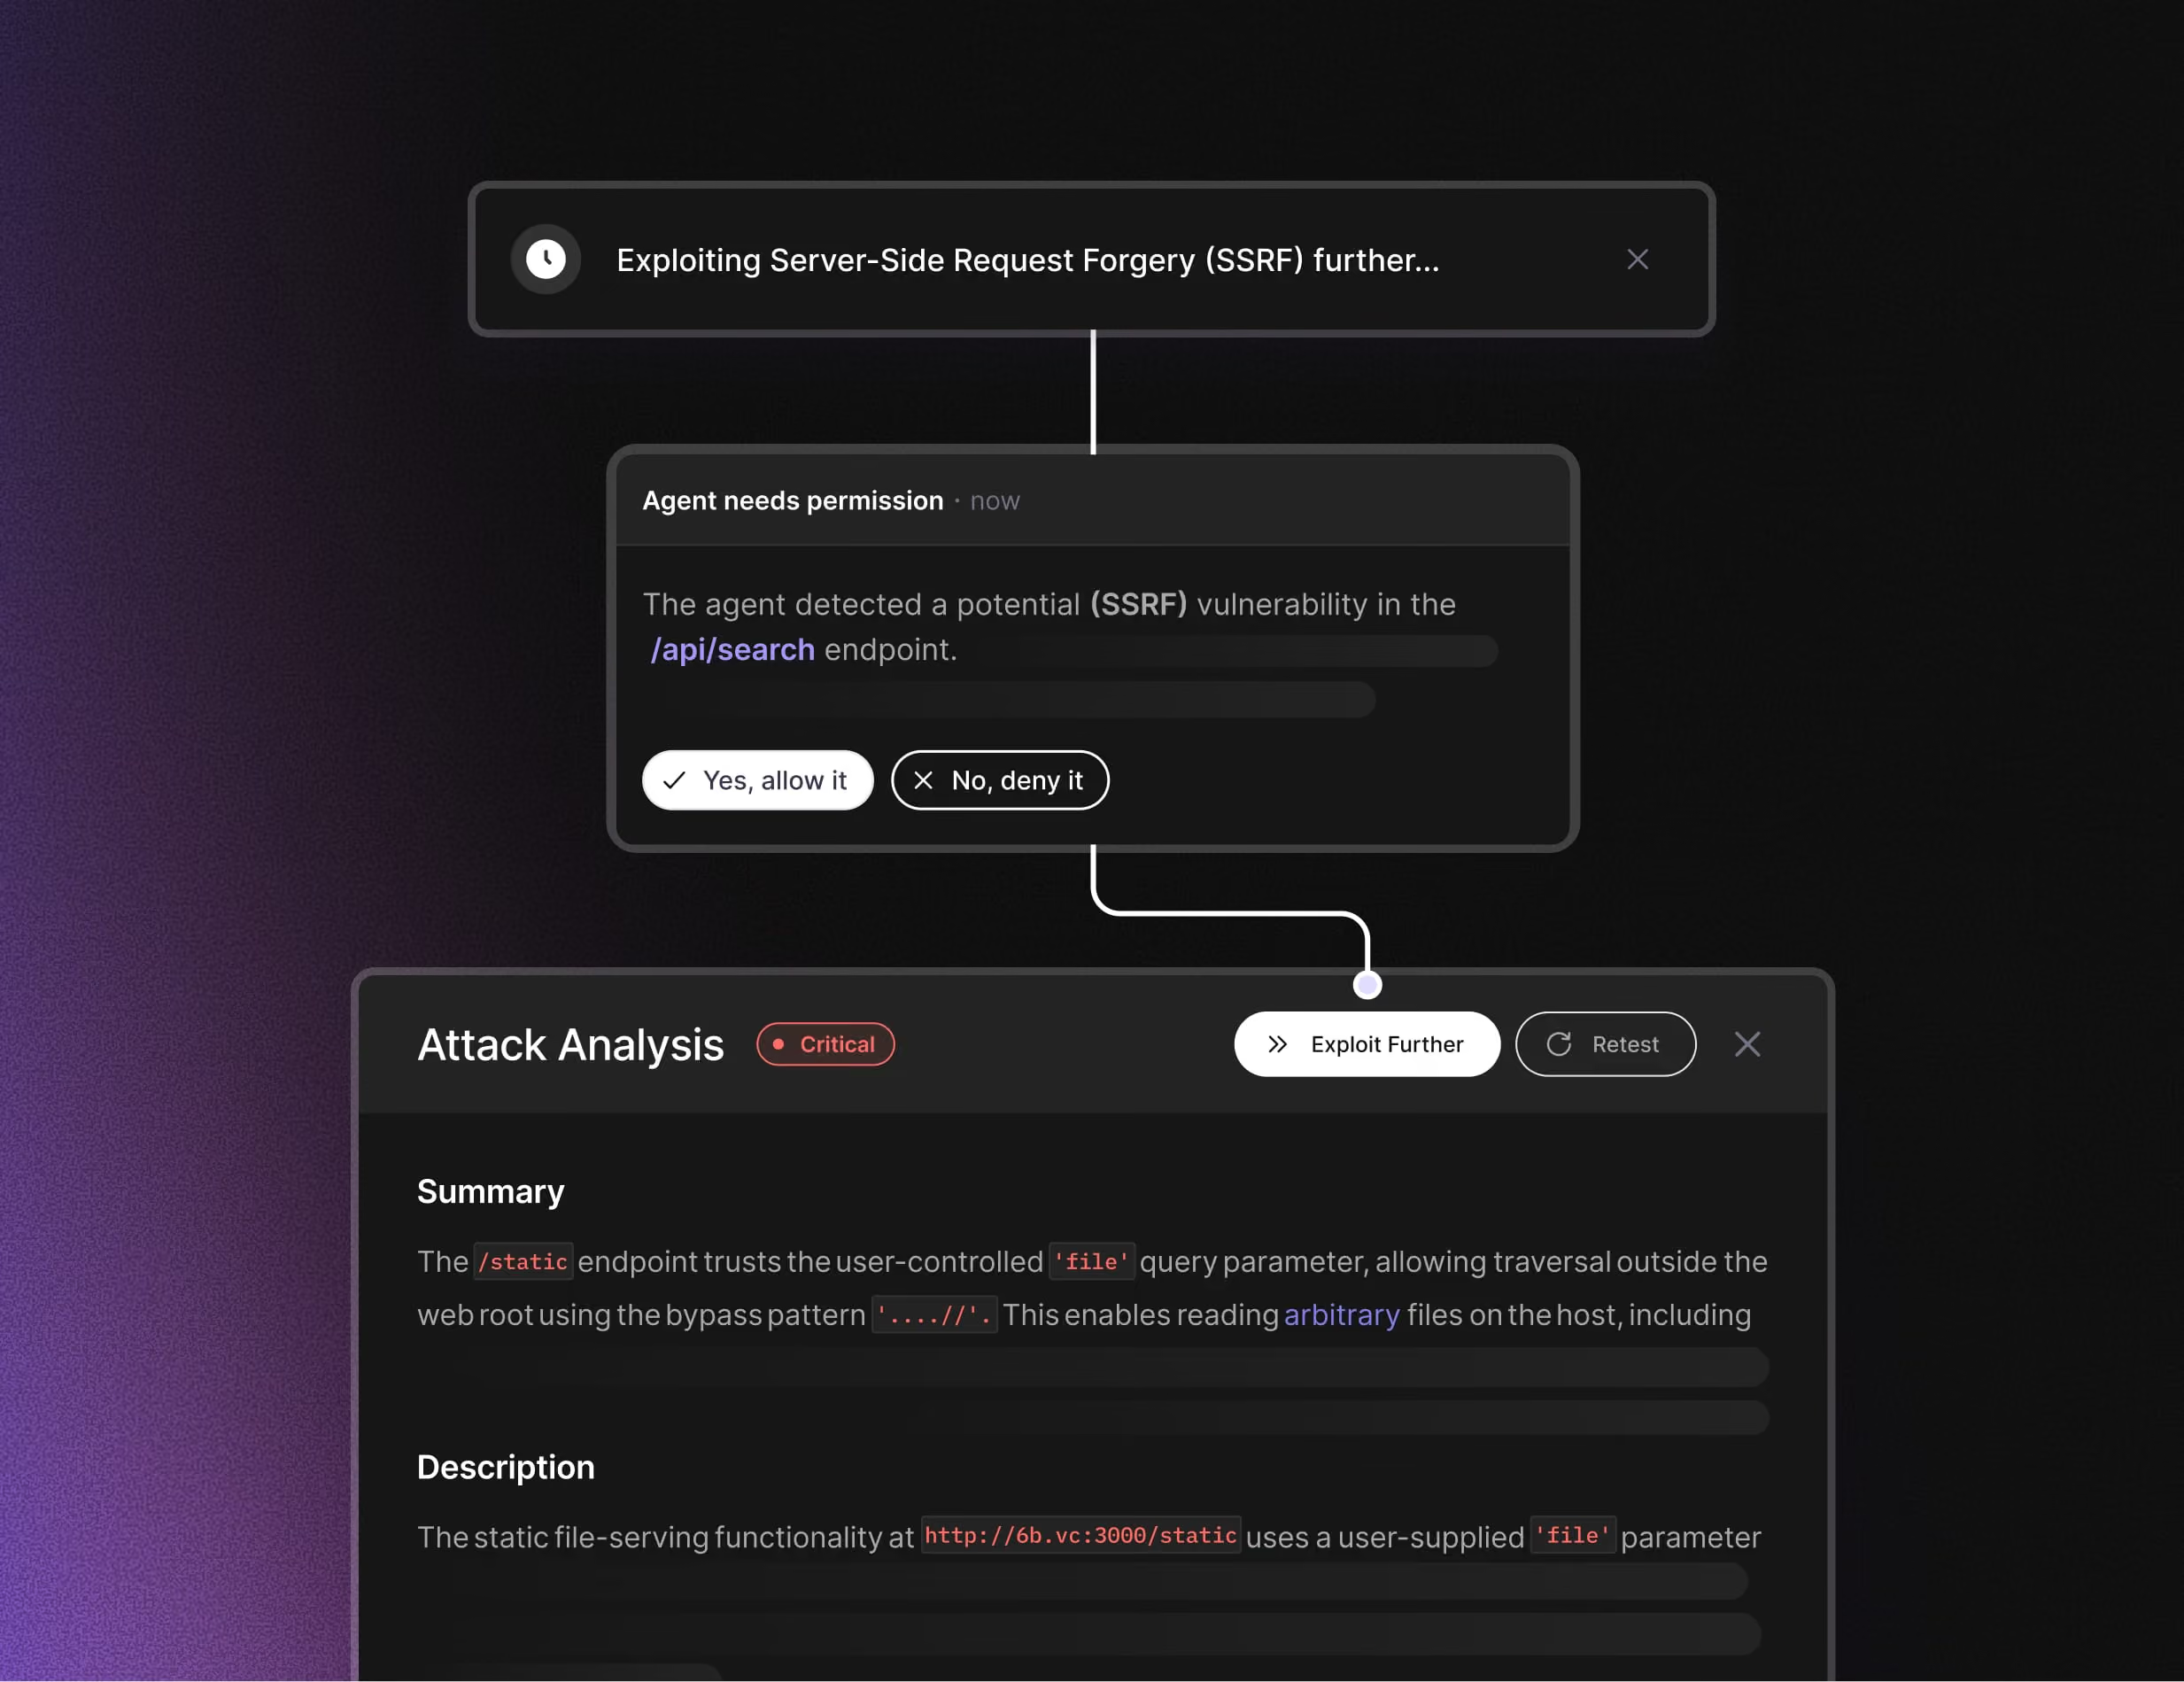
仕組み
ペンテストが開始されると、アプリケーションの機能とエンドポイントがマッピングされます。
何百ものエージェントがこれらの機能やエンドポイントに展開され、それぞれが攻撃ベクトルに焦点を当てて深く掘り下げます。
各検出結果について、誤検知やハルシネーションを回避するために、追加の検証が実行されます。
モバイルペネトレーションテストはクレジット制で、料金は調査範囲に応じて設定されます
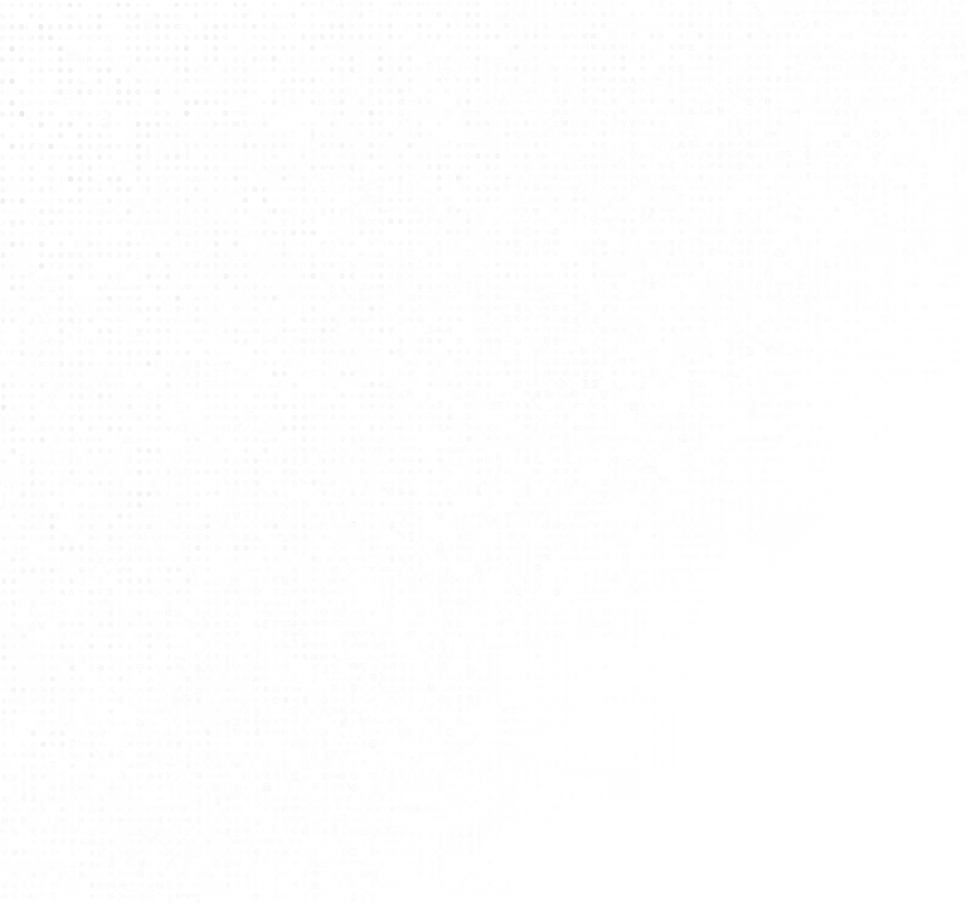
APK、IPA、あるいはその両方をアップロードし、コードベースを追加してください。
プロフィールを選んでください。
Aikido リリース前のクレジットコストを表示します。
5分でモバイル版「ペンテスト 」を始めましょう
人間の創造性と機械のスピードを融合させた、自動化されたペネトレーションテスト 。
オンデマンドで、Androidアプリケーション内の脆弱性を検出、エクスプロイト 、および検証します。

モバイルペネトレーションテストに関するよくある質問

Aikido当社のエージェントがお客様のAndroidまたはiOSアプリを実際にインストールし、ユーザーとしてログインした上で、攻撃者が行うのと同じ方法で攻撃を仕掛け、アプリとそのバックエンドを同時に検証します。確認された問題については、すべて再現手順が詳細に記載されています。
手動によるペネトレーションテストは、スケジュール調整に数日あるいは数週間を要し、一度しか実施されません。テスト対象となるバージョンは、実際にテストを行う頃にはすでに時代遅れになっており、レポートを受け取った後もリリースを続けるうちに、その内容は陳腐化してしまいます。一方、モバイルAIペネトレーションテストは、いつでも実行でき、再現性があり、エクスプロイト で確認済みの結果が得られます。
通常、数時間以内に完了します。APKまたはIPAをアップロードし、ソースコードへのリンクを設定し、テストユーザーを追加すれば、エージェントがアプリの検証を開始します。実行中は、すべてのステップをリアルタイムで追跡できます。
AndroidおよびiOSのモバイルペネトレーションテストは、現時点ではホワイトボックスのみであるため、モバイルのソースコードが必要です。バックエンドのコードベースは任意ですが、これを追加することでAPI のカバレッジが向上します。ソースコードと実行中のアプリを目の前にすることで、エージェントは外部からは発見が難しいロジックの欠陥を特定することができます。
はい。Androidの場合、ビルドでは証明書ピンニングを使用できず、ルート検出、エミュレータ検出、およびランタイムアプリケーション自己保護(RASP)を有効にすることはできません。これらの保護機能は、エージェントがテスト端末にアプリをインストールしたり、アプリに計測機能を組み込んだりすることを妨げるため、これらの機能を無効にした状態でビルドをアップロードしてください。iOSの場合、暗号化されていない署名済みIPAをアップロードしてください。
クライアント側の認証問題、インジェクションの脆弱性、アクセス制御の不備、不十分なセッション処理、安全でないAPI の動作など、モバイルペネトレーションテストに期待されるあらゆる項目を網羅しています。 また、エージェントは実行時にプラットフォーム固有の挙動もテストします。例えば、Androidでは安全でないWebView、ディープリンク、インテントの操作、iOSではURLスキームのハイジャックや、セキュリティ対策が不十分なキーチェーンやデータストレージなどが対象です。さらに、アプリが本来どのように動作すべきかを推論することで、IDOR(IDOR)、テナント間アクセス、認証バイパスなどのビジネスロジックの欠陥や認証上の問題も検出します。
検出結果は、エージェントがエクスプロイト に正常に接続し、本番環境のアプリとの照合に成功した場合にのみ報告されます。攻撃の試みが検証できない場合は、その試みは破棄され、結果には一切表示されません。
AutoFixは Aikido AutoFixはすでにコードを理解しているため、確認済みの脆弱性 に対して的確な修正を生成し、プルリクエストを開きます。これにより、チームは修正内容をレビューし、都合の良いタイミングでマージすることができます。修正を確認するには、アプリを再コンパイルし、新しいAPKまたはIPAをアップロードして、同じ範囲で再テストを行ってください。
エージェントが攻撃できるターゲットと、単に到達できるだけのターゲットを定義します。トラフィックはプロキシを経由し、そのプロキシがすべてのリクエストを定義された範囲に基づいて検証します。エージェントはデフォルトで非破壊モードで動作し、評価の前に事前チェックが実行されます。問題が発生した場合は、テストが自動的に一時停止され、即座に停止させることができます。
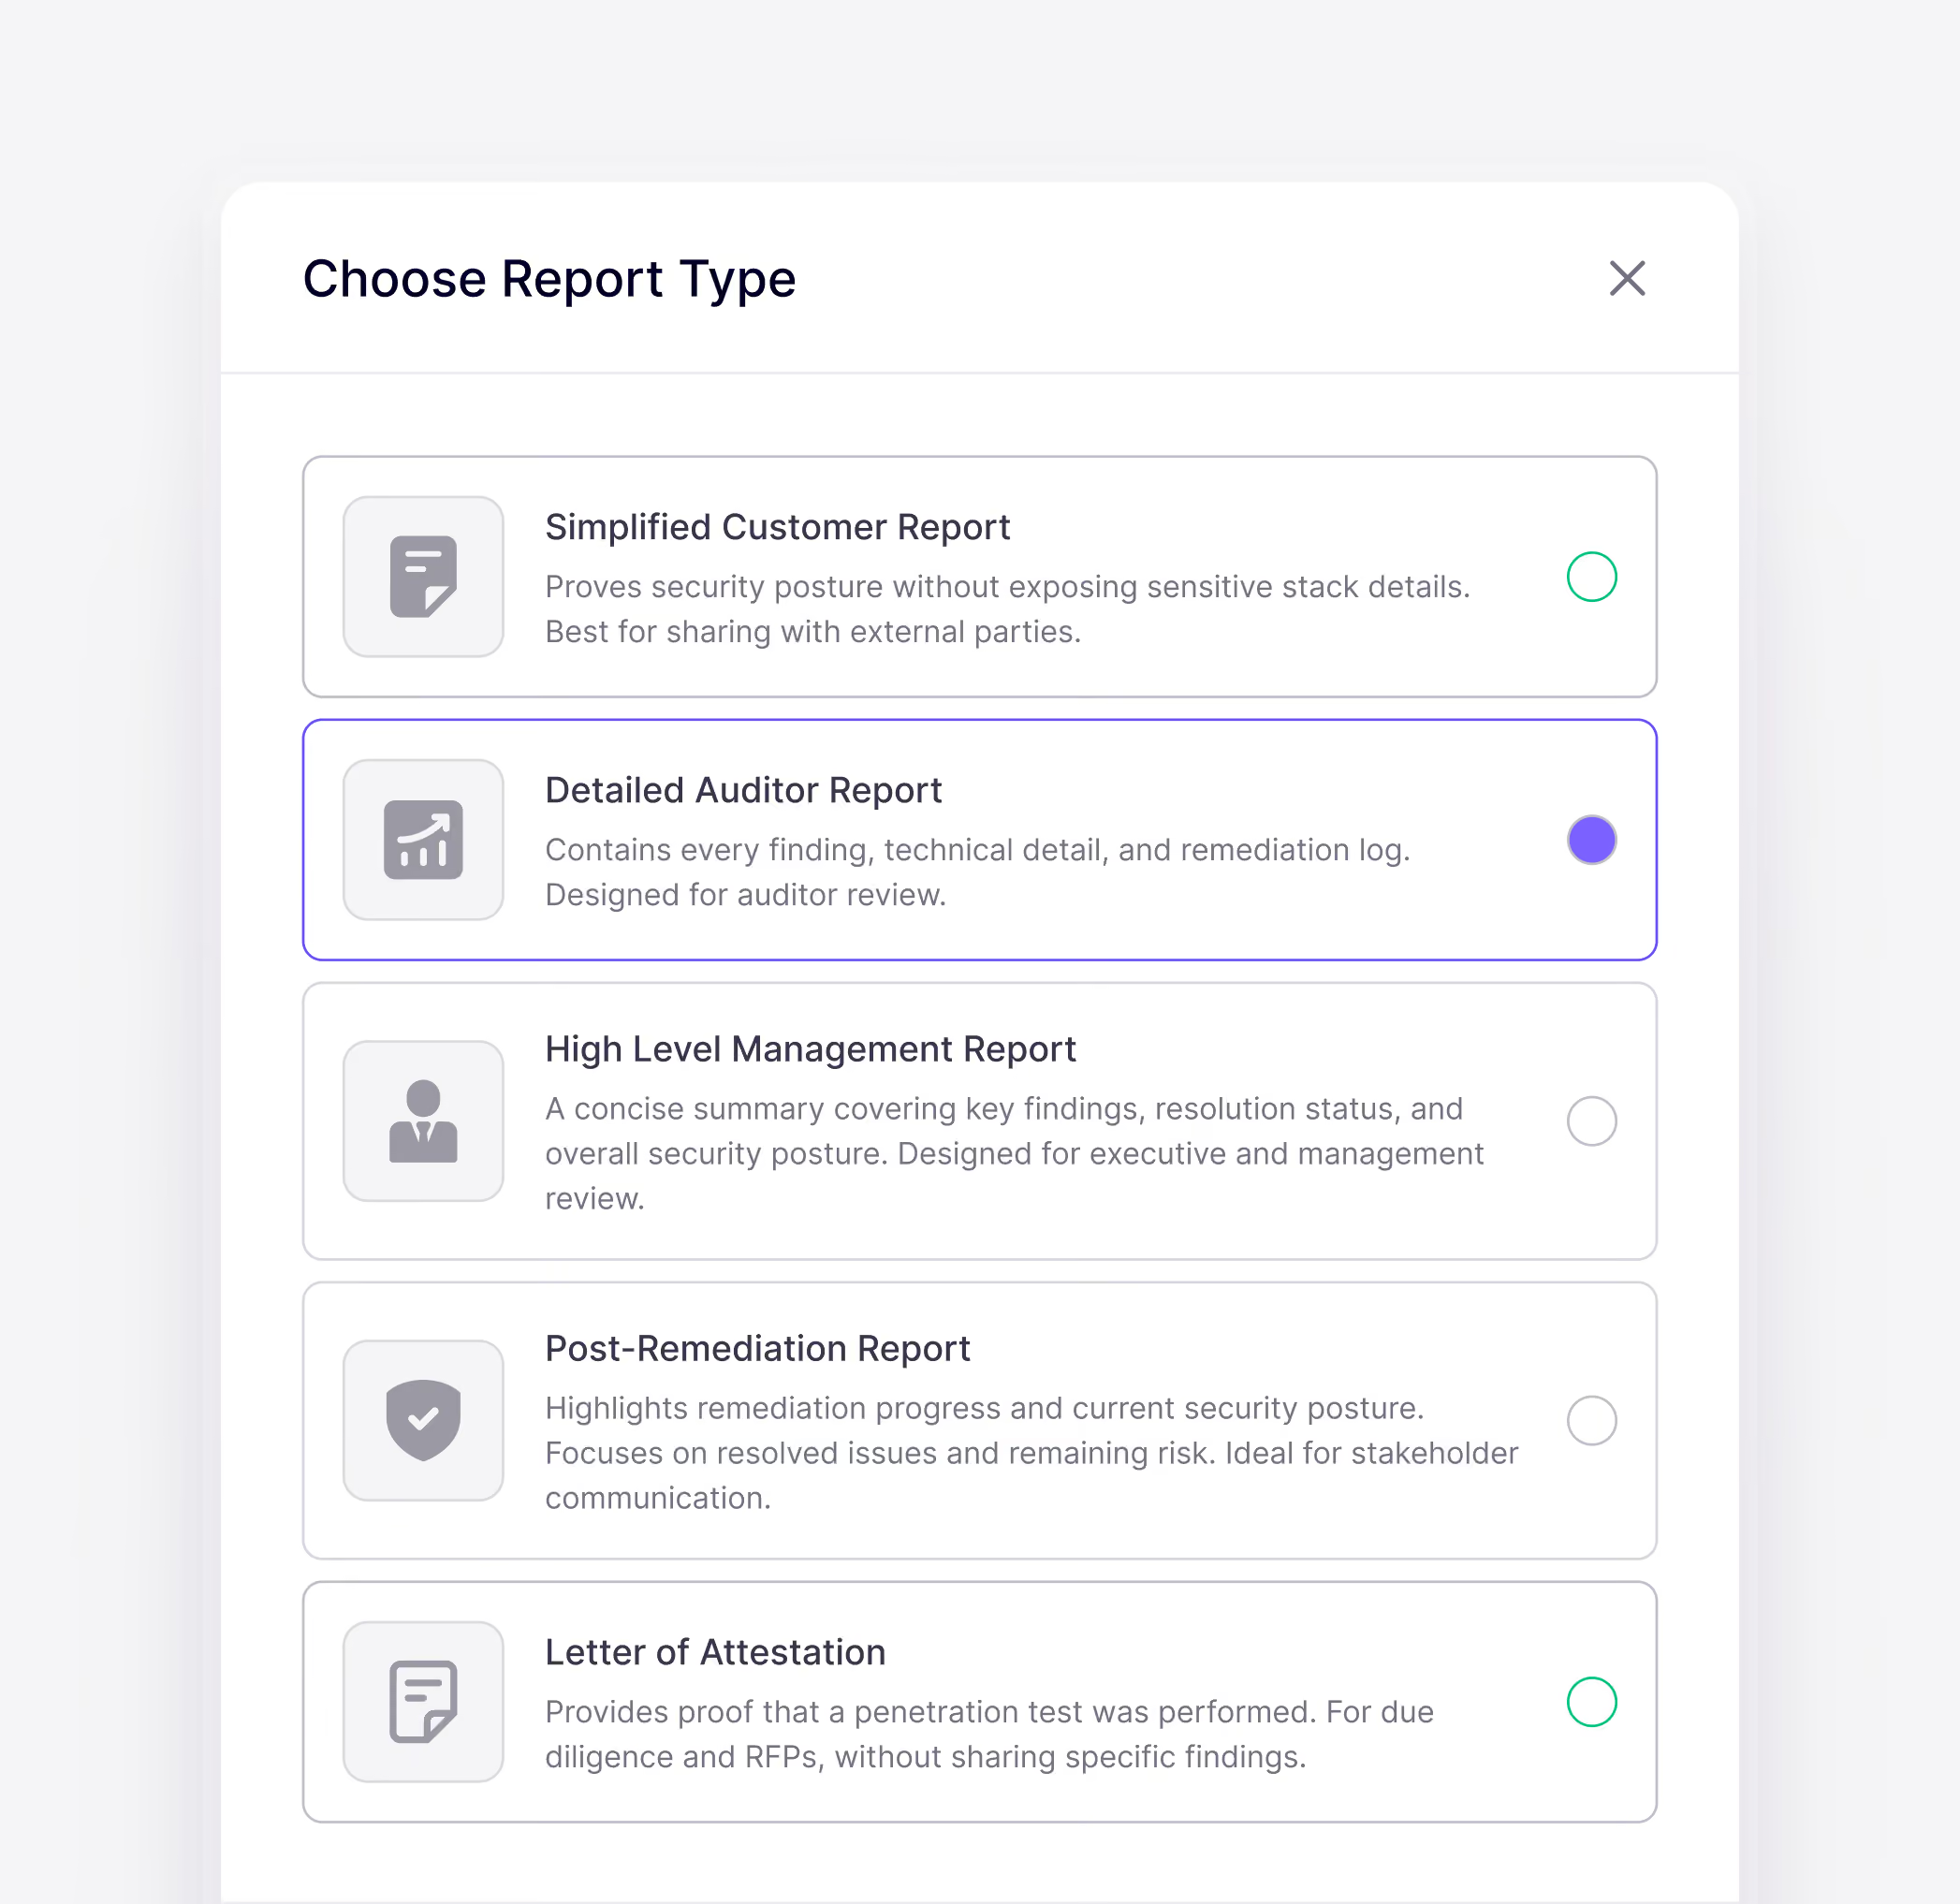
はい。実行のたびに、検証済みの調査結果、エクスプロイト の証拠、および是正措置の指針が記載された、監査対応可能なペネトレーションテスト報告書が生成されます。
Aikidoエージェントは、人間によるテストと同等のカバレッジを達成し、場合によってはそれを上回ることもありました。これは、手動テスターが見落としがちな深層の論理的欠陥を含め、より多くのテストパスを一貫して探索したためです。唯一異なるのは実行頻度だけです。人間による「ペンテスト 」は1回限りですが、エージェントは新しいビルドをアップロードするたびに再実行が可能です。
はい。1つの評価に、APK、IPA、あるいはその両方をアップロードできます。通常、両方のアプリは同じテストユーザーとバックエンドを共有するため、それらを一度設定するだけで、両方のアプリおよびAPI の調査結果が1つのレポートにまとめられます。
いいえ。AndroidとiOSは1つの評価対象として扱われ、価格は対象範囲に基づいて決定されます。 Aikido アプリに実際に含まれている機能に合わせて規模を算出し、実行前にクレジットの費用を表示します。
いいえ。エージェントは、アプリが呼び出すAPIを実際に使用して特定し、それらをテストします。ドキュメントが充実していればいるほどテストカバレッジは向上します。また、最良の結果を得るためには、バックエンドのコードベースも連携させてください。