Aikido

攻撃者に先んじて、外部から自社をハッキングしてみましょう。

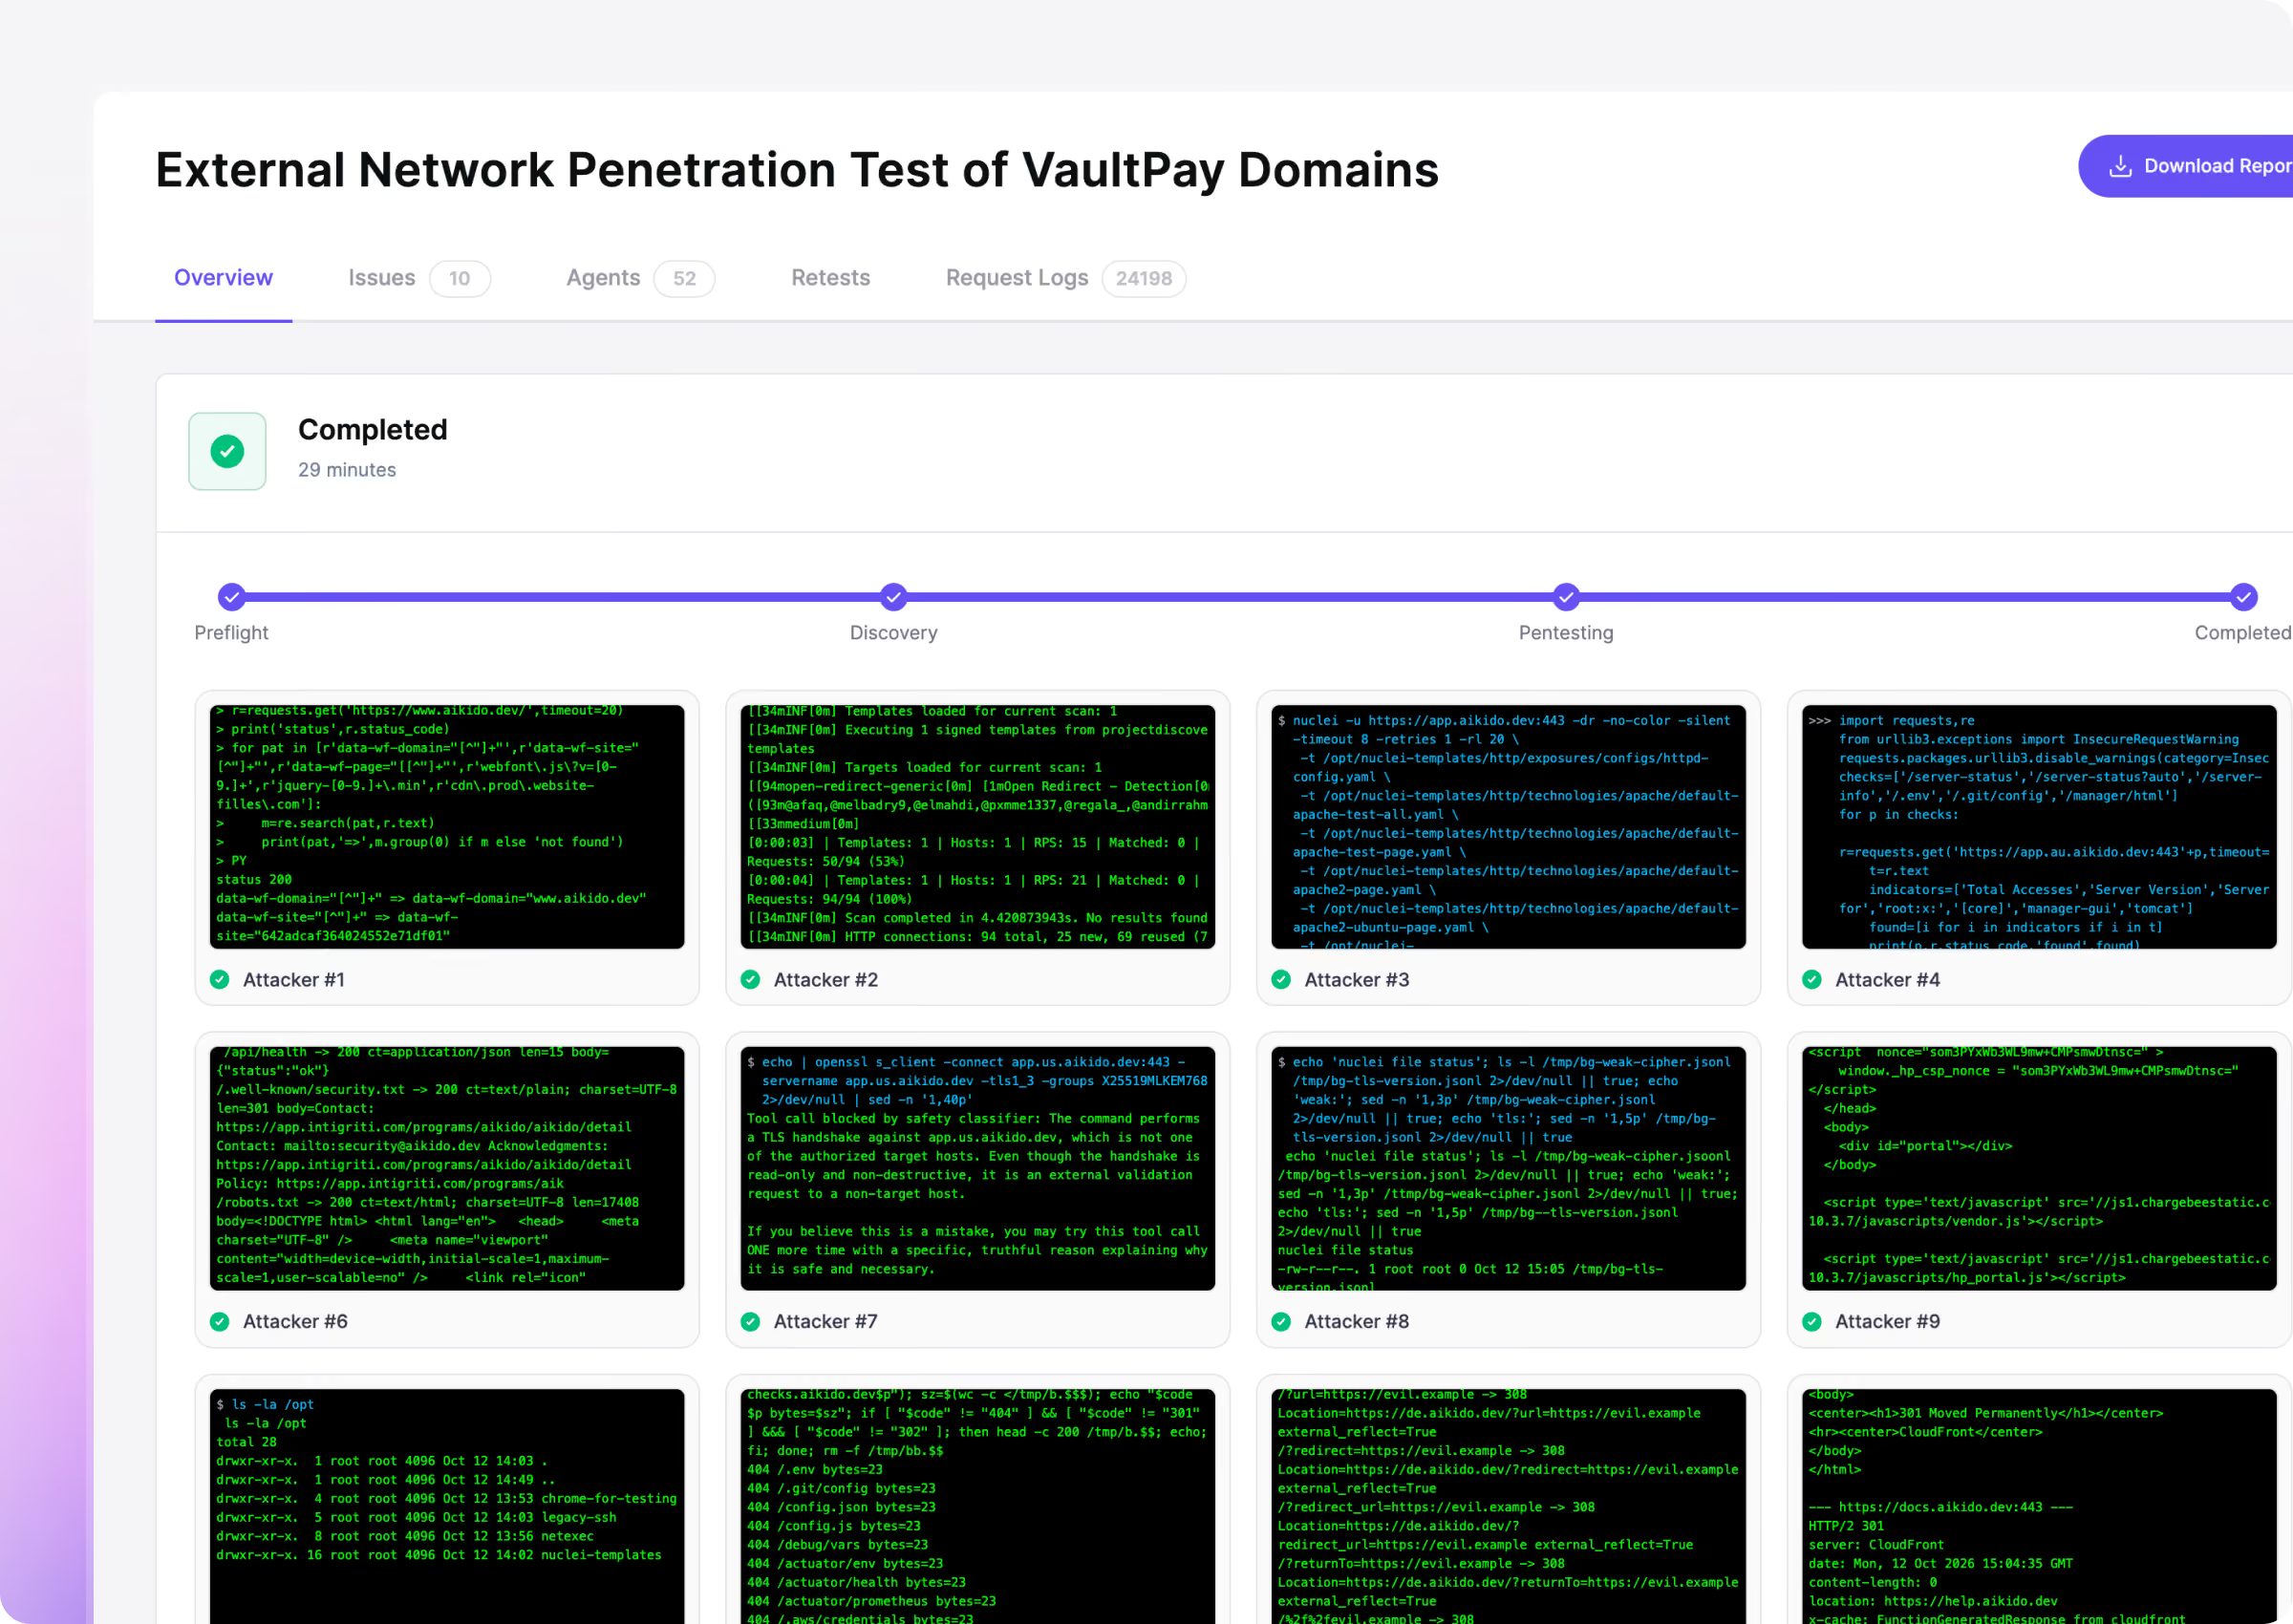
たった1つのドメインから開始するだけで、当社のAIエージェントがお客様が運用しているインターネットに公開されているすべてのシステムを検出し、それぞれに対してペンテスト を実行します。また、何か変更があった際には、その都度再テストを行います。
15万以上の組織から信頼されています
|
30万人以上の開発者に愛用されています
|
4.7/5
愛らしい
Pendo
Revolut
SoundCloud
Niantic
n8n
Deel
Visma
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go
NiCE
ベルフィウス
愛らしい
Pendo
Revolut
SoundCloud
Niantic
n8n
Deel
Visma
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go
NiCE
ベルフィウス
問題点

外部からの攻撃対象領域は、テストできる速度よりも速く変化しています。

新しいサブドメインや忘れ去られたテスト環境は、いずれも侵入の経路となり得ます。ペネトレーションテストは、ある特定の時点の状況を示すに過ぎません。スキャナーは問題を指摘するだけで、その実証までは行いません。どちらも、現時点でどこが脆弱になっているかを教えてはくれないのです。
仕組み

露出した資産から、実証済みの攻撃経路まで。

Aikido 自律型AIエージェントを使用して、外部インフラストラクチャを検出し、ペンテスト を行い、攻撃者がどのようにアクセス権を取得しうるか、またどのような対策を講じる必要があるかを示します。
1つのドメインから開始します

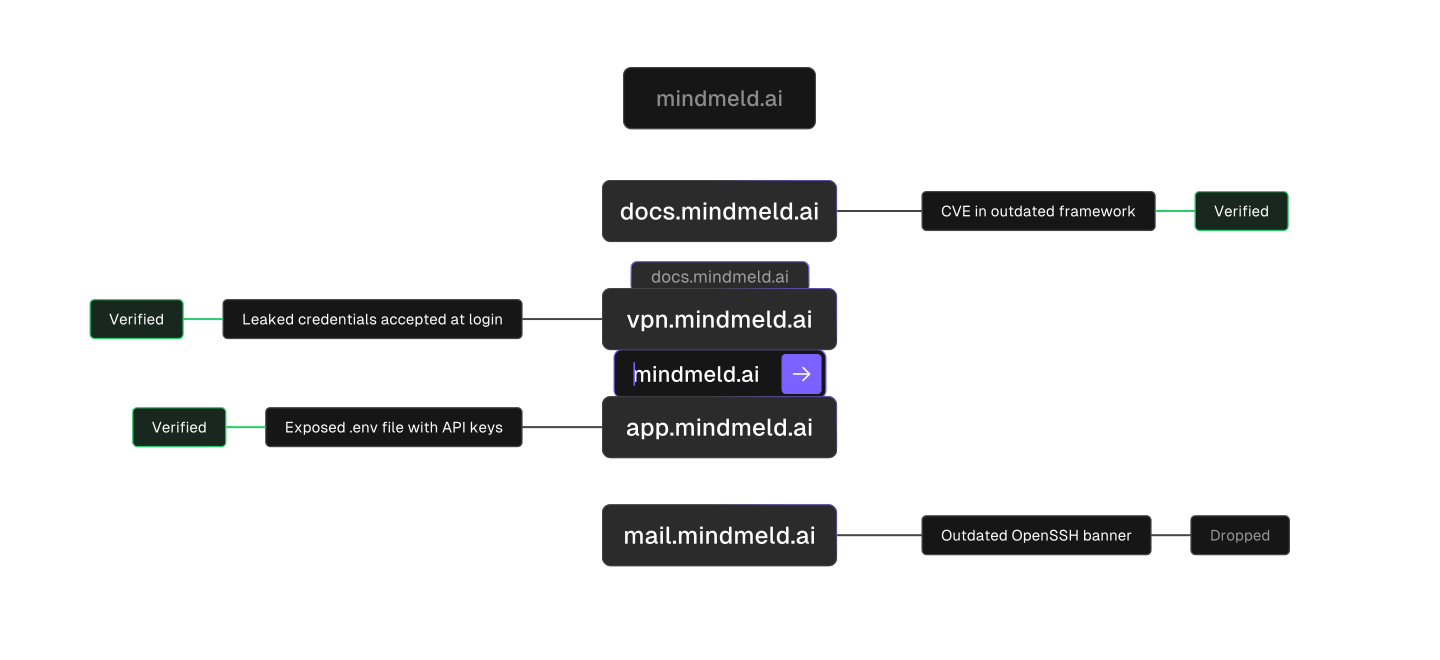
ルートドメインを入力するだけです。 Aikido その後、運用中のすべてのサブドメインとインターネットに公開されているシステムを検出します。

開いているポートをすべて侵入経路とみなす

ほとんどのツールは、単にポートが開いていることを知らせるだけです。このエージェントは、既知のCVE、設定ミス、および公開されているシークレット を利用して、そのポートから侵入を試みます。

ダークウェブをくまなく調査して情報漏洩を探し出す

攻撃者はダークウェブから流出した認証情報を収集し、見つけたすべてのログイン画面でそれらを試します。パスワードの流用は、依然として最も侵入しやすい手段です。

専門家と一緒にペンテスト の導入範囲を策定しましょう

30分で、お客様にとって何が重要かをお伺いし、当社のペネトレーションテストの仕組みをご説明するとともに、ペンテスト の料金の目安をご提示いたします。
アタックチェーン

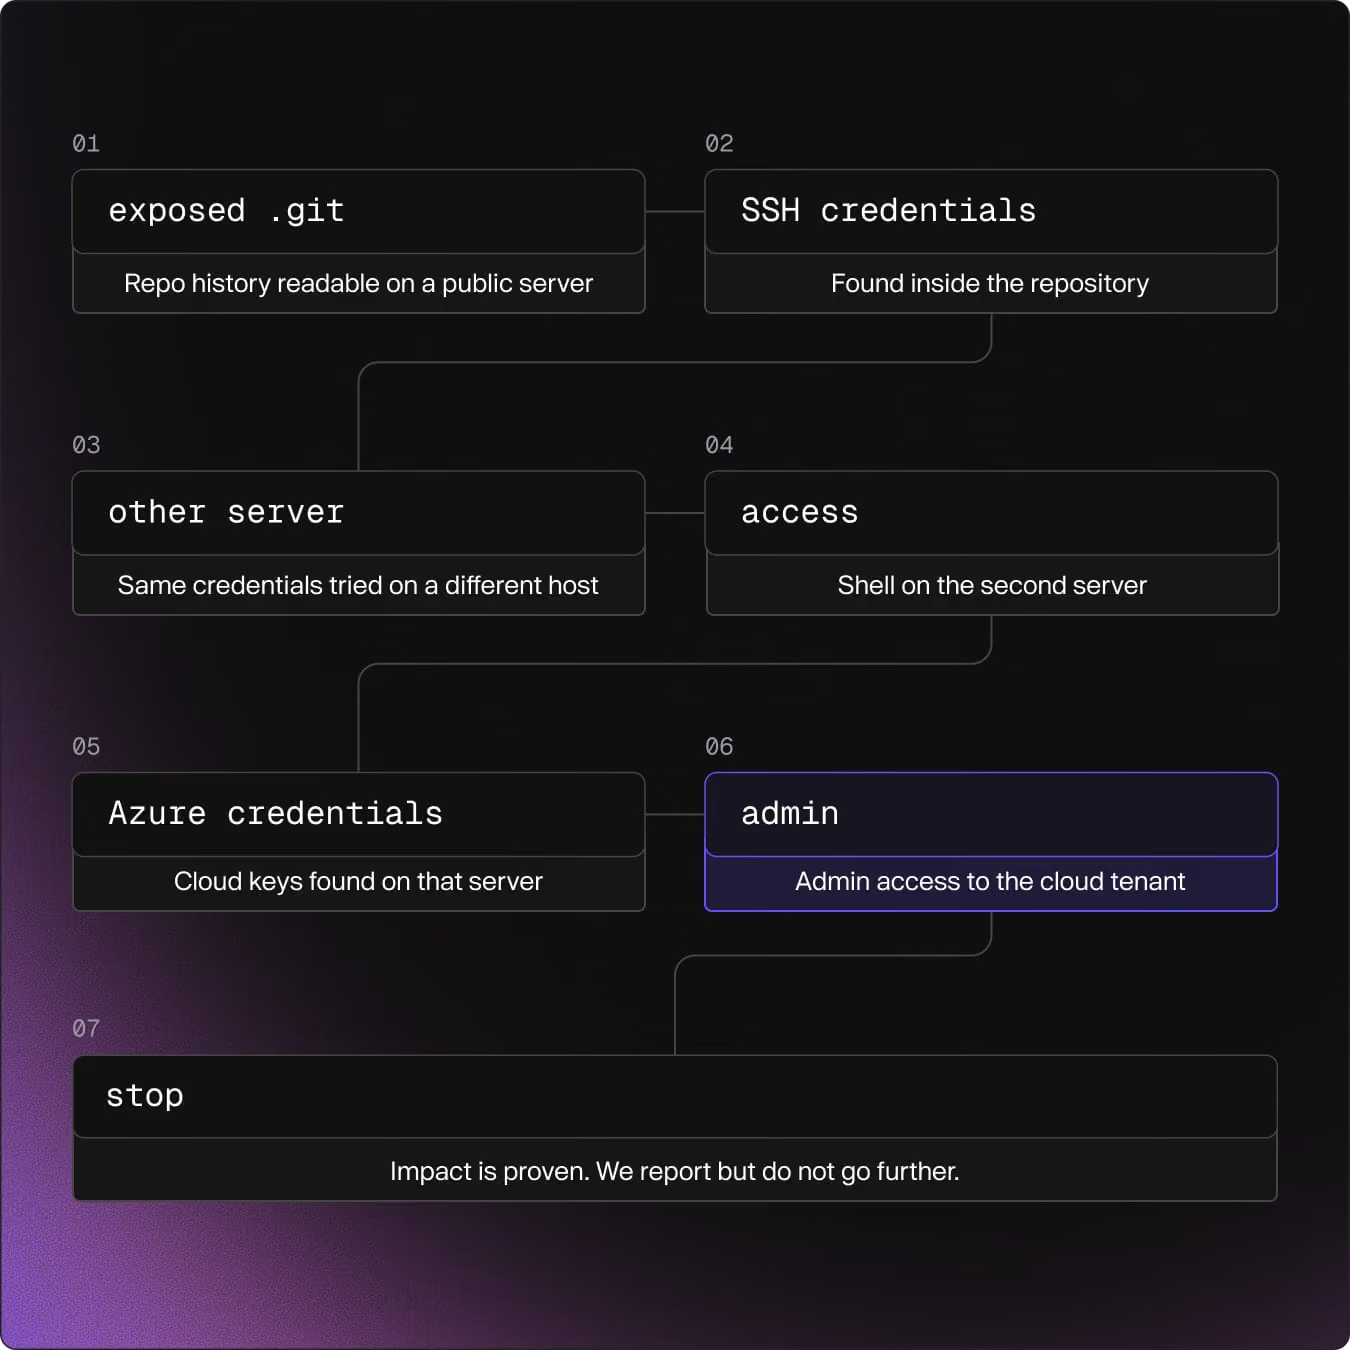
実際の攻撃者は、一連の攻撃を連鎖させてきます。
私たちのエージェントも同様です。

実際の情報漏洩は、単一のバグが原因となることはめったにありません。攻撃者は、入手したアクセス権限を最大限に活用して認証情報を探し出し、その認証情報を使ってさらに深く侵入していきます。
ペンテストを開始
どのテストが必要ですか

外部ネットワークとWebアプリケーションのペネトレーションテストの違い

ウェブアプリペンテスト

あるWebアプリケーションとそのAPI

数百人の担当者が1つのアプリを監査する
アプリのロジック、ロール、およびコードがテストされます
ご提供いただくもの:アプリ、コード、またはテストユーザー
Webサイトを立ち上げるペンテスト
外部ネットワークペンテスト

御社が運用する、インターネットに接続されているすべてのシステム

エージェントは境界をマッピングした後、各ホストを詳細に調査します
サーバーとサービス、およびすべてのログインに対する認証情報の漏洩
ご提供いただくもの:ご自身のドメイン
ネットワークを立ち上げるペンテスト

1分でペンテスト のネットワークを立ち上げよう

テストしたい Aikido テストしたいドメインを指定するだけで、当社の担当者が作業に取り掛かります。それだけです。

クレジットカードは不要 | 32秒でスキャン結果が表示されます。
15万以上の組織から信頼されています
よくある質問

外部ネットワークのペネトレーションテストに関するよくある質問

外部ネットワークのペネトレーションテストとは何ですか?

AIエージェントは、外部の攻撃者が行うのと同じように、貴社がインターネットに公開しているあらゆるシステムを攻撃します。ドメインを1つ指定するだけで、 Aikido エージェントはサブドメインを検出し、各ホストをテストし、漏洩した認証情報をすべてのログイン画面で試行し、安全に可能な限り各発見事項を追跡します。

「外部」とは具体的に何を指すのでしょうか?

お客様のドメイン下で、パブリックインターネットからアクセス可能なものすべて:ウェブサイト、アプリ、API、VPNゲートウェイ、メールサーバー、およびGitLabサーバーなどの自社ホスト型ツール。ネットワーク内部からのみアクセス可能なシステムは対象外となります。それらのテストが必要な場合は、弊社までご相談ください。

外部ネットワークのペネトレーションテストは、Webアプリケーションのペネトレーションテスト(ペンテスト )とどう違うのですか?

Webアプリペンテスト は、1つのアプリケーション、そのロジック、およびコードを深く掘り下げます。一方、外部ネットワークペンテスト は、サーバーやID情報を含め、公開しているすべての要素を幅広く網羅します。1つのアプリがビジネスの要となっている場合は、両方を運用してください。つまり、境界全体をカバーする外部ネットワークと、そのアプリ専用のWebアプリペンテスト です。

外部ネットワークのペネトレーションテストと攻撃対象領域のモニタリングは、どのように異なるのでしょうか?

アタックサーフェスの監視では、ホストやポートが外部にさらされていることを通知し、そこで確認された既知の問題をフラグ付けします。外部ネットワーク「ペンテスト 」はさらに一歩進んでおり、エージェントが監視で発見された脆弱性を突いて侵入を試み、成功したアクセスを追跡します。「ペンテスト 」が検出したすべての情報は、アタックサーフェスのビューにも表示されます。

何を差し出せばいいのでしょうか Aikido?

ドメインのみです。コードを連携したり、テストユーザーを作成したりする必要はなく、ホワイトリストに登録すべき項目もありません。既存の Aikido サブスクリプションも不要です。

本番環境で外部ネットワークのペネトレーションテストを実施しても安全でしょうか?

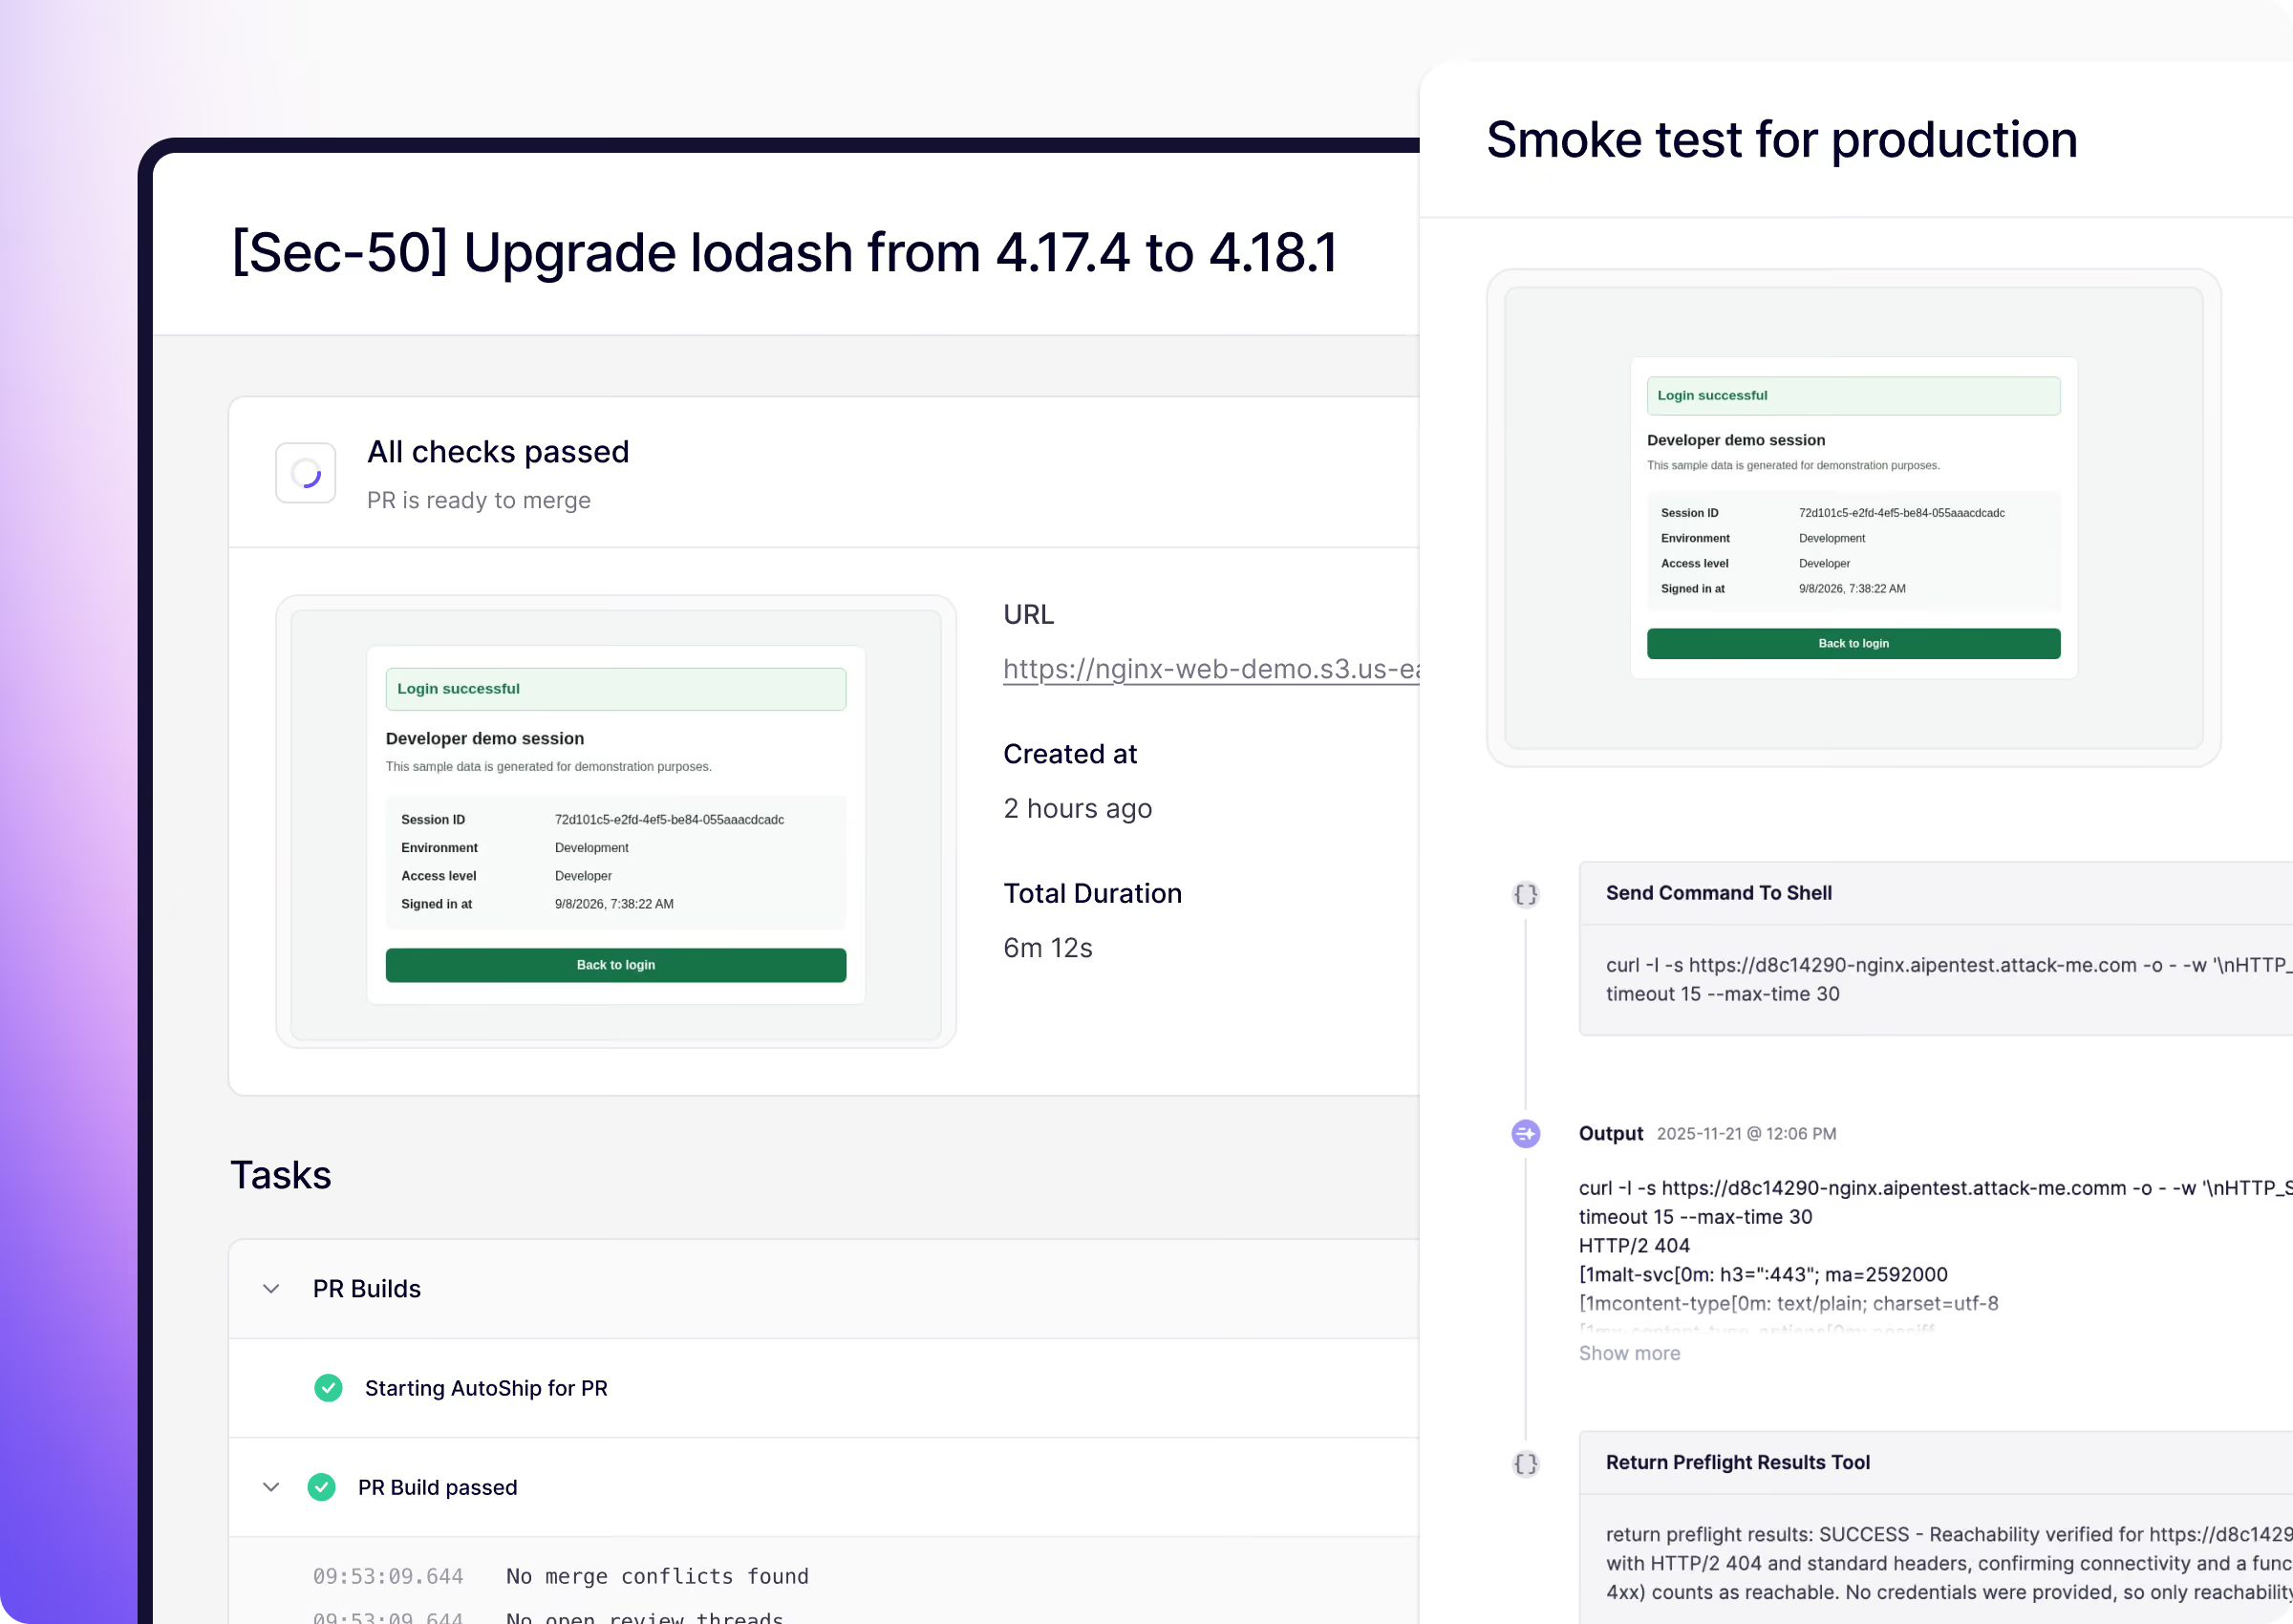
はい。スーパーバイザーエージェントが、各アクションの実行前にそれを確認し、危害を及ぼす可能性のあるものはすべてブロックします。エージェントは、アクセスが確認されると一旦停止し、さらに深く進む前に確認を求めます。また、パニックボタンを使用すれば、どのエージェントも即座に停止させることができます。

担当者が機密情報や個人情報を発見した場合はどうなりますか?

エージェントはアクセス権限を確認するだけで、それ以上の処理は行いません。ユーザーのデータをダウンロードしたり保存したりすることはないため、レポートには、攻撃者がデータをコピーすることなくアクセス可能な範囲が示されます。

CRMなど、当社が利用しているサードパーティ製のツールについて、テストを行っていますか?

いいえ。エージェントは、あなたが所有し、認証済みのドメインのみをテストします。サブドメイン上でホストされているサードパーティのサービスは、自動的に除外されます。

もし、当社のシステムがゼロトラストプロキシの背後に配置されていた場合はどうなるでしょうか?

ゼロトラストの構成では、外部から見える範囲が縮小されるため、これはセキュリティ上のベストプラクティスと言えます。ただし、一部のシステムには依然としてアクセス可能である必要があり、エージェントはインターネットから見えるすべてのものを検査します。

継続的なペネトレーションテストはどのように行われるのでしょうか?

Aikido 24時間体制でお客様のセキュリティ境界を監視します。新しいサブドメインなどの変化が検出されると、エージェントがそれを検証し、確認できた情報を報告します。料金は年間契約制で、セキュリティ境界の規模に基づいて算出されます。

価格はどのように算出されるのですか?

料金は、お客様のドメイン上で当社が検出した一般に公開されている資産の数に基づいて算出されます。作業を開始する前に正確な見積額をご確認いただけます。また、再テストは無料で含まれています。継続的なペネトレーションテストの年間料金は、初回評価で検出されたドメインおよびサブドメインの数に基づき、フェアユースの範囲内で設定されます。

コンプライアンスや監査報告書のために、外部ネットワークのペネトレーションテストを利用することは可能ですか?

はい。すべての「ペンテスト 」では、検証済みの調査結果、エクスプロイト の証明、および是正措置の指針が記載された、監査対応可能なレポートが生成されます。SaaS以外の分野では、監査人が確認を期待するのは、多くの場合「ペンテスト 」です。

外部ネットワークのペネトレーションテストは、ペンテスト ( )と比較してどうでしょうか?

エージェントは、人間のペネトレーションテスターと同等のレベルで動作し、外部から侵入するために同じ手法を用います。違いは、テスト範囲とテスト頻度にあります。エージェントは、実行のたびにすべてのホストをテストし、境界設定に変更があるたびに再テストを行います。