
Docker イメージの脆弱性を発見し、修正する
Dockerイメージを安全に配信する。 Aikido ノイズをフィルタリングし、真のリスクを明らかにし、信頼できるAIを活用した解決策を提案します。





瞬時かつ自動化されたトリアージ
コンテナスキャン機能


「もしあなたが、手頃な価格で最も多くの項目をチェックできる脆弱性スキャンツールを探して苦労しているなら、私ならこれを購入します。」
ジェームズ・バーソティlatio.techのサイバーセキュリティ専門家

「デューデリジェンスを完了し、契約を締結すると、文字通り数秒で企業をAikidoに接続し、スキャンを開始できました。」
アダム・グリック最高情報セキュリティ責任者


Docker イメージのスキャンに関するよくある質問

コンテナイメージスキャンとは、構築されたコンテナイメージ(Dockerイメージなど)をデプロイする前にセキュリティ上の問題を分析することです。ソースコードや依存関係をスキャンしたとしても、コンテナイメージにはOSパッケージ、ウェブサーバー、OpenSSLなどの他のコンポーネントが含まれており、これらに脆弱性が存在する可能性があります。要するに、コードスキャンはアプリケーションコードをカバーしますが、コンテナスキャンはコードが実行される環境をカバーします。これは重要です。なぜなら、安全なアプリケーションであっても、それが実行されるベースイメージやシステムライブラリに既知の欠陥がある場合、侵害される可能性があるからです。
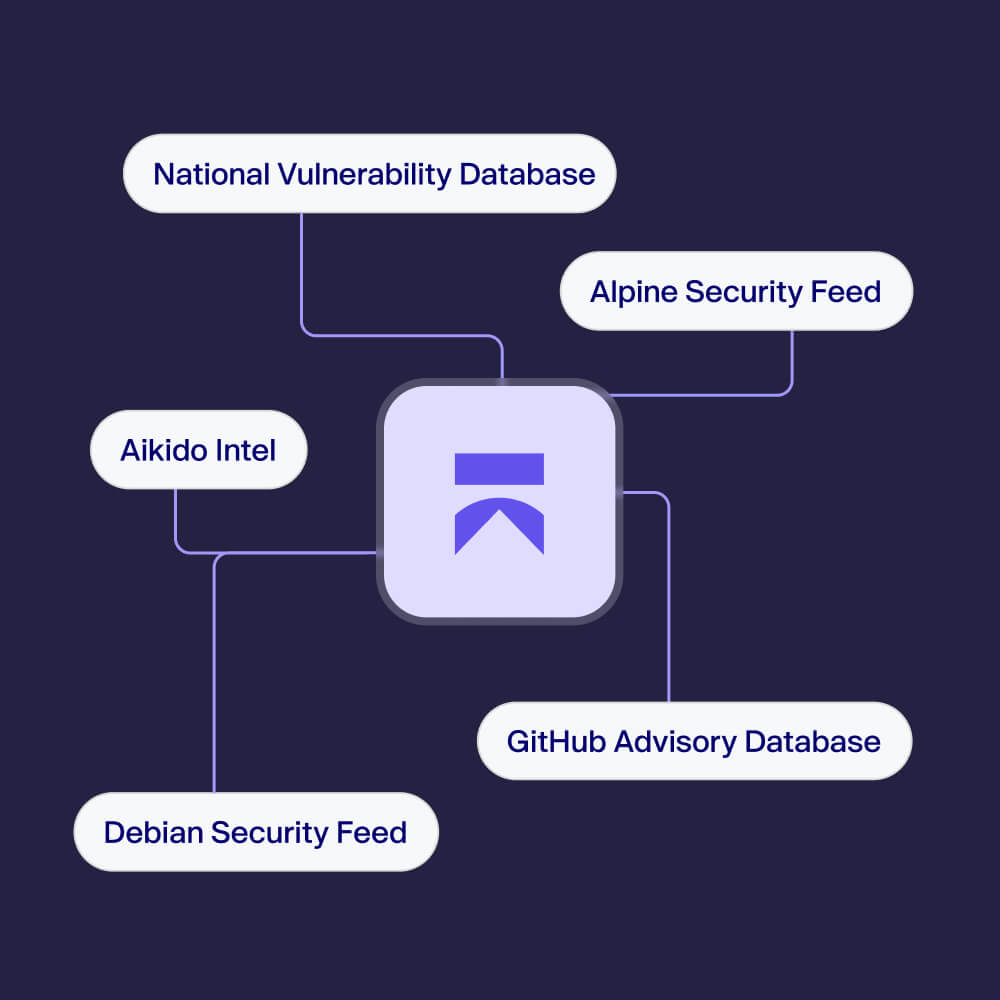
はい、Aikidoのコンテナスキャナーは、イメージレイヤー内のすべてを検査します。OSパッケージ、ライブラリ、およびコンテナ内のその他のコンポーネントをインベントリ化し、既知のCVEについて脆弱性データベースと照合します。OSパッケージだけでなく、古いソフトウェア、潜在的なマルウェア、さらにはイメージ内のライセンスリスクも検出します。基本的に、イメージ内に脆弱なパッケージ(OSレベルのライブラリであろうと、イメージに組み込まれたアプリの依存関係であろうと)があれば、Aikidoがそれを検出します。
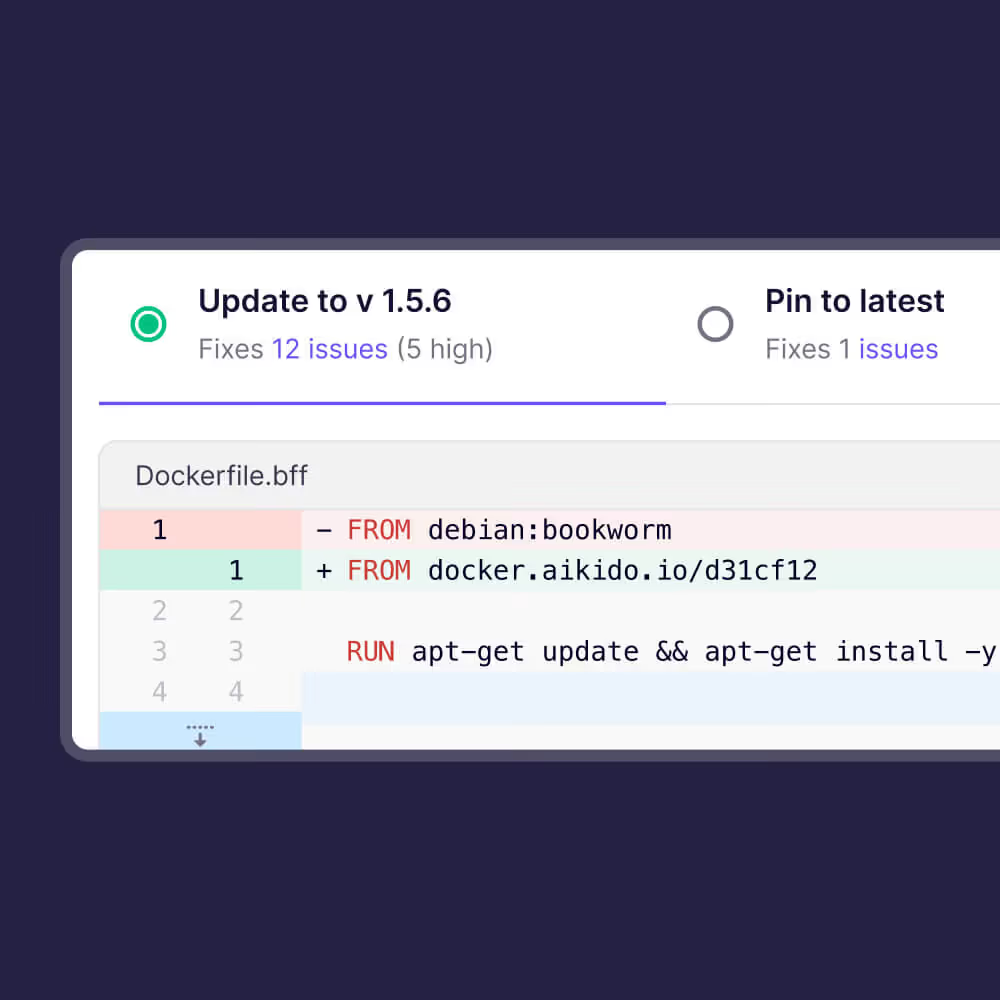
Aikidoは、コンテナイメージの修正を自動化するのに役立ちます。このプラットフォームには、コンテナ設定へのアップグレードを提案し、適用することもできるAI AutoFix機能が含まれています。例えば、パッチが適用されたベースイメージを推奨したり、パッケージバージョンを更新したり、修正PRを生成したりできます。実際には、多くのイメージの脆弱性に対して「これを修正」ボタンが表示され、これによりDockerfileやイメージ設定が調整されて問題が修復され、手動でのアップグレード作業が不要になります。
統合は簡単です。AikidoのコンテナスキャンをCI/CDパイプラインのステップとして組み込むことができます(GitHub Actions、GitLab CI、Jenkinsなどのサービス向けにプラグインと統合トークンが用意されています)。例えば、Dockerイメージをビルドした後、Aikidoを呼び出してそのイメージをスキャンさせると、本番環境にプッシュする前に問題が報告されます。Aikidoは、手間を最小限に抑えてパイプラインに組み込めるように設計されています(そのため、多くのカスタム設定なしに初日からイメージのスキャンを開始します)。Kubernetesワークフローでは、CI中に(クラスターに到達する前に)イメージをスキャンするのが一般的なアプローチですが、Aikidoをコンテナレジストリに接続して、デプロイ用にタグ付けされた新しいイメージを自動的にスキャンさせることも可能です。
CI/CDパイプラインでイメージを構築する際にスキャンするだけでなく、Aikidoは一般的なコンテナレジストリに保存されているイメージを継続的にスキャンできます。これにより、イメージが構築された後でも、新たに発見された脆弱性が明らかになります。
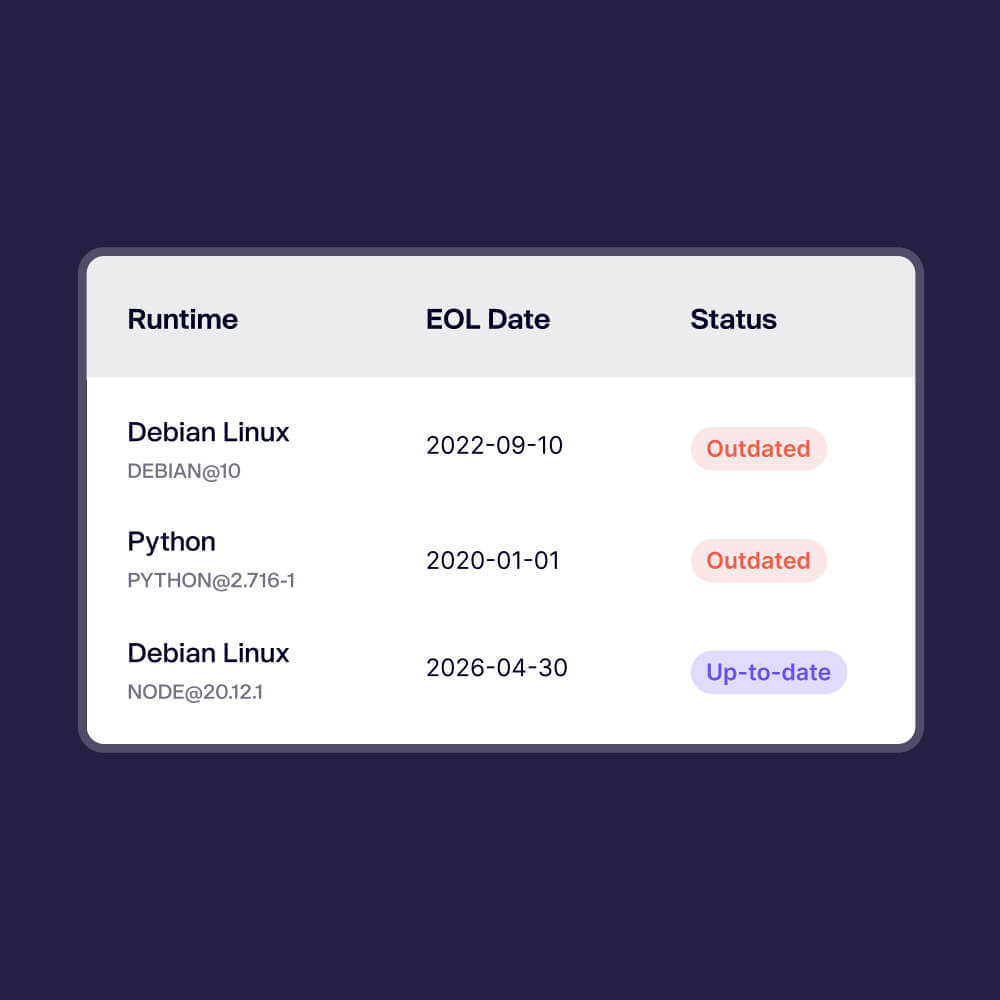
コンテナイメージ内の幅広い問題を検出します。これには、システムパッケージやライブラリにおける既知の脆弱性CVE、古いソフトウェアバージョン(例:サポート終了したOSパッケージやランタイム)、悪意のある、または侵害されたコンポーネント(マルウェア)、およびイメージ内に存在するオープンソースライセンスの問題が含まれます。言い換えれば、重大なLinuxカーネルの欠陥から、許可されていないライセンスを持つライブラリまで、あらゆるものがフラグ付けされる可能性があります。目標は、明白な「脆弱性」だけでなく、イメージ内に隠されたすべての関連リスクを明らかにすることです。
Aikidoのコンテナスキャナーは、脆弱性、古いソフトウェア、マルウェアに焦点を当てています。組み込みのシークレットや設定ミスを直接検出することはありません。しかし、Aikidoにはシークレット(例:ファイルに残されたAWSキー)と設定ミス(IaCスキャン経由)用の個別のスキャナーが含まれており、これらはコンテナスキャンを補完します。そのため、コンテナスキャナーがCVEやシステムレベルのリスクを検出する一方で、シークレットや設定の問題はAikidoプラットフォーム内の他のツールによって検出されます。
Aikidoは、問題を自動トリアージすることでノイズを排除し、アラート疲れを軽減します。すべてのCVEをリストするTrivyとは異なり、Aikidoは実際にエクスプロイト可能または高リスクなものを特定します。Snykと比較して、AikidoはSAST、DASTなどを備えた統合プラットフォームを1つのインターフェースで提供します。また、ワンクリック修正とプライベートな脅威インテリジェンスも含まれており、どちらのツールよりも深いカバレッジを実現します。
いいえ。Aikidoは100%エージェントレスです。コンテナレジストリから直接レイヤーをプルするか、CLI/CI連携を介してイメージをスキャンします。インフラストラクチャやコンテナ内にインストールするものはありません。より厳格な環境向けにオンプレミスオプションも存在しますが、それでもランタイムエージェントは必要ありません。
はい。Aikidoは到達可能性分析とコンテキスト認識型優先順位付けを使用して、ノイズや誤検知をフィルタリングします。重複する問題をグループ化し、エクスプロイト可能なものを強調表示し、環境(例:本番環境)などの要因に基づいて深刻度を調整します。これにより、最も重要なことに集中できます。
Aikidoは、Docker Hub、AWS ECR、GCP、Azure、GitHub Packages、GitLab、Quay、JFrog、Harborなど、ほとんどの主要なレジストリをサポートしています。クラウドでもオンプレミスでも、Aikidoは最小限のセットアップでコンテナイメージに安全に接続し、スキャンできます。
今すぐDockerイメージのセキュリティ対策を始めましょう
コード、クラウド、ランタイムを1つの中央システムで保護しましょう。
リポジトリを連携させて、推論エージェントがコードベースからどのような情報を発見したかを確認してください。


