

実際に悪用可能な画像のみを修正してください
Echoは、AIによって生成されたクリーンなベース画像を配信します。 Aikido は、コードや依存関係 からコンテナ、クラウド依存関係 、開発ワークフロー全体を保護し、すでに実行中のイメージのセキュリティを強化します。





場所 Aikido はエコーよりもさらに先へ進む
Echoは、あなたのベースイメージを管理したいと考えています。
エコーを取り入れれば、あなたの基盤が彼らの系譜となり、彼らのリズムに調和するようになる。 Aikido は、あなたの基盤をその場に留め、そこで強固なものにする。
Echoのパッチは、あるコメントスレッドから始まります。
Echoのエージェントは、GitHubのコメントやブログから修正案を抽出し、プルリクエスト(PR)を作成します。 Aikidoの修正処理は決定論的であるため、何が変更されたかを正確に把握できます。
正確なスキャンは第一歩であり、ゴールではありません。
クリーンなベースイメージだけでは、コードや設定、あるいはクラウドにおけるリスクについては何も示しません。 Aikido は、実際に悪用可能な箇所を特定し、それを修正します。
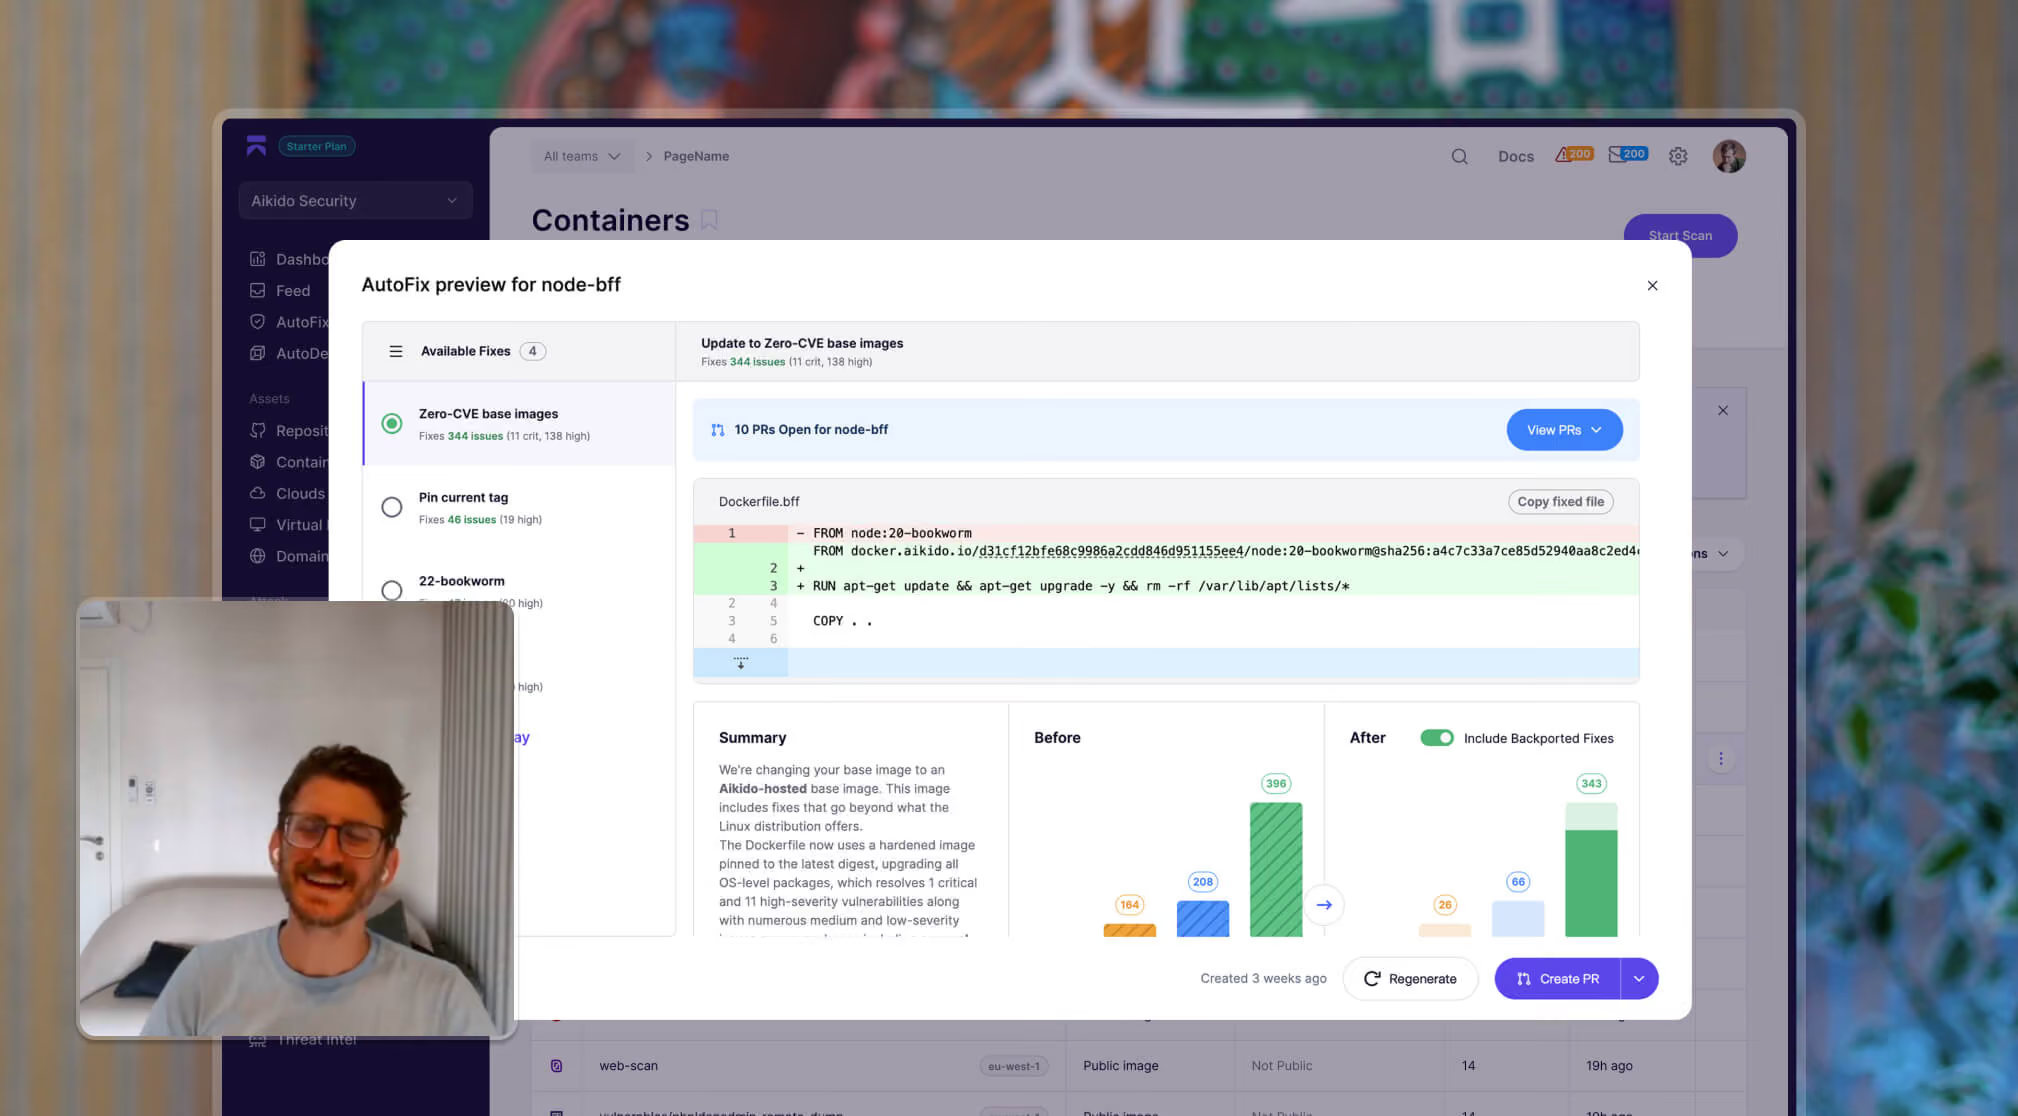
Aikido 「ハードened」画像について、5分以内で解説。
Aikido CVE-freeのコンテナイメージ をかつてないスピードで生成し、あらゆるプロジェクトの脆弱性を、機能の破損リスクを一切伴わずに修正できるようにします
今すぐ画像のセキュリティ対策を講じましょう
Aikido は、かつてないコンテナイメージ CVEフリーコンテナイメージ 生成し、
これにより、システムが破損するリスクを一切伴わずに、すべてのプロジェクトの脆弱性を修正できるようになります。
参照 Aikido の実演
動画をご覧になるには、職場のメールアドレスを入力してください
Aikido 対 エコー


- ベースイメージとディストリビューション
- プラットフォームの移行が必要
- バージョンの管理
- ケイデンスの向上
- 画像バリアントのカバレッジ
- 既存のベースイメージに対応しています。
独自のディストリビューションではありません。 - いいえ
- ピン留めしたバージョンはそのままに、修正はバックポートしてください
- お客様の都合に合わせて、無理なアップグレードはいたしません
- すでに実行している画像に加え、セキュリティ強化済みのカタログ
- Distroless バリアント:攻撃対象領域を最小限に抑えるよう最適化されています デフォルトのバリアント:ビルドツール、パッケージ、シェルが含まれています
- はい
- Echoによってメンテナンスされているバージョン
- 24時間平均の修復値
- 約600枚の画像
- 依存関係の言語カバレッジ
- 依存関係修正モデル
- 幅広い:npm、PyPI、Maven、Gradle、Go、NuGet、RubyGems、……
- AI Autofix機能で、脆弱性のある依存関係を修正する
- Limited、Echoライブラリ経由
- Echoライブラリに置き換える
- 静的コード分析 (SAST)
- SCA
- DAST AIを活用したペネトレーションテスト
- シークレットスキャン
- IaCスキャン
- CSPM
- ランタイム保護
- いいえ
- いいえ
- いいえ
- いいえ
- いいえ
- いいえ
- いいえ
- スタック内の不具合箇所を特定します
- AI自動修正
- はい、コード、依存関係、コンテナ、クラウドのすべてにわたって
- はい、無制限です
- いいえ、鮮明な画像を提供します
- いいえ
- 原産地とコンプライアンス
- スキャナーとワークフローの適合性
- SBOM、SOC 2、ISOの追跡、FedRAMPは進行中*
- リポジトリを接続し、32秒でスキャンを完了、移行作業は不要
- SBOM、FIPS、およびSTIGによるセキュリティ強化
- 1行のDockerfileの置換

「Aikidoのペンテストは、人間レベルの包括的な発見を驚異的な速さで提供し、厳格なコンプライアンスレビューを問題なく通過しました。」
ダン・シャーウッドカオス・コントロール・ソリューションズ 代表取締役
「セキュリティ対策のために、複数のクラウド環境を個別に確認する必要はもうありません。すべてが一か所に集約されています。」
ブルックス・ロウシニア・プロダクト・セキュリティ・エンジニア


Echoだけを使うと、どこに問題が生じるか
1つのプラットフォーム、無料で開始
移行作業は不要です
Aikido は、すでに実行しているイメージを強化します。ベースイメージの置換や系譜への縛りはありません。
最初のスキャン結果が出るまで32秒
リポジトリを連携して、優先度の高い検出結果を取得しましょう。
無料で始められます。
1つのプラットフォームに12以上のセキュリティエンジンを搭載
SAST、SCA、シークレット、IaC、DAST、AIペネトレーションテスト、コンテナ、クラウド、およびランタイム。Minimusはイメージのみを対象としています。
たった5分でその違いを実感してください
リポジトリを連携させ、優先順位付けされた調査結果を取得し、10万以上のチームが選んだ理由を確認しましょう Aikido。クレジットカードは不要です。

