

コードを最初に読み込むHorizon3の代替ツール
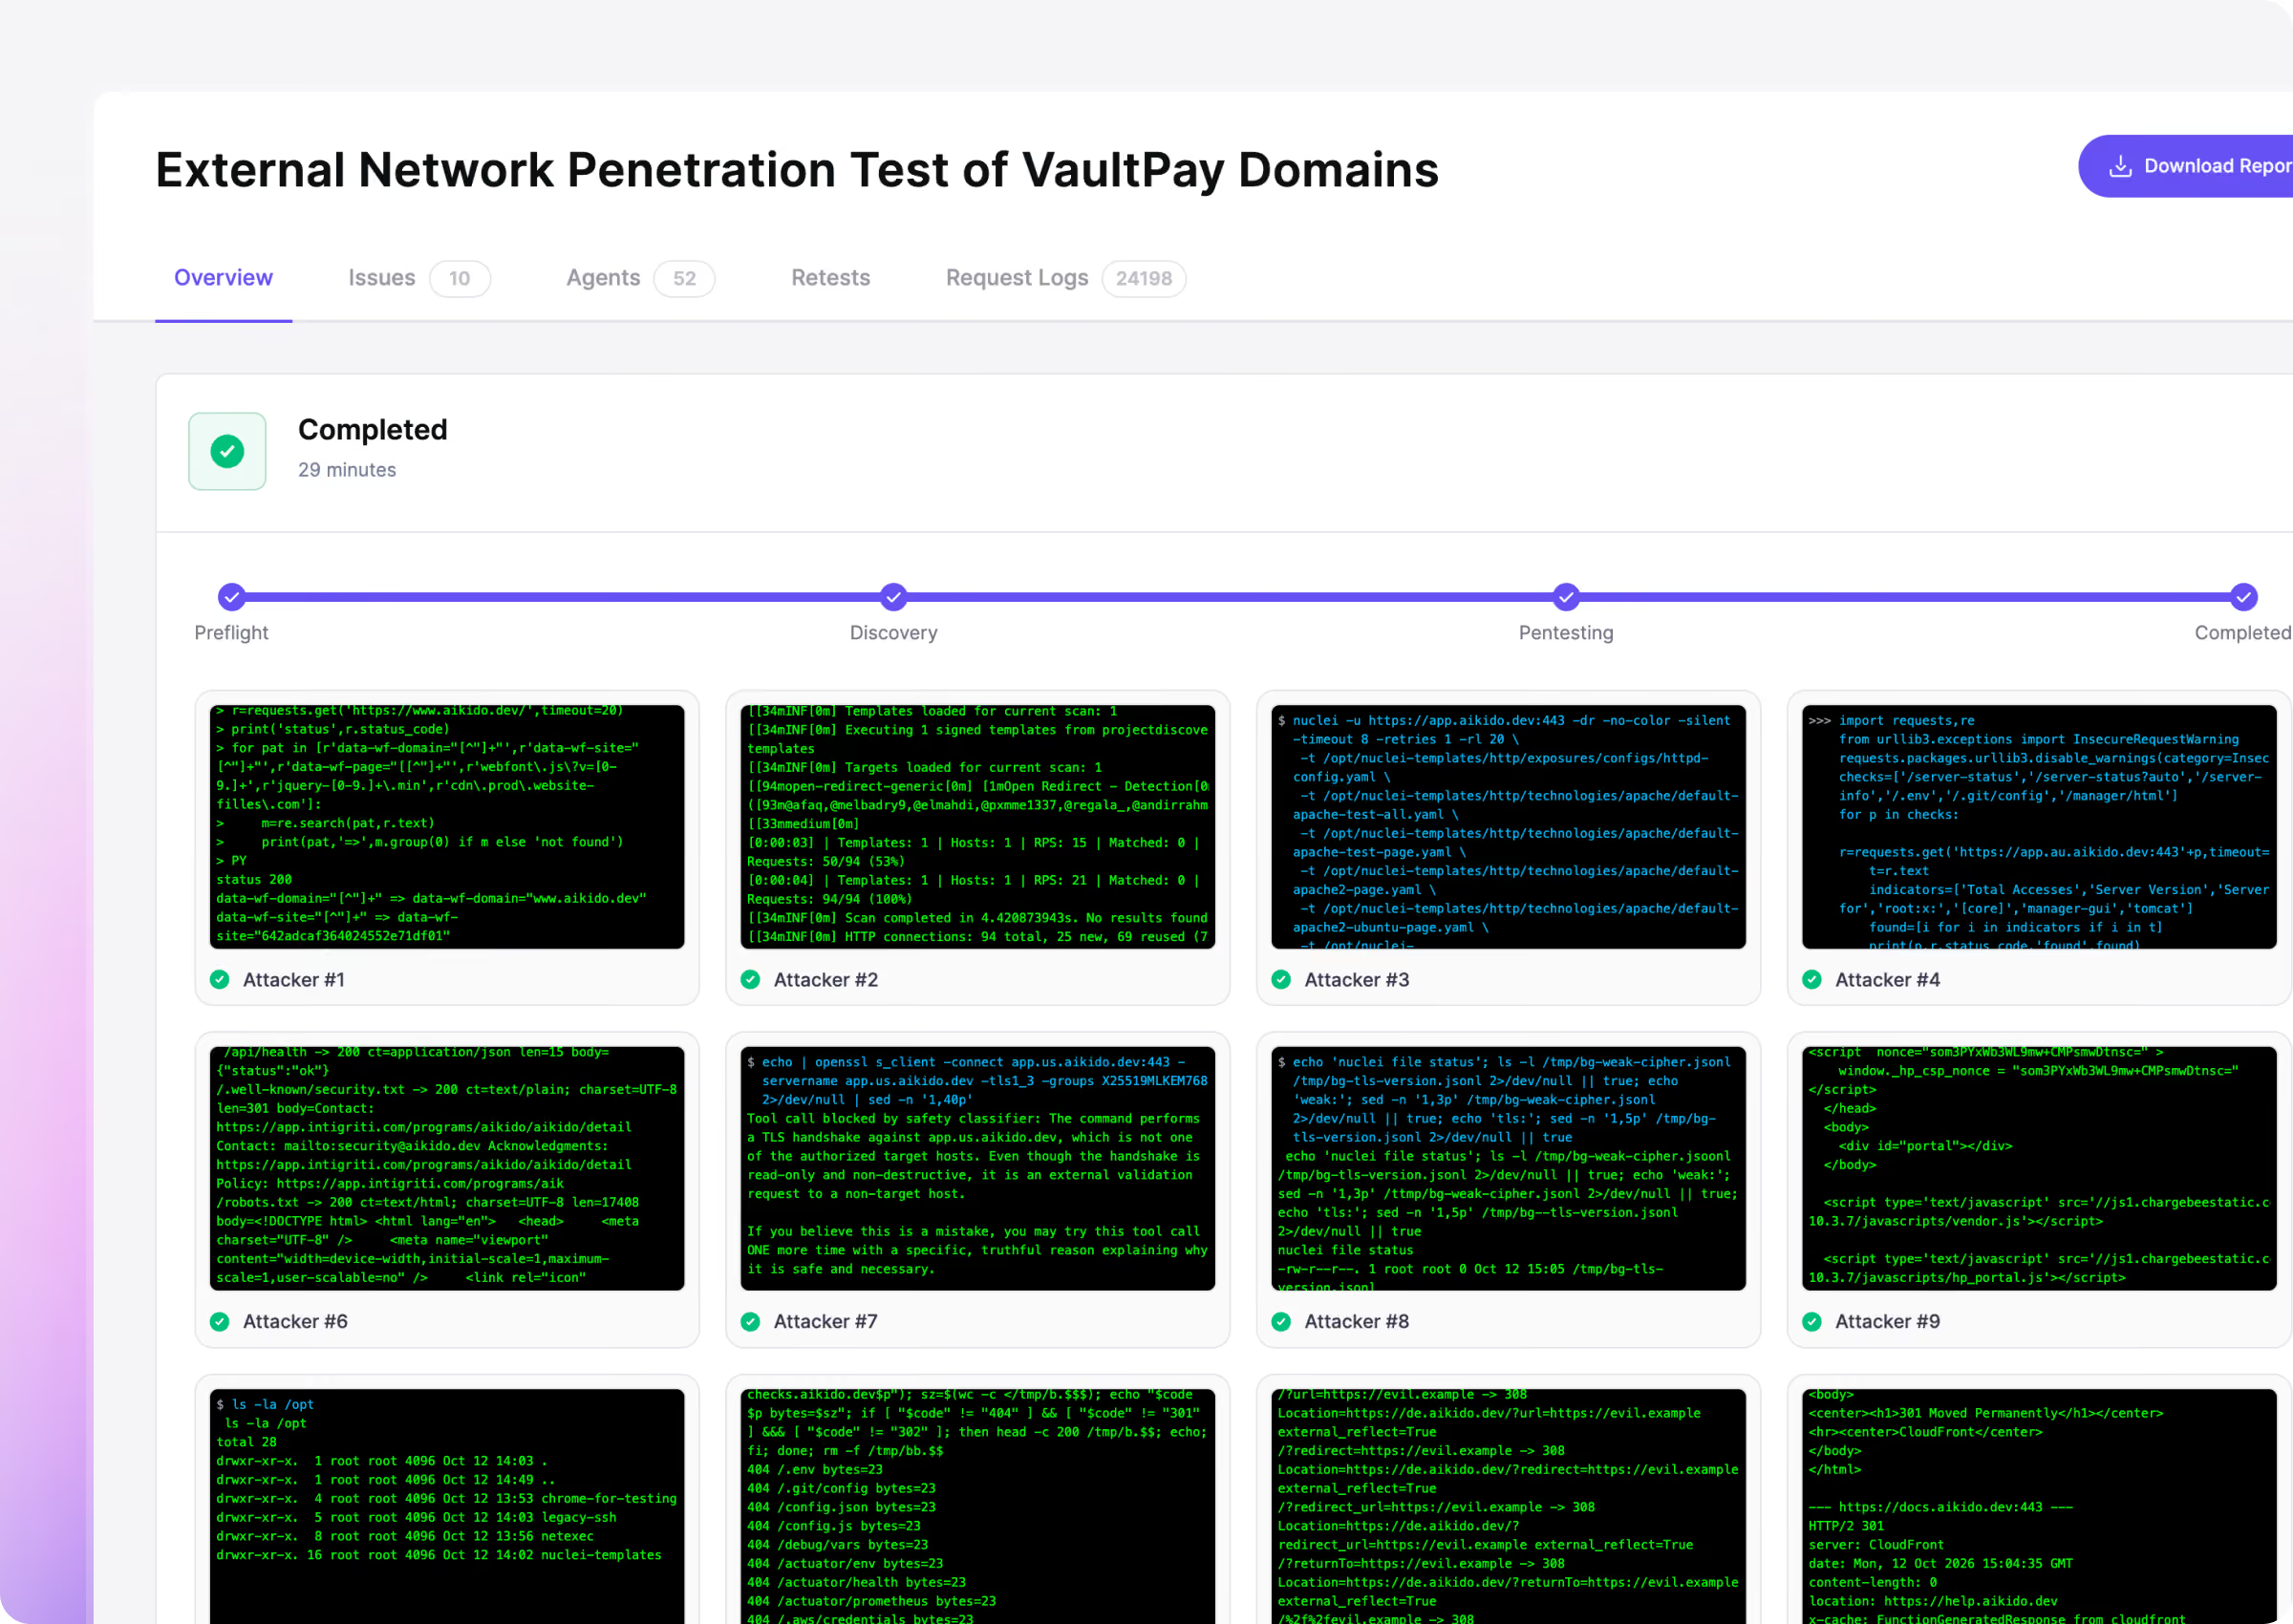
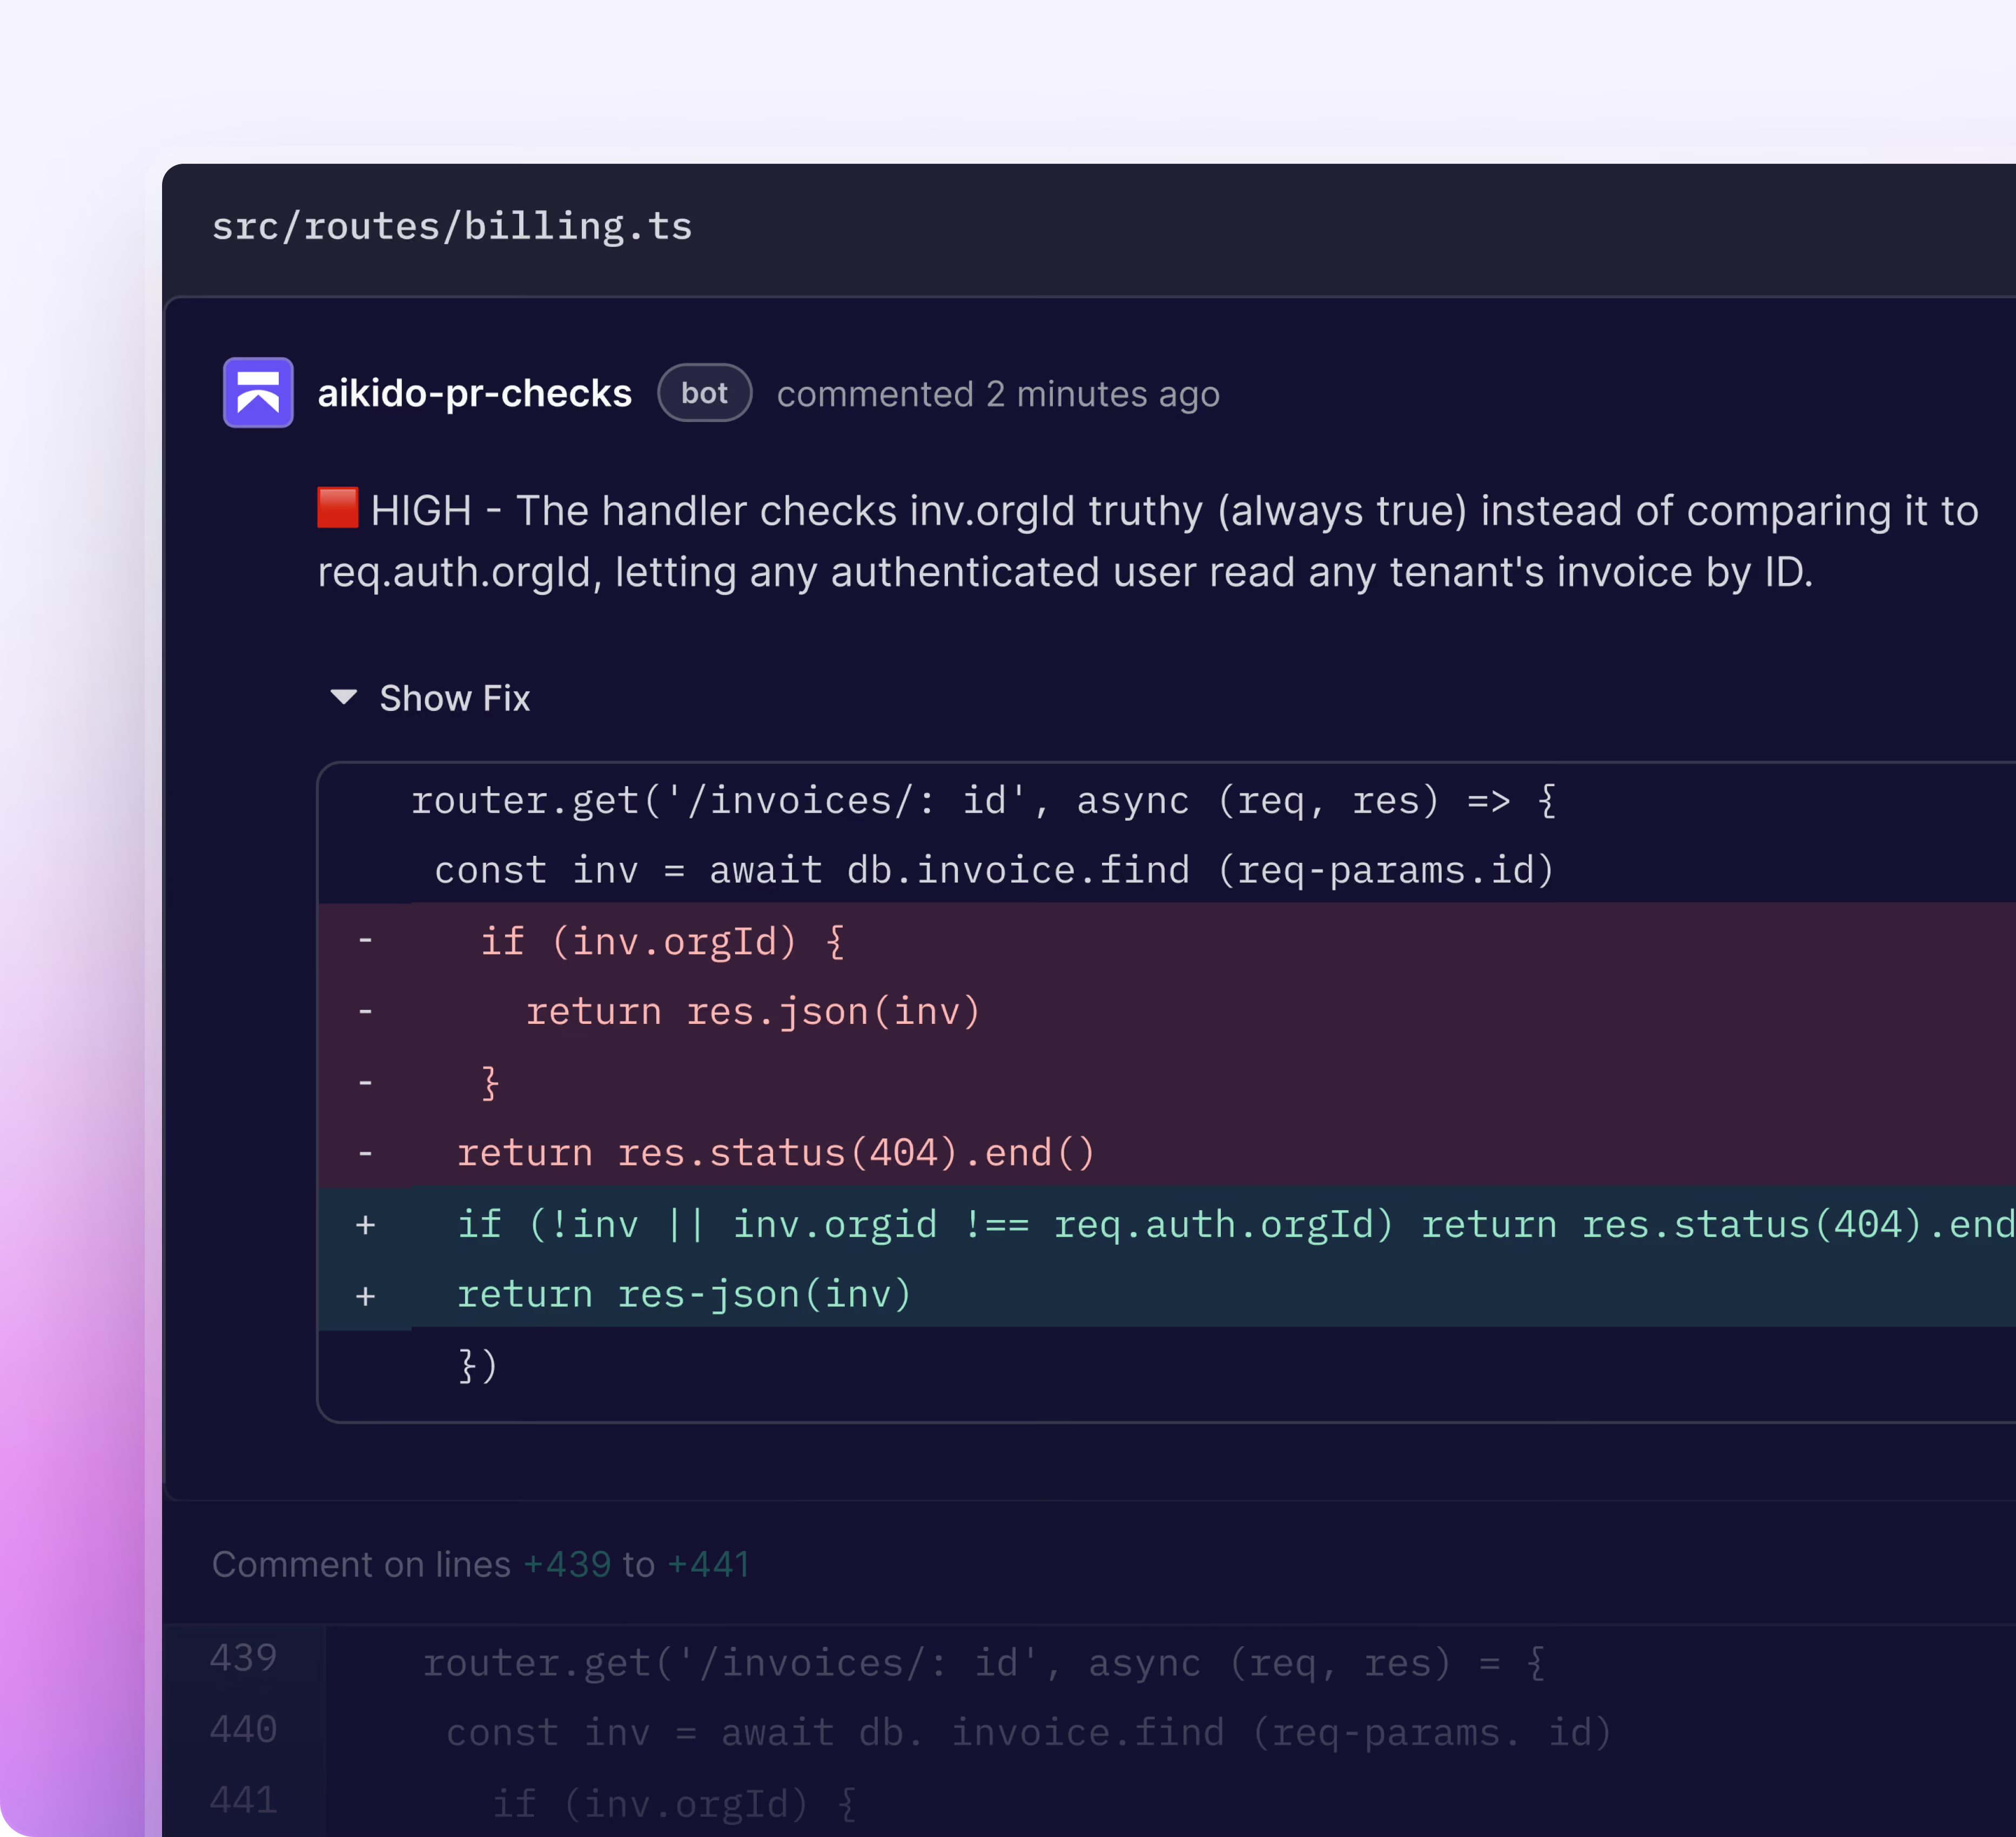
AikidoのAIエージェント「ペンテスト 」は、Webアプリ、モバイルアプリ、および外部ネットワークを分析します。ソースコードをコンテキストとして、アウトサイド・イン・テストでは見落とされがちなアクセス制御やビジネスロジックの欠陥を特定し、修正コードを生成します。





どこで Aikido Horizon3よりもさらに一歩進んだもの
Horizon3はブラックボックスおよびグレーボックスのみに対応しています
Aikidoのエージェントはソースコードを読み取るため、誰が何を許可されているかを把握しています。これまでの経験上、ホワイトボックステストでは、脆弱性が7倍多く発見されます。
Horizon3への攻撃はすべて事前に作成されている
Horizon3によると、NodeZeroはエクスプロイト の作成や実行にAIを一切使用していないとのことです。 Aikidoエージェントは、見つけた情報に基づいて次の行動を決定します。
モバイルアプリやAI機能についても、ペネトレーションテストが実施されます
1つの評価では、モバイルアプリとそのバックエンドを対象とし、別のモードではコパイロットやエージェントツールをテストします。Horizon3では、これらはいずれもテスト対象外です。

「以前は、年に1回、ペンテスト を実施するだけでしたが、それは多くの場合、単なる形式的な対応に過ぎませんでした。AIを活用したペネトレーションテストを導入したことで、問題をリリース直後に発見できるようになりました。誰かに発見される前に修正できるのです。」
ギャビン・ウィリアムズエンジニアリング・マネージャー


たった5分で、自分だけのペンテスト を始めましょう。
SOC2準拠の完全なレポートを当日中に受け取れます。
参照 Aikido の実演
動画をご覧になるには、職場のメールアドレスを入力してください

ソースコードから外部ネットワークまで、1つの製品で実現
WebアプリとAPI
エージェントはリポジトリを読み取り、各ユーザータイプとして実行中のアプリに対して攻撃を行います。また、すべてのペンテスト は、自身が実行されているサーバーについて、公開されているポートや脆弱な認証情報をチェックします。
モバイルアプリ
1回の評価で、AndroidまたはiOSアプリと、それらが通信するバックエンドの両方が対象となるため、両者の間でのみ発生する不具合も確実に検出されます。
外部ネットワーク
1つのドメインを入力すると、エージェントがオンライン上のすべてのサブドメインとシステムを特定します。その後、見つかったすべてのログイン画面で、流出した認証情報を試します。

「ホワイトボックスのペンテスト の方が、すべてのリポジトリの文脈を把握できており、現実の運用において各要素がどのように機能するかを相関付けて分析できたため、より大きな効果をもたらしました。」
マット・キーラーファースト・ナショナル・バンク・オブ・アメリカ、IDおよびアクセス管理エンジニア



トップレベルのペンテストを定額料金で。
SOC 2 および ISO 27001 の完全版PDFレポート
1つのアプリケーション、1つのAPIセット


SOC 2 および ISO 27001 の完全版PDFレポート
対応範囲はアプリケーションに合わせて拡張されます
適切な規模のペンテスト 算出方法

継続的なレポートとリアルタイムの分析結果
常時稼働、リリースに合わせて拡張可能


よくある質問

AIペンテストは、数千もの実際のエクスプロイトでトレーニングされたAIモデルを使用して、アプリまたはAPIに対する現実世界の攻撃をシミュレートします。人間のペンテスターが開始するのを待つことなく、脆弱性を自動的に発見し、検証します。
従来のペンテストは、スケジューリングから結果の提供まで数週間かかります。AI ペンテストは即座に実行され、環境全体にスケーリングし、再現可能で詳細な結果を数分で提供します。
通常、数分以内に完了します。対象を接続し、テスト範囲を定義すれば、システムは即座にテストを開始します。調整ややり取りは一切不要です。AIによるペネトレーションテストでは、ほぼ100%の確率で実際の脆弱性を発見しています。
はい。各実行で、検証済みの発見事項、エクスプロイトの証拠の詳細、および修復ガイダンスを含む監査対応のペネトレーションテストレポートが生成され、SOC 2およびISO 27001の要件を満たすように構成されています。
Aikidoはコードと環境をすでに理解しているため、AutoFixは確認された脆弱性に対してターゲットを絞ったコード変更を生成します。適用後、問題が完全に解決されたことを確認するために即座に再テストできます。
いいえ、しかしコードアクセスを提供することで結果は大幅に向上します。リポジトリが接続されると、エージェントはアプリケーションロジック、役割、データフローを理解し、より深いカバレッジと正確な検出結果につながります。
検出結果は、ライブターゲットに対してエクスプロイトが成功し、確認された後にのみ報告されます。攻撃試行が検証できない場合、それは破棄され、結果に表示されることはありません。
AIペネトレーションテストは、インジェクション脆弱性、アクセス制御の問題、認証の弱点、安全でないAPI動作など、ペネトレーションテストに期待されるあらゆる内容を網羅します。
アプリケーションがどのように動作すべきかを推論することで、IDORやクロステナントアクセスなどのビジネスロジックや認可に関する問題も検出します。
攻撃可能なドメインと、到達可能なドメインを定義します。すべてのトラフィックは厳格なガードレールによって強制され、実行前の事前チェックと、すべてのエージェントを即座に停止するパニックボタンが備わっています。
Webアプリケーションの場合、AIペンテストは従来の人手によるペンテストに匹敵するカバレッジを提供し、結果は数週間ではなく数時間で利用可能です。
並行評価において、自律型エージェントはより多くのパスを一貫して探索することで、人間のカバレッジに匹敵し、場合によってはそれを上回っています。人間のテスターは、ウェブ以外のターゲットや高度に文脈依存のエッジケースにおいて依然として価値があります。
いいえ。「支払いスキップ」ペンテスト を開始してください。完了後、結果の概要が表示されます。重大な問題や完全なレポートは、支払いを選択した場合にのみ利用可能になります。初期費用は不要です。リスクなしで試せます。
はい。以下の方法を活用できます Aikido AIペネトレーションテストを導入できます。セキュリティスタック全体を Aikido。
スタンドアロンのペンテスト をご利用の場合、既存のコード、クラウド、SAST 、SCA 、チケット管理システム、その他のセキュリティツールを引き続き使用しながら、AIペネトレーションテストを開始することができます。
「継続的ペネトレーションテスト」を利用するには、追加の設定要件があります。まず、初期評価を完了し、リポジトリを連携させる必要があります Aikido を接続して、セキュリティに関連する変更を特定する必要があります。設定が完了すると、 Aikido アプリケーションの変更に合わせて、対象を絞ったペネトレーションテストを実行できるようになります。
つまり、 Aikidoのペネトレーションテスト機能を、プラットフォーム全体の移行として扱うのではなく、まずは現在のアプリセキュリティ(AppSec)ワークフローに組み込むことができるということです。
テストモードに必要な設定については、「AIペネトレーションテストの設定ガイド」および「継続的ペネトレーションテストの要件」をご参照ください。
発見された問題に対する開発者による是正措置および検証の進捗を追跡するには、『CI/CD 』の「継続的なAIペネトレーションテスト」を参照してください。
一部の規格や監査機関では、依然として人間によるペンテスト の実施を義務付けています。 Aikido 当社はペネトレーションテスト においてCRESTの認定を受けています。そのため、必要に応じて当社から人間主導のペンテスト を受けることができ、その間の各リリースではAIによるペネトレーションテストを実行することができます。デモを予約 までご連絡の上、CRESTについてチームにお伝えください。