Aikido

マルウェアを即座にブロック Aikido デバイス保護

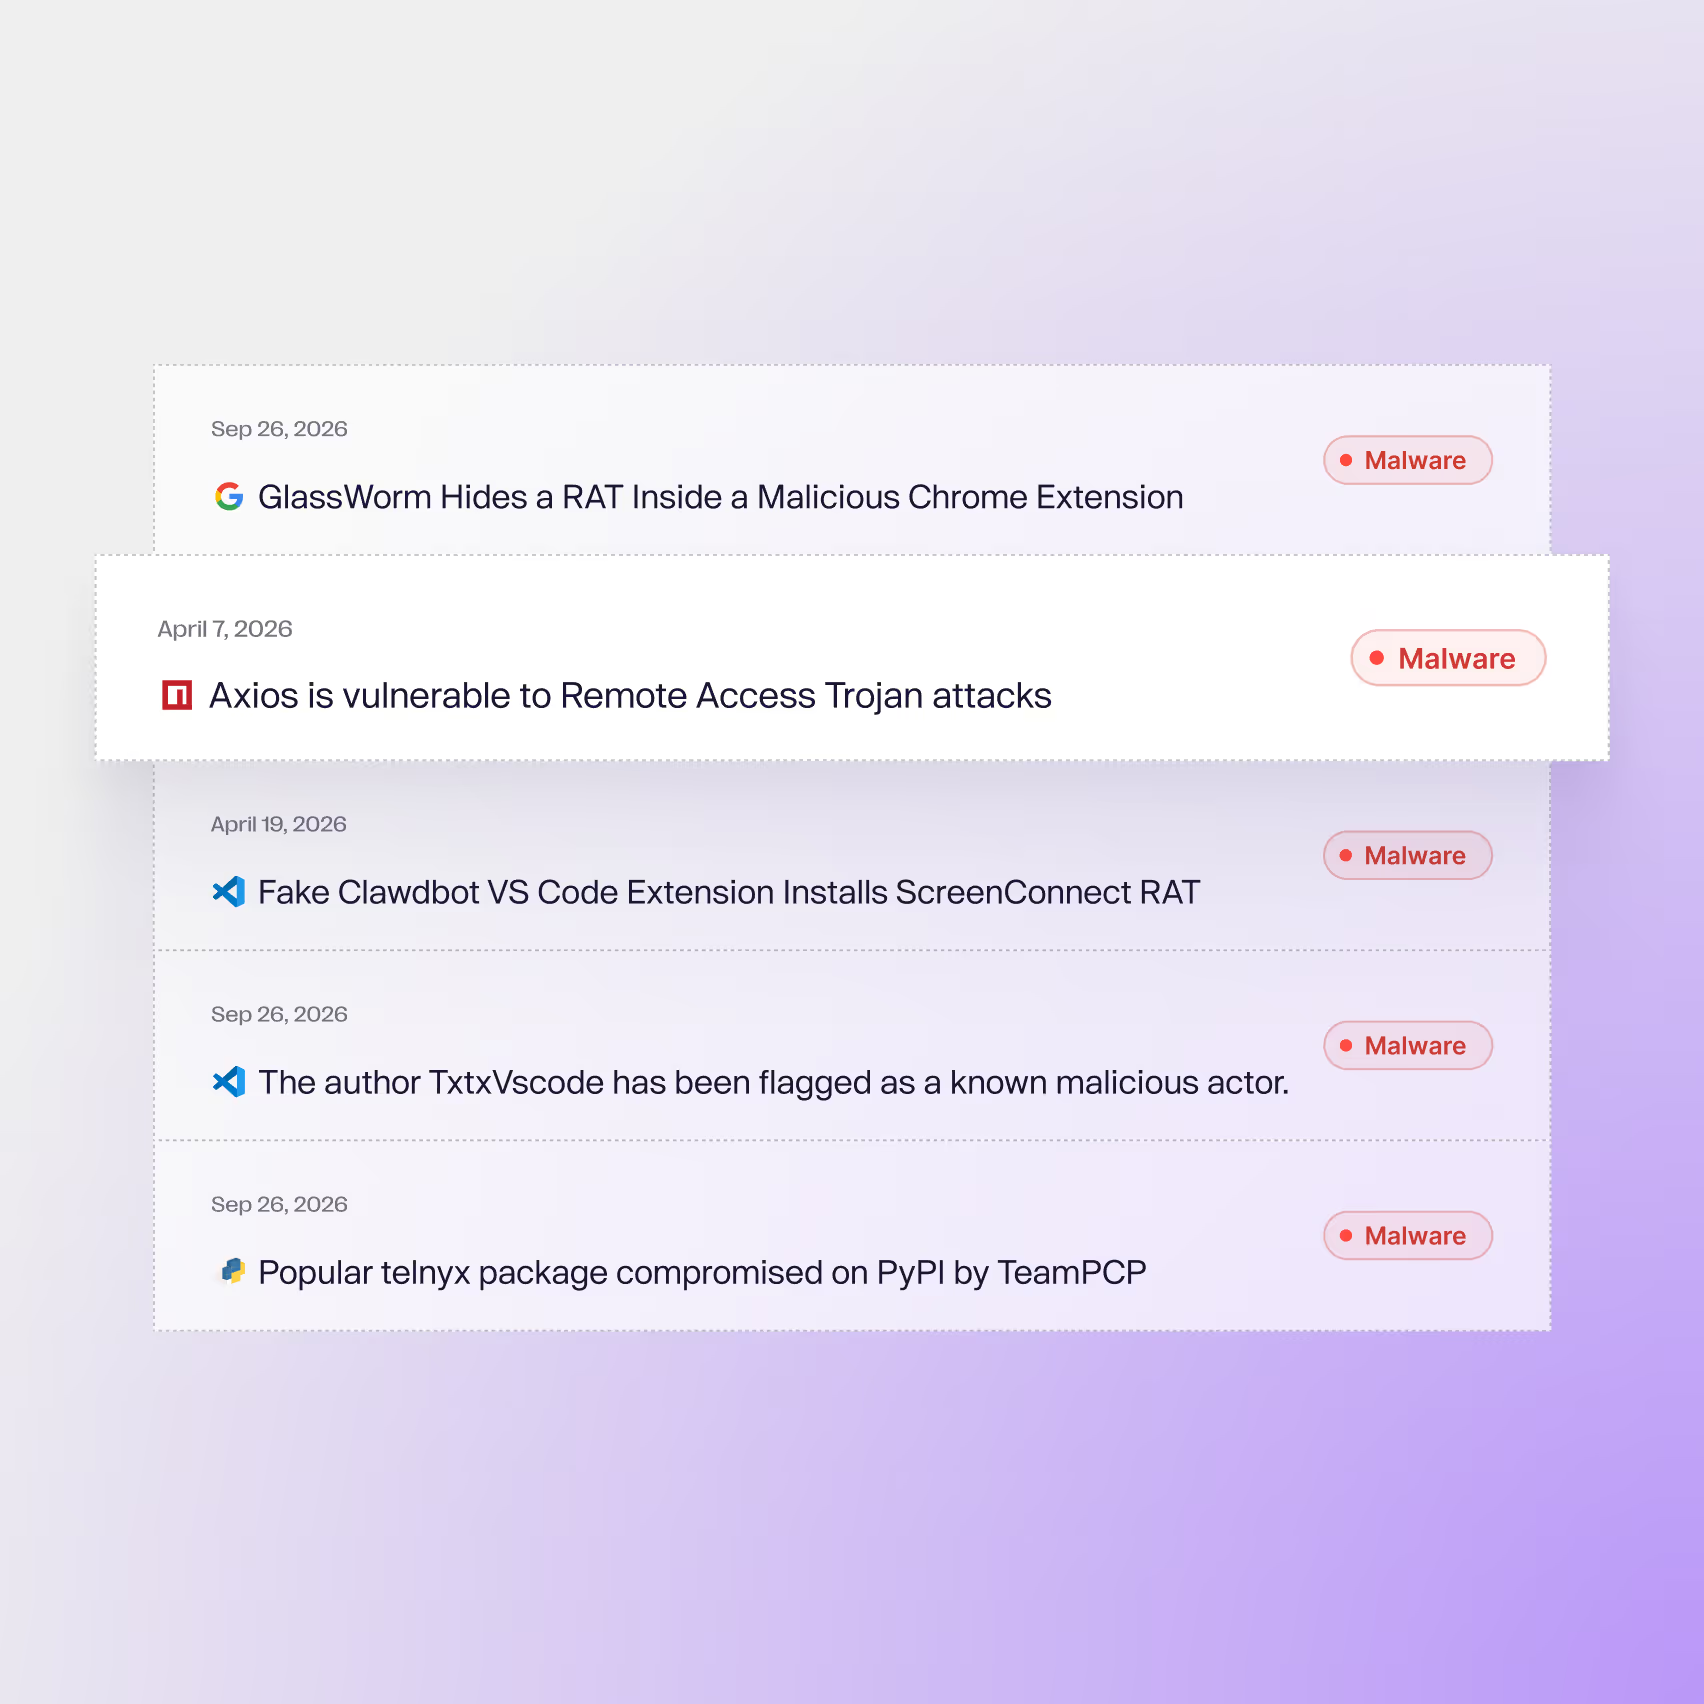
悪意のあるブラウザ拡張機能、IDEプラグイン、およびコードライブラリをブロックします。「デバイス保護」機能により、開発者のデバイスにインストールされているソフトウェアパッケージを可視化し、管理することができます。

‍

お客様のデータは共有されません・クレジットカード不要
15万以上の組織から信頼されています
|
30万人以上の開発者に愛用されています
|
4.7/5
Pendo
Revolut
SoundCloud
Niantic
n8n
Visma
モンブラン
Deel
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go
Pendo
Revolut
SoundCloud
Niantic
n8n
Visma
モンブラン
Deel
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go
KOI GAPS

方法 Aikido 合気道と鯉の比較

Aikido Security
鯉
価格
価格ページでの透明性のある価格設定
価格設定が、長期かつ複雑な販売サイクルの背後で決定されている。
Aikidoはシンプルでフラットなシートベースの価格設定を採用しており、アクティブユーザーに対して課金され、パッシブなコードには課金されません。すべての主要なセキュリティおよび品質機能がデフォルトで含まれています。隠れたモジュールや予期せぬアドオンはありません。コードベースが成長しても、何が得られ、どれくらいの費用がかかるかを正確に把握できます。
SonarQubeの価格設定は、リポジトリ内のコード行数(LOC)に基づいています。このモデルは、非アクティブなコードやレガシーコードでもコストが高くなる可能性がある大規模なコードベースやモノレポには適していません。エンタープライズ機能(SAST、Secrets検出、IaCスキャンなど)の隠れた価格ティアにより、総コストの予測が困難になります。
セットアップの時間です
数分でセットアップ完了
販売サイクルによって、数日か数週間か。
Aikidoはクラウドネイティブであり、数分でワークフローに統合できるように設計されています。GitHub、GitLab、Bitbucketなど、お使いのツールに対応しています。維持するインフラ、バックアップするデータベース、管理するサーバーは不要です。リポジトリを接続し、ルールを設定すれば完了です。
SonarQubeは、多くの場合、セルフホスティング、手動設定、および専用のインフラを必要とします。アップデートのインストールやCI/CDへの組み込みは時間がかかり、バージョン不一致やルール劣化のリスクがあります。チームは、その管理のためだけに担当者を割り当てることがよくあります。
商品の在庫状況
「デバイス保護」はベーシックプランに含まれています
Koi Endpoint Protectionは、Palo Altoのエンタープライズスイートにバンドルされています。
Aikidoは開発者のエルゴノミクスを核として構築されています。アラートは、単なるルール違反だけでなく、エクスプロイト可能性に基づいて優先順位付けされます。PRで直接課題を確認でき、適用または無視できるコードの提案も表示されます。開発者はワークフローを離れたり、曖昧な結果を解釈したりする必要はなく、重要なものだけを修正できます。
SonarQubeのUIとユーザーエクスペリエンスは、しばしば時代遅れに感じられます。検出結果は圧倒されるほど多く、優先順位付けやリアルタイムのコンテキストがほとんどありません。開発者は、数十ものアラートをふるいにかけることを余儀なくされますが、その多くは対処不能であったり、セキュリティに関連しないものです。
マルウェアのリアルタイムブロック
デバイスへの悪意のあるインストールが実行される前に、これを阻止します。
事後対応として、SWG、EDR、またはMDMに依存してブロックまたは修復を行います。
Aikidoは、静的コードからオープンソースの依存関係、コンテナイメージ、IaCテンプレート、公開されたシークレット、さらにはライブアプリケーションの動作(DAST)まで、真のフルスタックカバレッジを提供します。5つのツールを組み合わせる代わりに、統合された可視性とアクションを1つで得られます。
SonarQubeは主にファーストパーティコード分析に焦点を当てています。基本的なSASTと一部のシークレット検出はカバーしていますが、クラウドネイティブセキュリティの深さに欠けています。IaCスキャン、コンテナスキャン、DAST、CSPMはありません。最近これらを追加しようとする試みは、後付け感があります。
サプライチェーンの防御策
デフォルトで設定されている「公開後48時間」の最低待機期間により、「公開して祈る」タイプのマルウェアが拡散する前に阻止されます。
同等の対策は公表されていない。
Aikidoは、エクスプロイト可能性フィルター、依存関係到達可能性分析、および開発者の意図ヒューリスティックを適用して、誤報を回避します。フラグが立てられた場合、それはルールがトリガーされたからだけでなく、実際に攻撃または悪用される可能性があるためです。これにより、誤検知が減り、シグナル・ノイズ比が向上し、無視されるアラートが減少します。
SonarQubeのルールは、コンテキストを理解せずにスタイル違反やベストプラクティスにフラグを立てる、単なる高機能なリンターのように感じられることがあります。結果として何百ものアラートが発生し、優先順位が不明確になることがよくあります。実際の脆弱性と表面的な提案を区別するための努力は限られています。
ネットワーク外での保護
デバイス上のエージェントは、個人用ホットスポットでのインストールトラフィックも捕捉します。
ネットワークベースの制限は、テザリングによって回避される可能性があります。
Aikidoには、コードレベルの修正提案、インラインの説明、および詳細を学ぶためのリンクが含まれています。多くの場合、PRで直接適用できるパッチ推奨を自動生成します。これは課題を見つけるだけでなく、迅速に修正することを目指しています。
SonarQubeは問題を表示しますが、その修正は開発者に委ねられます。多くの場合、説明やコンテキストはほとんどなく、「この行は問題がある」とだけ示されます。ルールを解読したり、ベストプラクティスを自分で調べる必要があります。
プラットフォーム
Device Protectionには、幅広いセキュリティツールが搭載されています。詳細については、当社のプラットフォームをご覧ください。
エンドポイントソフトウェアのガバナンスに特化したポイントソリューション。
Aikidoは迅速にイテレーションを行います。ルールは毎週リリースされ、多くの場合、実際の攻撃パターンに対応しています。依存関係サプライチェーン攻撃やAPIの誤用などの新たな脅威には、即座にルールカバレッジとアラートで対応します。保護は脅威の状況に追いつきます。
SonarQubeの新しいルールとエンジンを展開するには数ヶ月かかることがあります。そのプラットフォームが多くの製品(SonarQube、SonarCloudなど)にまたがっているため、アップデートは最新のスタックが要求するものに遅れをとる可能性があります。

開発者向けデバイスが攻撃を受けている

選択肢1)すべてを厳重に管理する
プライベートレジストリ。承認待ちの列。開発者がその問題を回避しようと試みる間、何週間にもわたる摩擦が続く。
選択肢2)何もしない
開発者のワークステーションを保護しないままにしておくと、認証情報、トークン、ソースコードが漏洩するリスクがあります。
選択肢3) Aikido 機器の保護
各デバイスで実行されている内容を確認・管理します。攻撃を自動的にブロックします。
仕組み

Aikido 開発者向けデバイスをサプライチェーン攻撃から保護する

リスクを発見する

すべてのパッケージ、拡張機能、プラグイン、およびインストールは、 Aikidoによって審査されます。各マシンに何がインストールされているかを確認してください。

攻撃を防ぐ

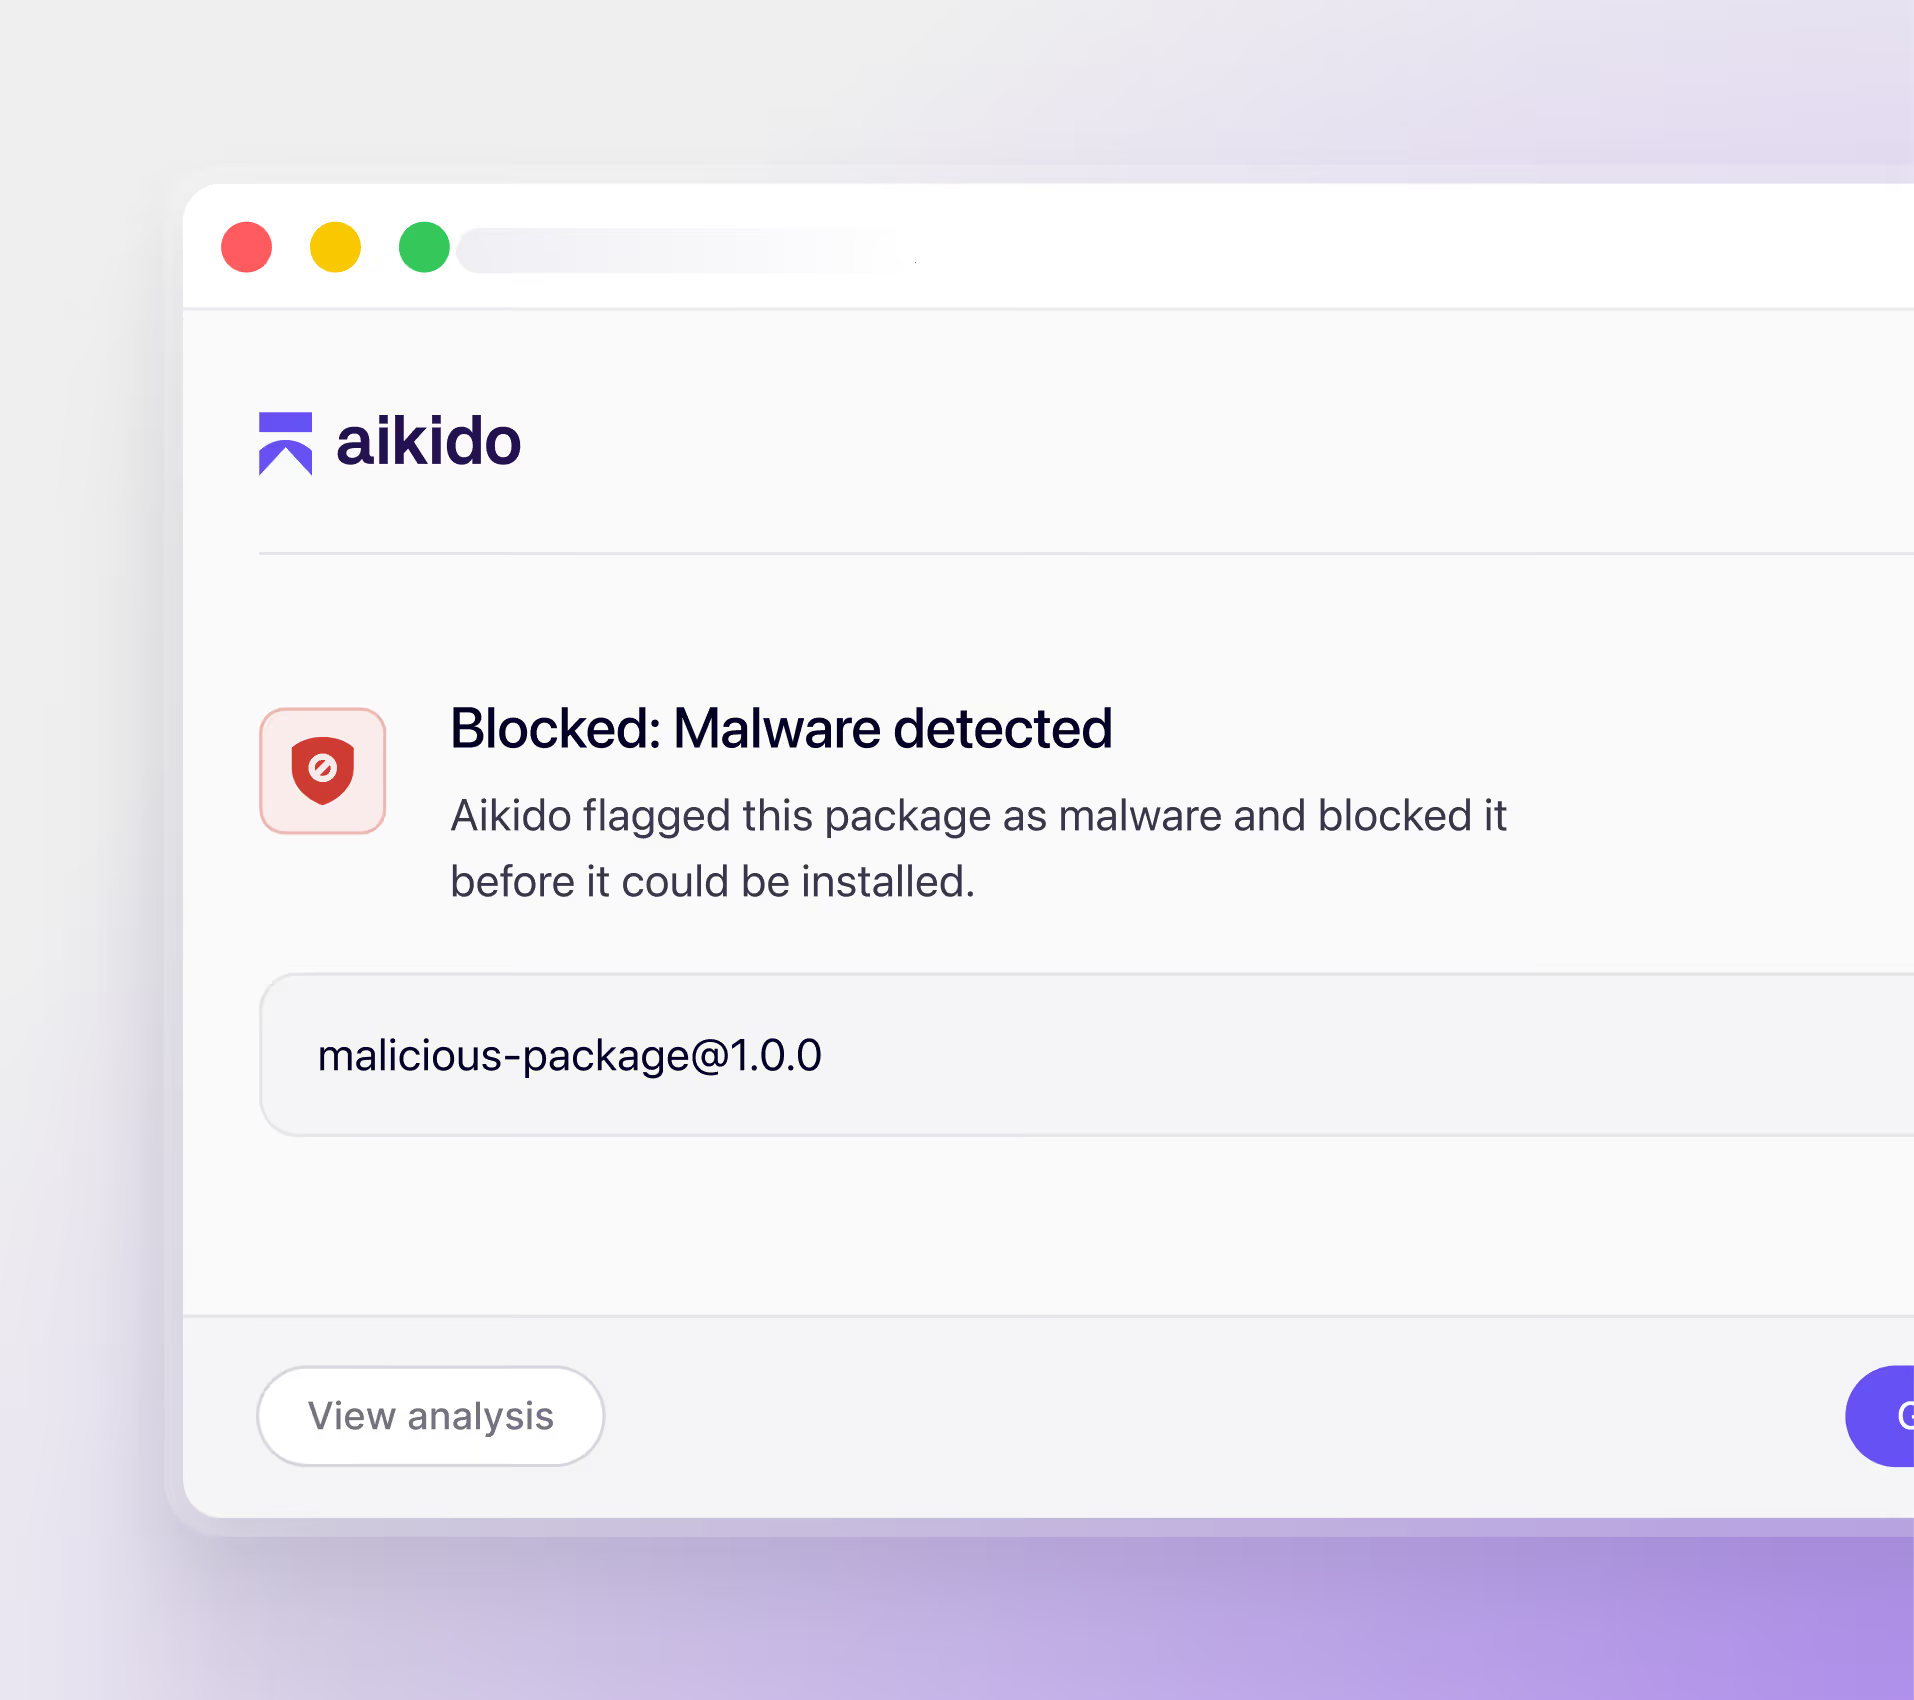
悪意のあるインストールは、デバイスに到達する前にブロックされます。攻撃が発生する前に未然に防ぎます。

開発者を支援する

チームの方針、例外、承認フローを設定します。開発者が開発に集中できる環境を整えます。

出典

開発者エコシステム全体を網羅

パッケージレジストリ

NPM
Maven
PyPi
NuGet
行く
Ruby
(近日公開)
Rust
(近日公開)
PHP
(近日公開)

IDEおよびブラウザ拡張機能

JetBrains
VS コード
OpenVSX
Firefox
Visual Studio
Chrome
Cursor
Windsurf

AIツールとモデル

ふたご座
OpenAI
GitHub Copilot
xAI
MCPサーバー
クロード・コード
Skills.sh
機能

制御装置は一か所から設置できます

マルウェアのリアルタイムブロック

Aikido マルウェアがデバイスに到達する前に、積極的に検知してブロックします

拡張機能のガバナンス

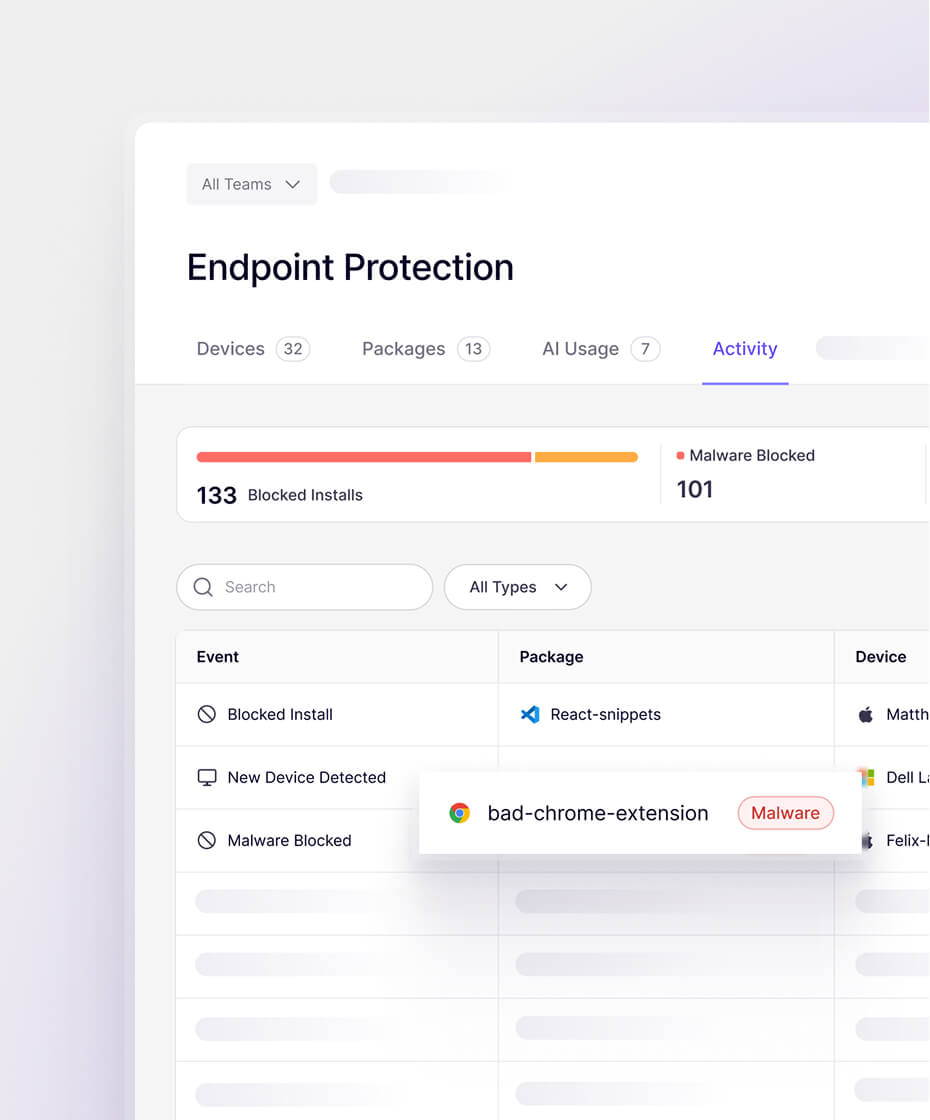
開発者がインストールしたIDEやブラウザ拡張機能をスキャンして管理します。悪意のある拡張機能を自動的にブロックします。

継続的な監視

インストール中は随時、そして完了後も必ず確認してください。何か問題が発生すれば、すぐに気づくことができます。

グループ単位のポリシー

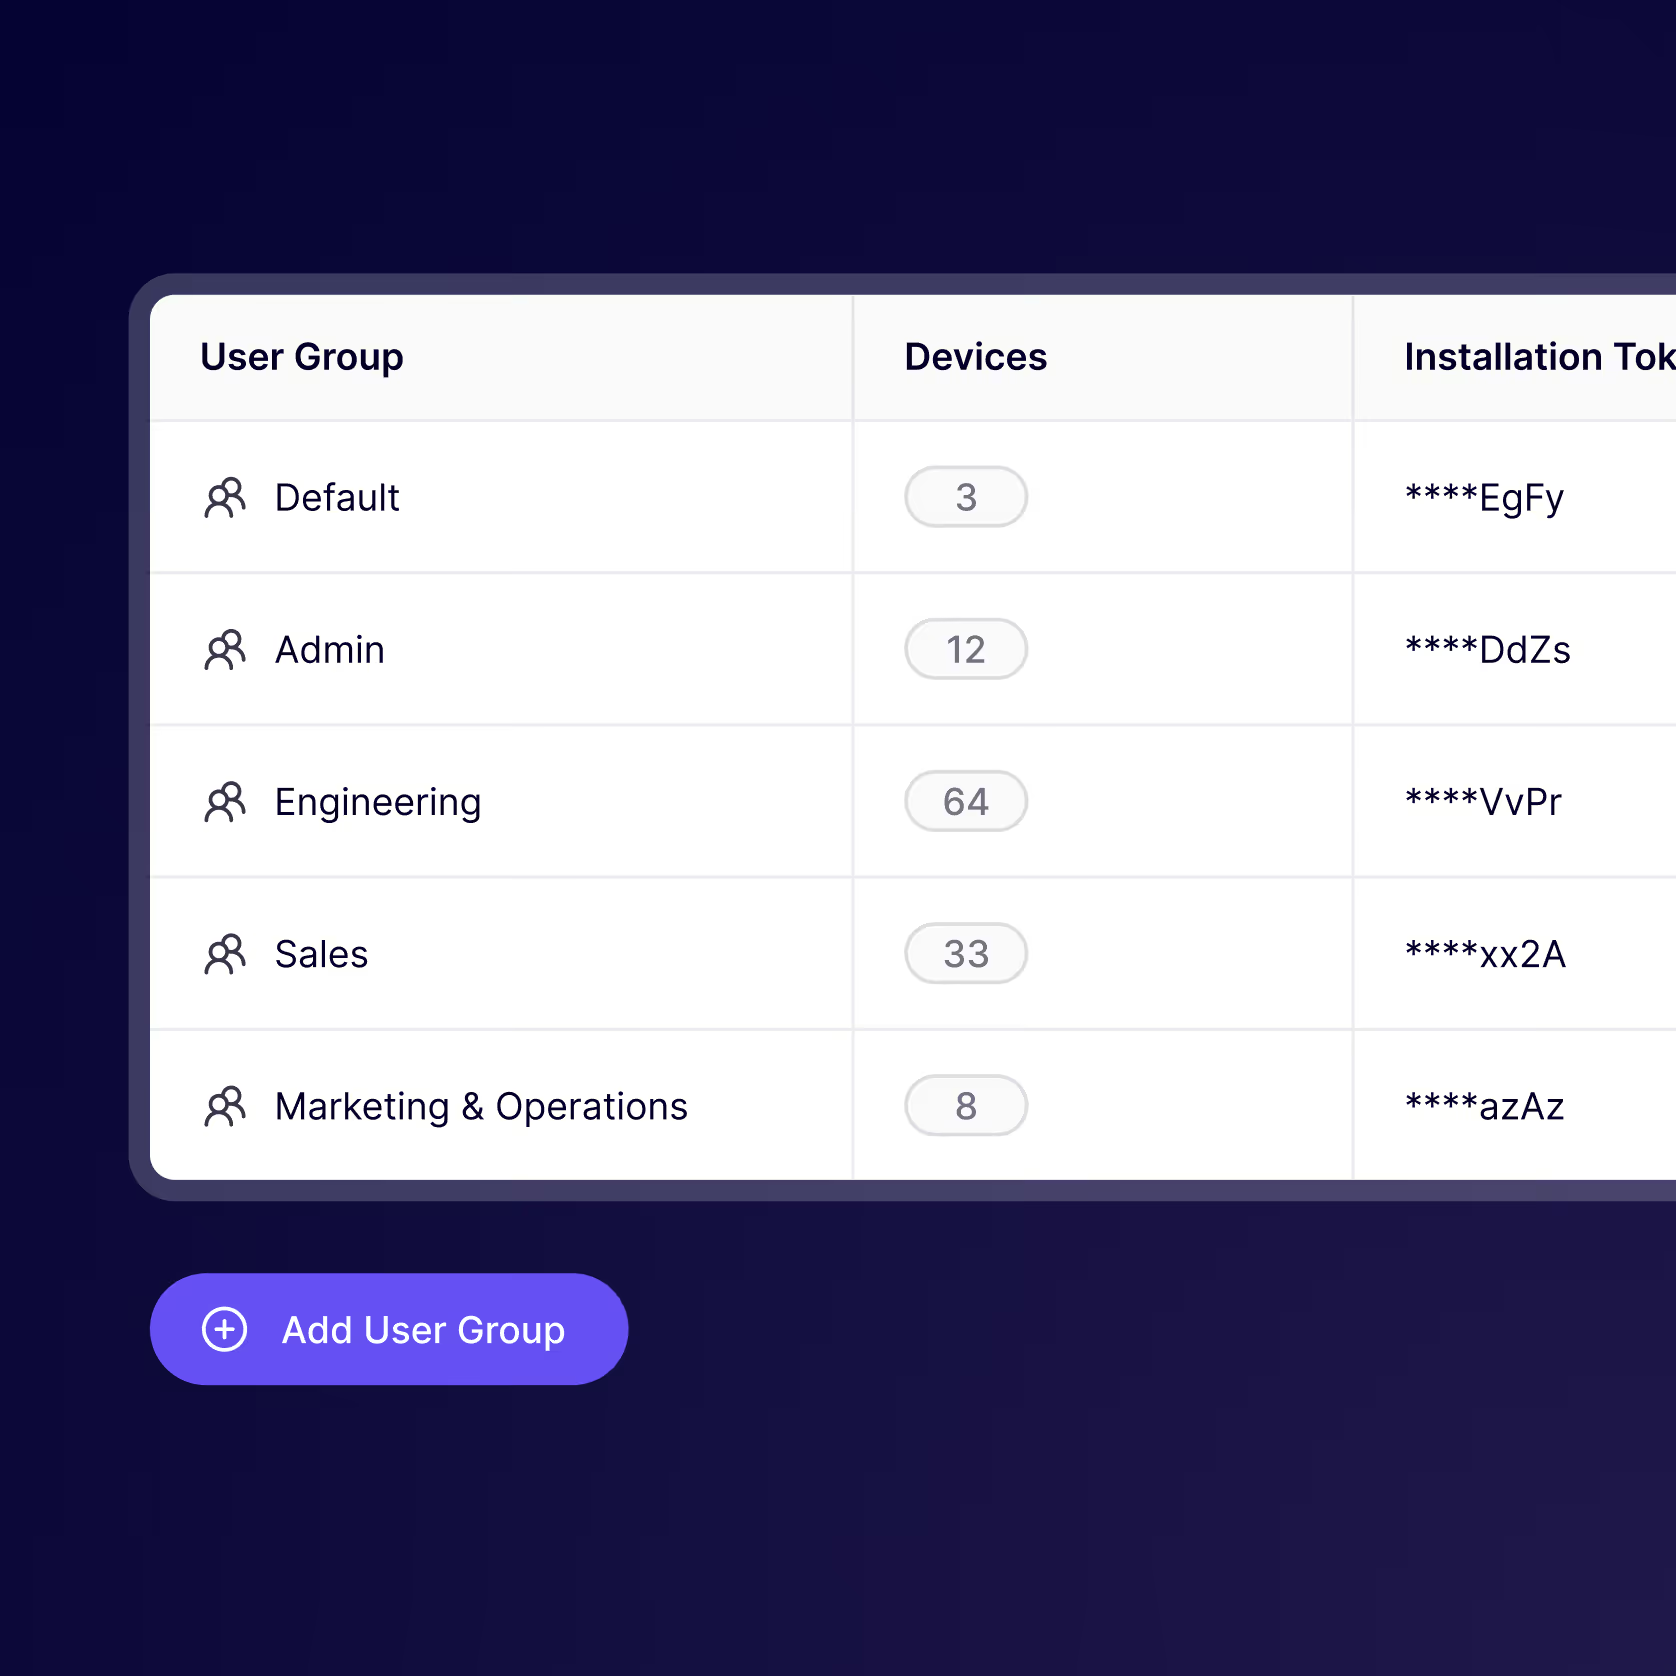
チームごとに異なるポリシーを設定します。開発チームには柔軟性を、セキュリティチームには管理権限を提供します。

申請・承認ワークフロー

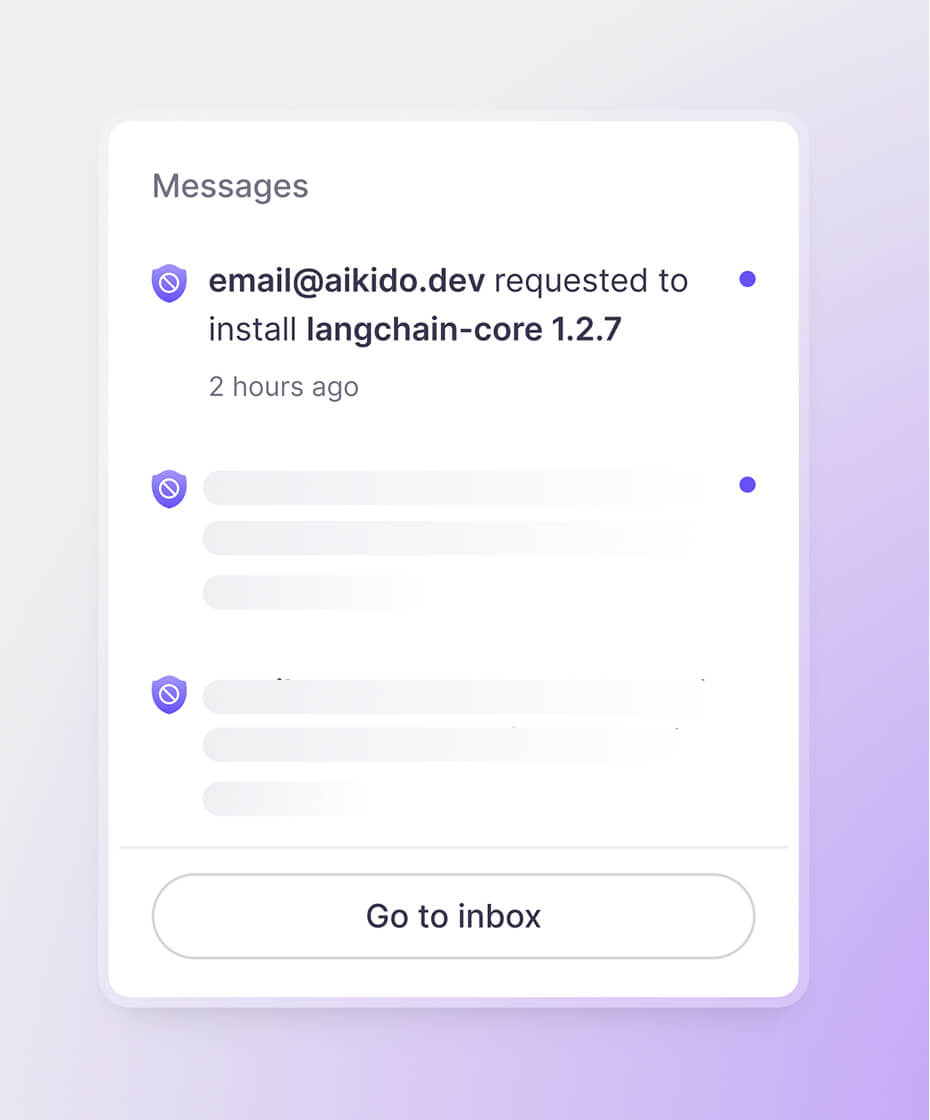
チームからの依頼を処理し、例外を定義し、ワンクリックで新規インストールを承認する

一括操作

ワンクリックで、複数のデバイスにわたるポリシーのブロック、アンインストール、または調整が可能です。個々のデバイスをいちいち確認する必要はありません。

セットアップ

数分でセットアップが完了します

ステップ1

ワークステーションに展開する

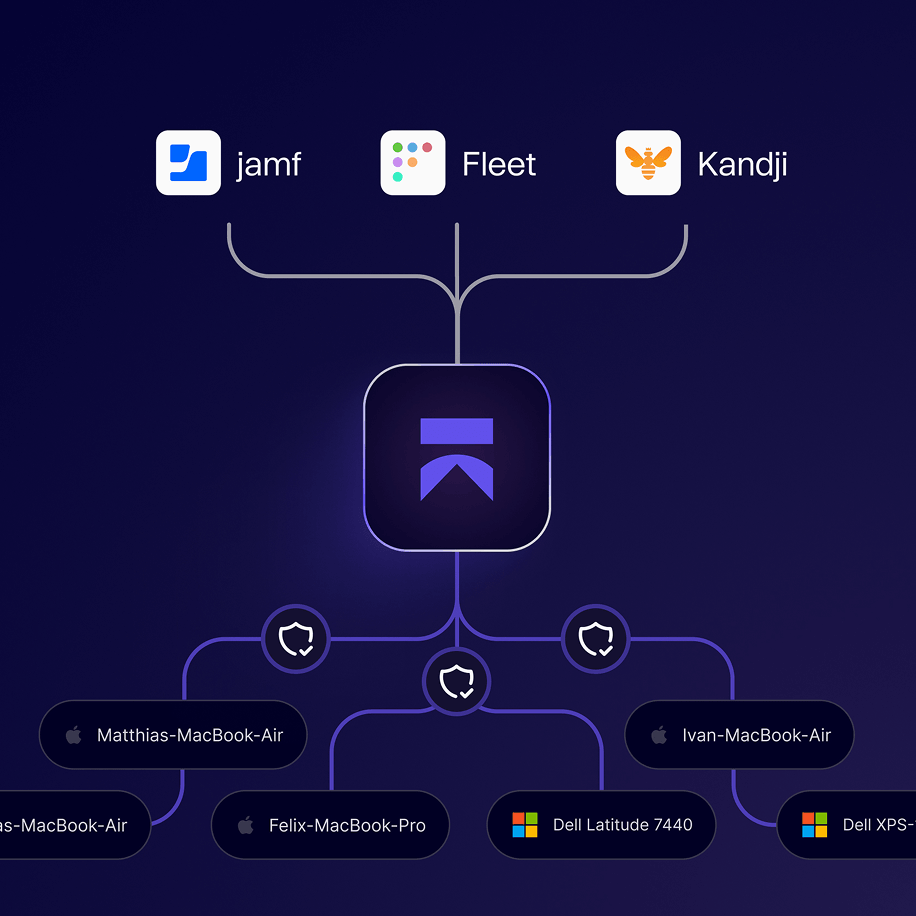
Jamf、Fleet、IruなどのMDMを通じて展開します。新たなインフラは不要です。 Aikido プラットフォームでグローバルおよびチームレベルの権限を管理します。

ステップ2

チームとエコシステムを設定する

監視対象のレジストリやマーケットプレイスを選択します。パッケージの最低保持期間、許可リスト、ブロックリスト、承認ワークフローを設定します。チームごとに異なるルールを適用します。

ステップ3

デバイスを監視し、対応を行う

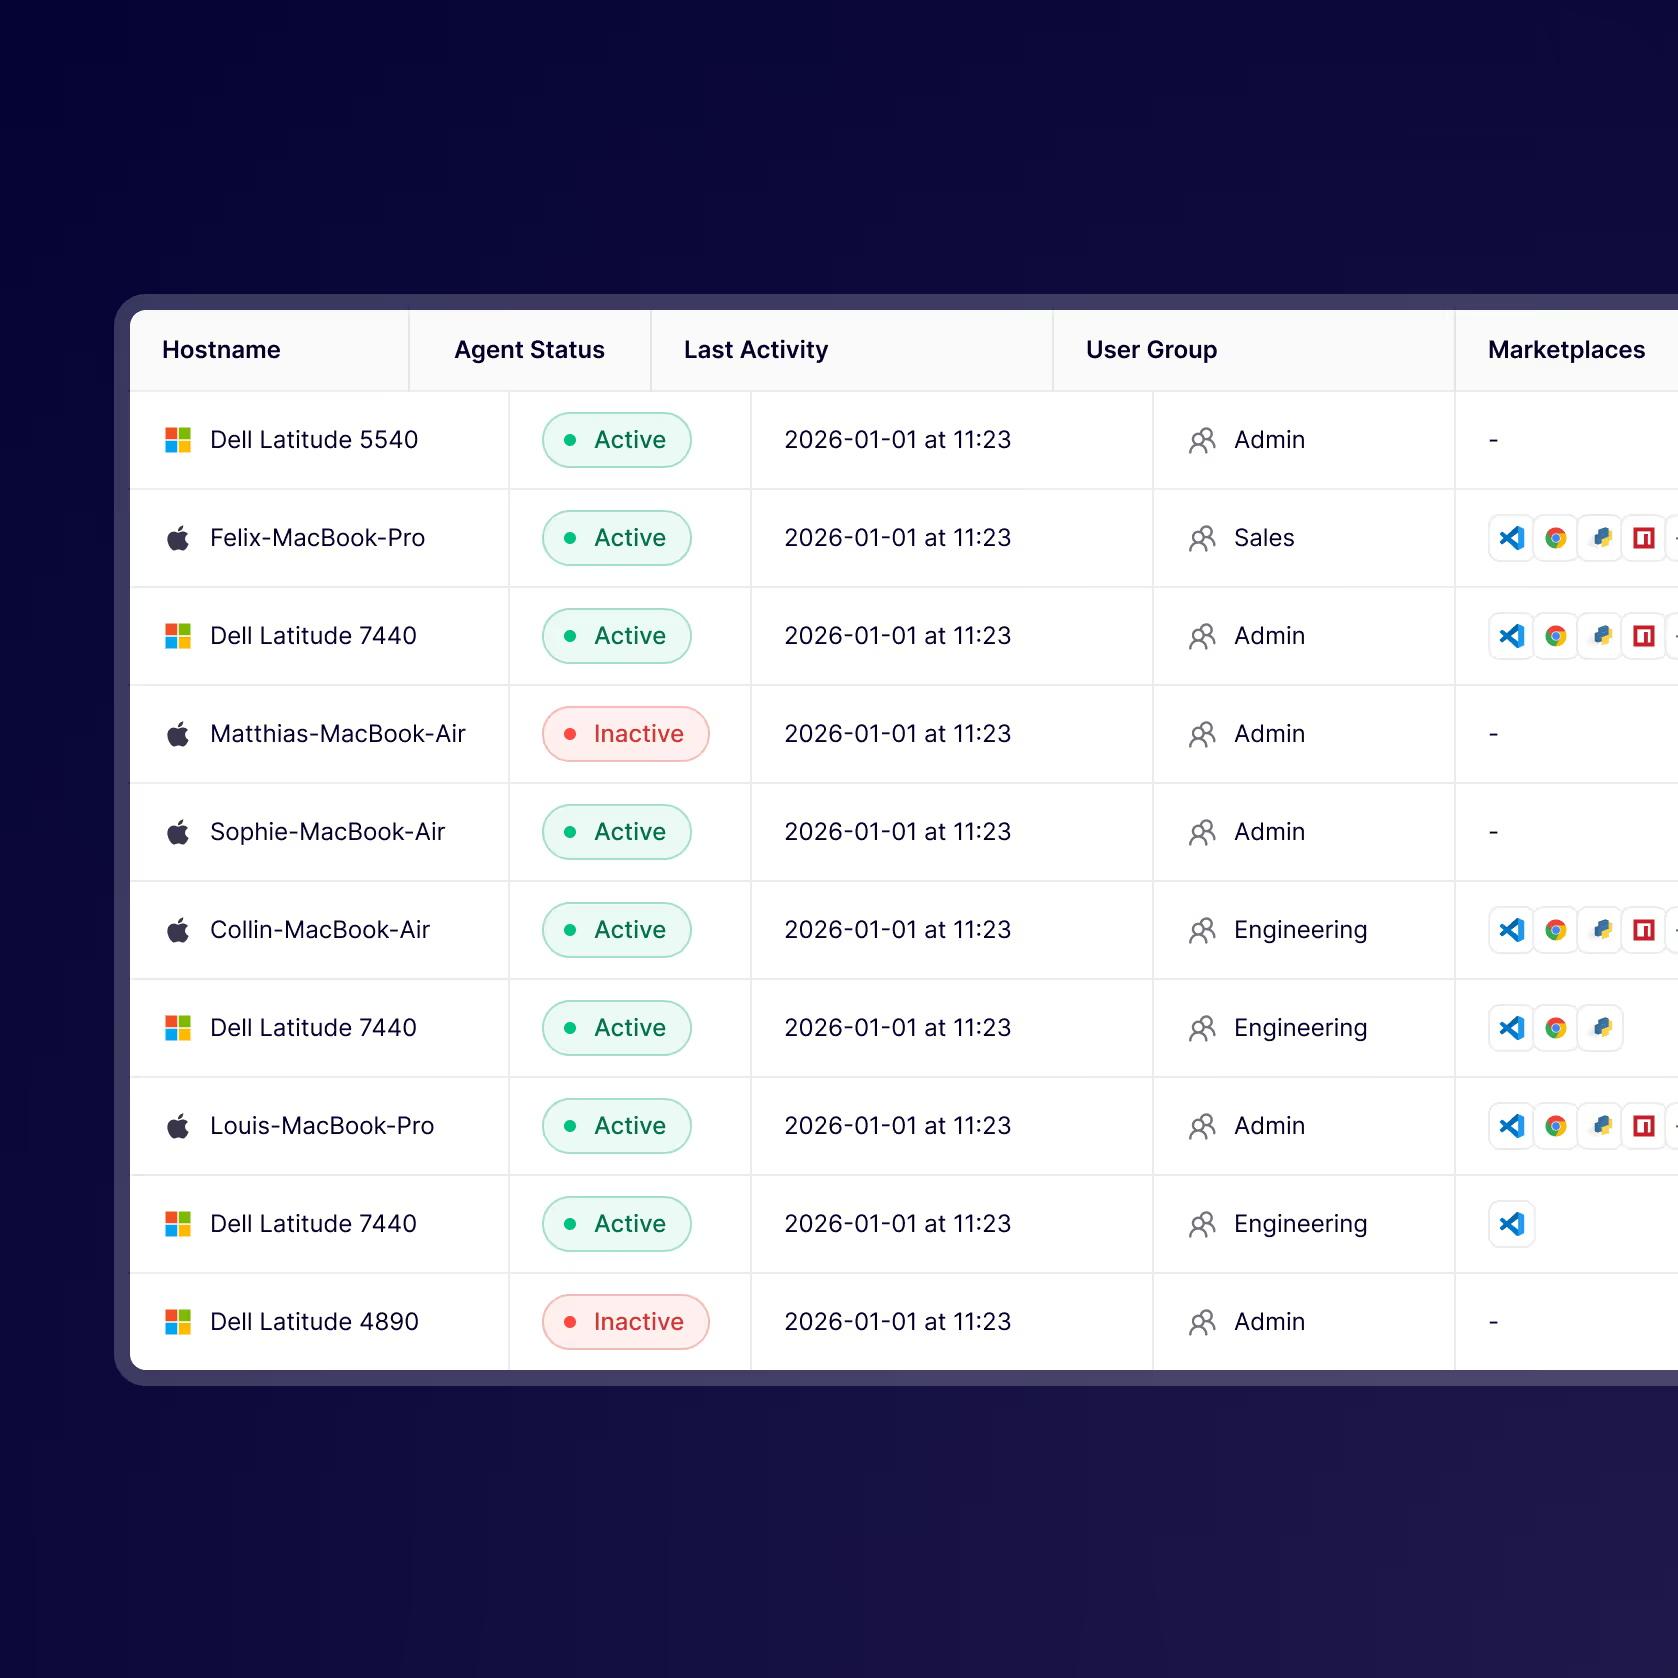
チーム内のすべてのデバイスにおけるパッケージ、拡張機能、およびインストール状況を把握できます。1か所からリクエストを管理し、アクティビティを確認できます。

AIKIDO

当社の脅威インテリジェンスエンジンにより提供

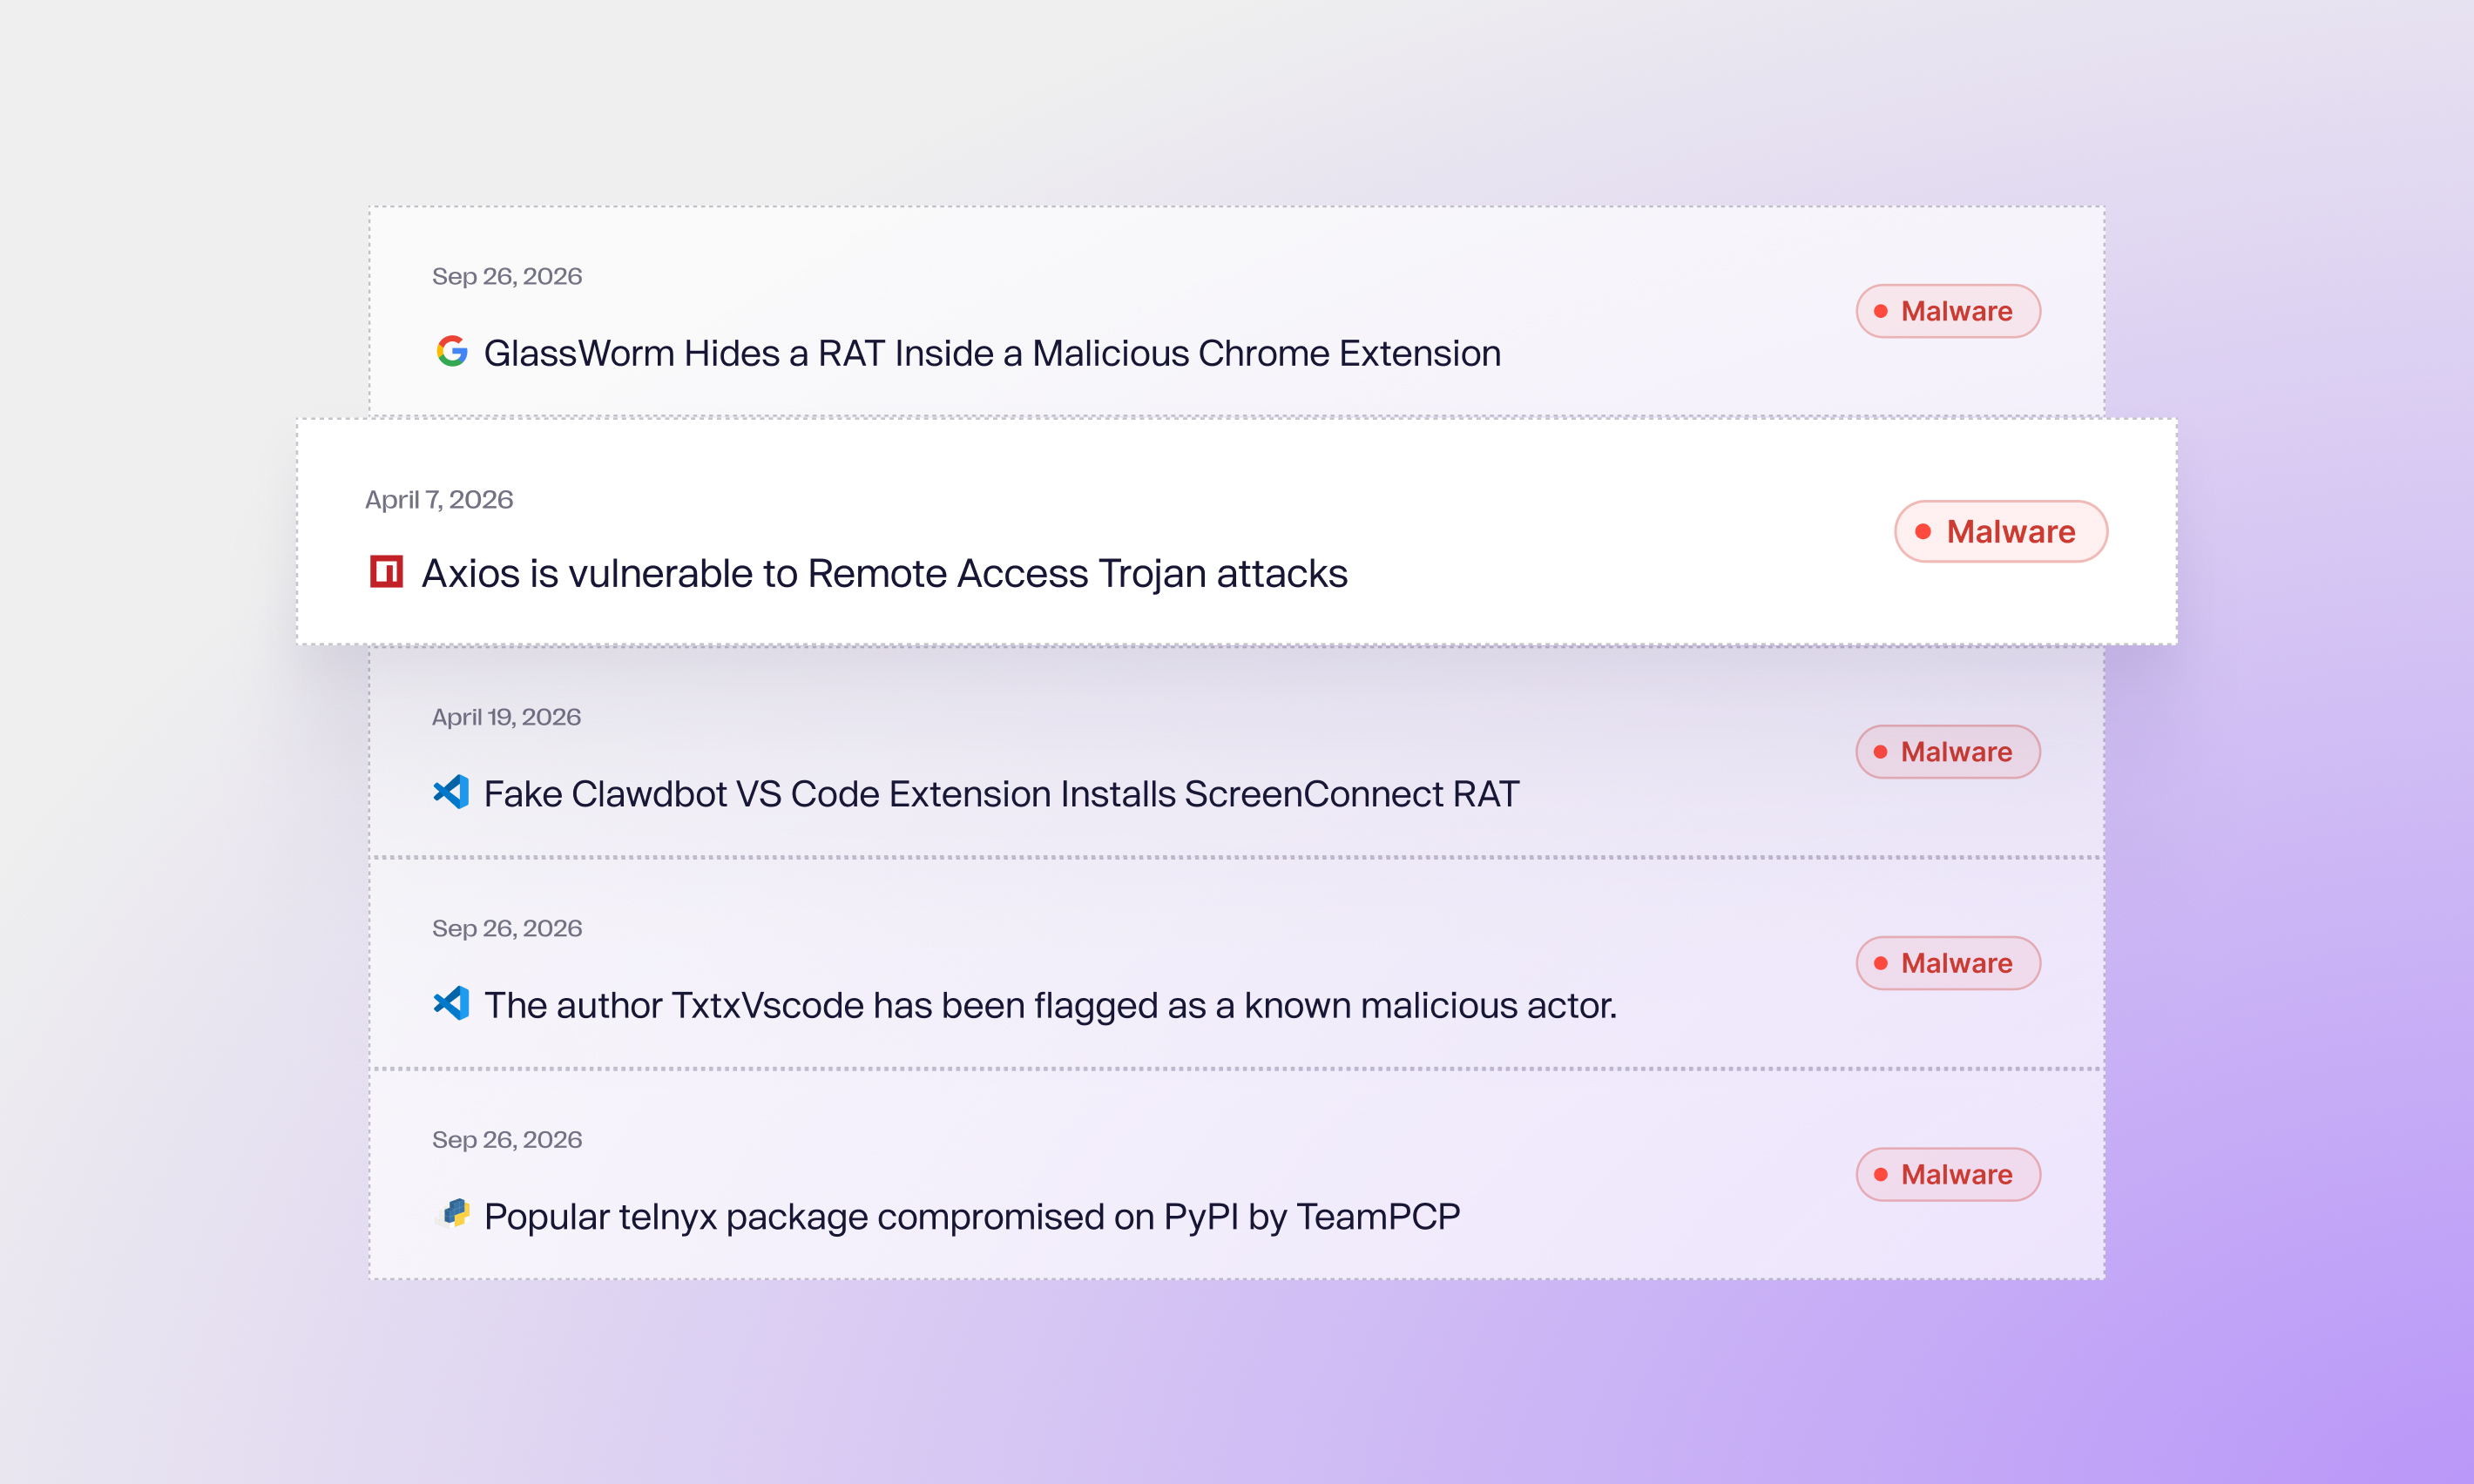
Aikido Intelはオープンインターネットを監視し、オープンソースのエコシステム内でマルウェアを数分以内に検出します。
‍
専任のセキュリティ研究者およびAIエンジニアチームがサポートしています。
インテルフィードをご覧ください

すべてのインストールを保護。恐れずに構築。

開発者向けデバイスは主な標的となっています。ご自身のデバイスをしっかりと保護してください。

よくある質問

よくある質問

悪意のあるパッケージはどのように検出されるのですか?

npm、PyPI、およびその他のレジストリに公開されるすべてのパッケージは、自動的にスキャンされます。 Aikido Aikidoによって、静的解析、動作ルール、およびAIを組み合わせて自動的にスキャンされます。不審なパッケージはフラグが立てられ、 Aikidoの社内調査チームによって審査されます。脅威と確認された情報は、接続されているすべてのワークステーションにリアルタイムで配信されます。現在検出されている脅威のリアルタイム状況については、Aikido フィードをご覧ください。

どのように Aikido のデバイス保護は、プライベートレジストリ(例えばNuGet)の使用と比べてどうでしょうか?

Aikido デバイス保護は多くのエコシステムにまたがって広範な保護を提供しますが、特定のエコシステム内で厳格な管理が必要な場合は、プライベートレジストリが最適です。

どのように Aikido は技術的にどのように機能するのでしょうか?

これは、ローカルCAを追加することでTLSで暗号化されたトラフィックを含むHTTPトラフィックをカーネルレベルで傍受し、他のトラフィック検査ソリューションと連携して動作するように設計されています。
‍

詳細情報:aikido

どのように Aikido 既存のEDRとどのように連携するのでしょうか?

「Device Protection」は、パッケージ、拡張機能、AIの各レイヤーで動作します。これはEDRに取って代わるものではなく、EDRを補完するものです。EDRは、脅威が実行された後にそれを検知します。 Aikido は、脅威が実行されるのを未然に防ぎます。

これは、ネットワークレベルでAIツールをブロックすることとどう違うのでしょうか?

ネットワークブロックは粗く、迂回しやすい。パーソナルホットスポットを利用している開発者なら、それらを完全に回避できる。 Aikido は、ワークステーションレベルで、開発者ごと、ツールごとに動作します。きめ細かな制御と、確実な監査証跡が得られます。

「パッケージの最低年齢」とは何ですか?また、なぜそれが重要なのでしょうか?

「パッケージの最低保持期間」は、最近公開されたパッケージのインストール情報を保持する期間です。デフォルトは48時間です。これにより、よくあるサプライチェーン攻撃を防ぐことができます。攻撃者は、コミュニティがそれを報告する前に、npmやPyPIに悪意のあるコードを公開し、開発者にインストールさせようとします。

どのような生態系が対象となっていますか?

新しいエコシステムの対応状況を随時追加しています。現在の対応状況については、アプリ内またはドキュメントでご確認いただけます。

開発者が個人アカウントや一般向けのAIツールを使用する場合はどうなるのでしょうか?

Aikido は、開発者がどのアカウントを使用しているかに関係なく、ワークステーションレベルでの通信を監視します。ツールがAIサービスに対してアウトバウンド呼び出しを行っている場合、 Aikido はそれを検知します。これは、企業ライセンスか個人アカウントかを問わず当てはまります。

~ですか Aikidoのデバイス保護機能は、WindowsとLinuxに対応していますか?

「デバイス保護」は、macOS、Windows、およびLinuxで利用可能です。対応しているLinuxオペレーティングシステムについては、ヘルプドキュメントをご確認ください。「デバイス保護」は、保護対象のデバイス上でWSL2ディストリビューションやDockerコンテナ内でも実行可能です。有効にすると、デバイスのエージェントが実行中の各ディストリビューションやコンテナに自動的に保護機能をインストールするため、ホスト上と同様に、そこでのパッケージのインストールも検査されます。

「デバイス保護」と、ノートンなどのウイルススキャナーとの違いは何ですか?

ノートン、マカフィー、Crowdstrike Falcon などの従来のウイルススキャナーは、主にコンパイル済みのバイナリを検査して既知のマルウェアシグネチャを探しますが、Device Protection は、JavaScript パッケージ、IDE 拡張機能、ブラウザプラグイン、AI スキルマーケットプレイスなど、現代的な非バイナリの攻撃対象領域に焦点を当てています。これらのプレーンテキスト形式でインタプリタによって実行されるアーティファクトは、従来のスキャナーの検知をすり抜ける可能性があり、それでも開発環境、ひいてはソフトウェアサプライチェーンへの完全なアクセス権を持って実行されてしまうのです。