

Mythosからアプリを保護しましょう
Claude Mythosのような最先端モデルの登場により、攻撃者はコードベースがリリースされてから数時間以内に、その中の脆弱性を発見し、エクスプロイト できるようになりました。そのため、 Aikido 脆弱性が公開される前に、それらを捕捉する必要があります。
15万以上の組織から信頼されています
30万人以上の開発者に愛用されています

4.7/5

Pendo

Revolut

SoundCloud

Niantic

n8n

Visma

モンブラン

Deel

握手

ジョー&ザ・ジュース

ランウェイ

Too Good To Go
Pendo
Revolut
SoundCloud
Niantic
n8n
Visma
モンブラン
Deel
握手
ジョー&ザ・ジュース
ランウェイ
Too Good To Go
問題点
LLMの登場により、「脆弱性 」から実用的なエクスプロイトが完成するまでの時間が短縮されている。
「Claude Mythos」のようなツールは、本格的な攻撃を仕掛けるために必要なスキルやスピードの要件を一変させる。
過去
ゼロデイ脆弱性は、何年も潜伏したままになる可能性がある
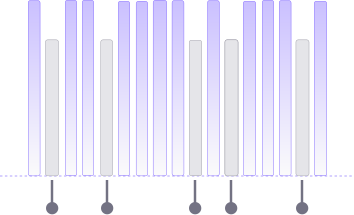
未解決の脆弱性
現在
ゼロデイ脆弱性は、公開から数時間以内に発見されることがある
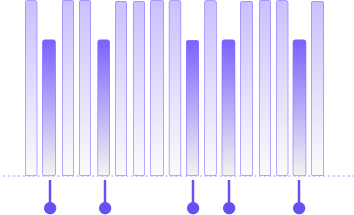
潜在的なゼロデイ脆弱性
変更点
アプリケーションセキュリティは、二つの世界の間を行き来している
一方には、機能は果たすものの推論能力に欠ける従来の自動スキャナーがあり、他方には、アプリケーションの限界まで性能を引き出す自律型エージェントがあります。
旧世界
自動スキャナー。
浅薄で、安っぽく、文脈が狭い。
決定論的スキャナーは、コードベースに対して実行されます。これらはOWASPの定番の脆弱性を検出します。検出されたすべての項目は、依然として優先順位付けが必要な候補となります。
SAST
SCA
IaC
シークレット
ライセンス

ニュー・ワールド
自律エージェント。
深く、検証済み、継続的。
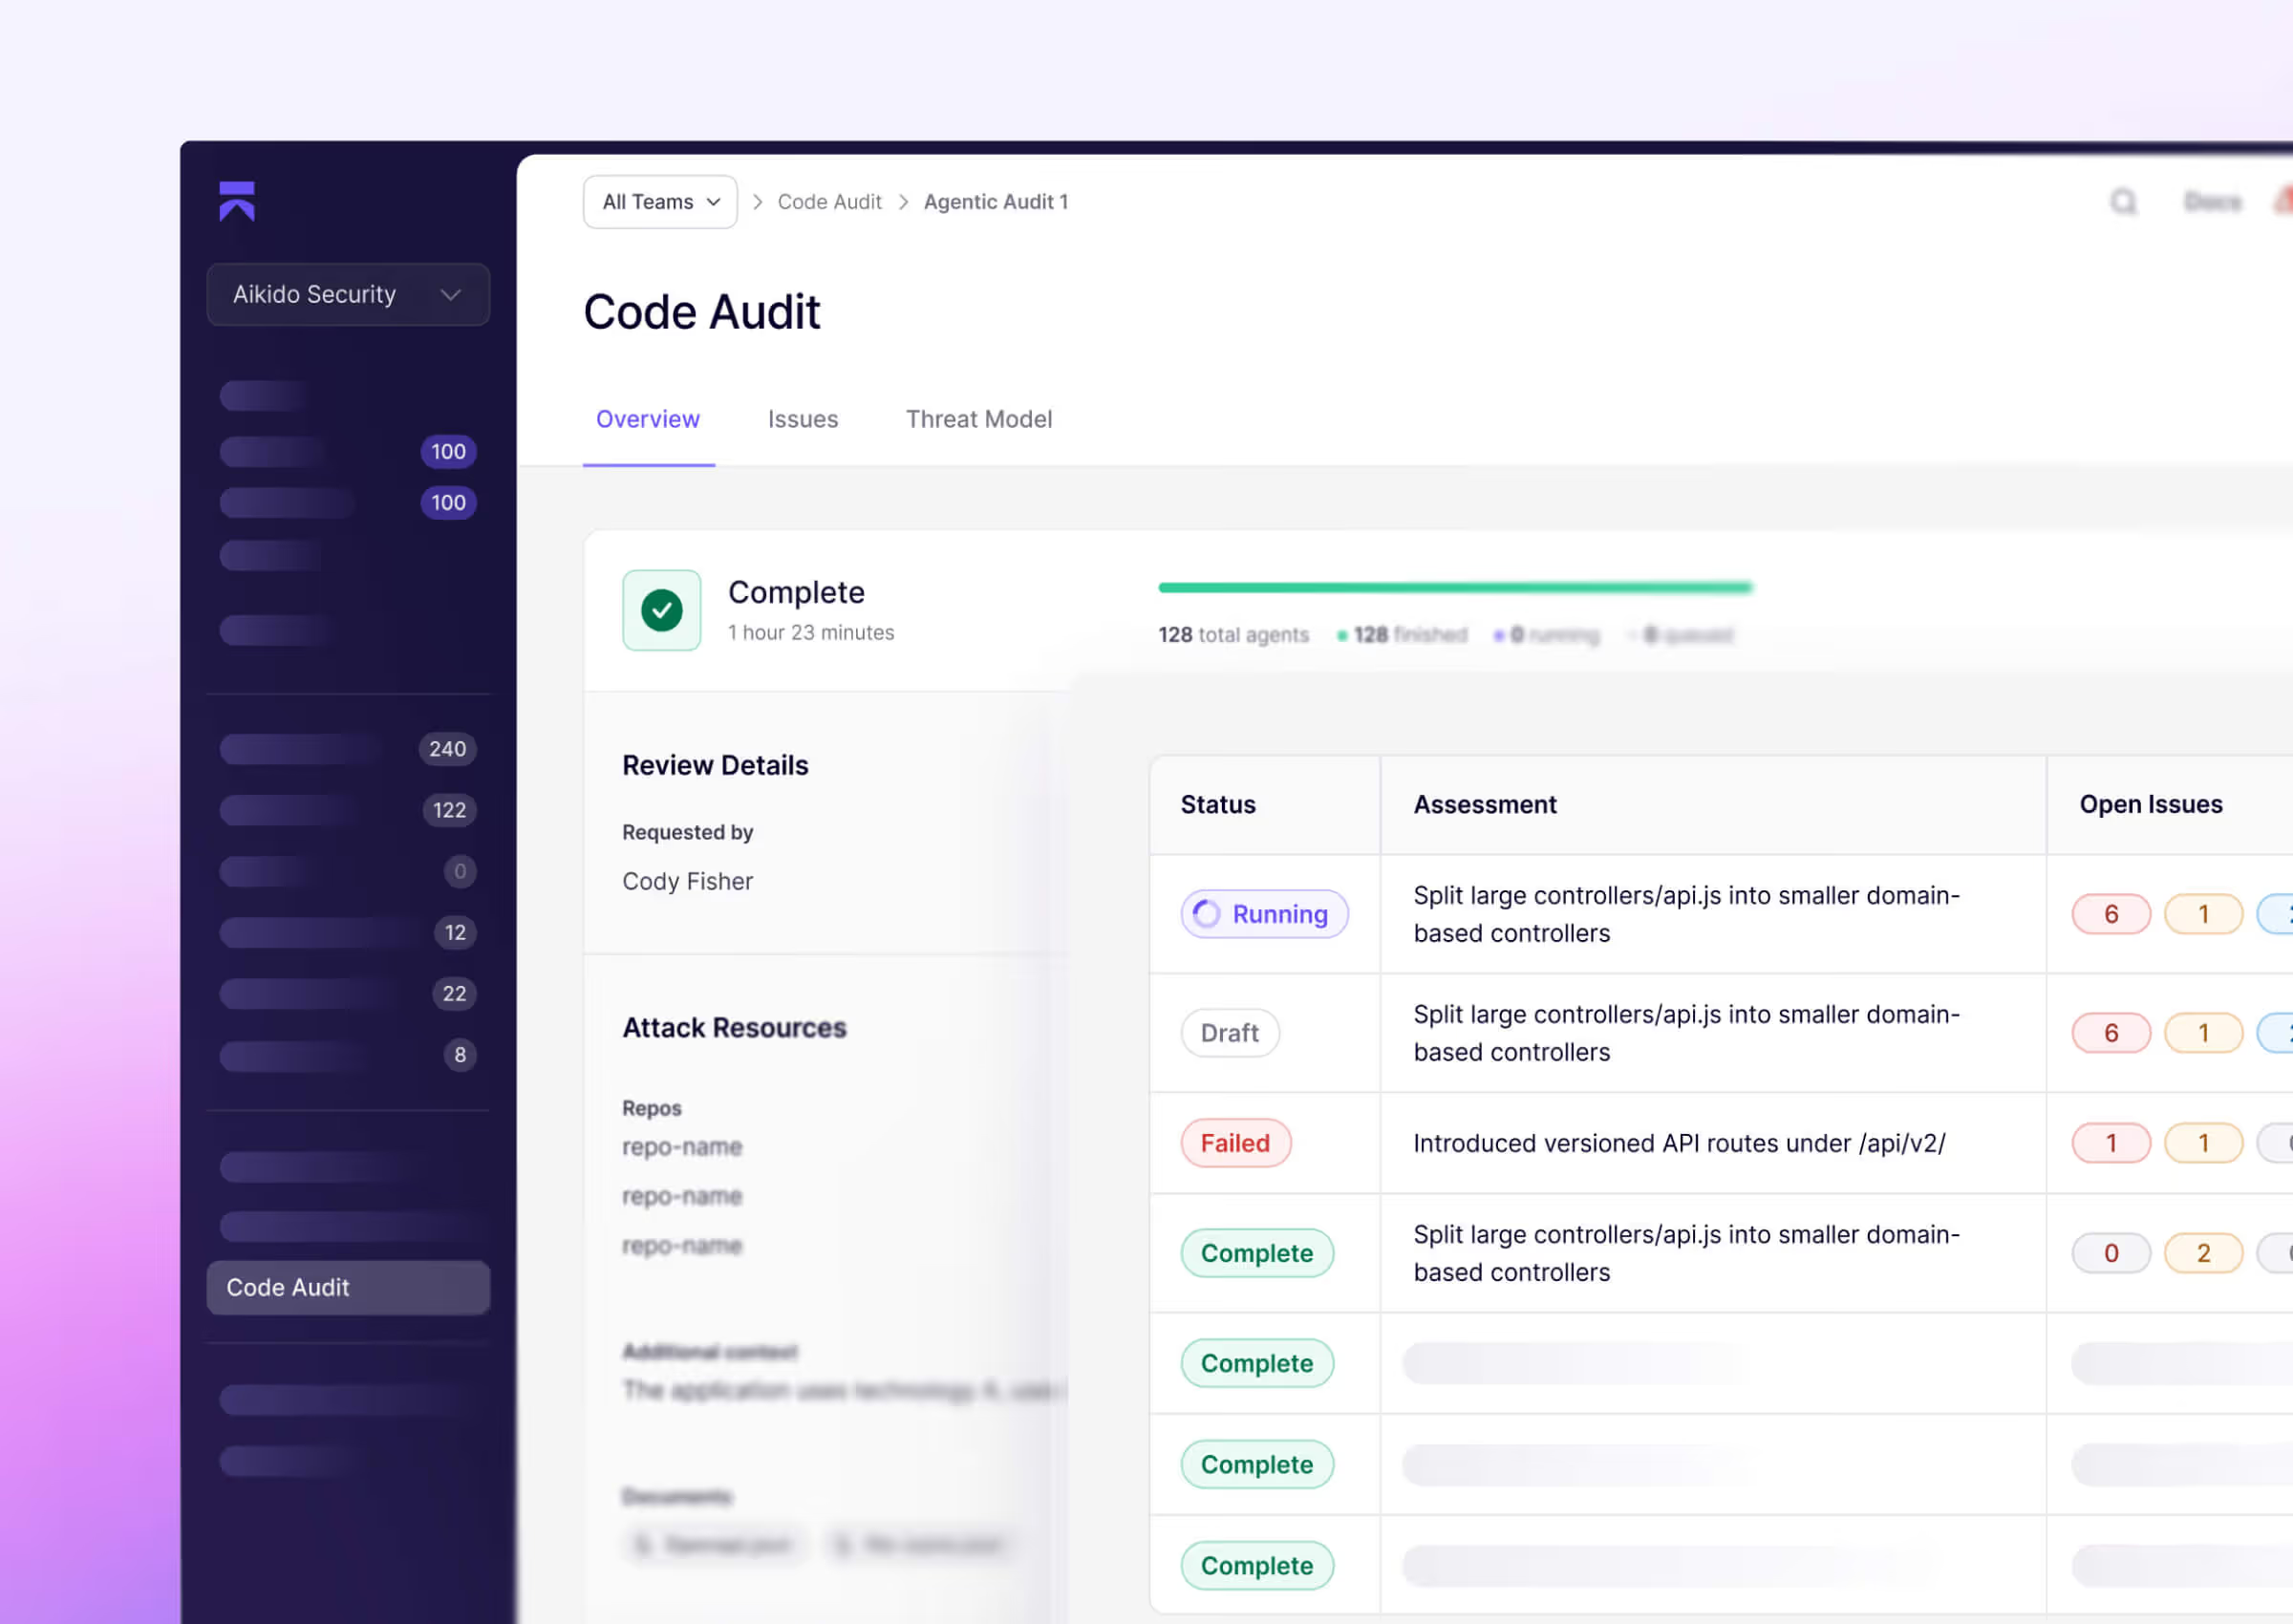
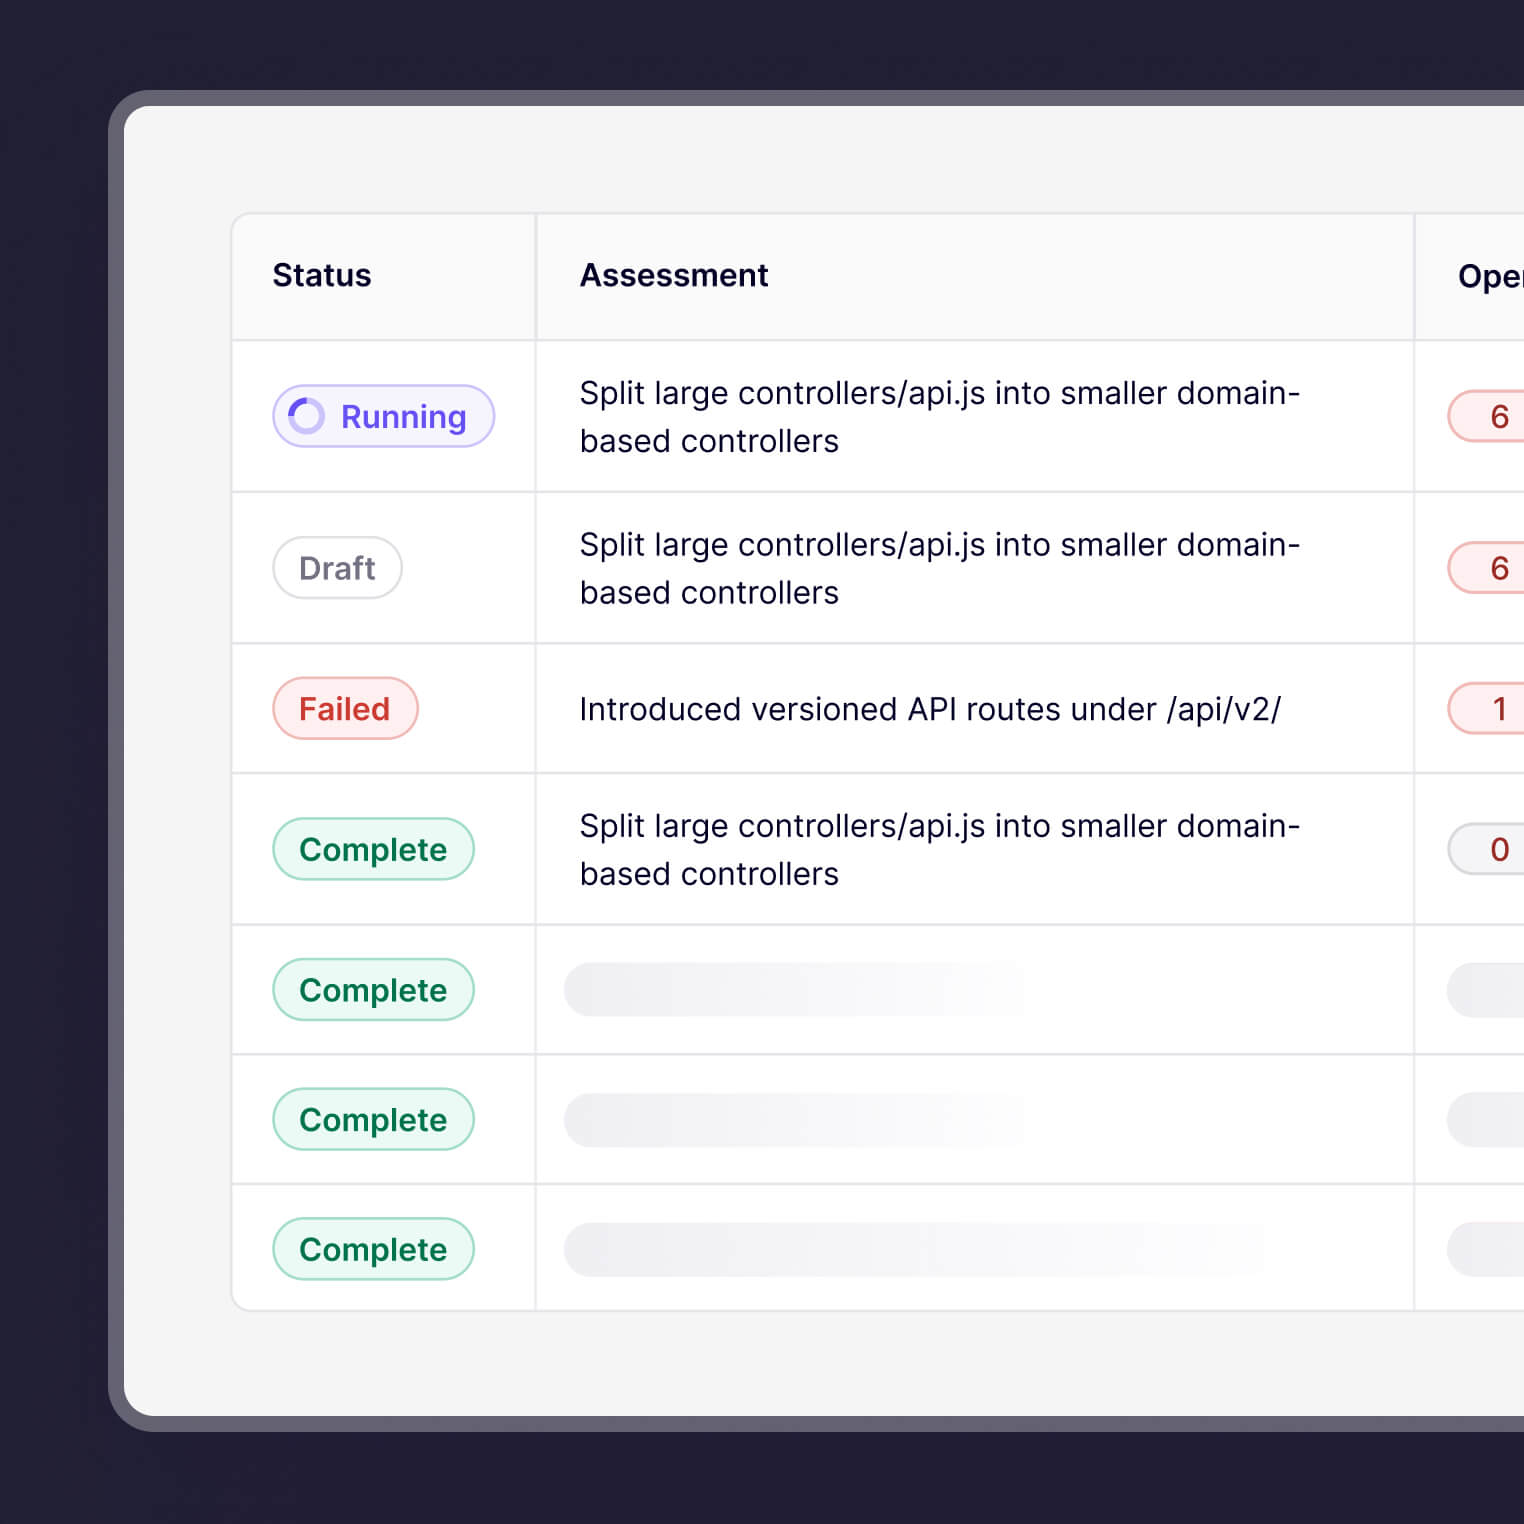
コード監査エージェントは、コードベース全体を分析し、リリース前に高度なロジックの欠陥を発見します。
コード監査
新着
継続的なペネトレーションテスト
Mythosへの移行に向けた実用的なCTO向けセキュリティチェックリスト
主体性のあるサプライチェーンを確保する
各エージェントコンポーネントを、システムに接続する前に必ず精査してください。
AIが生成したコードのセキュリティレビュー
AIコーディングツールは、レビュープロセスが対応できるよう設計された速度よりも速くコードを生成する。
パッチ適用を連続的なパイプラインとして扱う
リリースプロセスでは、セキュリティ修正プログラムが公開されたその日に、それを反映したバージョンをリリースする必要があります。
アプリを保護しましょう
攻撃型アプリケーションセキュリティのゴールドスタンダード
Mythosからアプリを保護しましょう
リポジトリを連携させて、推論エージェントがコードベースからどのような発見をするか確認してみましょう。
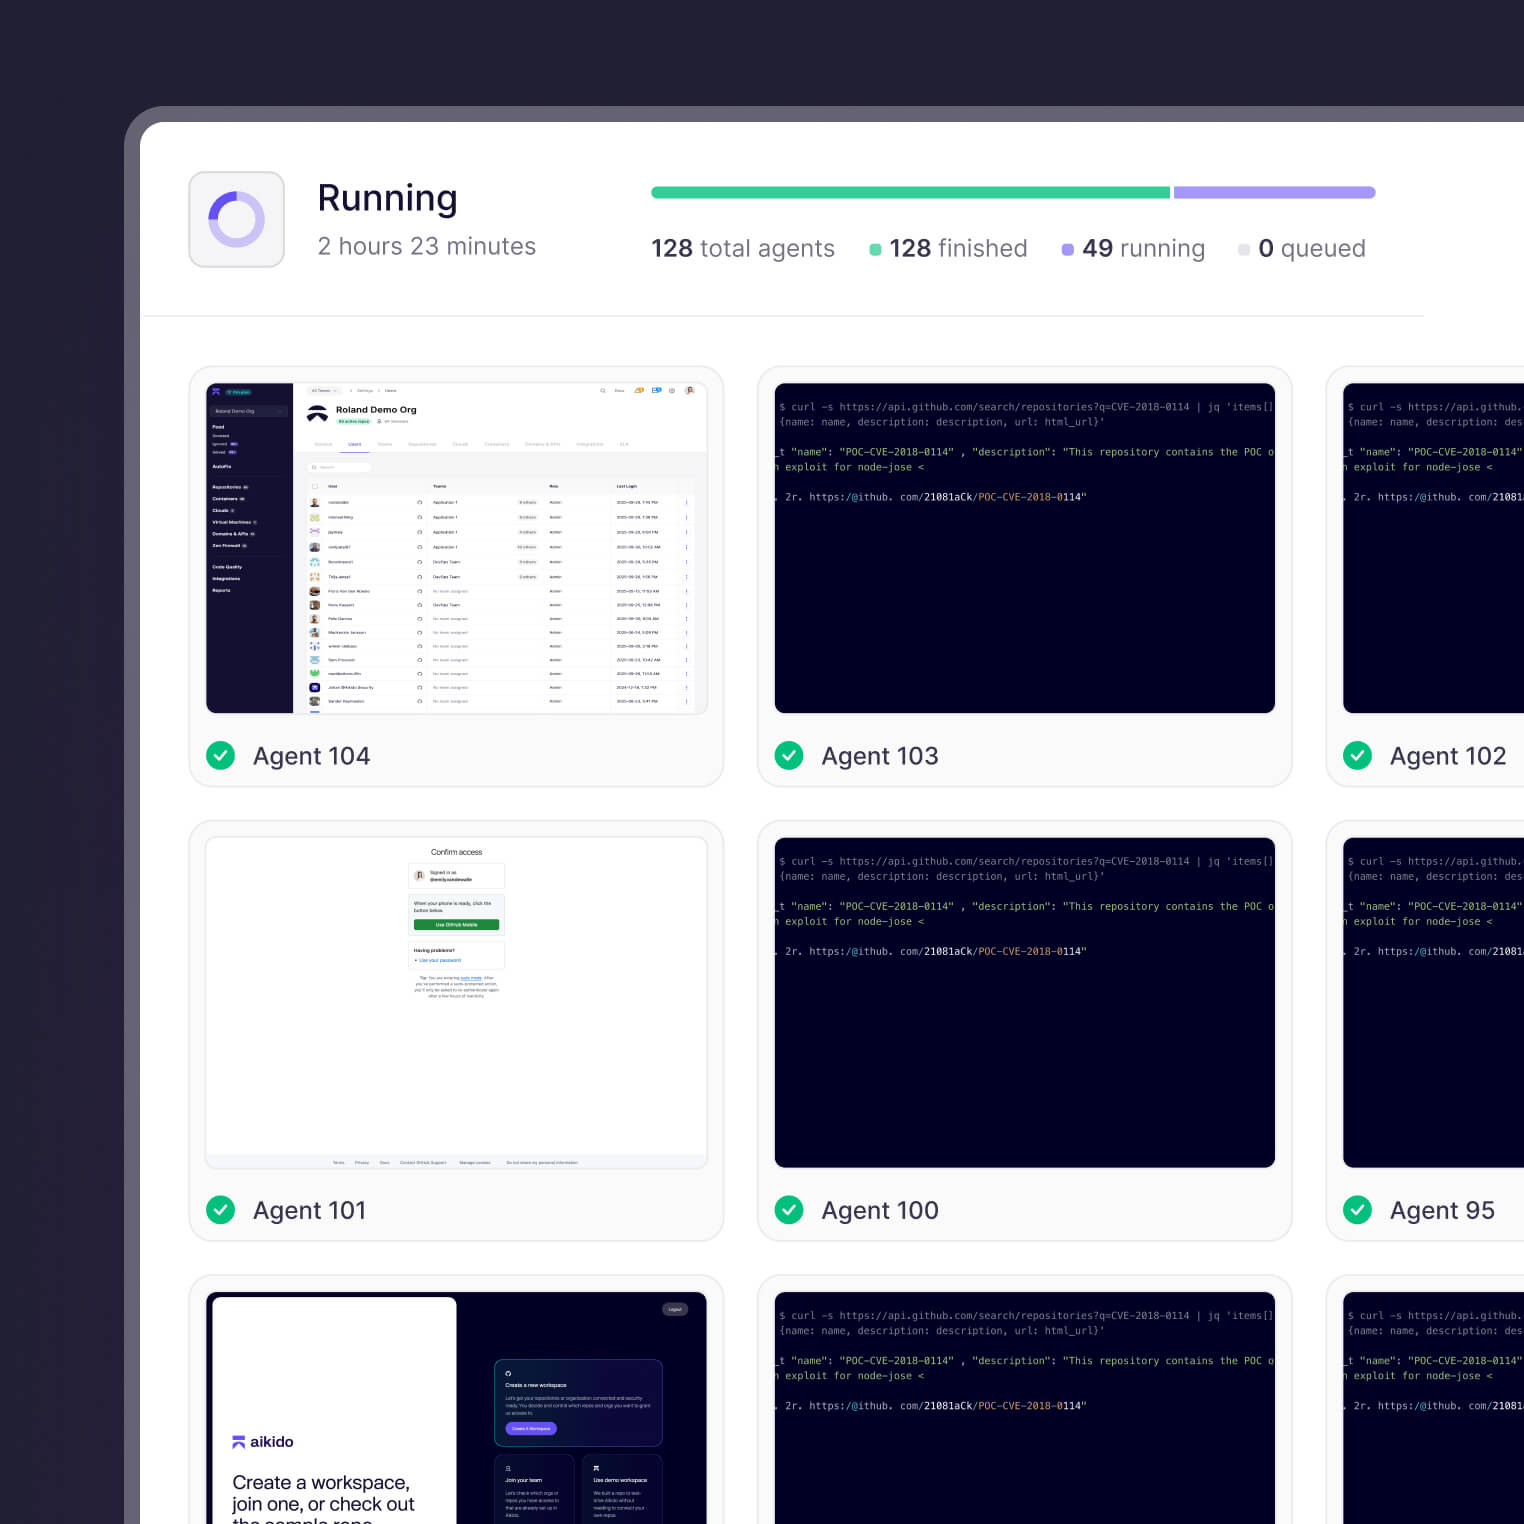
あるいは、何百ものAIエージェントに本番環境のアプリを攻撃させてみるのも良いでしょう。



よくある質問
クロード・ミトスに関するよくある質問
これで攻撃者の力が大幅に強まるのでしょうか?

- AIは双方の速度と能力を向上させるが、それによって攻撃側に自動的に優位性がもたらされるわけではない。
- 防御側はシステム全体のコンテキスト(コード、実行時の挙動、境界)を完全に把握しているため、依然として決定的な優位性を保っているのに対し、攻撃側は限られた可視性の中で行動せざるを得ない。
この Aikido プラットフォームでMythosを使用する予定ですか?
- 当社は、すべての新しいモデルを継続的に評価し、ベンチマークを行っています。より優れたモデルは、付加価値をもたらすワークフローに組み込まれますが、あらゆる面で最高のモデルなど存在しません。
- その価値は、単にモデルの選択だけでなく、オーケストレーションとハーネスにある。
検知が「最低限の要件」となり、CrowdStrikeやPANといったプラットフォームがこれを標準機能として組み込んだら、どうなるのでしょうか?
- 検知技術は汎用化されるだろうが、ボトルネックは単に別の場所に移るだけだ。
- 調査結果が増えるにつれて、ノイズ も増えていきます。最終的に勝ち残るのは、実際に実行に移せるプラットフォームです。つまり、検証を行い、優先順位をつけ、開発者の作業を妨げることなく、実稼働システム上の問題を最大限に修正できるプラットフォームです。
Mythosは、脆弱性 の発見のあり方を根本的に変えつつあるのだろうか?
- 確かに、これは、特にブラウザやオペレーティングシステムといった複雑なシステムの分析において、大きな前進と言えますが、この技術がもたらすのは、この分野を根本から一新するというよりは、むしろ発見の規模を変えることにあります。
- 主な変化としては、脆弱性 の処理量や公開されたCVEの増加、そして発見から悪用までの期間が短縮されていることが挙げられます。しかし、適切なハーネスを用いて動作するAISAST ツールはすでに非常に効果的であり、従来のSAST に比べて最大10倍の成果を上げています。
Mythosは、実環境でのオープンソーステストにおいて、既存のセキュリティの枠組みを打ち破ったのでしょうか?
- 必ずしもそうとは限りません。厳格な監査を受けている場合、
curlコードベースはMythosによって分析され、同モデルは当初、5つの「確認済み」の脆弱性を発見したと主張していた。 - 専門家による手動レビューの結果、このリストは、重大度の低いバグが1件(脆弱性 )、標準的なバグが1件、誤検知が3件に絞り込まれました。
- AISLEやZeroPathといった他のAIツールは、すでに
curlこれに先立ち、既存のAI「SAST 」がすでに非常に高い競争力を持っていることが実証された。
なぜ、Mythosのような単一の巨大なモデルをネイティブで実行することに頼るだけではいけないのでしょうか?
- コードベース全体に対して単一の大型モデルを実行することは、処理速度が遅いだけでなく、コスト面でも現実的ではありません。
- 従業員1万人の企業の場合、クロード社自身の試算によると、Mythos AIのネイティブトークンをそのまま運用する場合、年間約5,200万ドルのコストがかかると見込まれています。
- さらに、異なるタスクにはそれぞれ最適なモデルが存在するため、1つのモデルに依存するのは最善の策とは言えません。
単なる未加工のモデルではない場合、AIセキュリティを効果的に運用するには何が必要なのでしょうか?
- 支援インフラを伴わない未完成のモデルは、実質的には単なる研究ツールに過ぎない。
- これを実用化するには、正しいホワイトボックスのコンテキスト(AIが何をすべきかを理解できるようにするため)を提供する「ハーネス」と、技術の進化に合わせてプラットフォームが異なるモデルに切り替えられるようにする「サポーティング構造」が必要となる
- さらに、作業負荷は、「発見」、「検証」、「悪用可能性の確認」、「是正」という明確な実行段階に分けて構成する必要があります。
AIを活用した検知技術が「必須条件」として一般的になった場合、どのようなことが起こるのでしょうか?
- 検知機能が普及し、より幅広いプラットフォームに組み込まれるにつれて、検知結果やノイズ の量は爆発的に増加するだろう。
- 重要なボトルネックは、単に問題を発見することから、本番環境での検証、優先順位の決定、および修正へと恒久的に移行していくでしょう。今後、優位に立つセキュリティツールとは、実行レイヤーに焦点を当て、開発者が摩擦なくシームレスに修正プログラムをリリースできるよう支援するツールとなるでしょう。
組織はどのようにして「Mythos-Ready」な姿勢を確立すればよいのでしょうか?
- 「Mythos-Ready」を実現するには、特定の時点でのスキャンを廃止し、継続的なアプリケーションテストに切り替える必要があります。
- 組織は、マイクロサービスに関する明確な可視性を確保し、パッチ適用サイクルをより厳格化することで、CVEや依存関係の更新が相次ぐ事態に備える必要がある
- その目的は、脆弱性 を発見してから修正を適用するまでの時間を大幅に短縮する、自動化されたワークフローを構築することです。
- 「https://www」をぜひご覧ください。aikido.dev/blog/mythos-ready-checklist
より高性能なAIモデルが登場するにつれて、現在のAIセキュリティツールは時代遅れになってしまうのでしょうか?
- いいえ、しかし市場は継続的な実行を実現するツールへとシフトしていくでしょう。従来のAI非搭載のSAST は重要性を失う可能性がありますが、SCA や継続的なコード監査のためのAI駆動型ソリューションは、ますます重要になっていくでしょう。
- AIを活用するプラットフォームは、GPT 5.5などの現行モデルを活用することで、現在のMythosと同等の分析結果を提供することができ、さらに、より高性能なモデルが利用可能になった際に、それらをシームレスに統合するために必要な基盤が備わっています。