

ソフトウェアは、開発の初期段階からセキュリティ対策を講じてください。
Blackbird Venturesのスタートアップコミュニティのメンバーは、最大30%の割引が受けられます。





ソフトウェアを保護する統合プラットフォーム
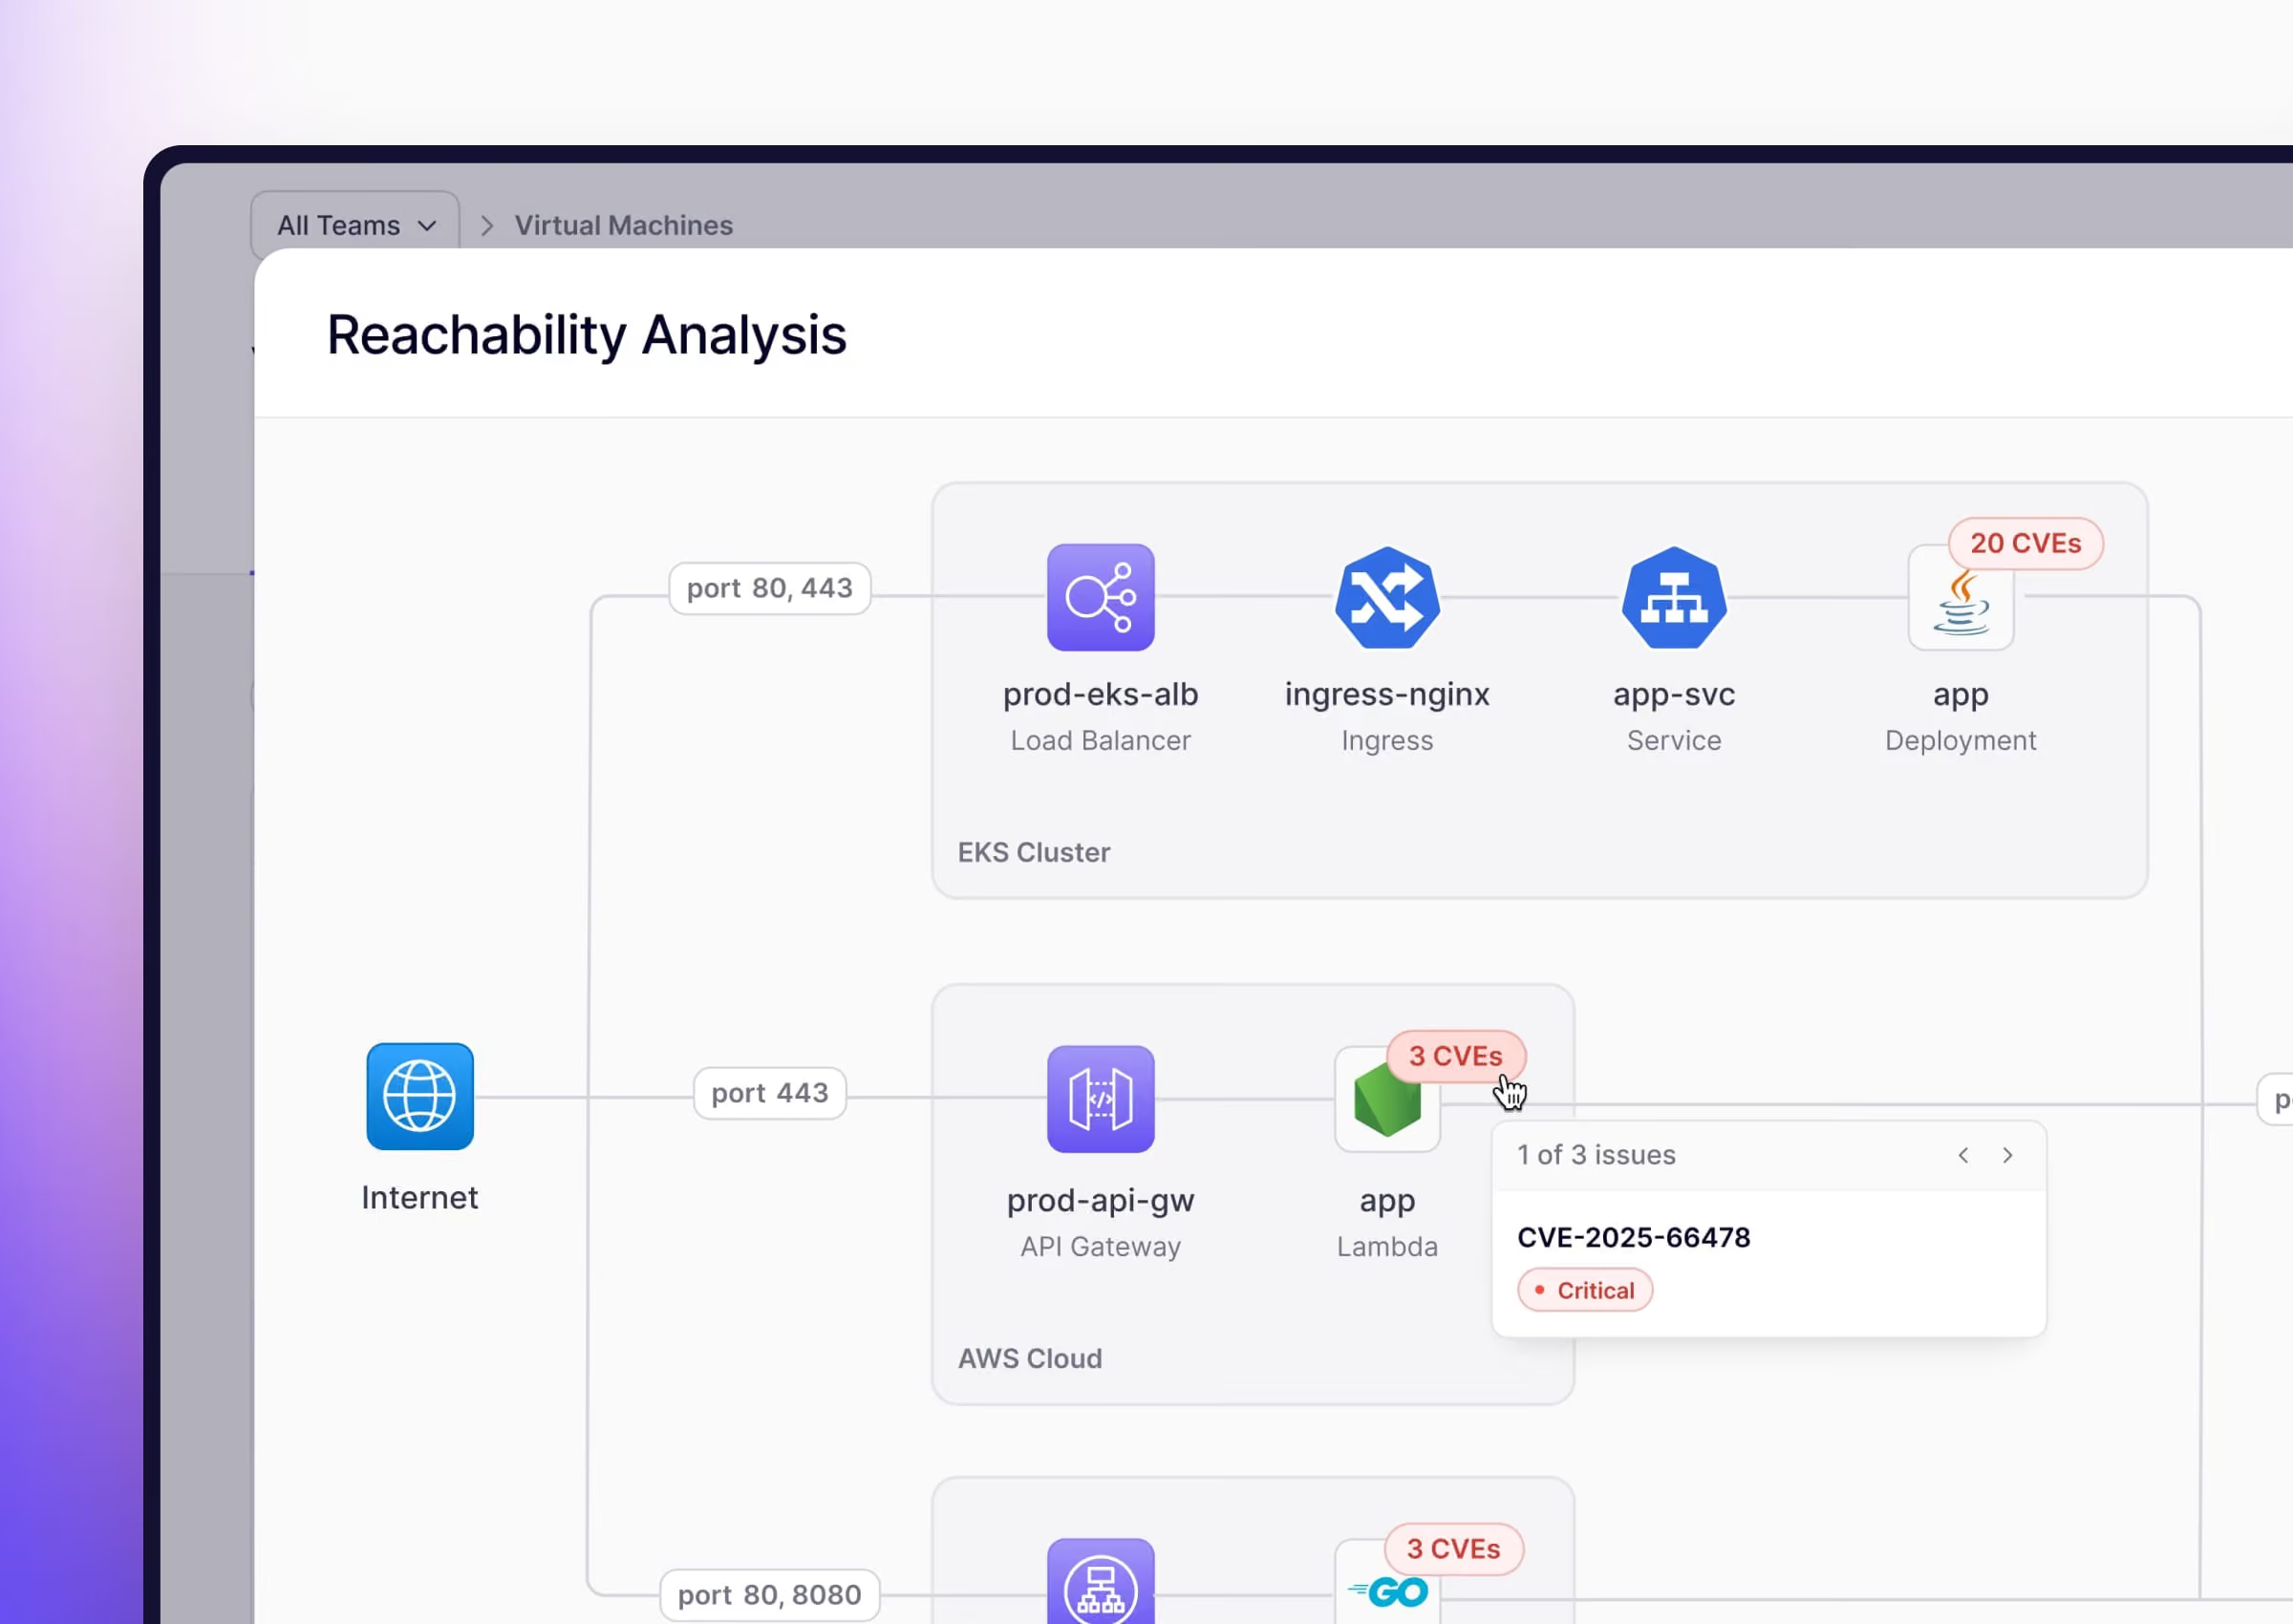
コードからクラウド、そしてランタイムに至るまで、 Aikido 現代のソフトウェアセキュリティのあらゆるレイヤーを網羅しています。まずは必要なモジュールから始め、ビジネスの成長に合わせてプラットフォームの全機能を解き放ちましょう。
スタートアップに必要なセキュリティツールがすべて揃っています
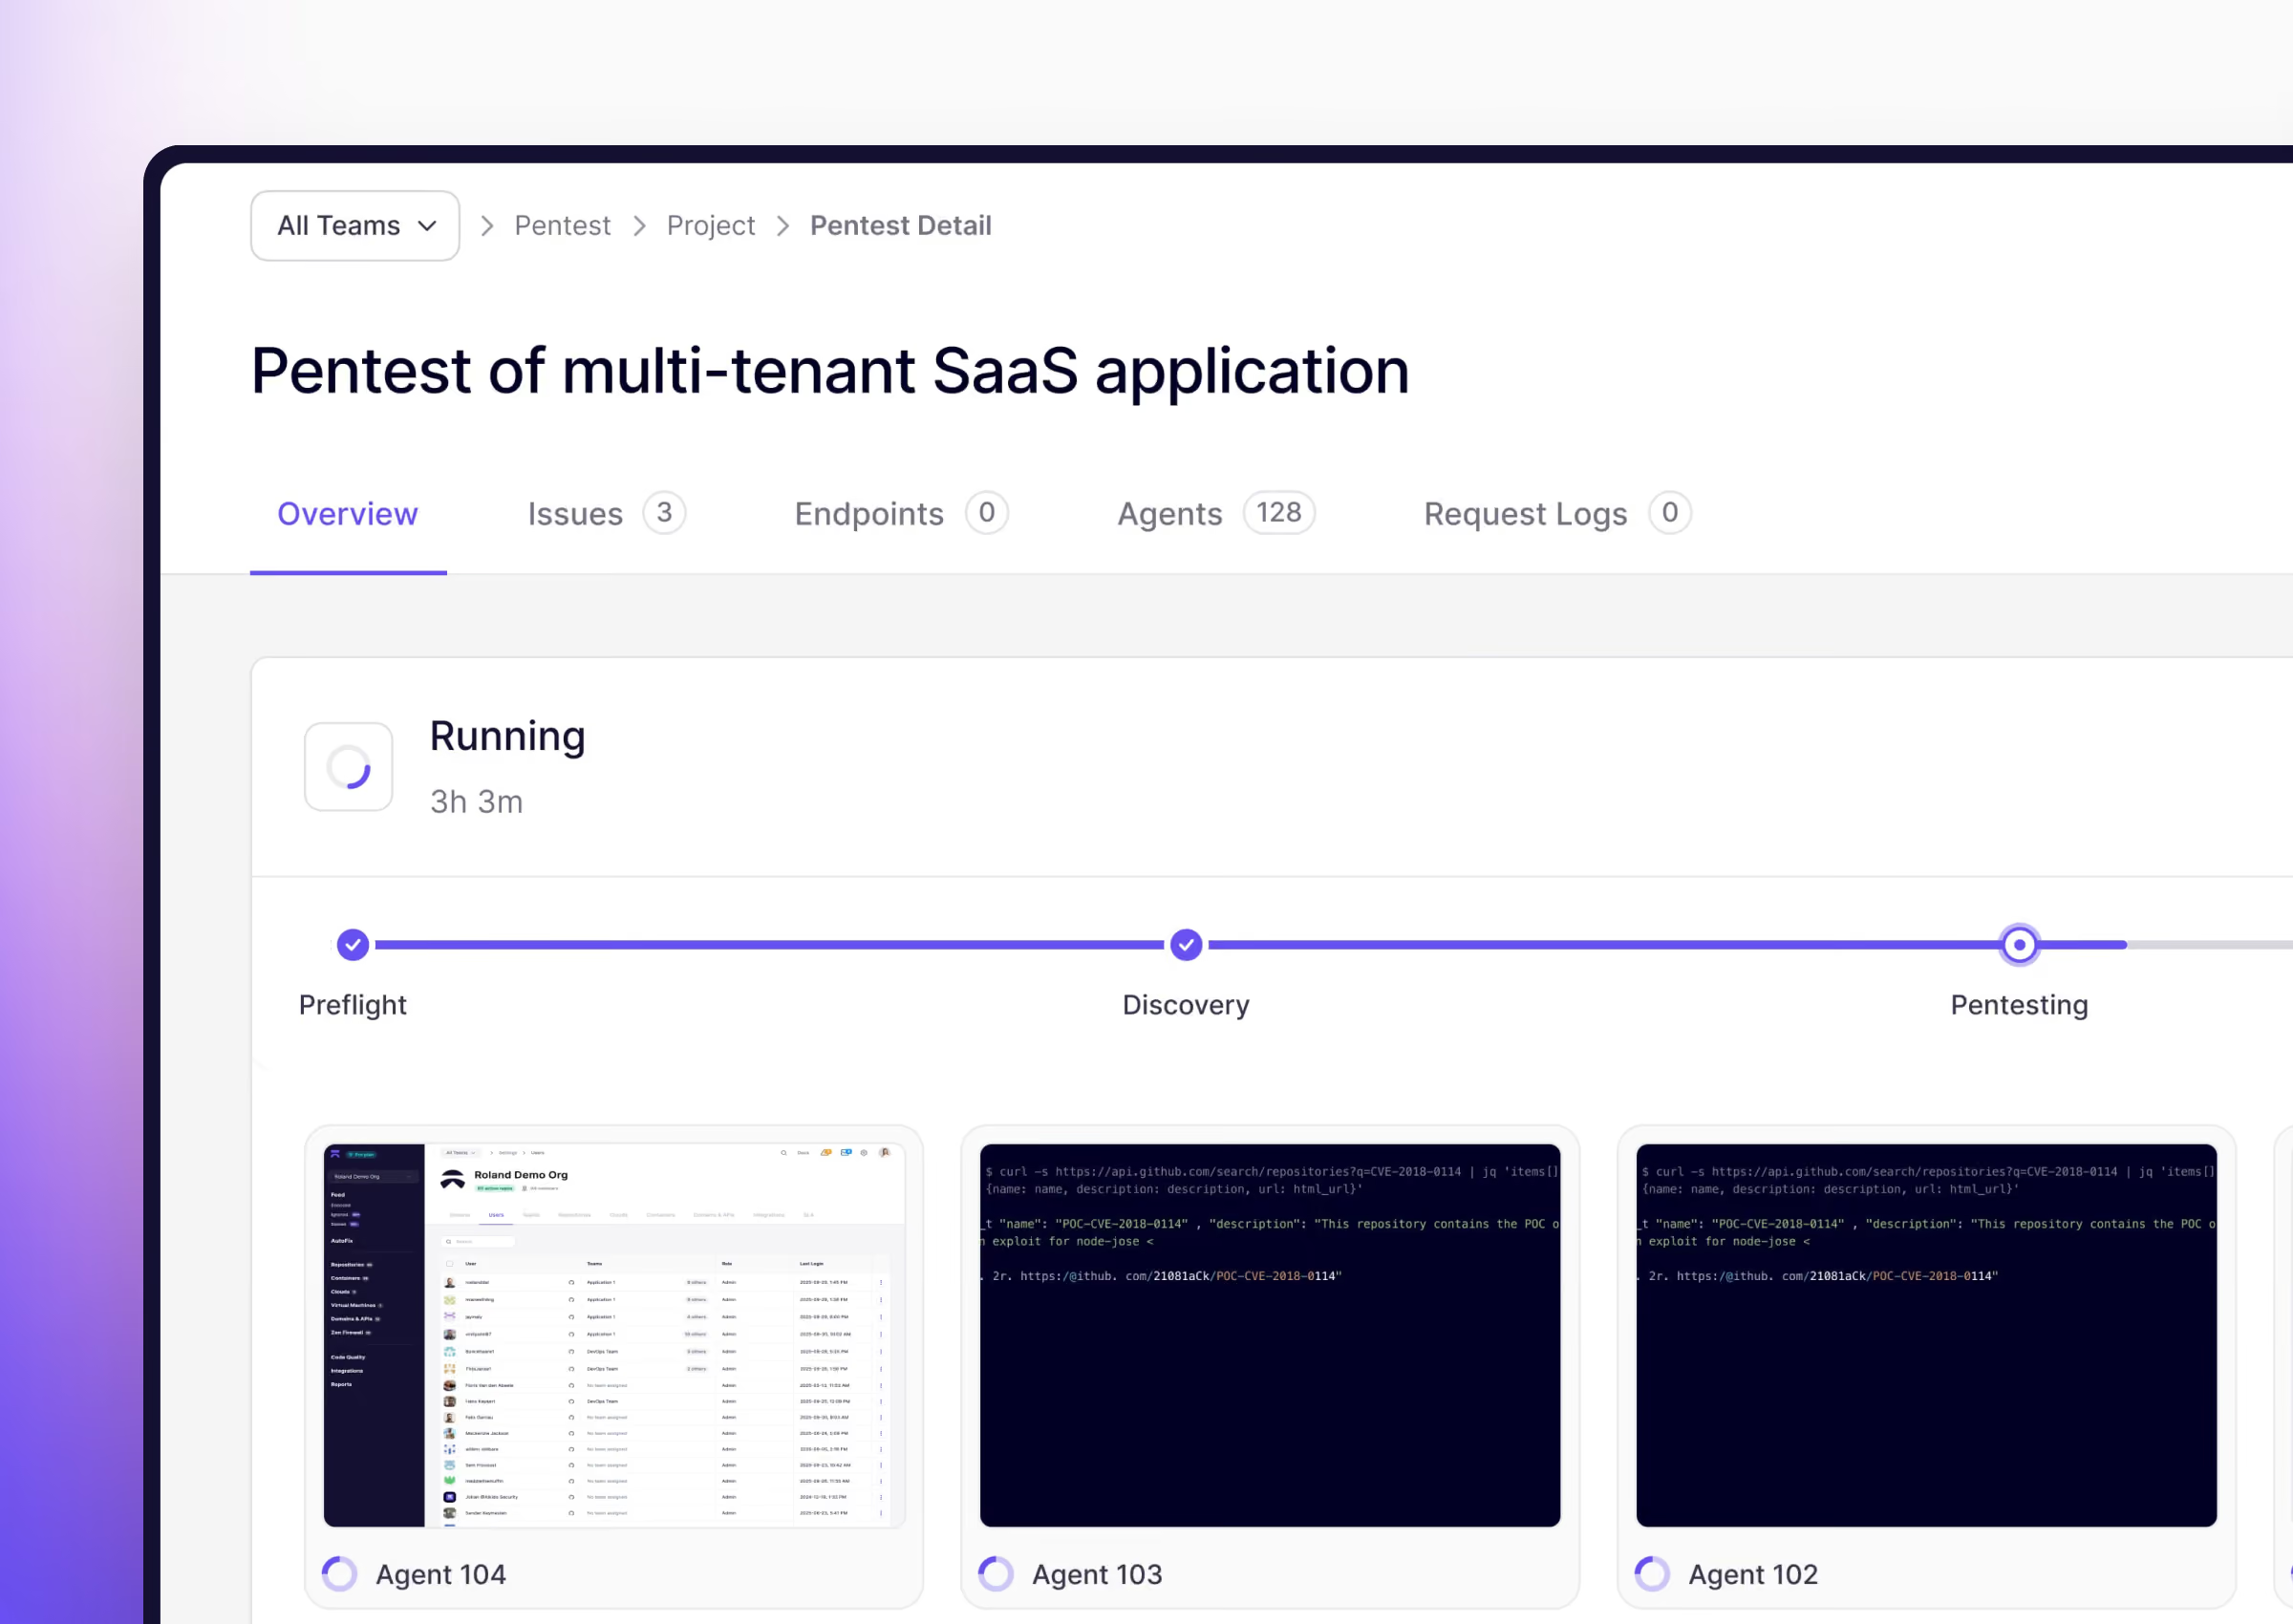
依存関係,SAST,シークレット, コンテナ, インフラストラクチャ・アズ・コード, クラウドのセキュリティ態勢,DAST, パッケージ内のマルウェア、およびAIを活用したペネトレーションテスト。
わずか数分でセットアップが完了します
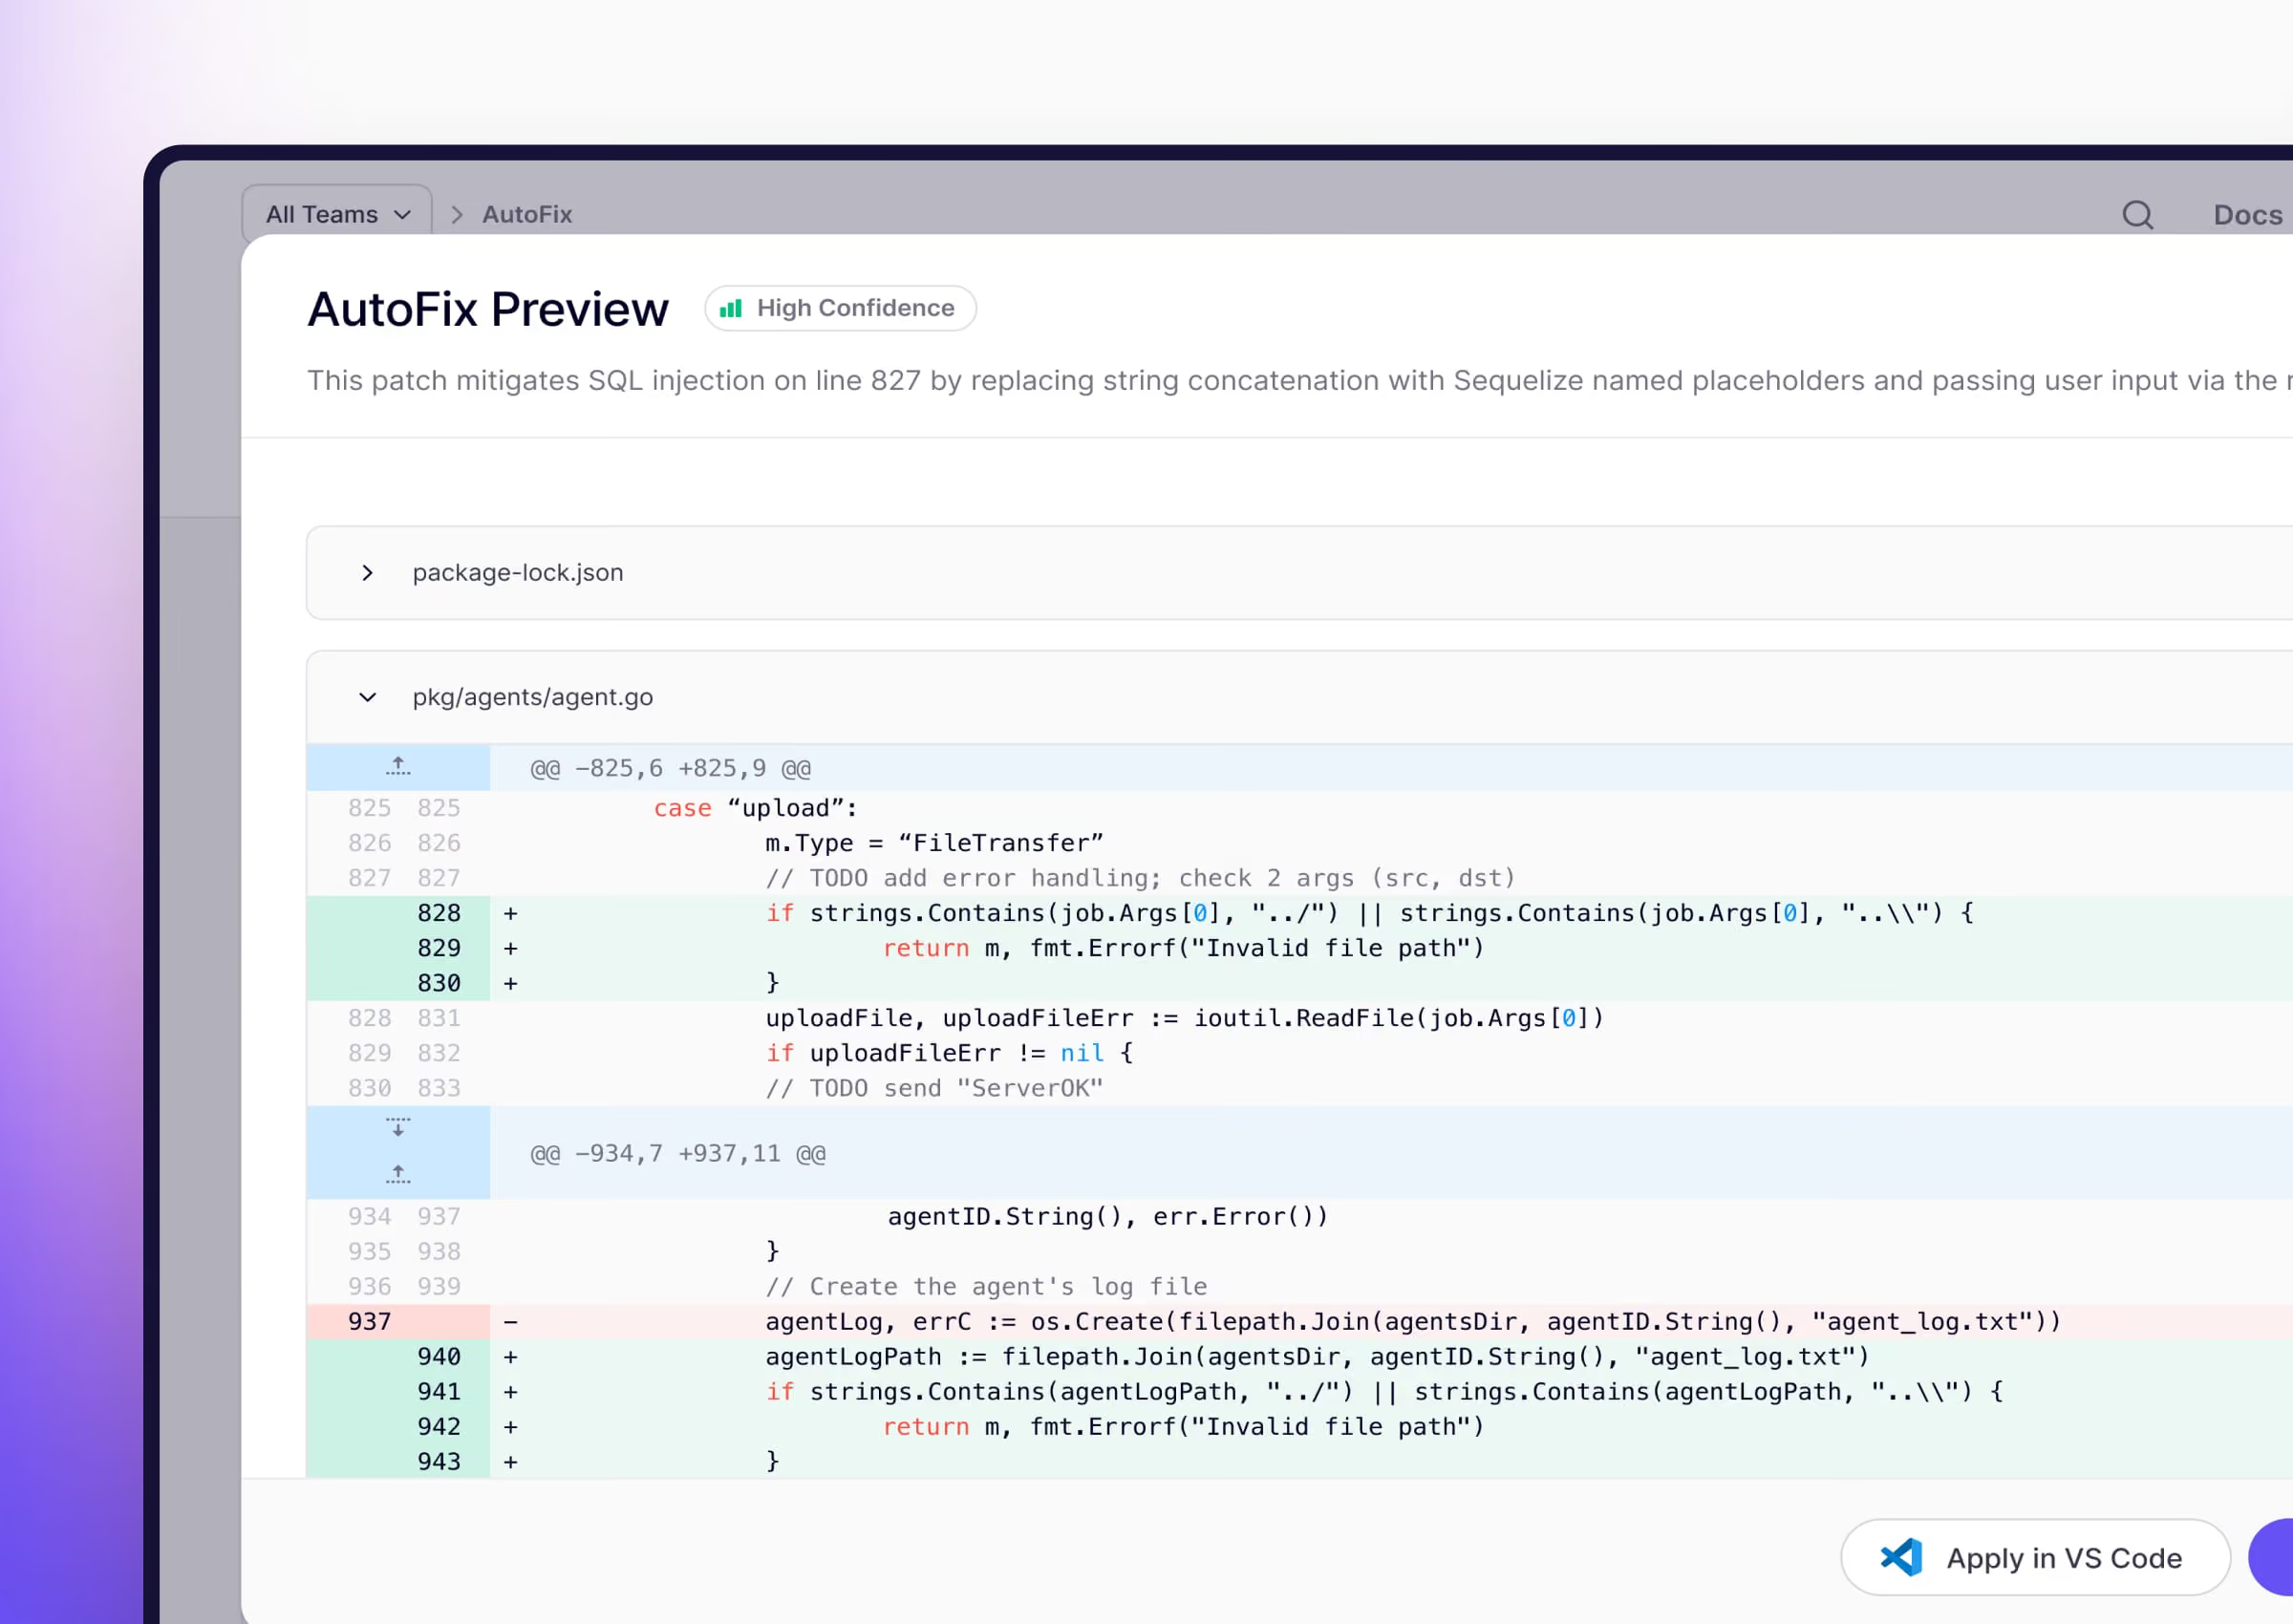
リポジトリを連携して、わずか数分で最初のスキャンを開始しましょう。重要な結果のみを確認し、ワンクリックで修正できます。
SOC 2およびISO 27001への準拠がより容易に
最初の大きなクライアントは、あなたにこれらを期待するでしょう。 Aikido SOC 2、ISO 27001、GDPR、NIS2に基づく技術的チェックを実行し、証拠データを生成して、VantaやDrataに直接同期します。
1つのセキュリティシステムで、コードから本番環境まで。
セキュアコードをプロトタイプ環境から本番環境へ移行する。
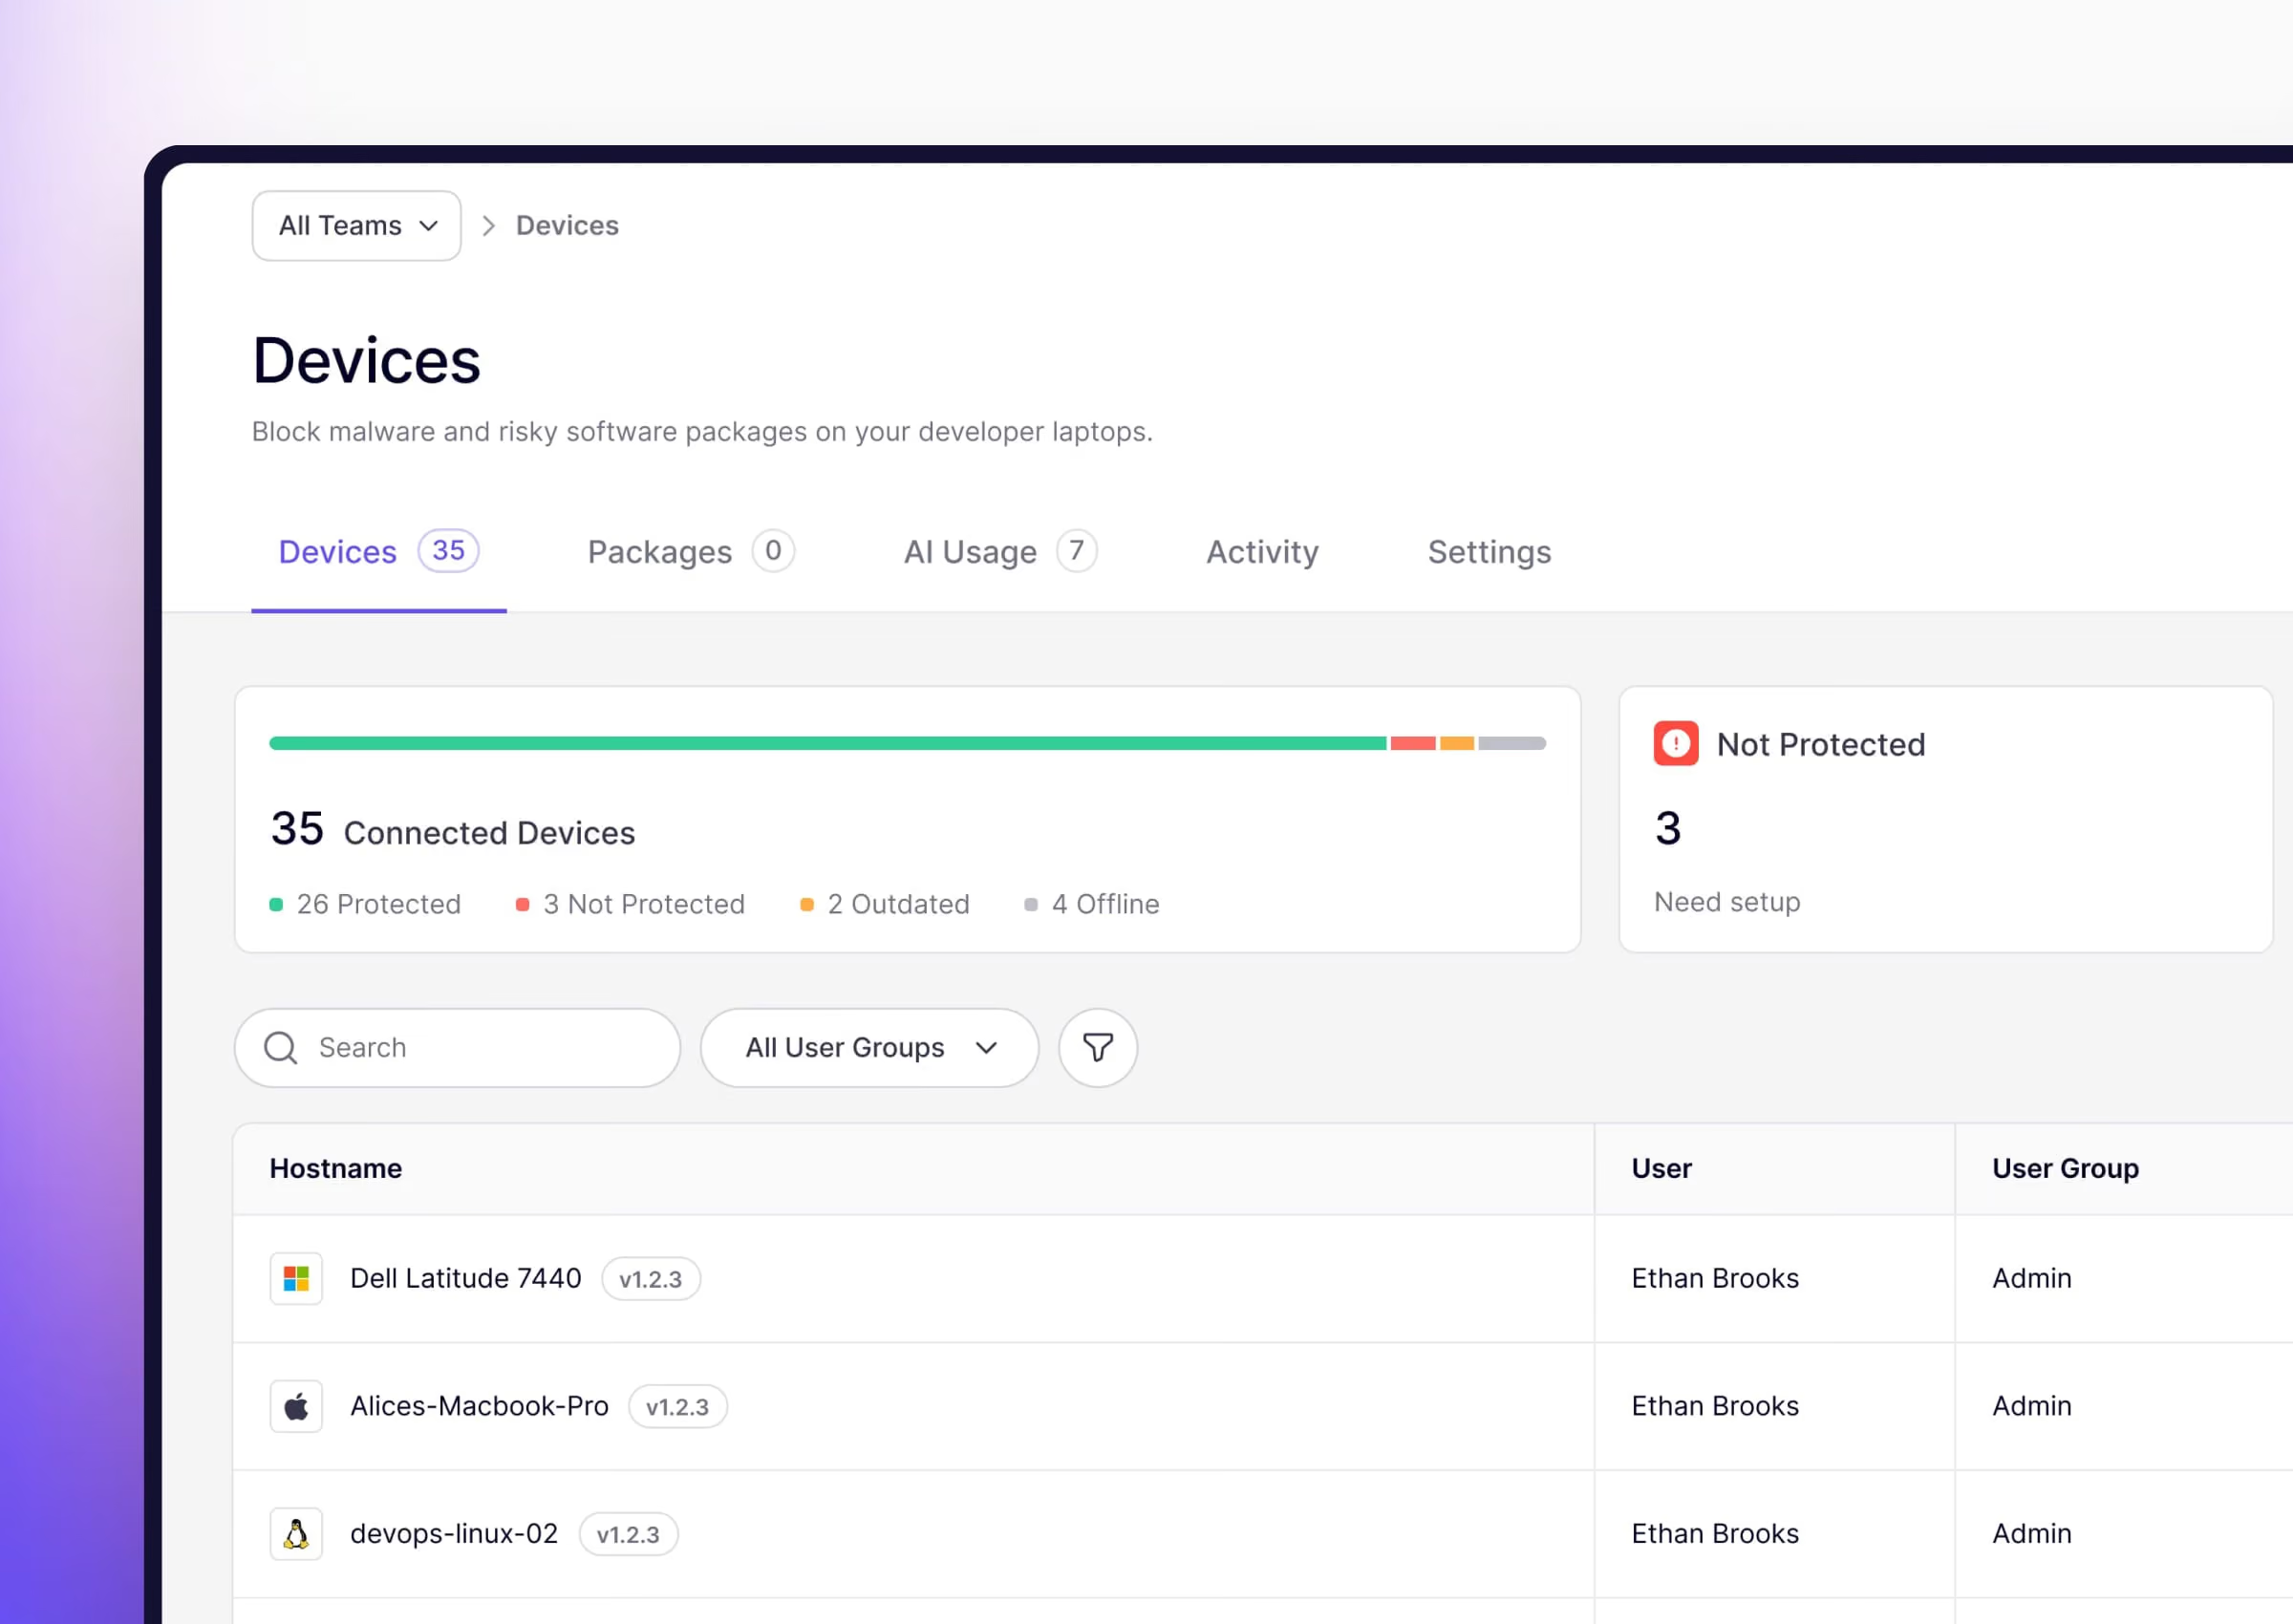
コンプライアンスの適用範囲
Aikido ISO 27001:2022、SOC 2 Type 2、PCI、HIPAA、およびDORAの技術的統制について、検証を実施し、証拠を生成します。
技術的統制の自動化は、コンプライアンス達成に向けた大きな前進となります。
ISO 27001:2022

ISO 27001は、FinTech企業にとって特に重要です。この世界的に認知された規格は、機密性の高い企業情報を管理し、機密性、完全性、可用性を確保するための体系的なアプローチを保証します。Aikidoは、ISO 27001:2022の様々な技術的管理を自動化します。
DORA

デジタル・オペレーショナル・レジリエンス法(DORA)は、金融機関にIT関連リスクに対する防御強化を求めるEU規制である。Aikidoはセキュリティ脆弱性の検知と修復を自動化することで、DORA規制が求める継続的な監視、インシデント報告、3Dパーティリスクの管理を可能にし、DORAコンプライアンスを支援します。
PCI

Payment Card Industry Data Security Standard(PCI DSS)は、金融取引中および取引後のカード会員データを保護するために設計された一連のセキュリティ基準を要求しています。クレジットカード情報を扱う組織は、カード会員データの安全な処理、保存、および送信を保証するために、これらの基準に準拠しなければなりません。Aikidoは、多くの技術的管理を自動化します。
OWASP Top 10

OWASP Top 10は、Open Web Application Security Project (OWASP) によって特定された最も重大なセキュリティリスクとウェブアプリケーションのセキュリティプラクティスを整合させます。OWASP Top 10は、インジェクションの欠陥、認証の不備、クロスサイトスクリプティング(XSS)などの一般的な脆弱性の広く認識されたリストであり、コンプライアンスを達成するには、これらの脆弱性に対処してウェブアプリケーションを一般的な脅威から保護することが含まれます。
ペンテスト レポート
検証が Aikido ペンテスト 検証が完了すると、経営層向けの概要と、開発者を最優先に考えた実用的な調査結果を組み合わせた詳細なレポートが生成されます。このレポートは、セキュリティ、エンジニアリング、コンプライアンスの各チームが直ちに対応できるよう設計されています。また、ペンテスト Reports では、監査担当者、経営陣、または外部関係者向けにカスタマイズしたレポート形式をエクスポートすることも可能です。
SLAに関する洞察と課題
SLA Insightsを使用すると、組織が是正目標(MTTR:是正までの平均時間)をどの程度達成しているかを把握できます。このレポートは、対応時間、期限切れの課題、および深刻度を問わず全体的な是正パフォーマンスに焦点を当てています。このレポートを活用することで、セキュリティ上の課題が定義した期間内に解決されているかどうかを把握することができます。
GDPR
一般データ保護規則(GDPR)は、組織がEU域内の個人の個人データをどのように収集・処理するかを規定するEUの法律です。この規則では、その他の要件に加え、適切な技術的および組織的措置を講じて当該データを保護することが求められています。 Aikido は、シークレット の漏洩やクラウドストレージの設定ミスなど、個人データが漏洩する恐れのあるセキュリティ上の問題を検知することで、技術的な側面での対応を支援します。
英国サイバー・エッセンシャルズ
「Cyber Essentials」は、英国政府が支援する認証制度であり、国立サイバーセキュリティセンター(NCSC)が監督しています。この制度は、一般的なインターネット攻撃に対する保護の基準を定めており、ファイアウォール、セキュアな設定、セキュリティ更新プログラムの管理、ユーザーアクセス制御、マルウェア対策という5つの技術的対策を中心に構成されています。英国政府の一部の契約では、この認証の取得が必須となっています。 Aikido flagsは、既知の脆弱性を持つ古いパッケージなど、これらの対策に影響を与えるコードやクラウド上の問題を特定するため、申請前にそれらを修正することができます。
SOC 2 Type 2

SOC 2は、サービスプロバイダーが顧客のデータを適切に管理し、組織の利益と顧客のプライバシーを保護することを保証する基準です。SOC2に準拠することで、データ保護へのコミットメントを示すことができます。Aikidoはすべての技術的な管理を自動化し、コンプライアンス・プロセスをより簡単にします。
HIPAA

HIPAAは、医療業界における機密性の高い患者情報を保護するための国家基準を定めています。これは、医療データのプライバシーとセキュリティに関する保護措置を義務付け、医療提供者、保険会社、およびそのビジネスアソシエイトが、患者情報を不正アクセスや漏洩から保護するための対策を実施することを保証します。
NIS2

ネットワーク・情報セキュリティ指令(NIS2)は、重要インフラ部門のサイバーセキュリティ向上を目的とした欧州連合(EU)の規制である。より広範な産業がサイバーセキュリティ規則に従わなければならず、サイバー脅威から保護するためのEU諸国間のチームワークを向上させる。医療、エネルギー、運輸などの分野の組織は、これらの基準を満たさなければならない。
CIS

Center for Internet Security (CIS) は、システム、ネットワーク、およびアプリケーションを保護するための具体的なガイドラインを提供することで、組織のサイバーセキュリティ防御の向上を支援するために、ベストプラクティスとセキュリティベンチマークを設定しています。CIS コンプライアンスを達成することで、セキュリティリスクを低減し、サイバー脅威に対する標準的な保護レベルを確保することができます。Aikidoは、接続されたクラウドとコードリポジトリに基づいて、CIS Controls v8のコンプライアンス進捗状況をレポートします。
NIST
NIST 800-53 は、米国国立標準技術研究所(NIST)が策定したセキュリティおよびプライバシー対策のカタログです。これは米国の連邦情報システムにおいて必須とされており、多くの政府請負業者や規制対象企業が、これを対策の基準として採用しています。 Aikido は、セキュリティ調査結果を NIST 800-53 の制御ファミリーごとに分類するため、どの分野に最も注力すべきかが一目でわかります。
HITRUST
HITRUST共通セキュリティフレームワーク(CSF)は、HIPAAやISO 27001などの規格における要件を1つの管理措置セットにまとめた、認証取得可能なフレームワークです。米国の医療業界では広く採用されており、病院や保険会社は、患者データを共有する前に、ベンダーに対してHITRUST認証の取得を求めることがよくあります。 Aikido 本ツールは、自動的に確認可能なHITRUSTの技術的コントロールに関するレポートを作成するため、評価者が求める証拠の準備をスムーズに進めることができます。
ENS
「Esquema Nacional de Seguridad(ENS)」は、スペインの国家セキュリティフレームワークです。スペインの公共機関はこれに従わなければならず、それらにITサービスを提供する企業も同様に遵守する必要があります。ENSでは、各システムの重要度に応じてセキュリティ対策のレベルを調整しています。 Aikido この資料では、評価に先立ち、お客様の環境がENSの技術的措置のうちどの要件をすでに満たしており、どの要件について改善が必要かを示しています。
限定特典をゲットしよう Aikido | ブラックバード・ベンチャーズの特別オファー
初年度は最大30%の割引をご提供しています。