


比較
AikidoとJitの比較
Aikidoは、透明性のある定額料金を提供し、利用に対する隠れた料金はありません。

ベーシックプラン

59%節約


チームプラン


ソフトウェアを保護する統合プラットフォーム
コードからクラウド、ランタイムまで、Aikidoは現代のソフトウェアセキュリティのあらゆるレイヤーをカバーします。
必要なモジュールから開始し、成長に合わせてフルプラットフォームを解放できます。
コード、クラウド、コンテナをシームレスにつなぐ
どのツールスタックを使用していても問題ありません。Aikidoは主要なスタックと幅広く連携し、継続的にスキャンを行い、問題を検出します。

関連性の高いセキュリティおよびコード品質のアラートを受け取る
何百ものアラートをふるいにかける必要はありません。本当に重要なものはごくわずかです。Aikidoは通知を自動トリアージします。
セキュリティツールに本来求めていたすべてを。
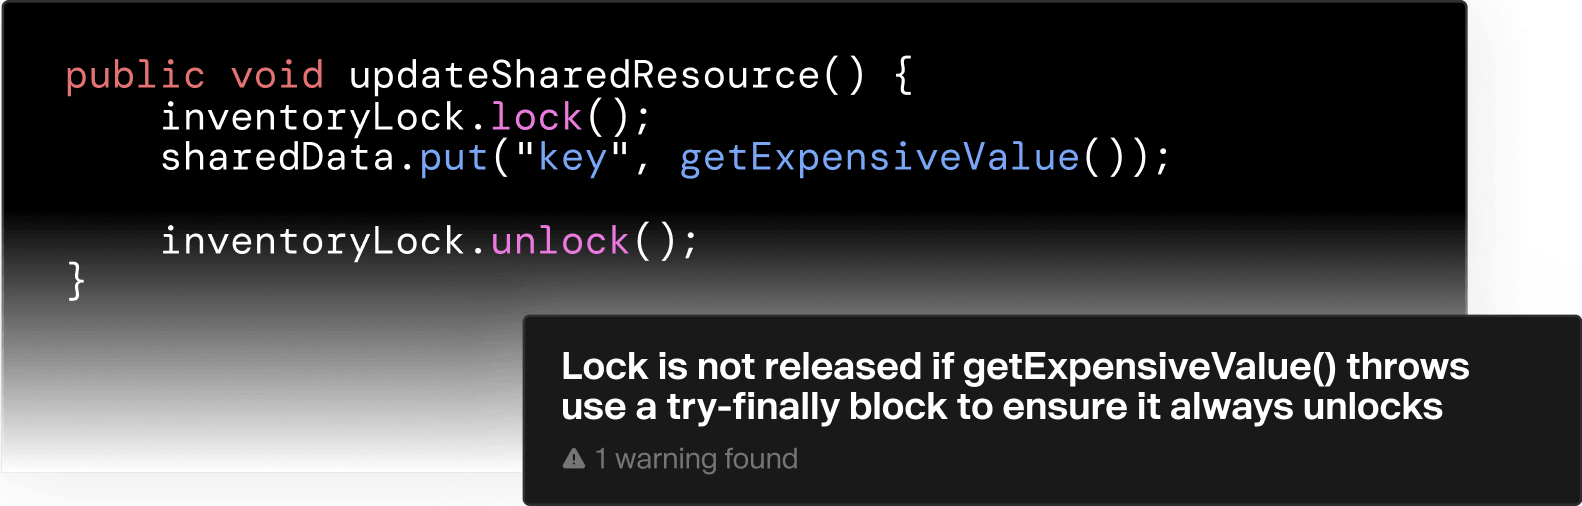
静的コード解析


DAST & API セキュリティ

ソフトウェア構成分析

コンテナ・セキュリティ
コンテナオペレーティングシステムをスキャンして、セキュリティ上の問題があるパッケージを探す。
- コンテナに脆弱性(CVEのようなもの)があるかどうかを確認
- コンテナデータの機密性に基づいて脆弱性をハイライトする。
- 事前強化済みベースイメージでコンテナイメージを自動修正(AutoFix)する

Infrastructure as Code (IaC)
Terraform、CloudFormation、KubernetesのHelmチャートをスキャンし、設定ミスを探します。
- インフラストラクチャが攻撃される可能性がある問題を検出します。
- デフォルトブランチにコミットされる前に脆弱性を特定する
- CI/CDパイプラインに統合

クラウド・ポスチャー・マネジメント
主要なクラウドプロバイダーにおけるクラウドインフラのリスクを検出します。
- 仮想マシン(AWS EC2インスタンス)の脆弱性をスキャン
- クラウドの設定ミスや、過度に許可されたユーザー・ロール/アクセスをスキャン
- SOC2、ISO27001、CIS、NIS2のセキュリティポリシーとコンプライアンスチェックの自動化

マルウェア検出
npmエコシステムは、そのオープンな性質上、悪意のあるパッケージが公開される可能性があります。Aikidoは、JavaScriptファイルやnpmパッケージに埋め込まれている可能性のある悪意のあるコードを特定します。(バックドア、トロイの木馬、キーロガー、XSS、クリプトジャッキングスクリプトなどをスキャンします。)

ランタイムの保護
ゼロデイ脆弱性をブロック。Zen by Aikidoは、アプリケーションの稼働中に脅威を検知し、攻撃がデータベースに到達する前にリアルタイムで阻止します。さらに、ユーザーやボット、特定の国をブロックし、IPルートの制限を行います。

Jitの代替案を探す理由

Jit.ioはすべてを一度に実行しようとしますが、それが問題の一因です。開発者は、急な学習曲線、煩雑なUI、プロジェクト規模が拡大した際のパフォーマンス低下を指摘しています。その料金モデルも分かりにくく(「コントリビューター」として正確に何がカウントされるのか不明瞭です)、その複雑さにより、チームはより効率的で迅速な選択肢へと移行しています。
開発者がJitではなくAikidoを選ぶ理由
効率化されたUX:
Aikidoのインターフェースは重要なものだけを表示し、無限のトグルやダッシュボードはありません。
より迅速な結果:
Jitは大規模プロジェクトで遅延する可能性があります。Aikidoはデフォルトで高速に動作します。
合理的な価格設定:
プロジェクトごとの課金で、コントリビューターごとの混乱はありません。
プラグアンドプレイ:
Aikidoはすぐに利用可能です。オンボーディングセッションは不要です。
1つのプラットフォーム、ノイズゼロ:
すべてを1か所に集約し、過負荷を軽減します。





今すぐ、安全な環境へ。
コード、クラウド、ランタイムを1つの中央システムでセキュアに。
脆弱性を迅速に発見し、自動的に修正。


